
ravage
 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。
reconnaissancevulnerability-scannersdynamic-analysis-sandboxing+7
 truneski/external_c2_framework
用于 Cobalt Strike 的 External C2 规范的 Python API
 xtiankisutsa/twiga
一款用于枚举 Android 设备以收集有助于理解其内部机制和漏洞利用开发信息的工具。它支持 android 4.2 至 android 7.1.1。
 kuwaitist/astral_projection
Cobalt Strike UDRL,一种使用VEH拦截调用、在睡眠期间取消映射模块,并重新映射新模块以规避IOC的高级模块踩踏技术。
 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 cedowens/mythic-macro-generator
Python3脚本,用于生成一个宏以启动Mythic载荷。作者:Cedric Owens
 lame-projects/stratum-c2
云端死信投递 C2 框架 — RSA-4096 + AES-256-GCM,5 家云服务提供商,纯 Rust 代理,P2P 网状网络,持久化引擎,凭据收集
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
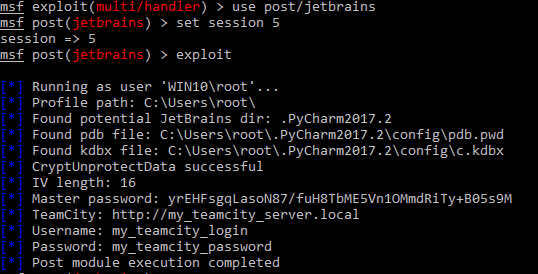 kacperszurek/pentest_teamcity
使用 Metasploit 对 TeamCity 进行渗透测试

 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
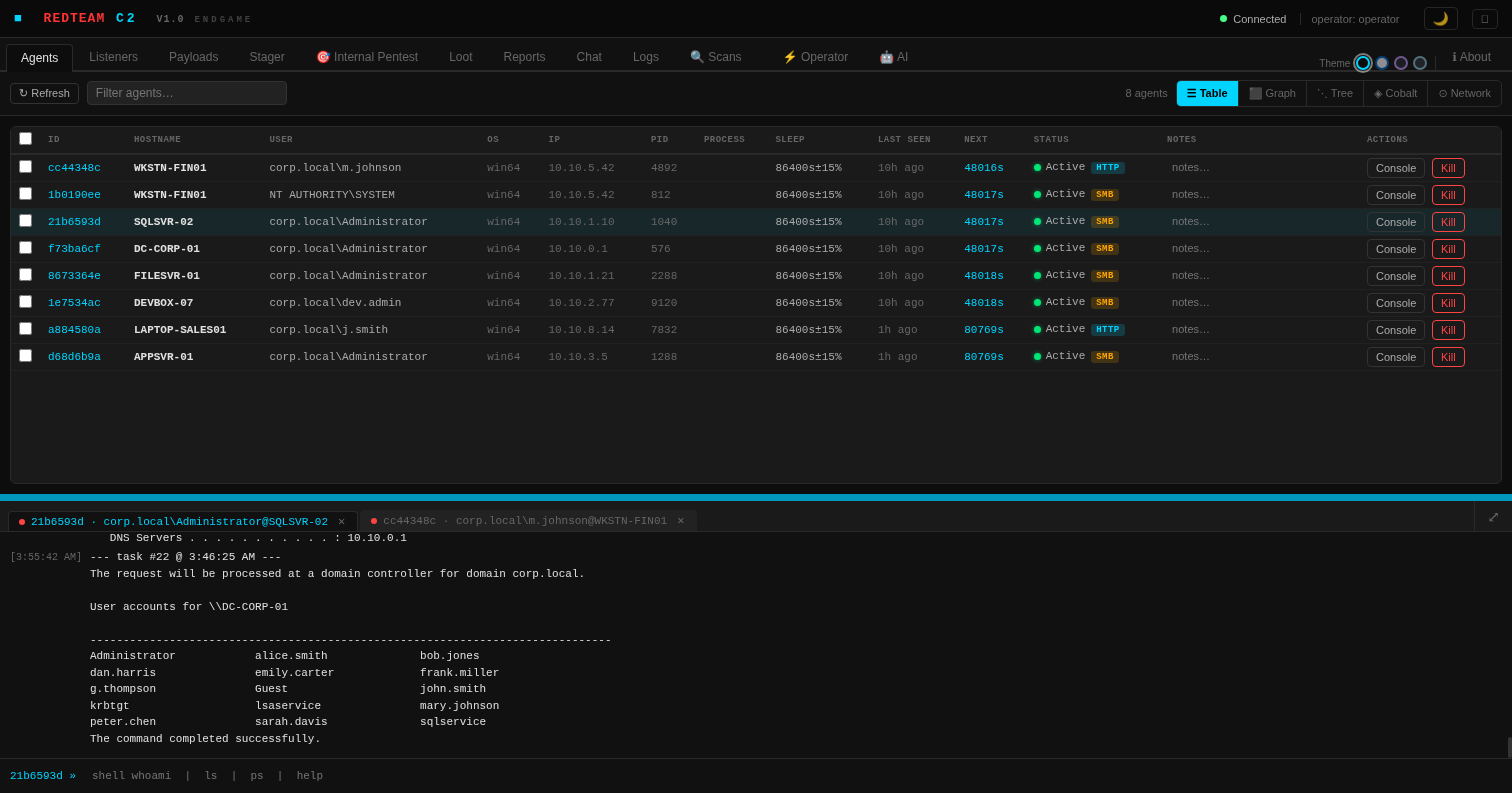 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 exbotanical/brutus
基于模块化多任务架构的可扩展漏洞利用框架

 kryptsec/oasis
开源AI安全基准测试CLI。使用MITRE ATT&CK分析和KSM评分来衡量AI模型执行攻击性安全任务的表现。
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。