
Router-Exploit-Shovel
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
embedded-systems-securityexploit-frameworksiot-security+6
54
arthastang/router-exploit-shovel针对无线路由器栈溢出类型的自动化应用程序生成
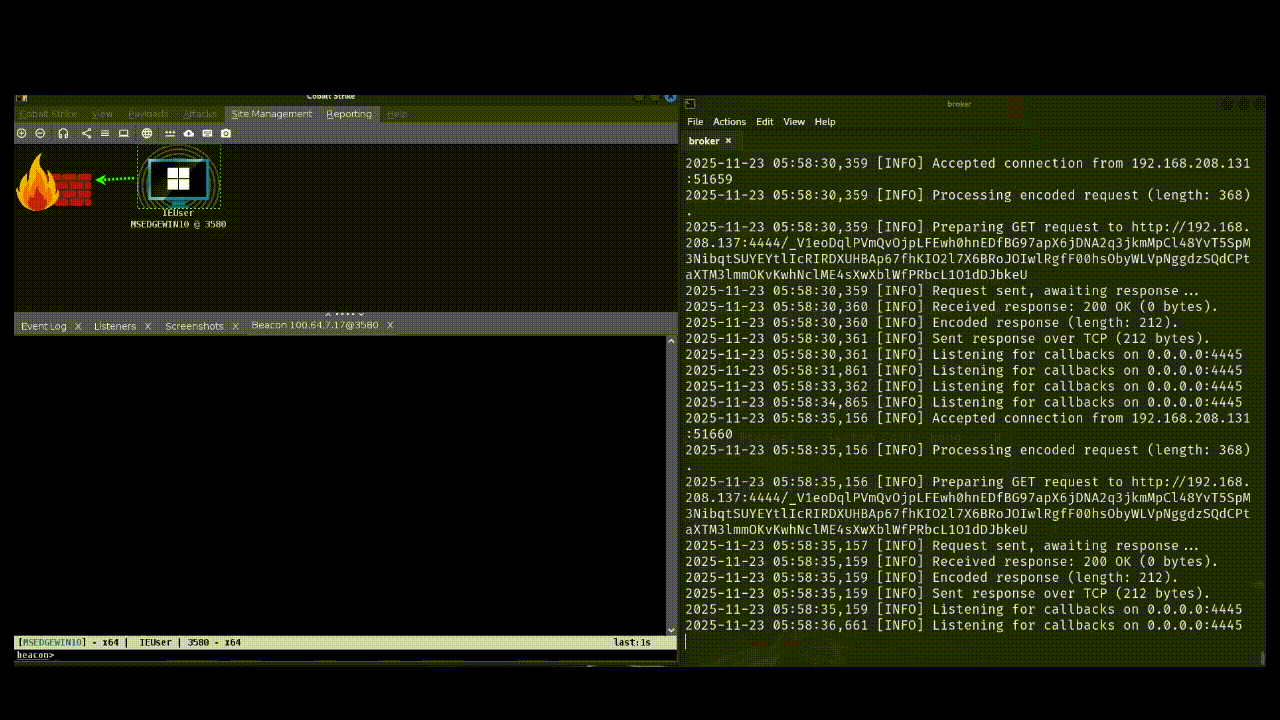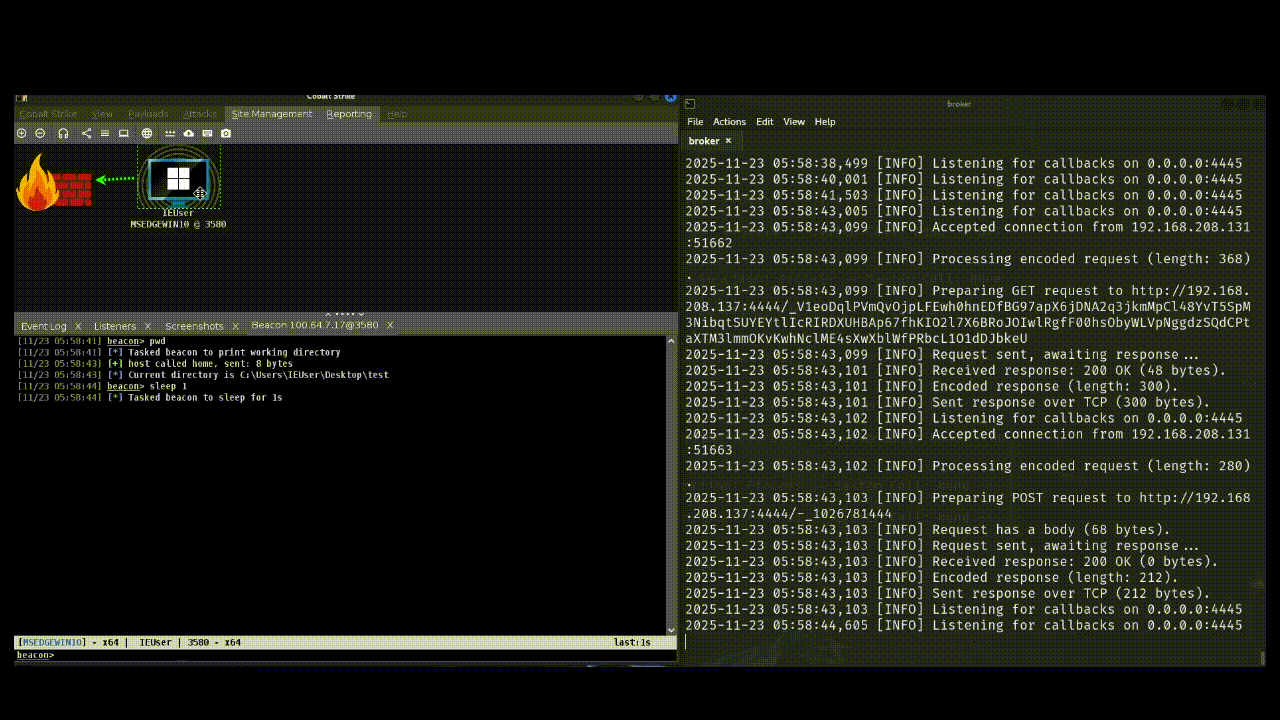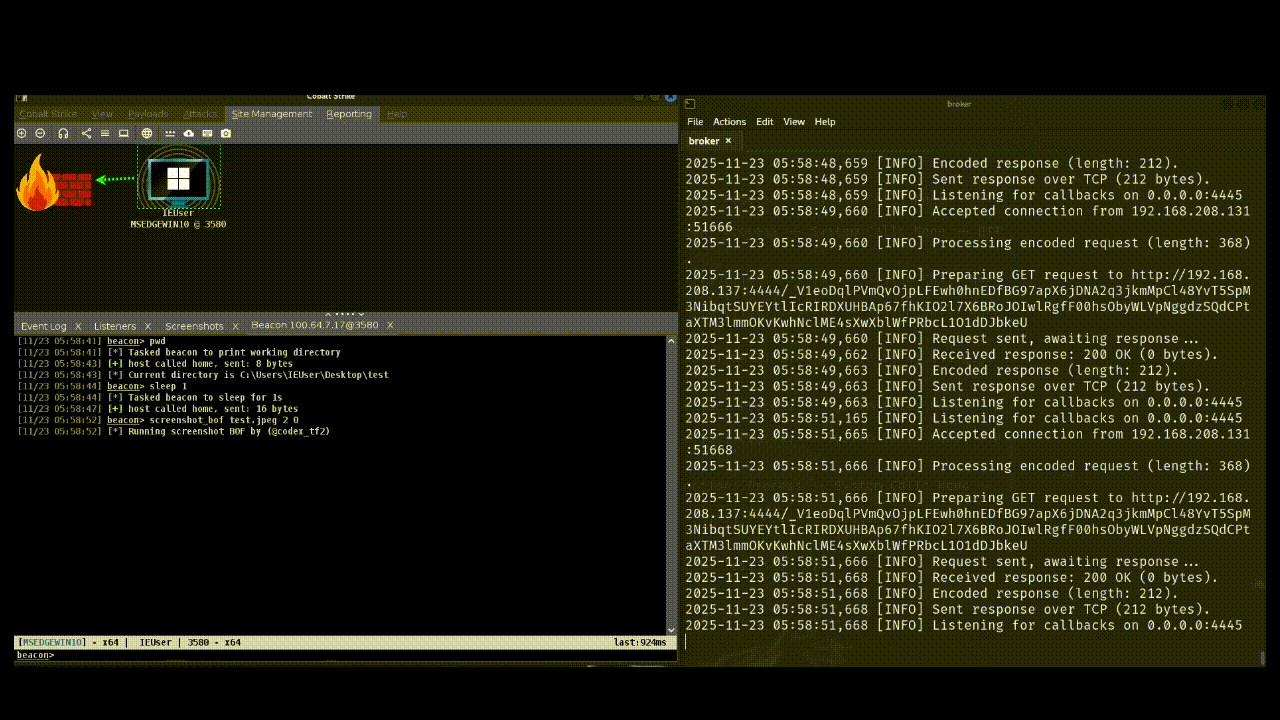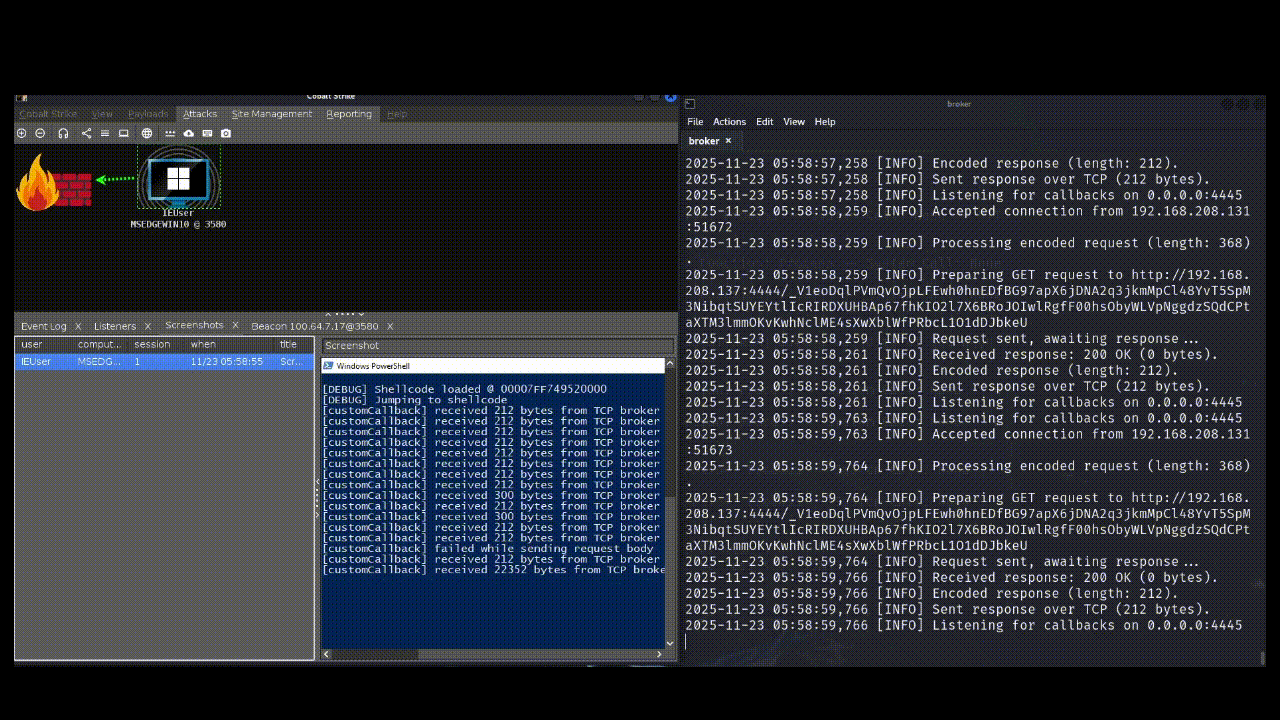 codextf2/customc2channeltemplate
用于通过反射加载器应用IAT钩子开发Cobalt Strike自定义C2通道的模板。
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 rew-sploit/rew-sploit
模拟与分析 MSF 及*其他*攻击
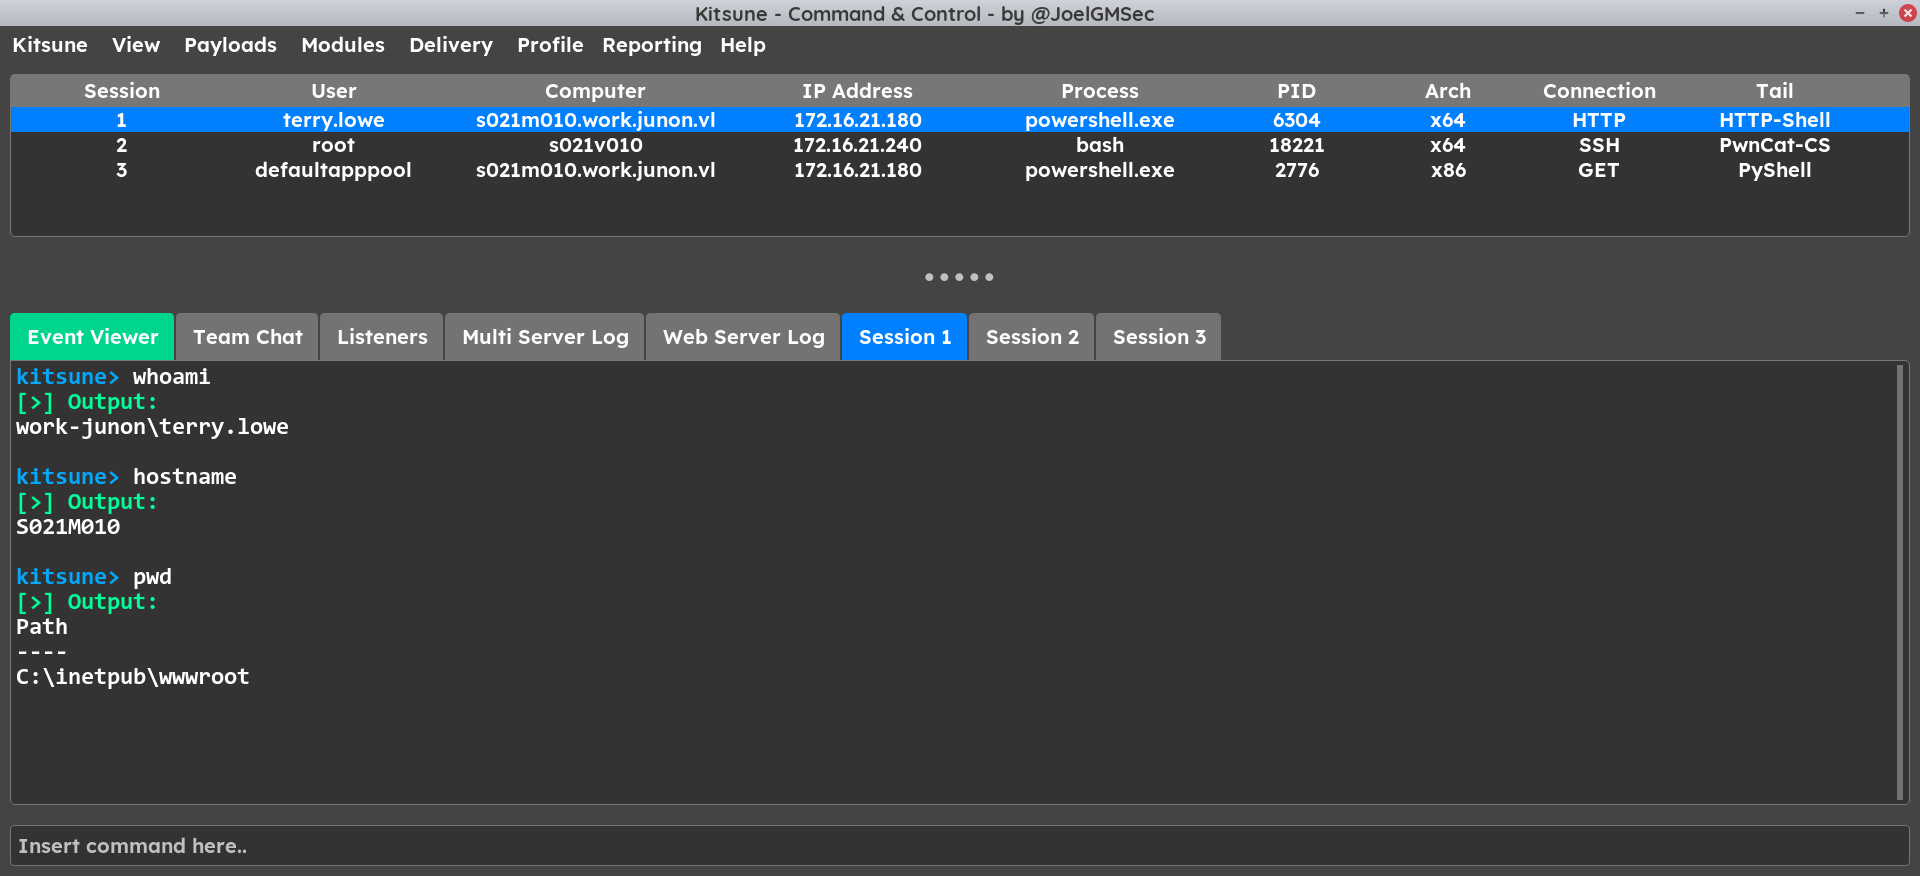 joelgmsec/kitsune
多态C2框架,具备图形界面、自动重连、载荷生成功能,并集成黑客工具,用于红队行动和渗透测试。
 cobalt-strike/eden
一个为Cobalt Strike构建的PoC UDRL,使用Crystal Palace,结合了Raphael Mudge的页面流技术和一个模块化调用门(Draugr)
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
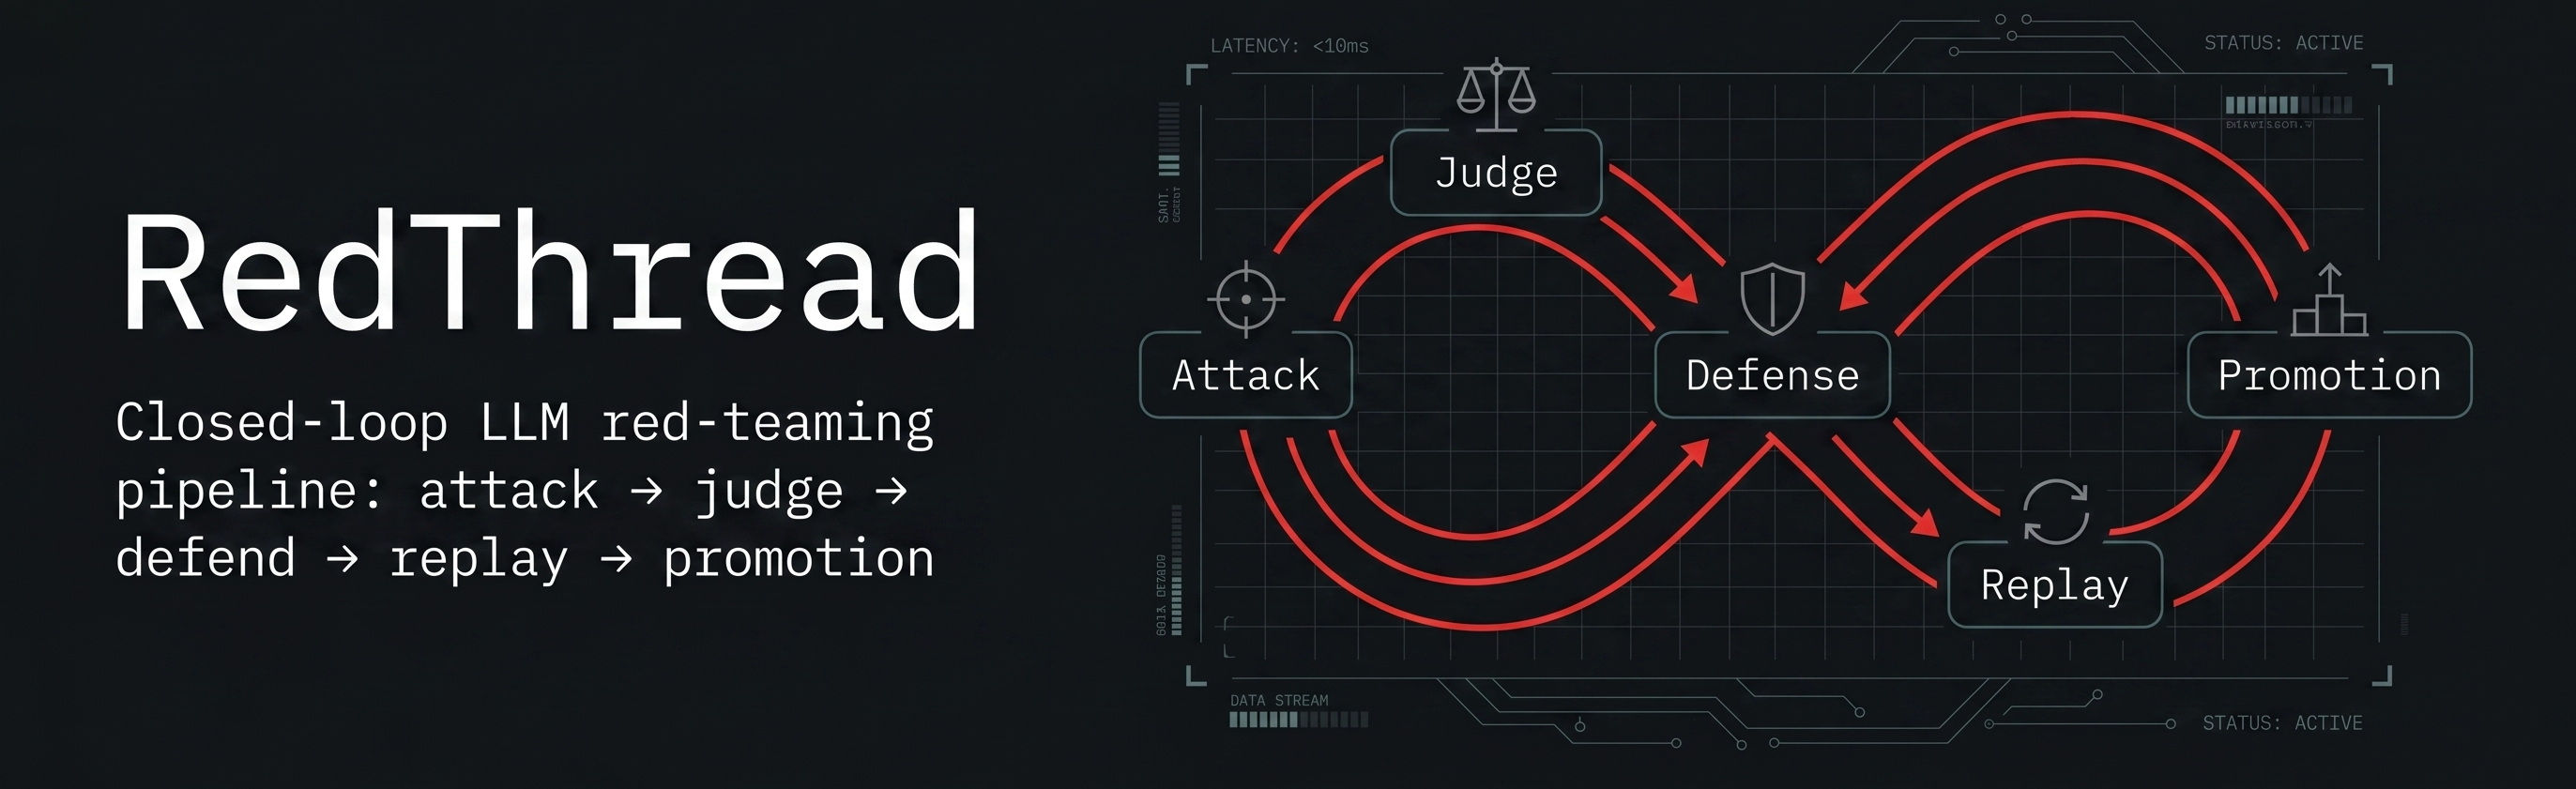 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
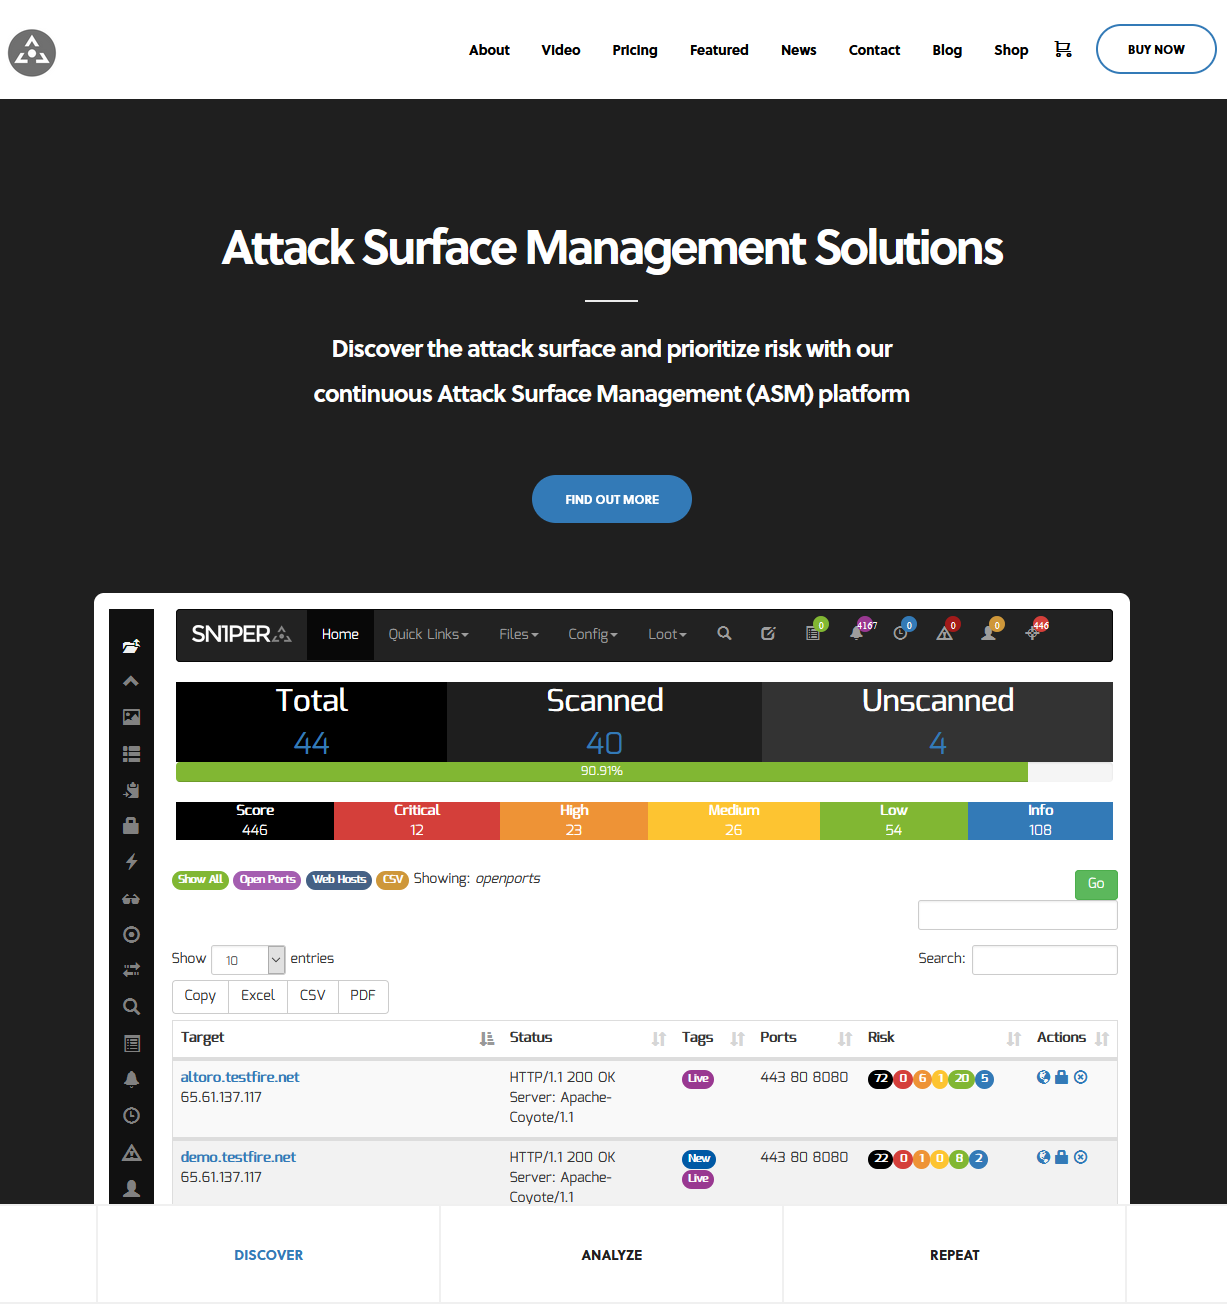 1n3/attacksurfacemanagement
借助我们持续的攻击面管理 (ASM) 平台 - Sn1per Professional,发现攻击面并确定风险的优先级 #pentest #redteam #bugbounty
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
 lorentzenman/payday
使用Metasploit和Veil的载荷生成器。以IP地址作为输入并调用Veil。使用msfvenom创建载荷并写入资源处理程序文件。
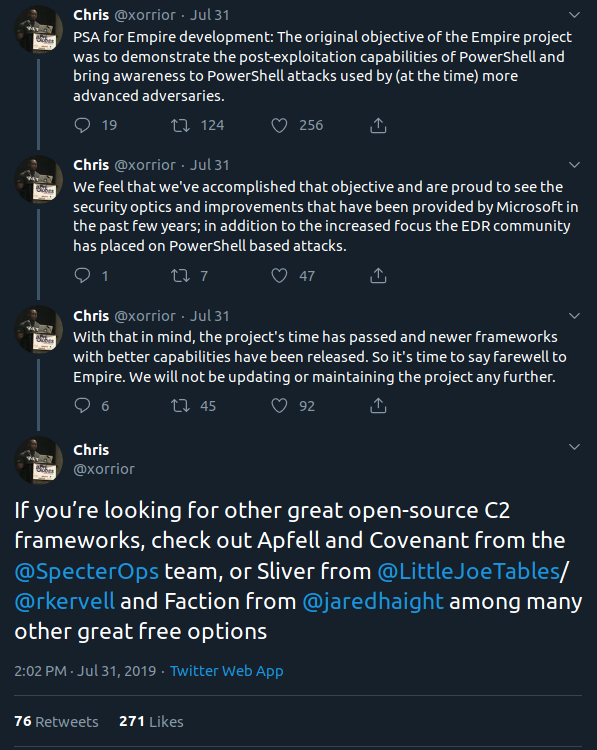 professionallyevil/c4
Cyberdelia,一个命令与控制框架的集合
 jas502n/msfconsole-termux
如何在 Android Termux 上安装 Metasploit-Table