
 black-army-security/blackarmy-framework
基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
 redsiege/graphstrike
通过Microsoft Graph API进行Cobalt Strike HTTPS信标通信
 bluscreenofjeff/malleable-c2-randomizer
一个用于随机化 Cobalt Strike 可塑性 C2 配置文件并降低触发基于签名的检测控制几率的脚本。
 ryhanson/externalc2
一个用于将通信信道与 Cobalt Strike 外部 C2 服务器集成的库。
 xorrior/raven
CobaltStrike 外部C2(Websocket版本)
 sysdream/pysqli
Python SQL 注入框架
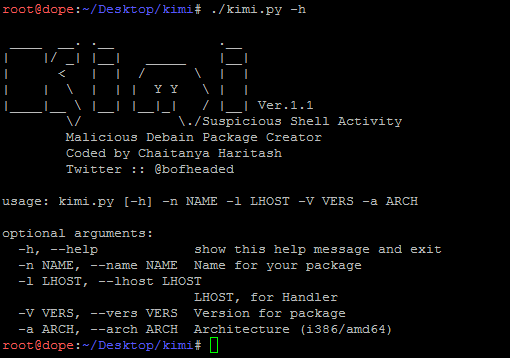 chaitanyaharitash/kimi
用于生成恶意Debian软件包(Debain木马)的脚本。
 gushmazuko/winbypass
Windows UAC 绕过
 secretsquirrel/bdfproxy
通过MITM修补二进制文件:BackdoorFactory + mitmProxy。
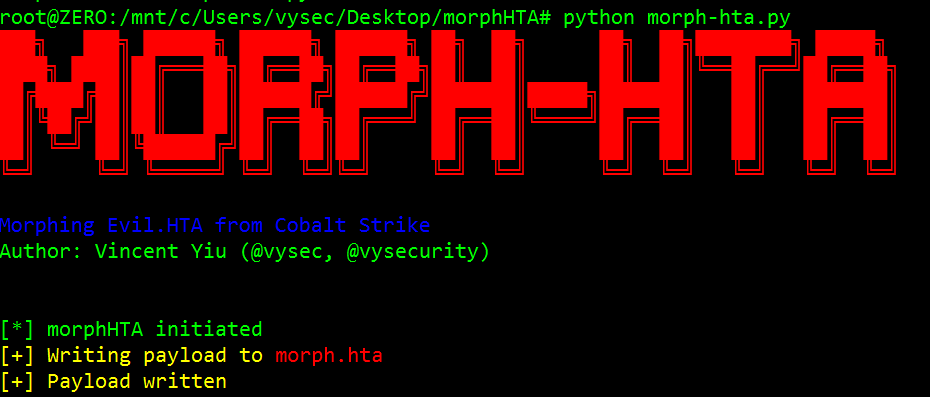 vysecurity/morphhta
morphHTA - 变形 Cobalt Strike 的 evil.HTA
 und3rf10w/external_c2_framework
用于与 Cobalt Strike 的 External C2 规范配合使用的 Python API
 rasta-mouse/process-inject-kit
Cobalt Strike 的 Process Inject Kit 的移植版本
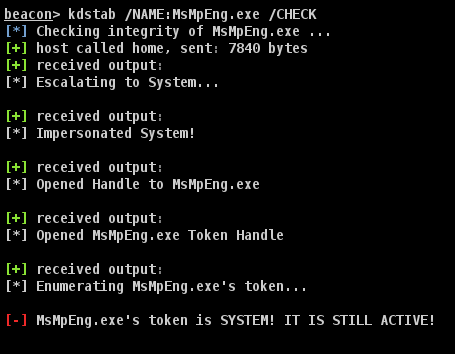 octoberfest7/kdstab
KillDefender 和 Backstab 的 BOF 组合
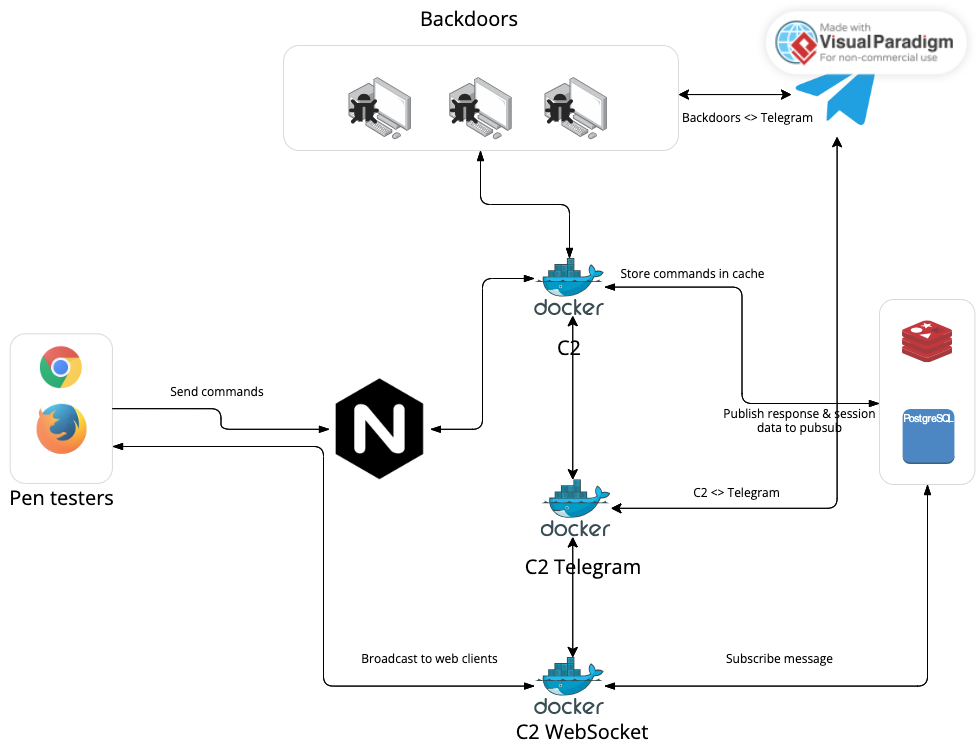 govindasamyarun/c2-cloud
C2 Cloud 是一个强大的基于 Web 的 C2 框架,旨在简化渗透测试人员的工作。它允许轻松访问被攻陷的后门,就像在 AWS 云中访问 EC2 实例一样。它可以通过用户友好的界面管理多个同时进行的后门会话。
 blackarch/sploitctl
从漏洞利用站点获取、安装和搜索漏洞利用档案。
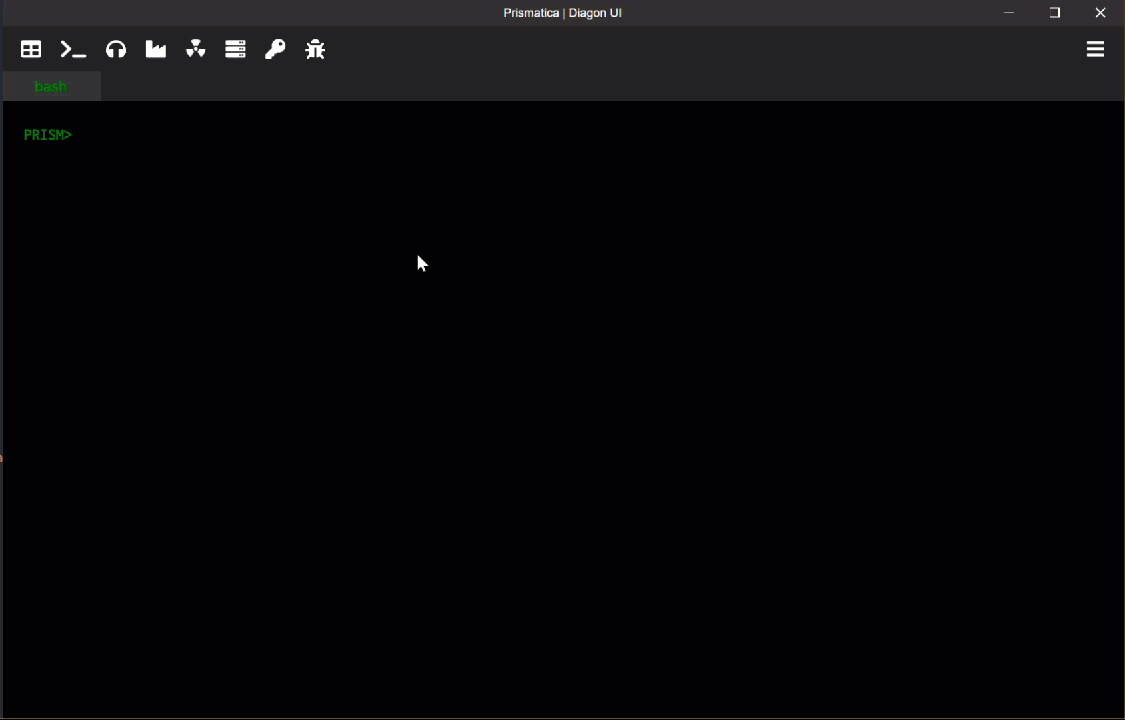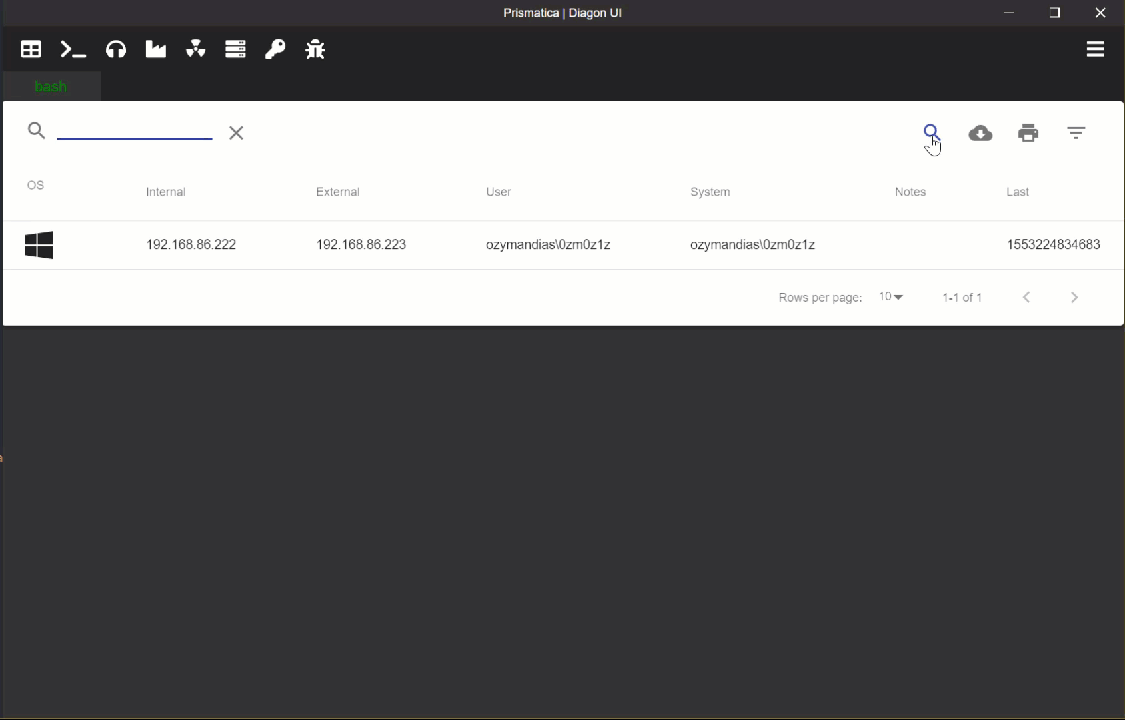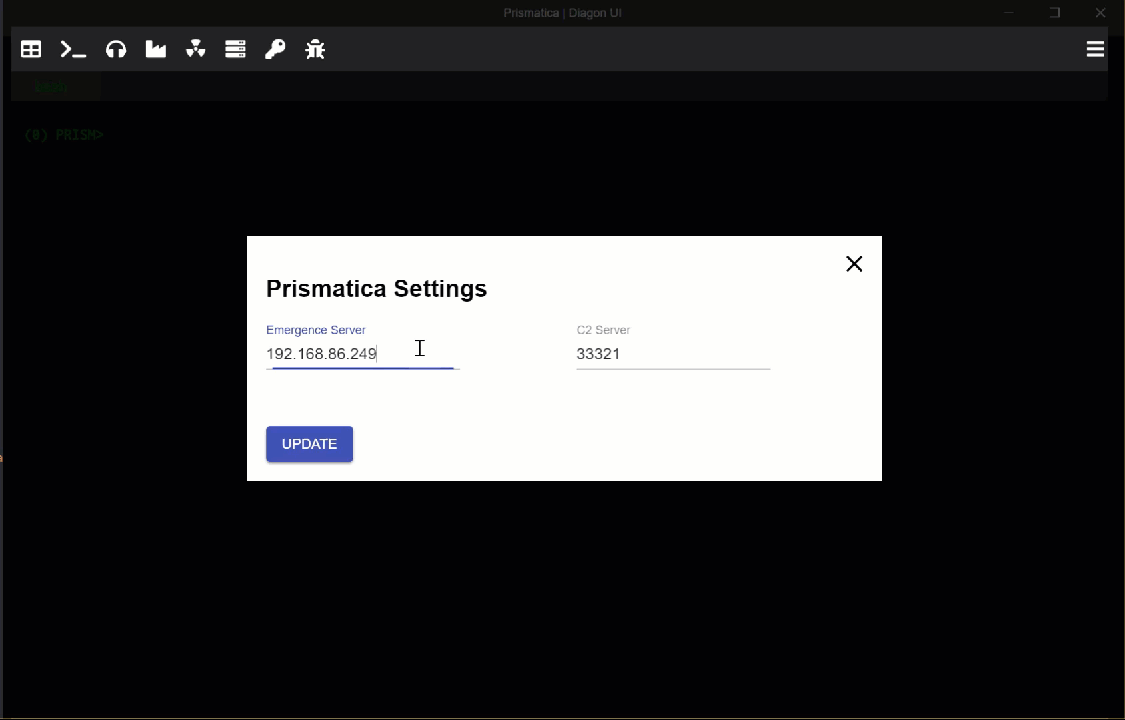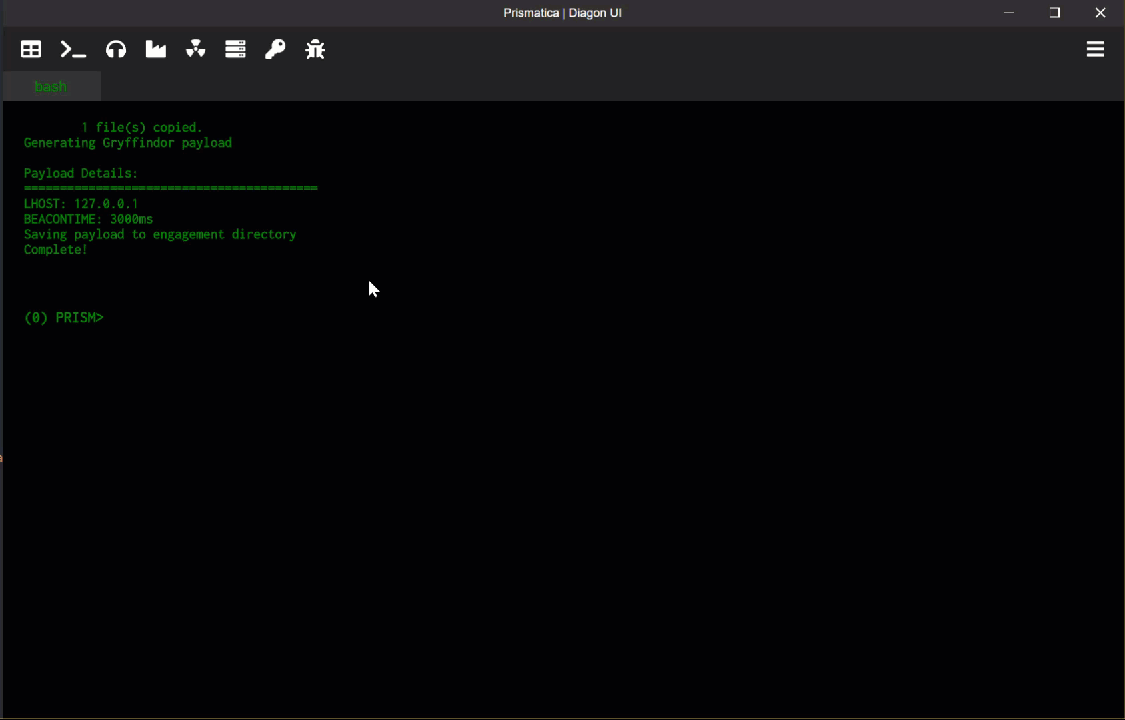 project-prismatica/prismatica
响应式命令与控制(C2)系统