
metateta
 safebuffer/metateta
自动化网络协议扫描与利用工具,利用Metasploit模块在大型网络中快速进行渗透测试,支持SMB、SMTP、SNMP等协议。
penetration-testing-frameworksvulnerability-scannersexploit-frameworks+1
84
 b3mb4m/shellsploit-framework
用于生成Shellcode和漏洞利用载荷的框架,专为渗透测试和安全研究设计,用于自动化载荷生成与交付。
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
 zakirkun/guardian-cli
Guardian 是一款生产就绪、由AI驱动的渗透测试自动化命令行工具,它利用Google Gemini和LangChain来编排智能、逐步的渗透测试工作流程,同时保持道德黑客标准。
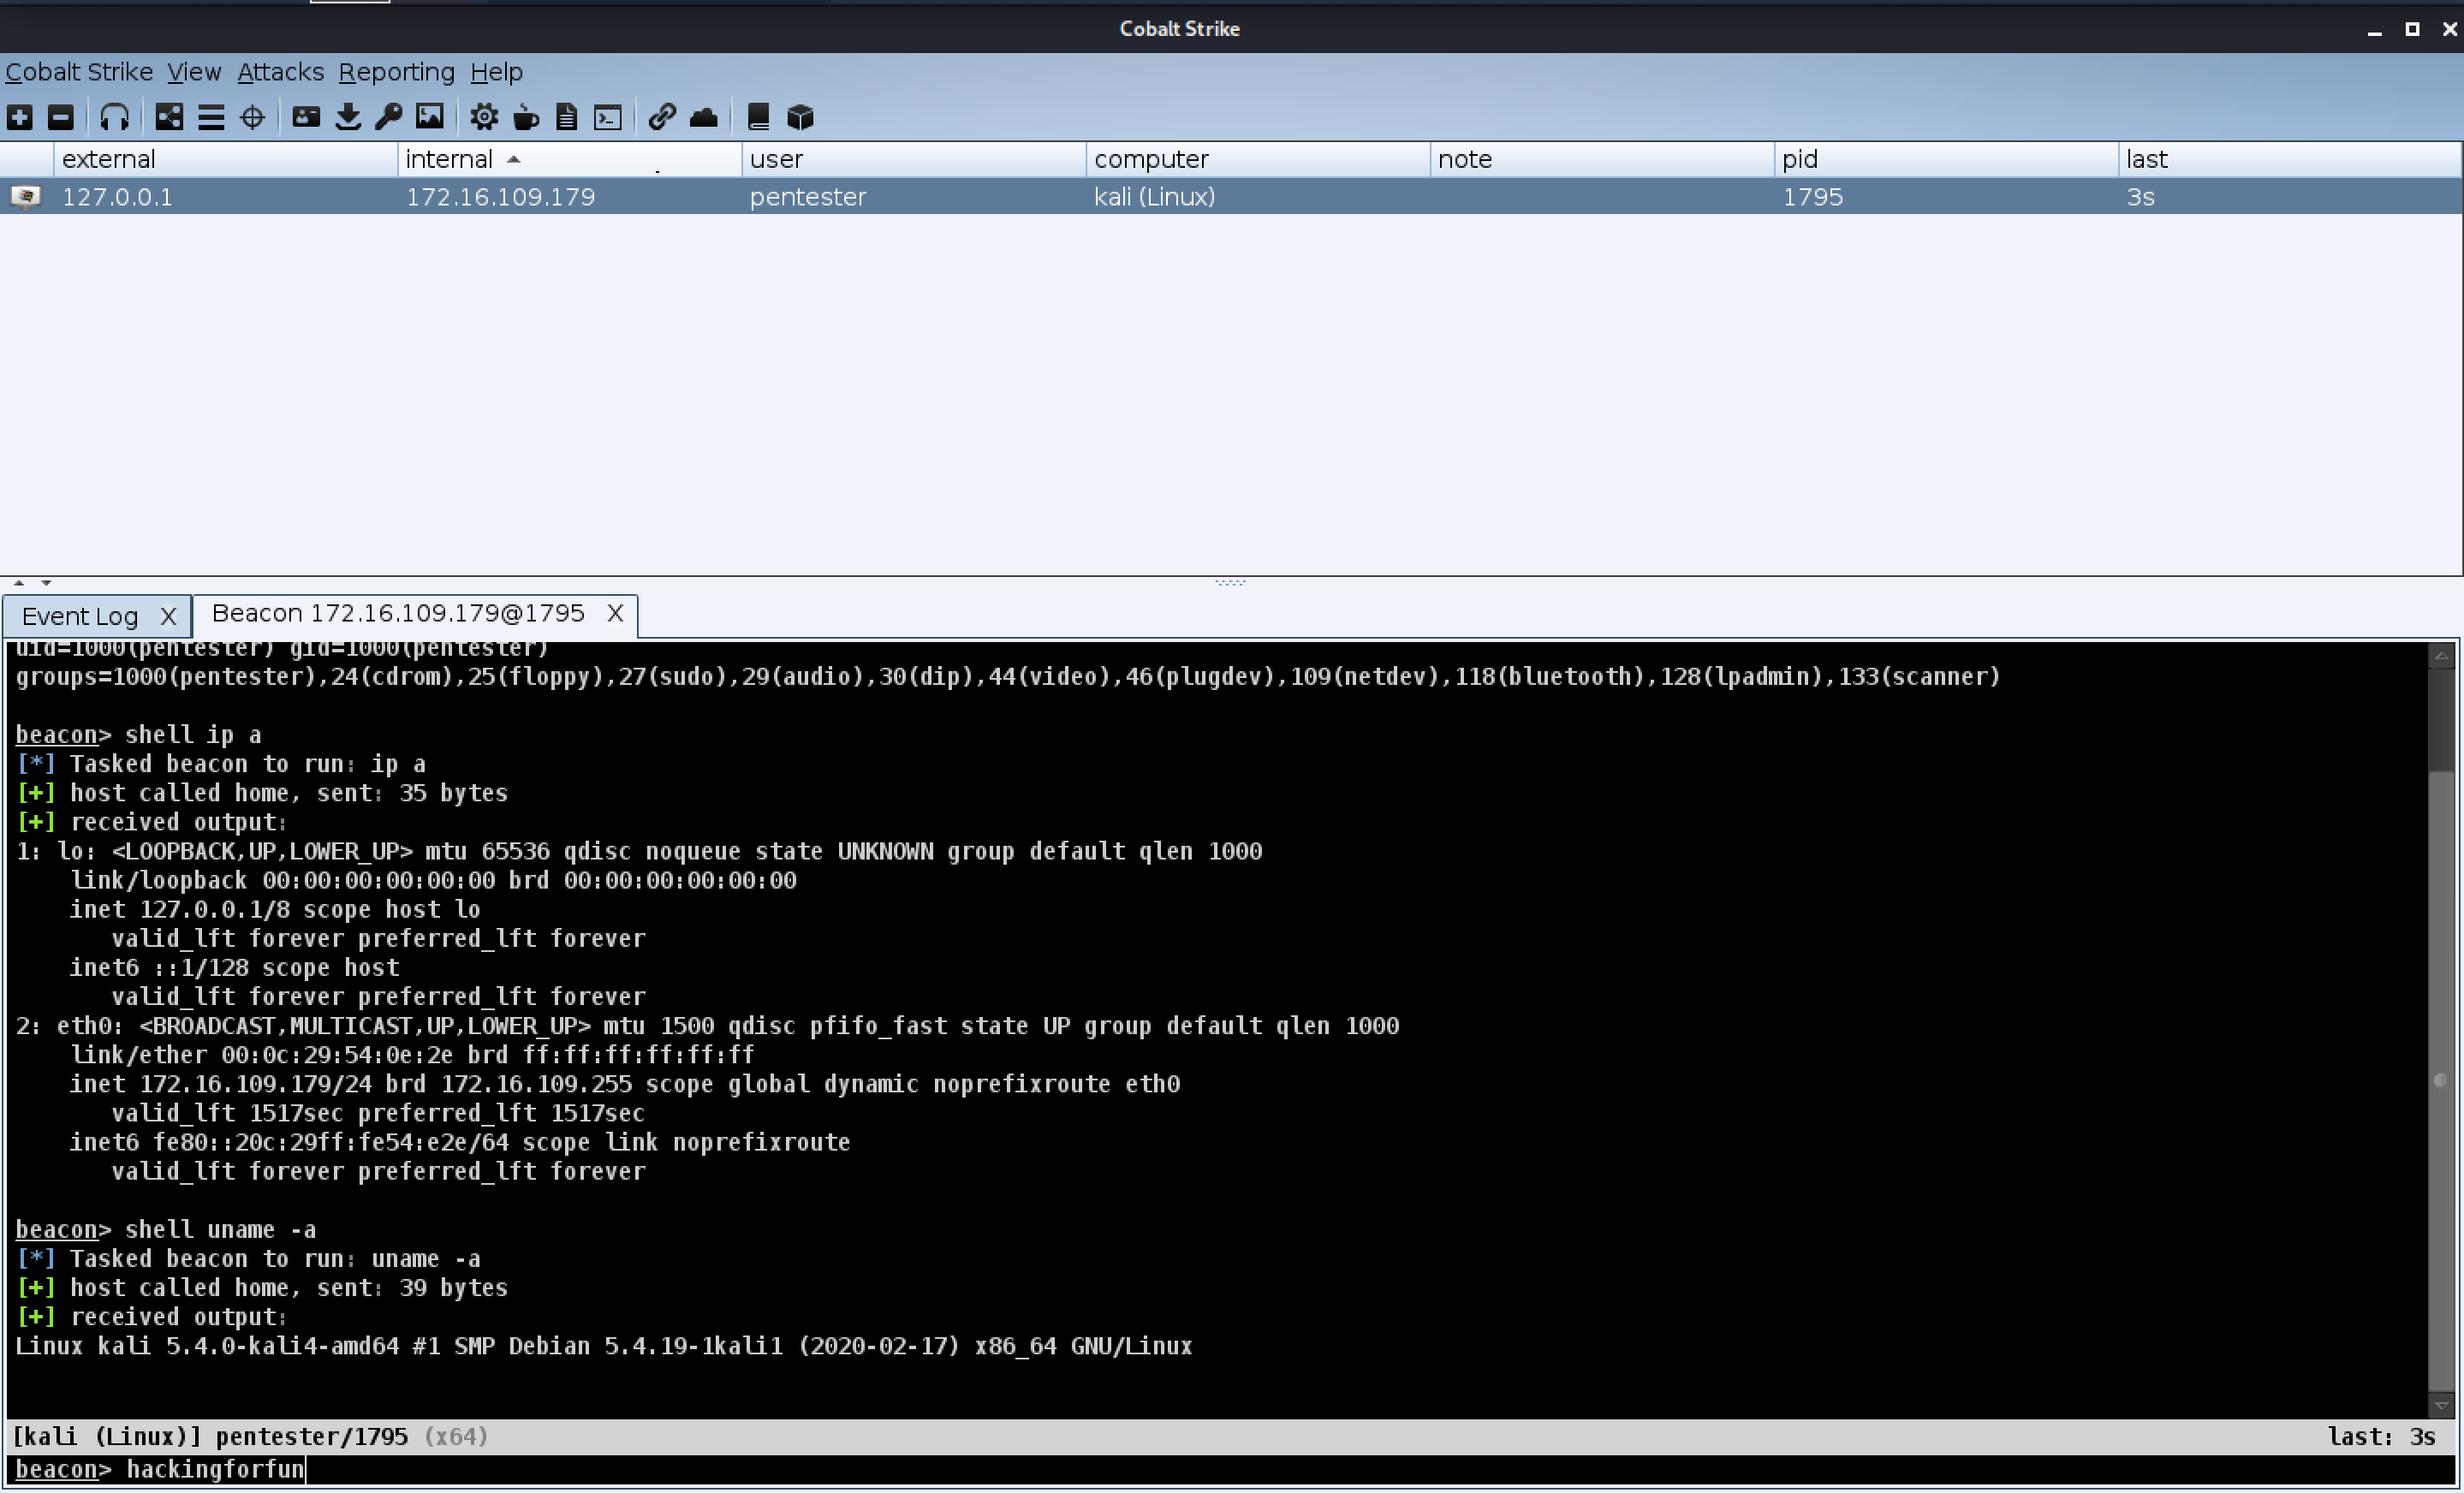 darkr4y/geacon
练习Go编程,并用Go实现CobaltStrike的Beacon
 johackim/docker-hacklab
我的个人黑客实验室,创建你自己的。
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 getrektboy724/betterxencrypt
Xencrypt 的一个改进版本。Xencrypt 本身是一个 Powershell 运行时加密器,旨在规避杀毒软件。
 xtr4nge/fruityc2
FruityC2 是一个基于在被入侵机器上部署代理的后渗透(且开源)框架。代理通过操作员控制的网页界面进行管理。
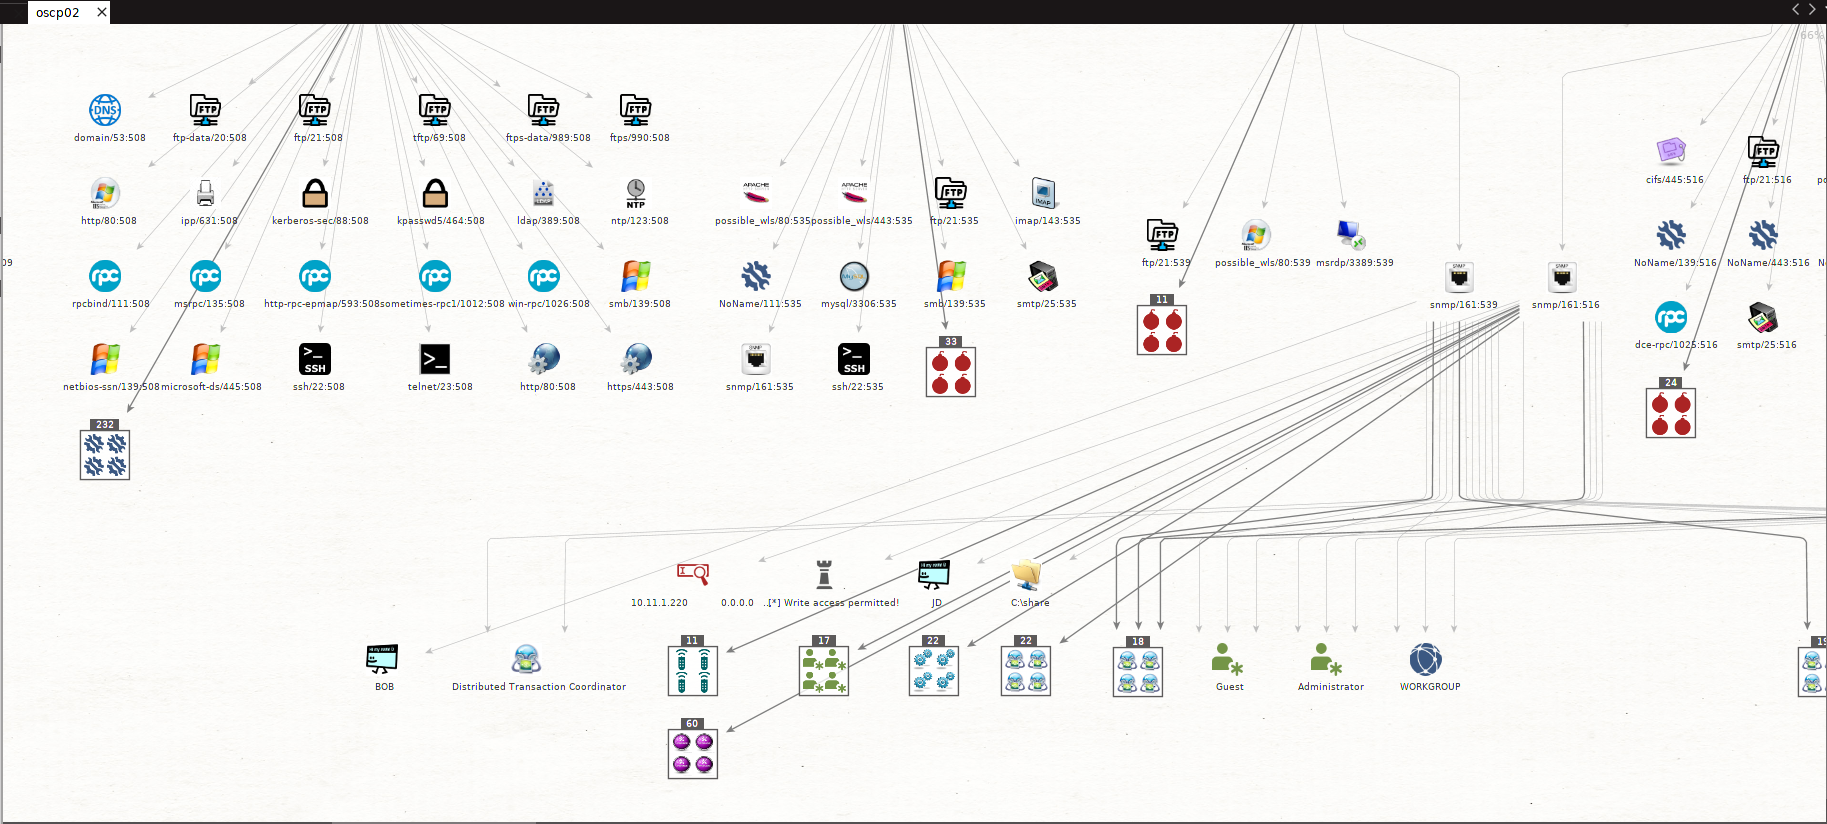 shizzz477/msploitego
面向 Maltego 的渗透测试套件,基于 Metasploit 数据库中的数据
 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
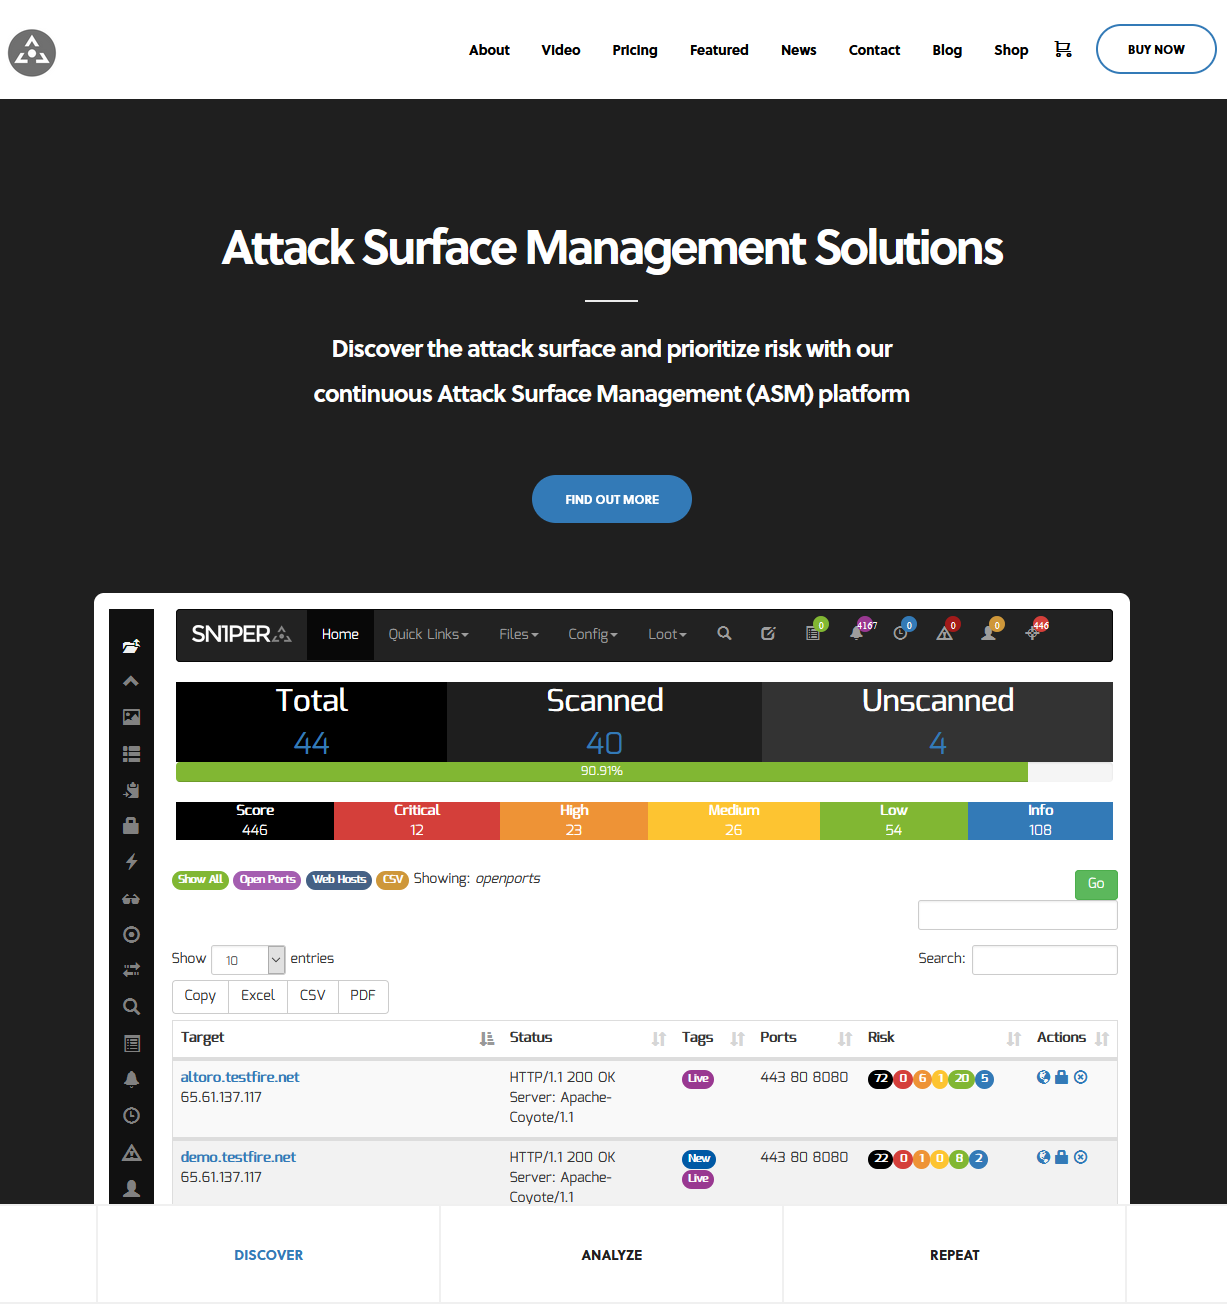 1n3/attacksurfacemanagement
借助我们持续的攻击面管理 (ASM) 平台 - Sn1per Professional,发现攻击面并确定风险的优先级 #pentest #redteam #bugbounty
 calfcrusher/maccaronic2
一个概念验证的命令与控制框架,利用了强大的 AsyncSSH Python 库(该库提供 SSHv2 协议的异步客户端和服务器实现)以及 PyNgrok 封装,以集成 ngrok。
 cobbr/c2bridge
C2Bridges 允许开发人员创建新的自定义通信协议,并在 Covenant 中快速使用它们。
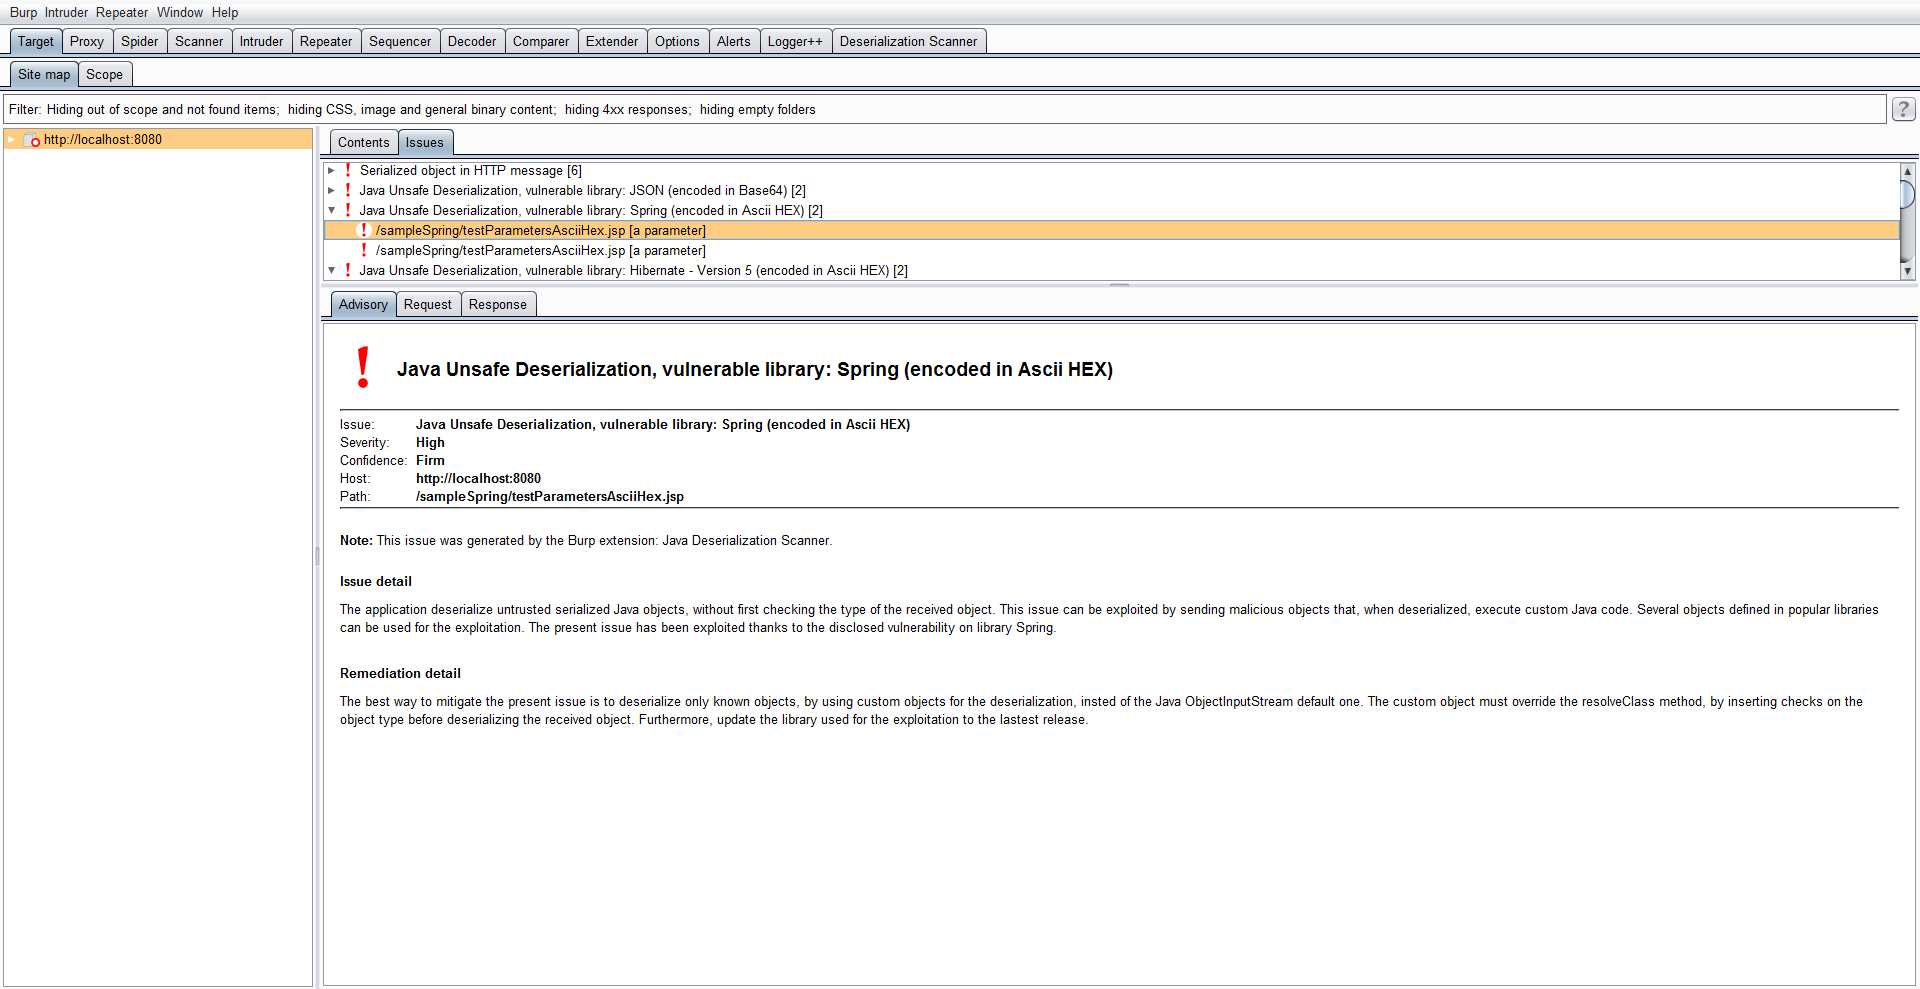 federicodotta/java-deserialization-scanner
用于检测和利用 Java 反序列化漏洞的 Burp Suite 一体化插件
 gl4ssesbo1/nebula
Nebula是一个云C2框架,目前提供对AWS的侦察、枚举、利用、后利用功能,但仍在努力支持测试其他云提供商和DevOps组件。