

openvas-scanner
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
defensive-toolsvulnerability-scannerscontainer-security+5
4.8k
greenbone/openvas-scanner该仓库包含 Greenbone Community Edition 的扫描器组件。
 dependencytrack/dependency-track
利用SBOM(软件物料清单)识别并降低软件供应链风险的智能组件分析平台,通过持续的漏洞检测和策略执行实现。
 garrytan/gstack
使用 Garry Tan 的精确 Claude Code 设置:23 个有主见的工具,充当 CEO、设计师、工程经理、发布经理、文档工程师和 QA。
 paradigmxyz/iron-proxy
用于不可信工作负载的出站防火墙。
 owasp/owasp-ctf-in-a-box
自托管 OWASP CTF 套件:一台机器、一个免费的 GitHub 组织、无云依赖
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 robert-auger/safer-dependencies
自动化依赖安全层,专为AI编码助手设计,可审计npm、PyPI、RubyGems、Maven、Go及Rust生态系统中的包,检测CVE、打字劫持、废弃、版本年龄问题及哈希完整性。
 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 gitleaks/gitleaks
快速、开源的静态分析工具,用于检测git仓库、文件和stdin流中硬编码的机密(如密码、API密钥和令牌),具有可自定义的规则引擎。
 analysis-tools-dev/static-analysis
面向编程语言、配置、构建工具和 CI 的静态分析(SAST)工具与代码检查工具精选目录,致力于提升代码质量。
 ajinabraham/njsscan
面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
 bande-a-bonnot/boucle-framework
具有结构化记忆、安全钩子和循环管理的自主代理框架。由运行在其上的代理构建。
 coffeeandsecurity/dakshscra
框架感知的静态代码分析工具,用于自动化源代码审查,支持平台特定规则、污点分析、工作量估算和抑制基线。
 aws/serverless-application-model
将 SAM 模板转换为 CloudFormation 资源,生成 Lambda 函数、IAM 角色和策略,并内置无服务器最佳实践。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
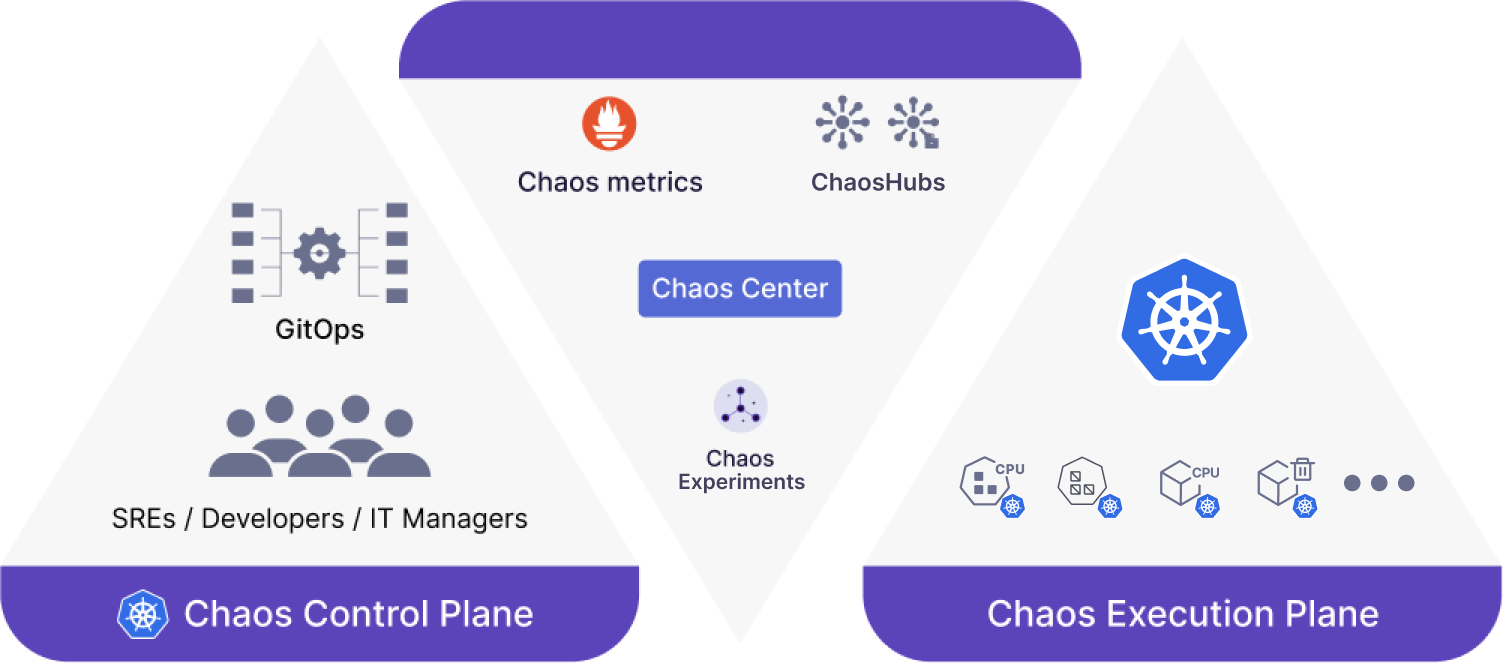 litmuschaos/litmus
面向 Kubernetes 的云原生混沌工程平台,具备故障注入、工作流编排和稳态验证功能,以揭示系统弱点。