


 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
 dimareverse/nuitka-static-unpacker
静态优先的研究工具,用于解包 Nuitka 编译的二进制文件:提取常量、模块,恢复 .pyc 文件,并生成分析报告。
 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。
 eldavoo/wa-crypt-tools
管理 WhatsApp 的 .crypt12、.crypt14 和 .crypt15 文件。
 b16f00t/whapa
用于解析、解密和提取Android和iOS设备上的WhatsApp数据(包括Google Drive和iCloud备份)的图形化取证工具包,具备自动化报告生成功能。
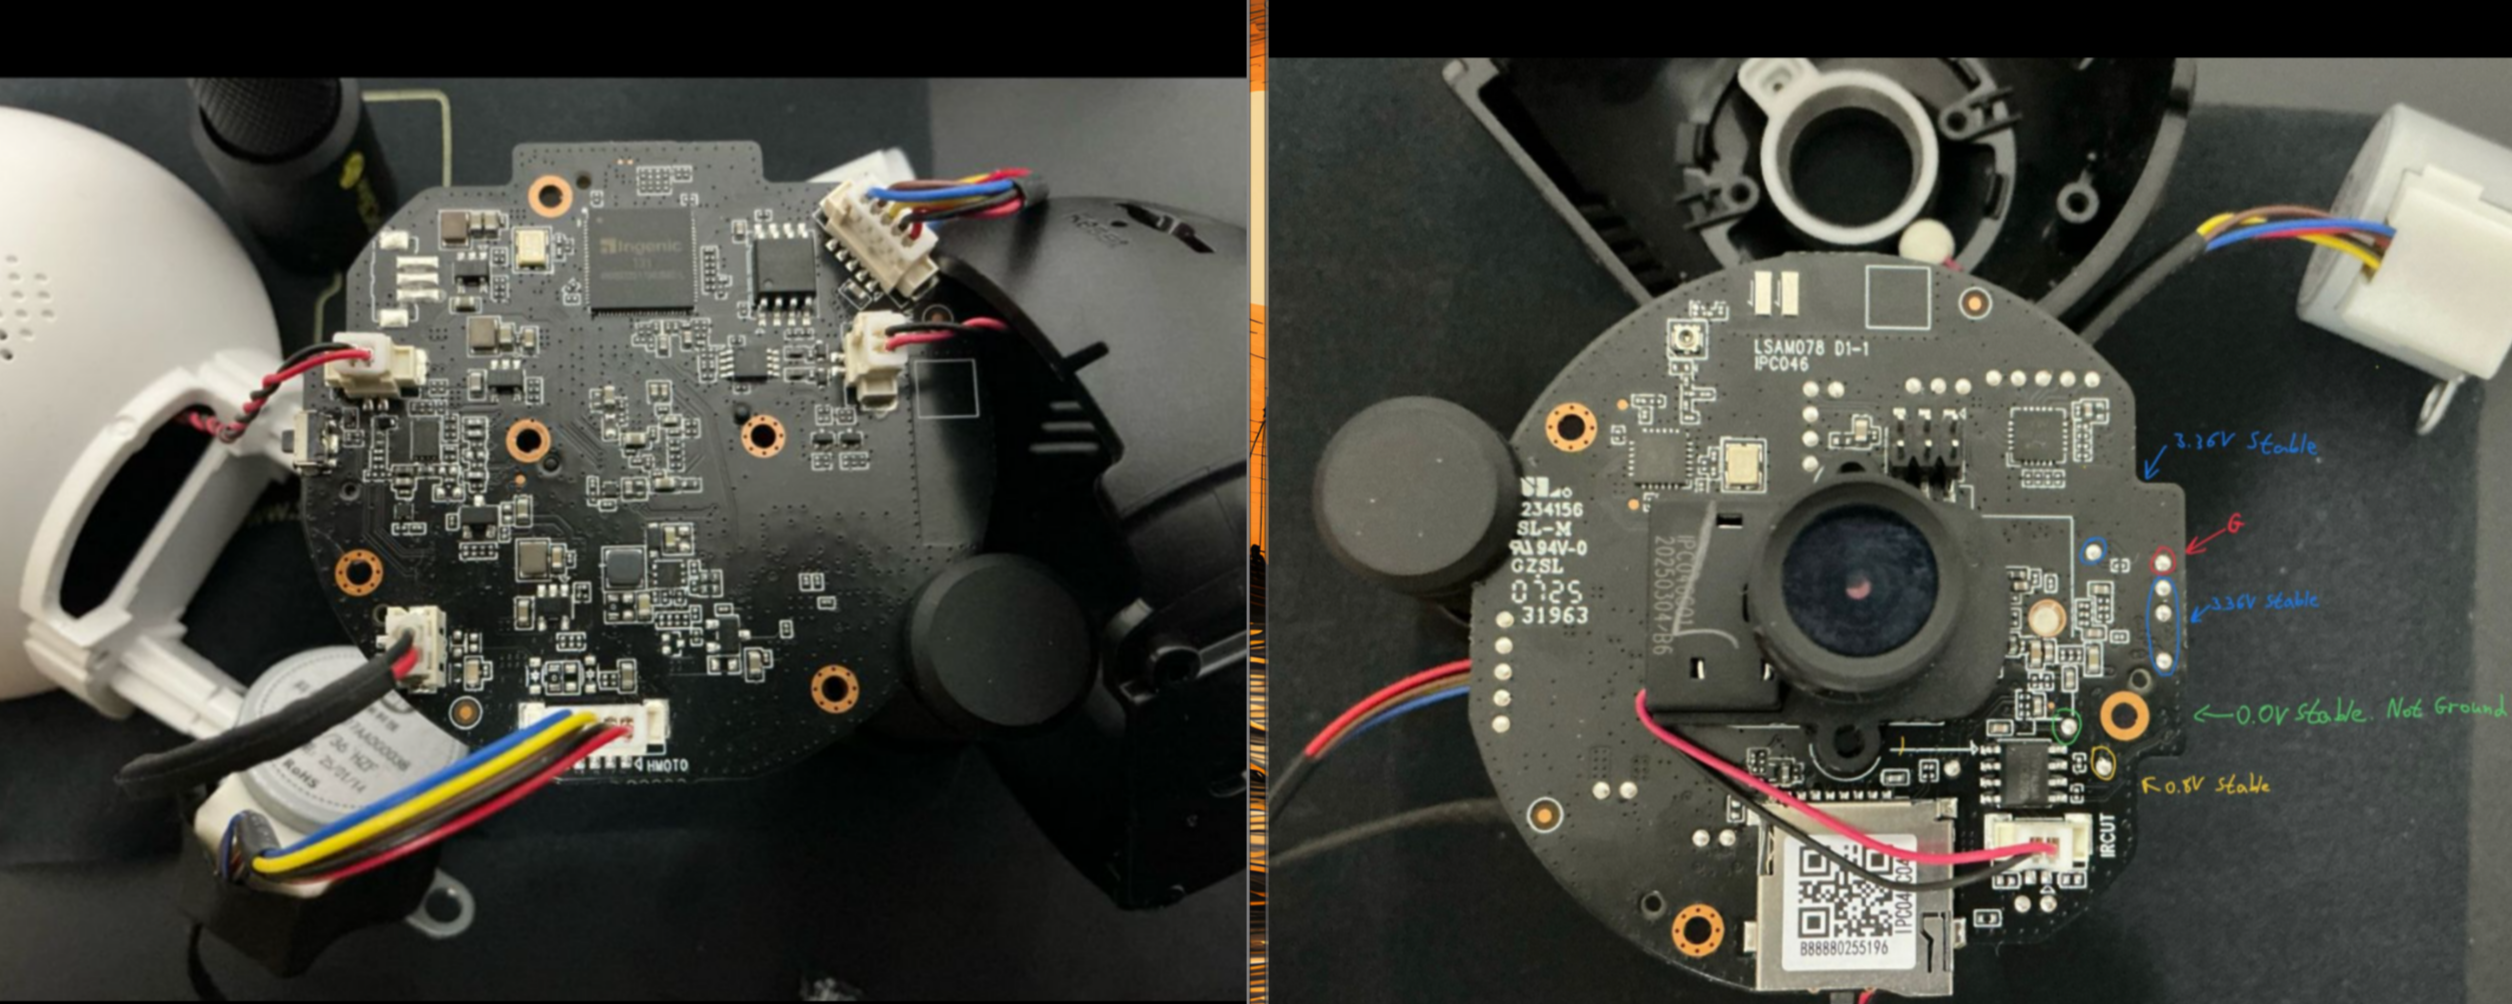 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200

 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 qg5casz/walletool
从wallet.dat文件中提取比特币和莱特币的加密货币私钥和地址,支持钱包恢复与取证分析。
 roxanne_ardary/nullify
自动化、策略驱动的数据保留与删除系统,具备不可变审计追踪、RBAC/ABAC访问控制、多司法管辖区合规性,以及用于敏感数据的AI/ML分类功能。
 filosottile/age
一个简单、现代且安全的加密工具(及 Go 库),具有简短明确的密钥、无配置选项,以及 UNIX 风格的可组合性。
 nelenkov/android-backup-extractor
提取和重新打包Android ADB备份(ICS+)。支持加密归档、tar转换以及用于取证分析或数据恢复的标准I/O。

 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…

 sleuthkit/autopsy
Autopsy® 是一个数字取证平台,也是 The Sleuth Kit® 及其他数字取证工具的图形界面。执法部门、军方和企业检查人员均可使用它来调查计算机上发生的事件。你甚至可以用它来恢复相机存储卡中的照片。