Archived
maalik
 quantumcore/maalik
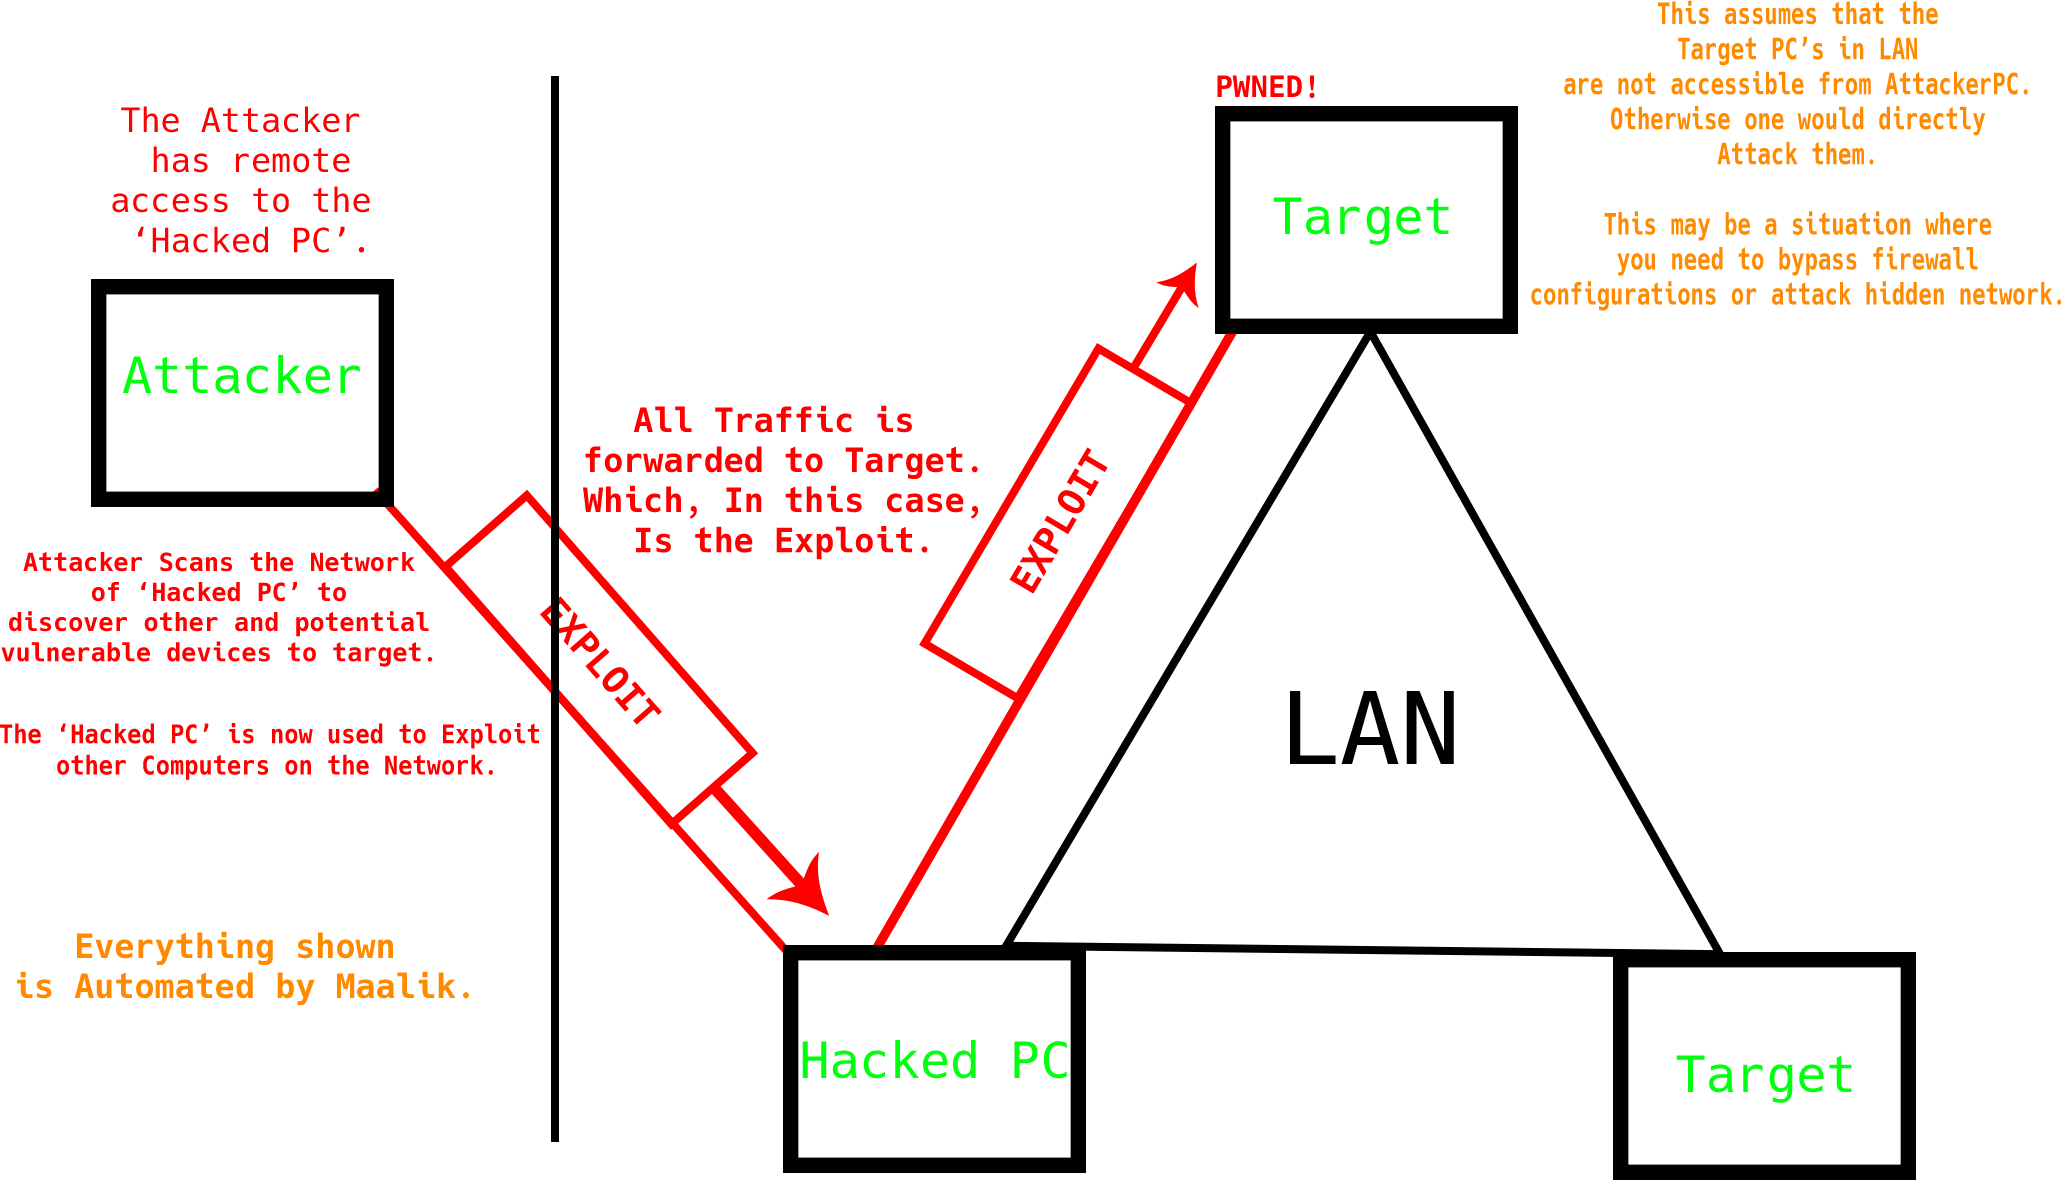
功能丰富的后渗透框架,具备网络横向移动能力。
privilege-escalationpersistence-mechanismsexploitation+6
94
 lukebaggett/google_socks
一个概念验证,演示了利用Google Drive进行命令与控制(C2)的用法。
 4n4nk3/tinkerershell
一个简单的 Python 反向 shell,纯属娱乐而编写。
 conviso-archives/firefox_tunnel
基于浏览器的C2隧道,通过Firefox的cookie.sqlite文件窃取payload,并自动提交HTML/JS,实现隐蔽的防火墙绕过,用于红队行动。
 qubasa/msf-remote-console
一个用Python 2.7编写的远程msfconsole,用于连接metasploit的msfrcpd服务器。该工具使您能够像autopwn2一样在服务器上以守护进程永久加载模块。
 saintly2k/katana
Katana僵尸网络,用于DDoS攻击,基于Mirai僵尸网络。仅用于教学目的!我对您使用它所做的任何事情概不负责!我与黑客或那些人无关!#StandWithUkraine
 spiderlabs/firework
Firework 是一个概念验证工具,用于与 Microsoft Workplaces 交互,创建预配流程所需的有效文件。
 shiva108/pentestproxy
脚本:如何几乎免费构建隐蔽的渗透测试基础设施
 mitre/caldera-agent
Windows 服务代理,用于 CALDERA 对手模拟平台。安装在目标计算机上,与 CALDERA 服务器通信,实现自动化红队操作和后期利用行动。
 kiwidoggie/oni-framework
使用 C/C# 编写的嵌入式系统 C2 软件
 0xbbuddha/hermes
一个针对 Linux 的 Mythic C2 Python 代理
 mitre/caldera-crater
用于Caldera对手模拟框架的C#远程访问木马(RAT)植入程序,可在Windows系统上实现后渗透命令与控制。
 markoarmitage/metasploit-framework
app 将 nil 的 public 和 private 变成空白 3 个月前 config 使用 bundler/setup 以更优雅地处理 bundler 相关故障 11 天前 data 添加来自 nishang 的 token 操作 12 小时前 db 还原 "触发 Diff 的注释" 12…