Archived
EGESPLOIT
 egebalci/egesploit
EGESPLOIT 是一个用于恶意软件开发的高性能 Go 语言库。
privilege-escalationpersistence-mechanismsshellcode+5
339
 wavestone-cdt/abaddon
红队运营管理平台,自动化基础设施部署、C2设置、钓鱼活动与侦察,并集成工具编排与报告。
 phoenixc2/phoenixc2
使用Python3构建的协作式命令与控制框架
 coldzer0/reversesock5proxy
一个用C语言编写的小型反向Sock5代理 :V
 chrisallenlane/novahot
一个用于渗透测试人员的Webshell框架。
 cracked5pider/coffeeldr
Beacon 对象文件加载器
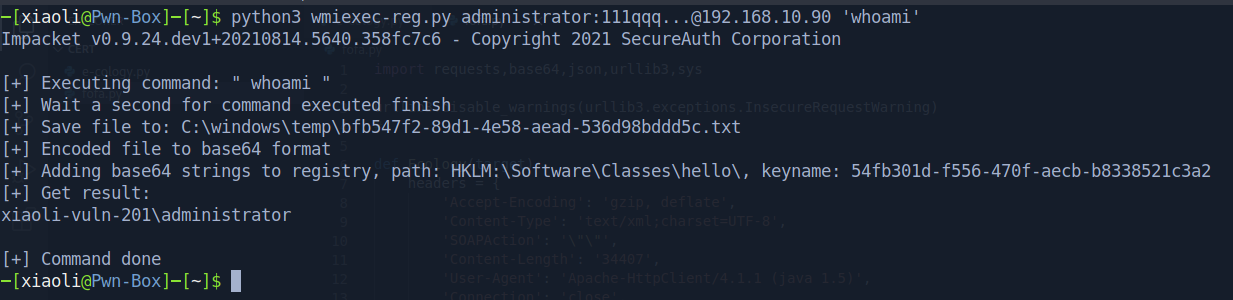 xiaolichan/wmiexec-regout
Modify version of impacket wmiexec.py, get output(data,response) from registry, don't need SMB connection, also bypassing antivirus-software in…
 havocframework/modules
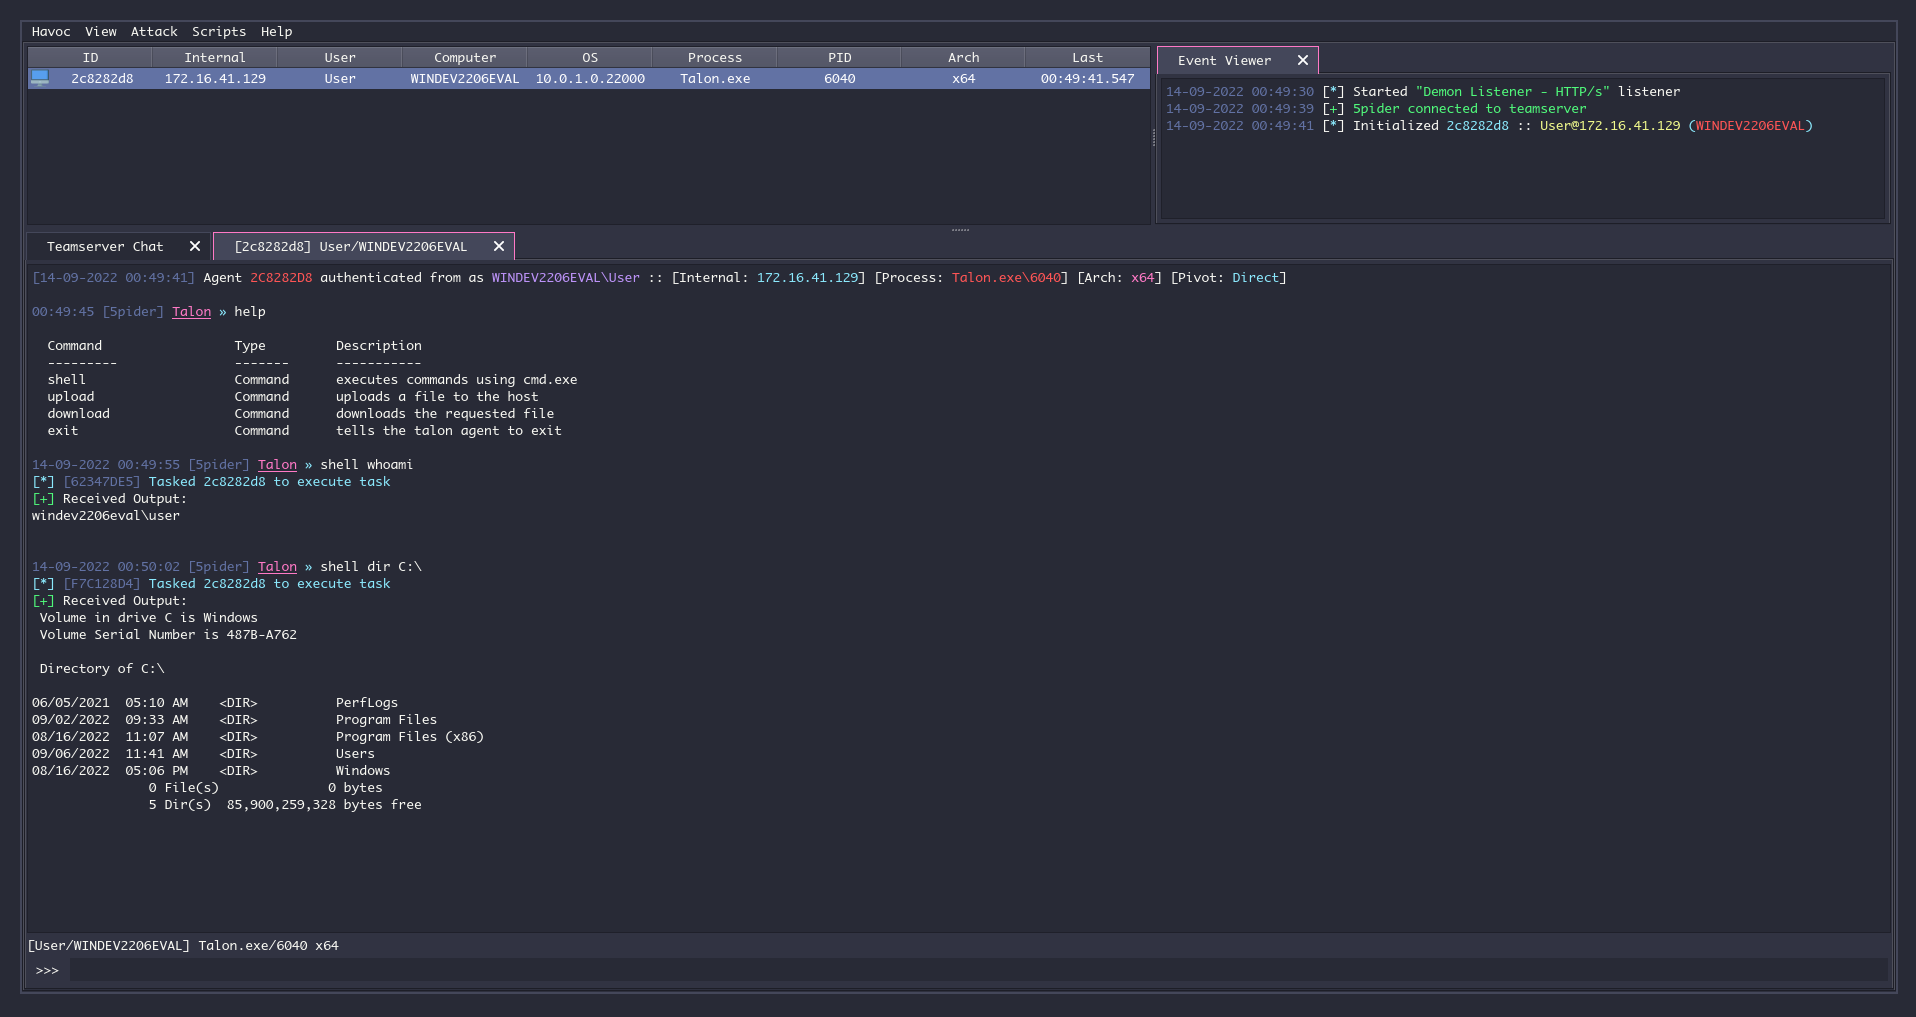
Havoc Framework 使用的模块
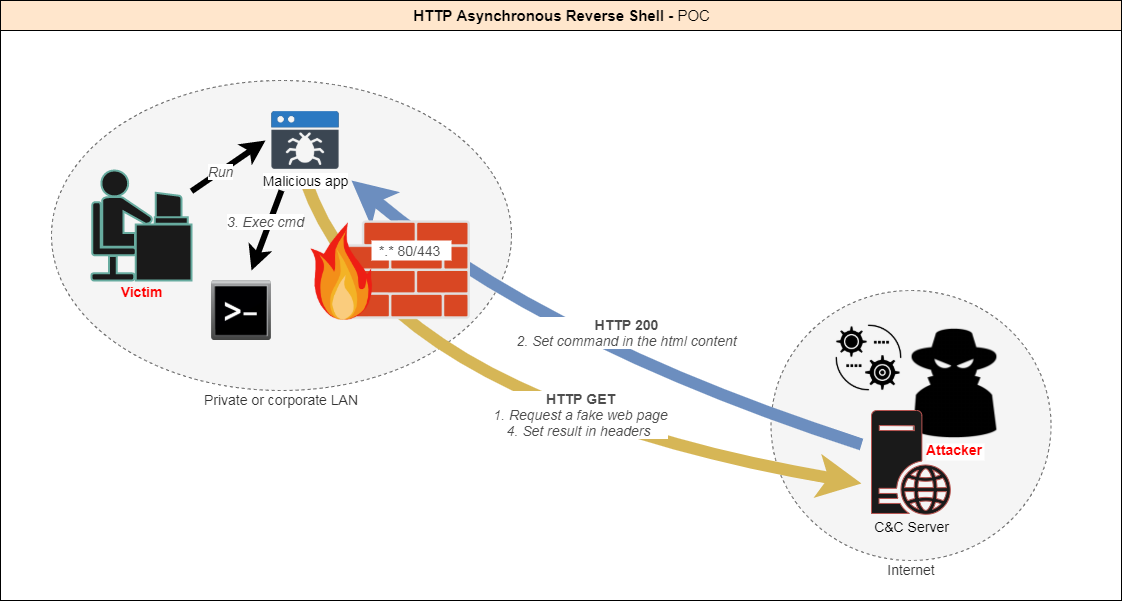 onsec-fr/http-asynchronous-reverse-shell
[POC] 使用HTTP协议的异步反向Shell。
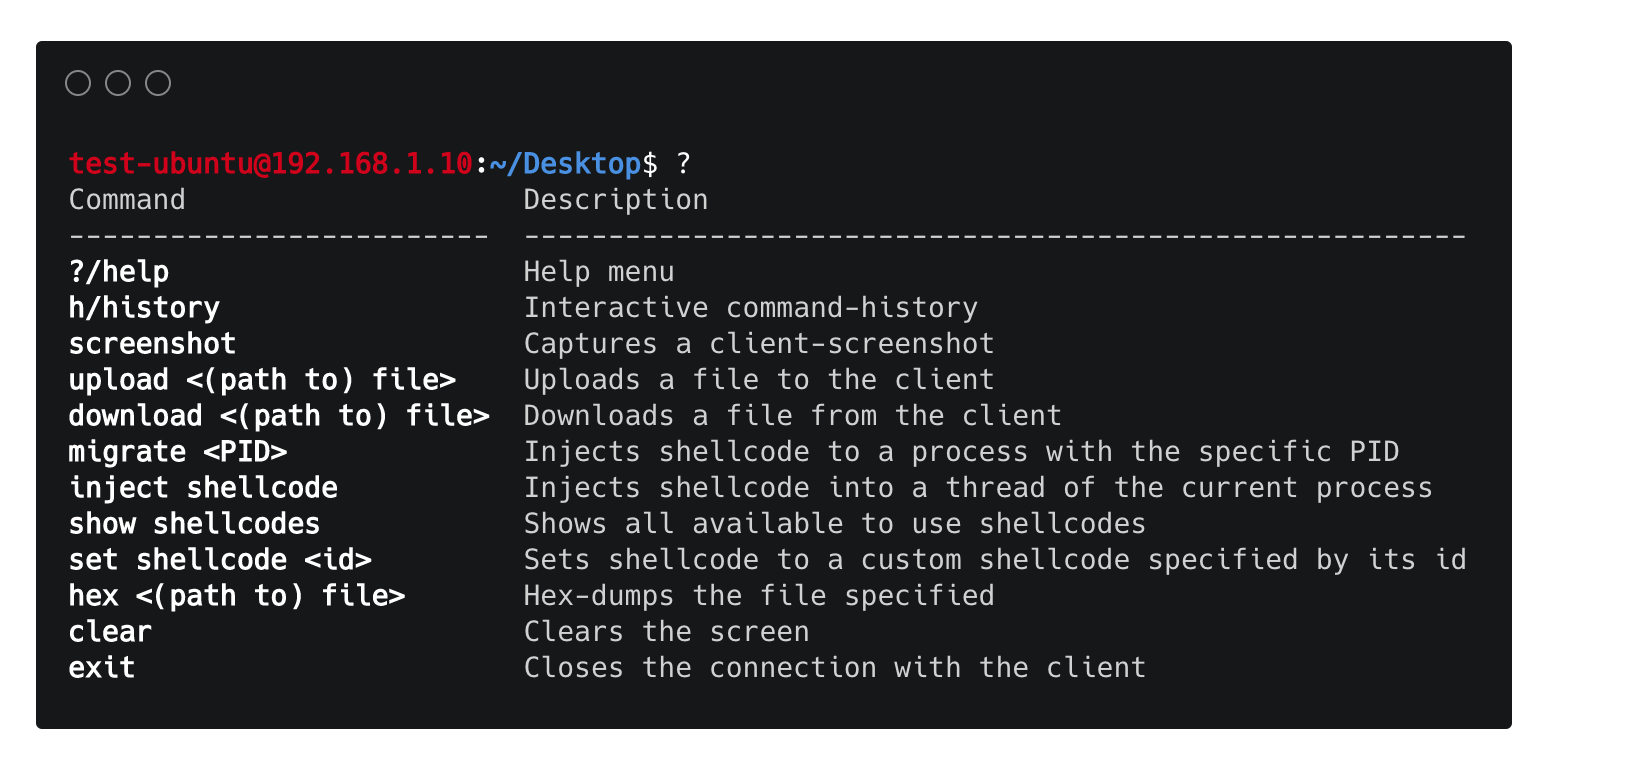 chrispetrou/hrshell
HRShell 是一个基于 flask 构建的 HTTPS/HTTP 反向 shell。它是一个功能丰富、能力强大的高级 C2 服务器。
 getrektboy724/meterpwrshell
自动化工具,生成完美的 Meterpreter PowerShell Payload
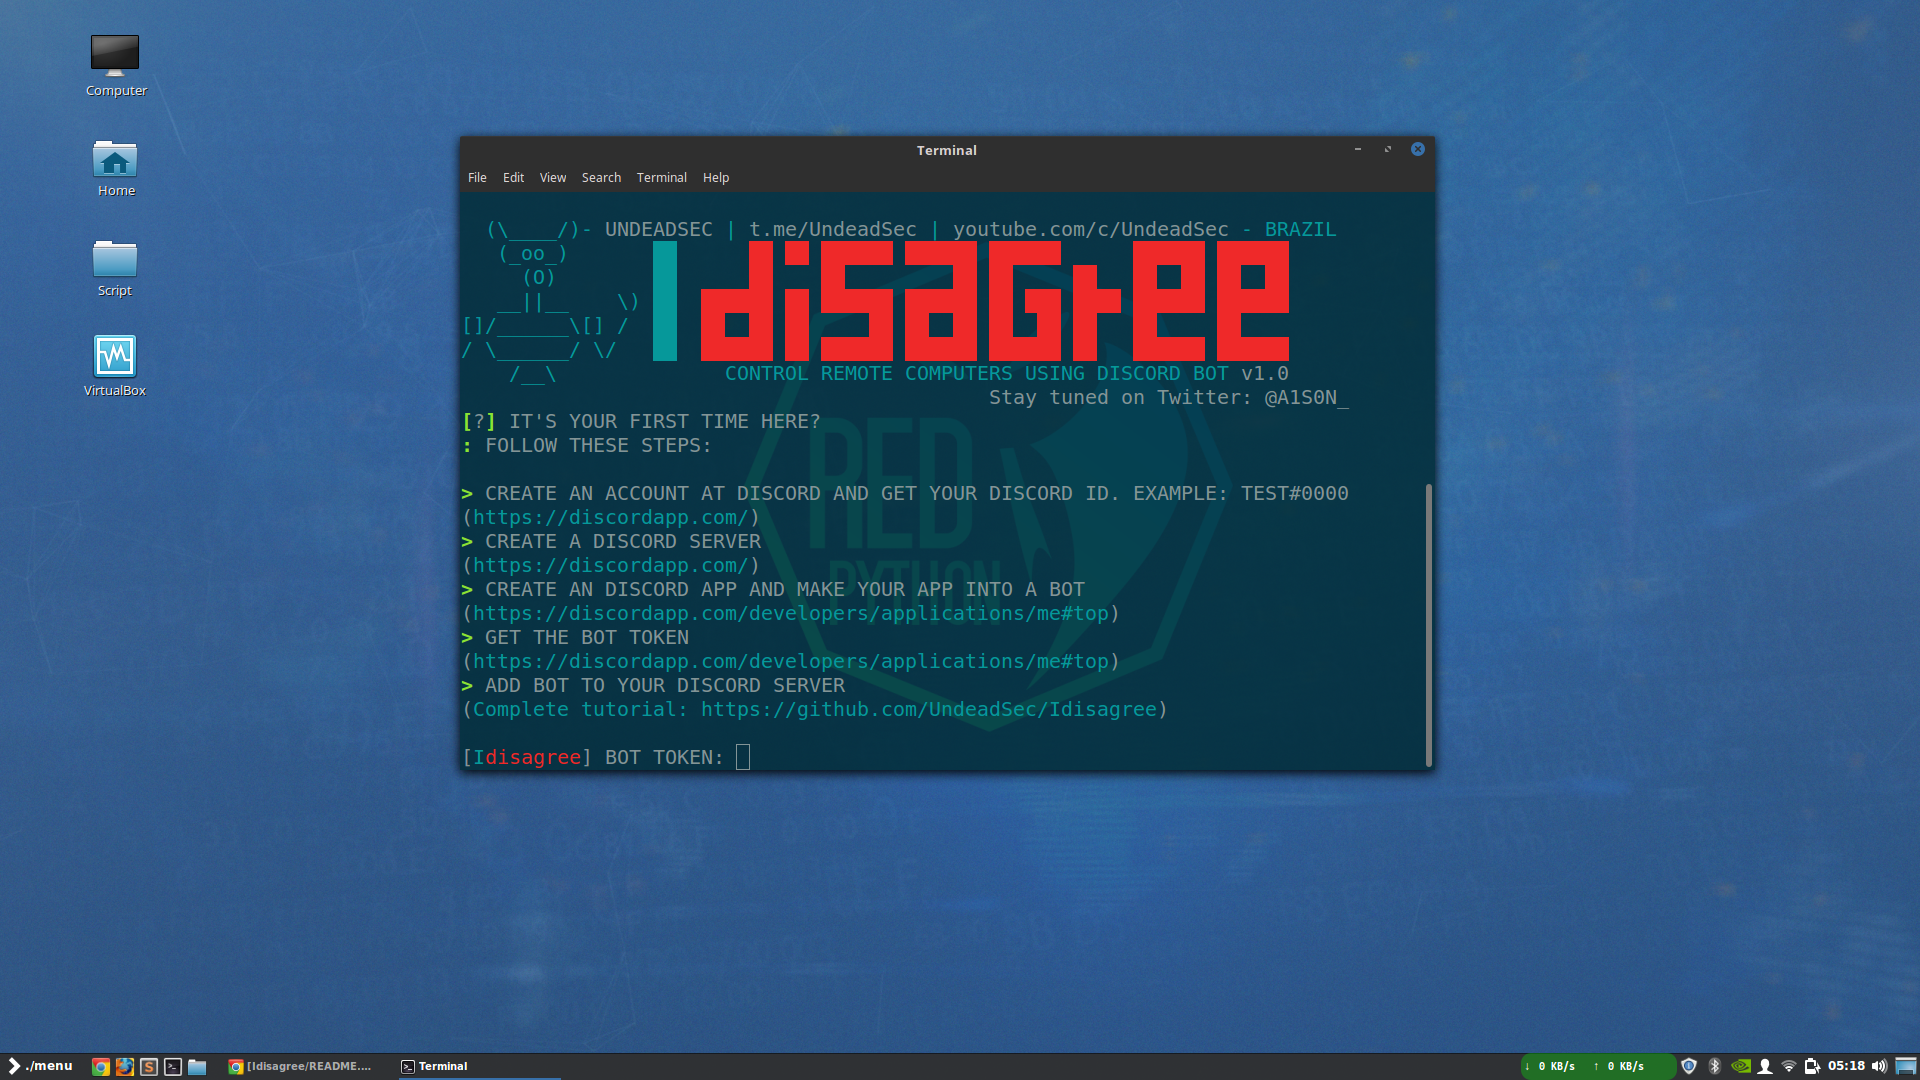 undeadsec/idisagree
使用 Discord 机器人和 Python 3 控制远程计算机。
 spiderlabs/jboss-autopwn
用于获取远程Shell权限的JBoss脚本
 splunk/melting-cobalt
一个Cobalt Strike扫描器,用于将检测到的Team Server信标提取为JSON对象。
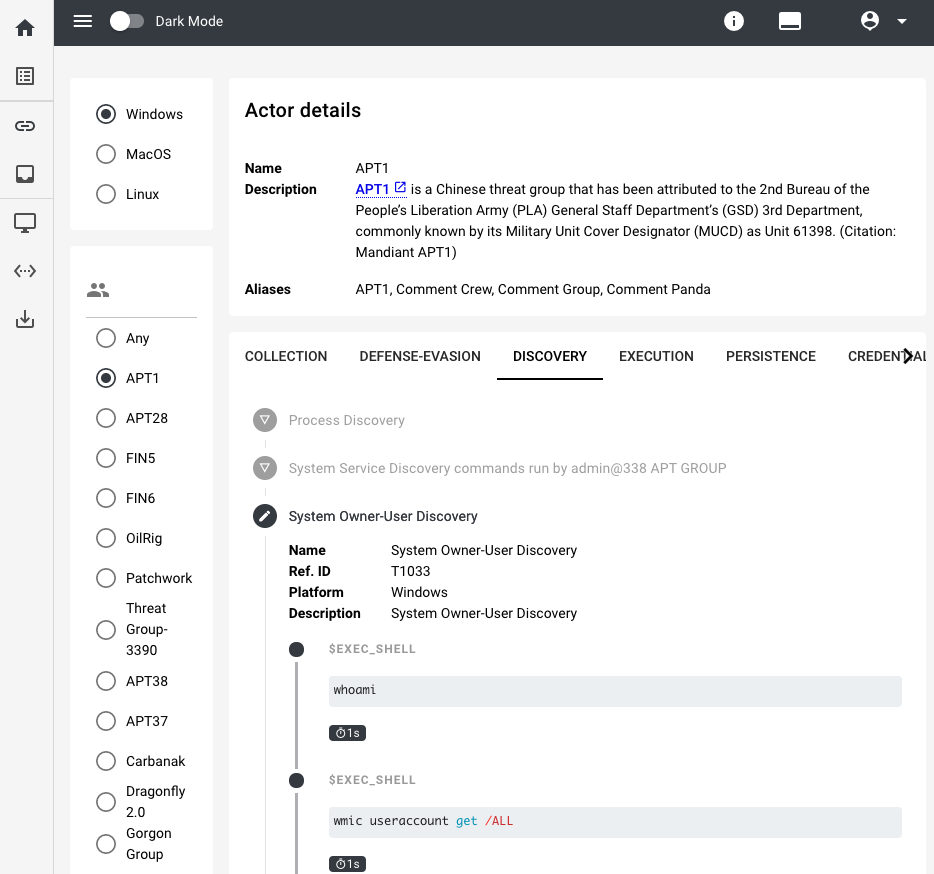 d3vzer0/reternal-quickstart
包含docker-compose文件和设置脚本的仓库,无需克隆各个外部组件。