
GhostKatz
 rainbowdynamix/ghostkatz
通过脆弱内核驱动中的物理内存读取原语转储LSASS
privilege-escalationmemory-forensicsexploitation+4
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 thannikudam/topazterminator
基于C语言的工具,利用存在漏洞的wsftprm.sys内核驱动程序,通过反向的IOCTL分发逻辑,终止Windows上受保护的EDR/AV进程,包括PPL进程。
 bitstream93/shellcode-test-harness
一个轻量级测试框架,旨在通过提供带有集成崩溃诊断和调试输出重定向的执行环境来加速 Shellcode 开发。
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
 sleepthegod/ssh-remote-code-execution
SSH 零日漏洞,由 ClumsyLulz 制作
 dis0rder0x00/dbgnexum
使用 Windows 调试 API 进行 Shellcode 注入
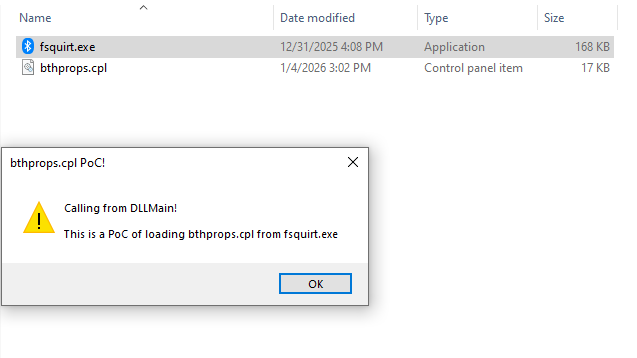 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载
 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 thomasking2014/slides
精选的安全会议幻灯片合集,涵盖 Android Root、内核利用、浏览器内存破坏、JIT 缓解措施以及 ARM MMU 隔离攻击。
 ntdallas/bof_executeassembly
用于 Cobalt Strike 的 Beacon Object File,可在 beacon 中执行 .NET 程序集,并采用规避技术。
 checkpointsw/vectoredoverloading
本地PE注入技术,利用硬件断点和向量异常处理来操控DLL加载并执行任意载荷,正如在KidKadi恶意软件中观察到的那样。
 bw3ll/rop_rocket
ROP ROCKET 是一个高级代码重用攻击框架,具备强大的 ROP 链生成能力,包括针对新型 Windows Syscalls 攻击、新型 Heaven's Gate 攻击以及“无shellcode” ROP。该框架利用仿真和混淆技术来扩大攻击面。
 oscerd/process-injection-playground
与进程注入相关的样本和材料集合
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
POC 展示了如何利用 hugefile 子系统泄露 PostgreSQL 数据。基于 https://x.com/spendergrsec/status/1993794163880718700?s=20