
copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe
 hunt-benito/copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe
CVE-2026-31431的概念性漏洞检查器,一种通过AF_ALG页缓存写入实现的Linux内核本地权限提升。无需利用即可验证系统是否受影响。
privilege-escalationvulnerability-analysisexploitation+2
hunt-benito/copy-fail-cve-2026-31431-linux-kernel-page-cache-lpeCVE-2026-31431的概念性漏洞检查器,一种通过AF_ALG页缓存写入实现的Linux内核本地权限提升。无需利用即可验证系统是否受影响。
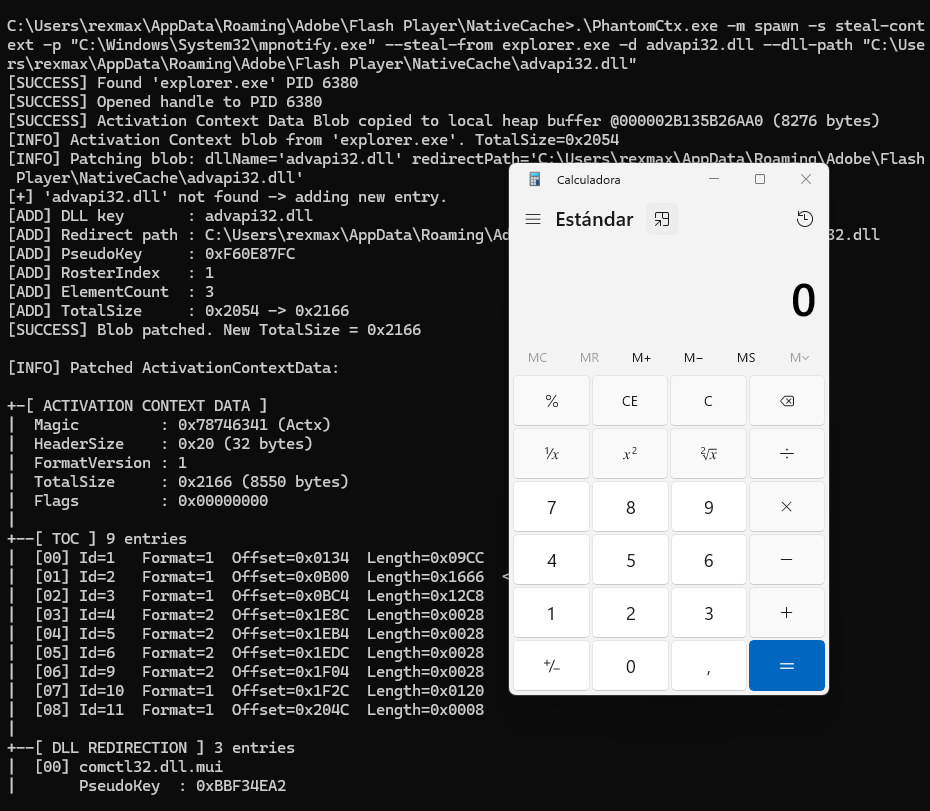
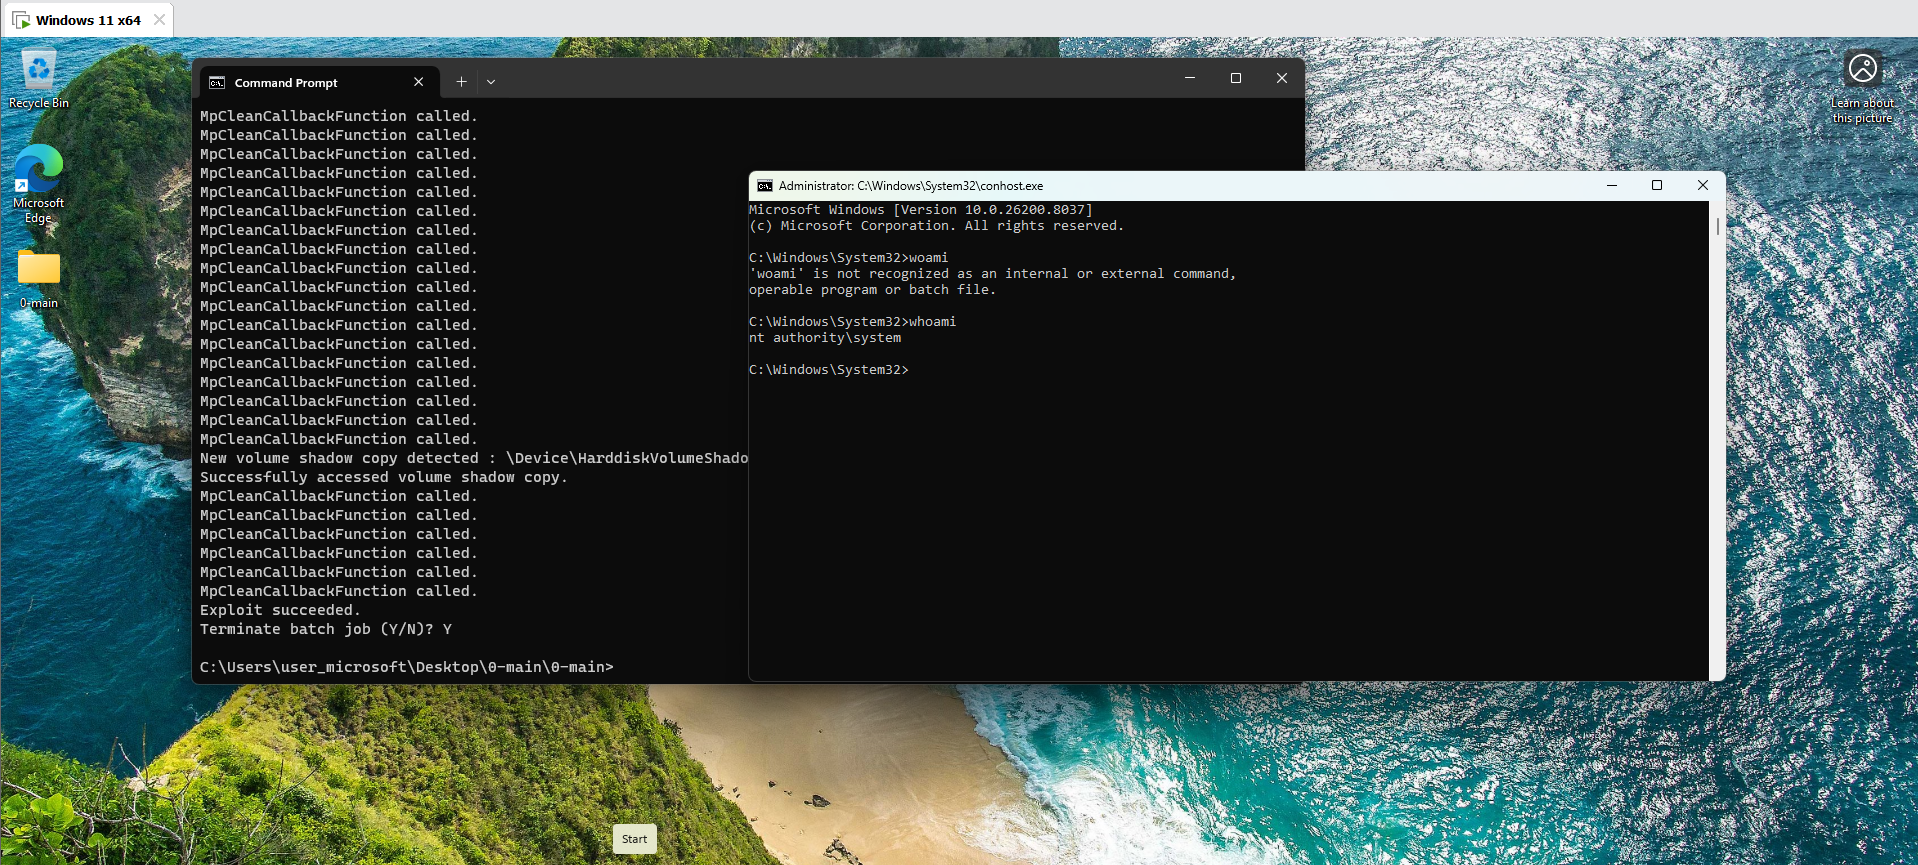
 nu11secur1ty/0
针对 Windows Defender 竞争条件的漏洞利用,通过释放后使用(use-after-free)提升至 SYSTEM 权限,使 MsMpEng.exe 崩溃,生成隐藏 shell,并通过计划任务实现持久化。
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
针对CVE-2026-43284 (DirtyFrag) Linux LPE的实验室验证报告和检测工件。提供针对XFRM/ESP页缓存写入路径的auditd遥测、事件关联规则以及面向SOC的检测逻辑。
 mwlik/v8-ndays
我编写的一些 V8 N-day 漏洞利用
 nodiuus/nocturne
一个用于x86-64 PE文件的bin2bin代码虚拟化器
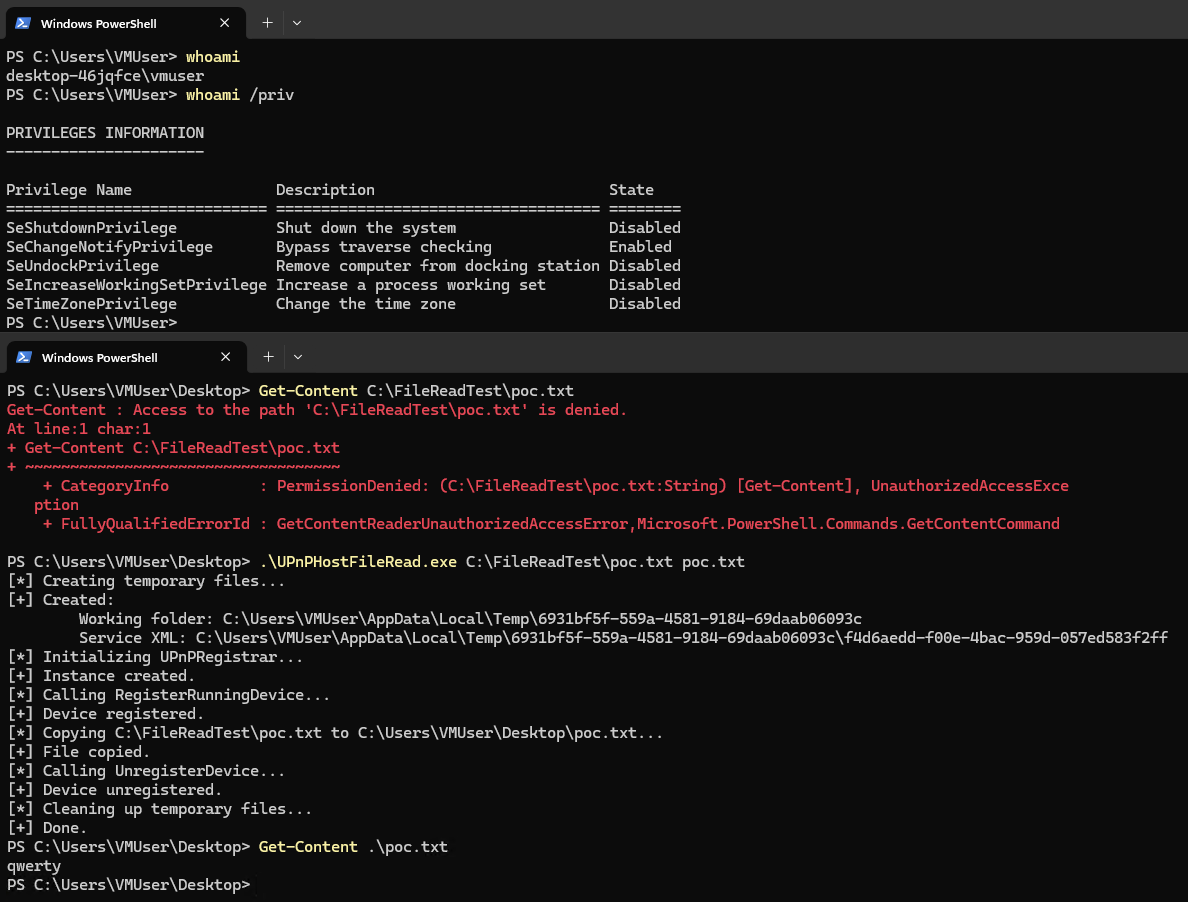 spaceplant/upnphostfileread
针对Windows UPnP设备主机服务的任意文件读取利用工具。

 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC:在旧版32位Windows上使用自定义shellcode的基于栈的缓冲区溢出
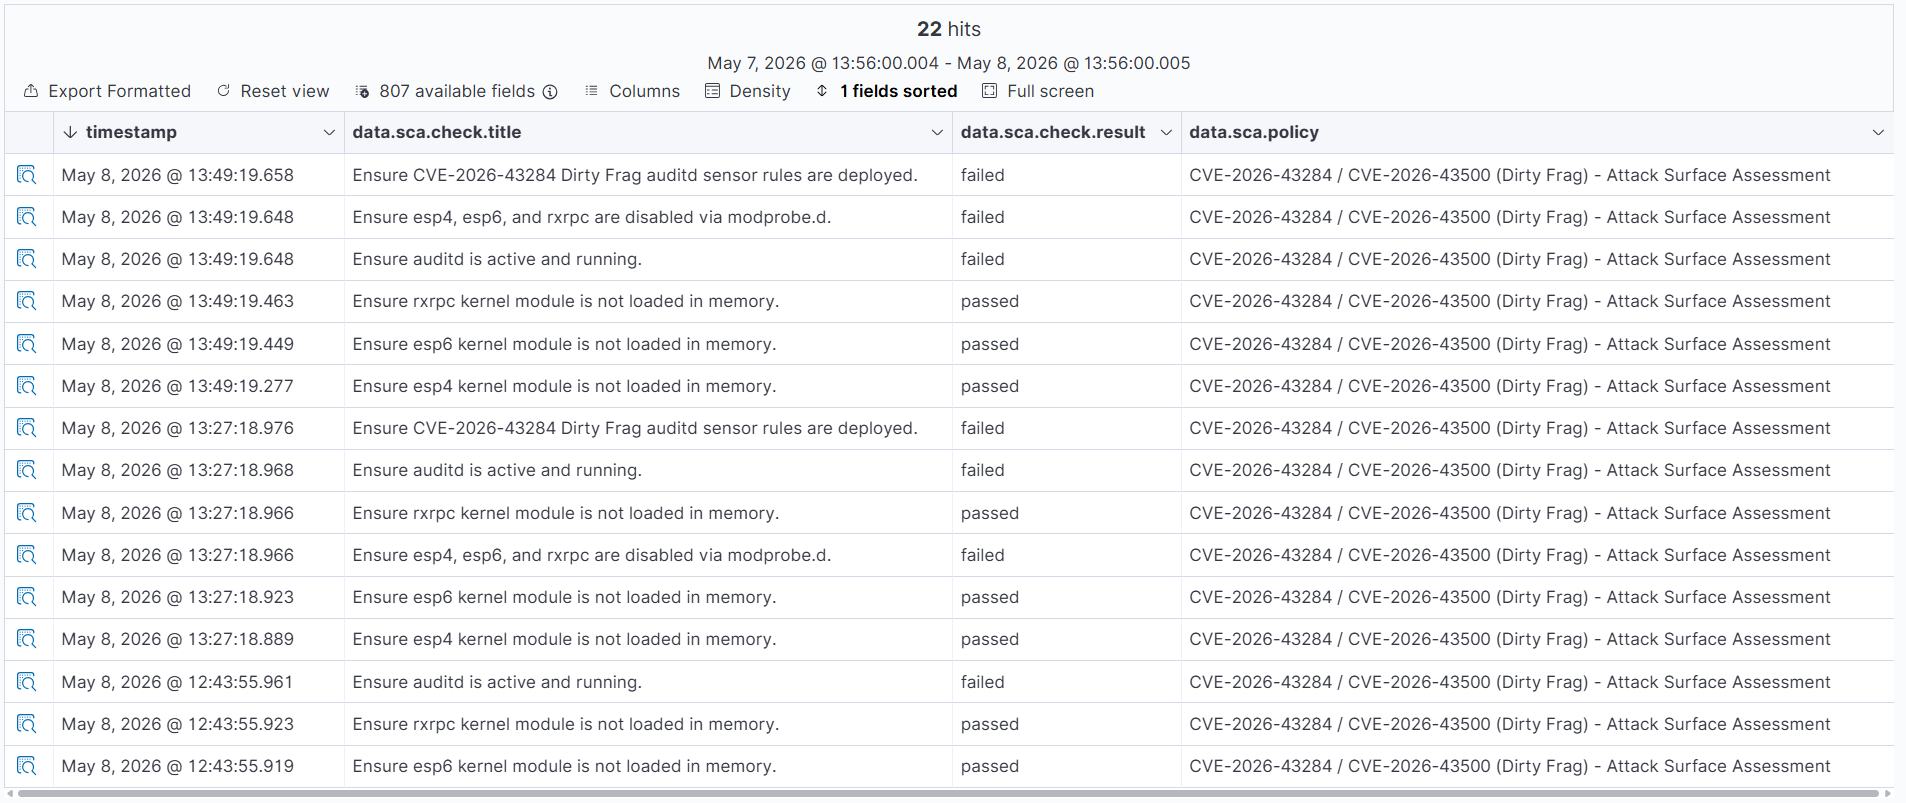 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 用于检测 CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) 的规则 - 通过页面缓存写入实现 Linux 本地权限提升
 grabesec/xcp_ng_cve-2026-43284_tester
针对 CVE-2026-43284 的测试工具

 nac-l/mergen
通过使用LLVM IR和解析汇编进行优化实现的反混淆。
 etahen/etahen
PS5 自制程序启用器 payload,提供后利用功能:自定义插件/payload 加载、未签名 fself/fpkg 支持、调试设置、FTP 服务器及直接安装包安装器。
 donkey0xshot/cve-2017-11882-blocker
Windows内核驱动,通过拦截进程创建并阻止eqnedt32.exe生成的恶意子进程,从而防御CVE-2017-11882漏洞利用。
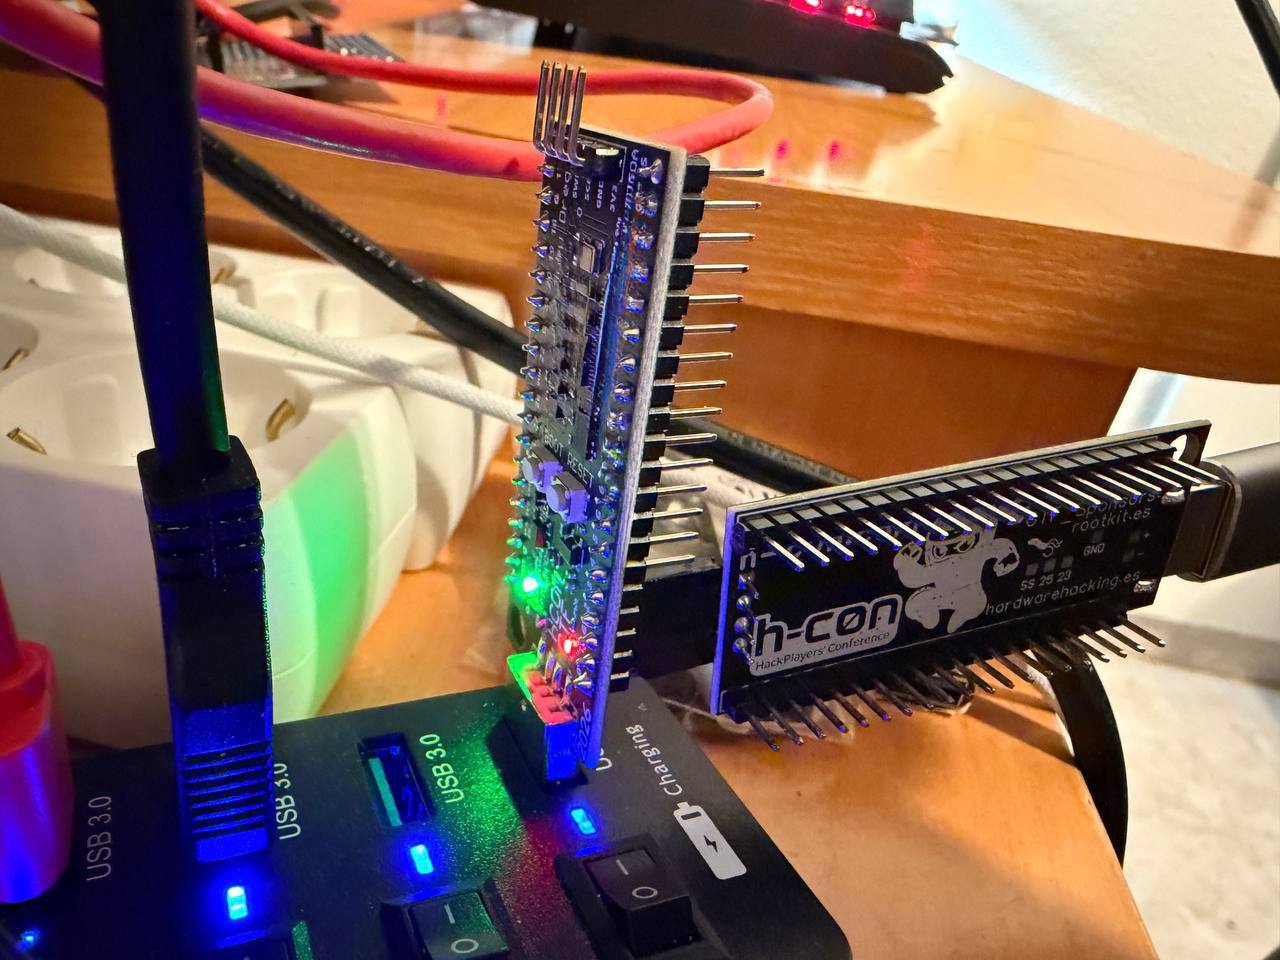 therealdreg/hcon2026hwctf
硬件黑客CTF hcon2026hwctf - RISCV Hazard3(@Wren6991)由@b1n4ri0 @antoniovazquezblanco和@therealdreg利用
 jithinodattu/cve-2007-4559-lab
自包含的Docker实验室,演示通过Python的tarfile模块实现的CVE-2007-4559(TarSlip)目录遍历漏洞。包含有漏洞和修复后的API、载荷生成,以及一个用于安全教育的交互式演示脚本。