

 edwardzpeng/presentations
来自安全研究的幻灯片和会议演讲,涵盖 Windows、虚拟化、Web 和区块链漏洞利用技术,曾在 Black Hat、DEF CON、USENIX 及类似会议上展示。
 ubfx/bindiffhelper
Ghidra 扩展,集成 BinDiff 用于函数匹配
 itm4n/pentest-windows
Windows 内部研究与利用技术合集,涵盖权限提升、令牌滥用以及面向红队和渗透测试人员的后渗透技巧。
 rizinorg/cutter
免费开源逆向工程平台由 rizin 驱动
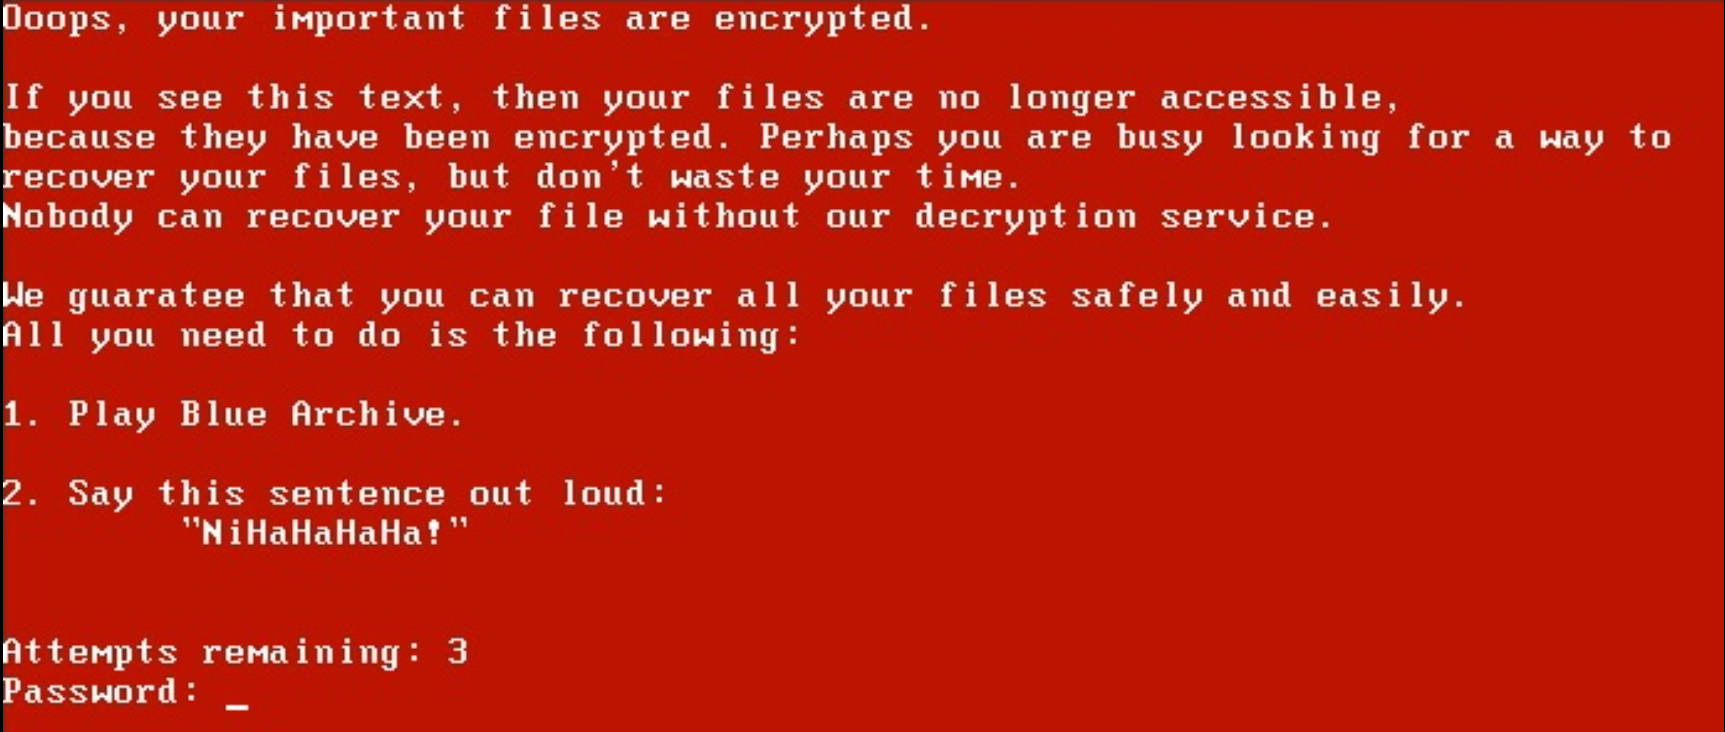 iss4cf0ng/openpetya
一个受 Petya 勒索软件启发的概念验证型 bootkit 和 UEFI 启动应用程序,使用 Assembly、C 和 C++ 编写。
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…
 dryxio/auto-re-agent
使用 AI 从编译后的程序中重建并验证 C/C++ 代码。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 lsinus/cachemeifyoucan
SLUBStick 对 CVE-2022-2588 的利用。通过 PTE 操作将 DF 转换为跨缓存任意内存读写原语。
 starseed12345/queststack
使用 GhostLock + CVE-2021-1931 解锁 Meta Quest 1 的 bootloader 并获得 root 权限。
 sashs/ropper
显示不同文件格式的文件信息,并为不同架构(x86/x86_64、ARM/ARM64、MIPS、PowerPC、SPARC64)查找gadget以构建ROP链。在反汇编方面,ropper使用出色的Capstone框架。
 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 gmh5225/gmh5225
基于LLVM的安全研究工具链:NeverC,一个C23交叉编译器,以及NeverD,一个二进制分析与反编译引擎,可将PE、ELF、Mach-O、EVM和SBF提升为LLVM IR。
 trustsig-eu/wasm2c-tableflip
wasm2c 沙箱逃逸。一个不受信任的 WebAssembly 模块突破了生成的 C 沙箱,并在主机上执行任意 shell 命令。
 live-ctf/livectf-defcon30
DEF CON 30 CTF 挑战赛二进制文件、构建脚本及解题脚本合集,用于练习二进制漏洞利用与逆向工程。
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766,但使用 wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943,但使用 wasm