
woody-woodpacker
 aurh1l-42-projects/woody-woodpacker
一个用于64位Linux可执行文件的ELF二进制打包器,可加密代码段并注入运行时解密存根,演示代码注入和二进制操作技术。
encryption-decryption-toolsreverse-engineeringbinary-analysis+2
aurh1l-42-projects/woody-woodpacker一个用于64位Linux可执行文件的ELF二进制打包器,可加密代码段并注入运行时解密存根,演示代码注入和二进制操作技术。
 spiralbl0ck/linux-kernel-local-dos
本地 Linux 内核 DoS,基于非特权用户引发的内存泄漏,只需先根据 https://x.com/spendergrsec/status/1990887509664928062 执行 PR_TIMER_CREATE_RESTORE_IDS_ON prctl 即可

 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
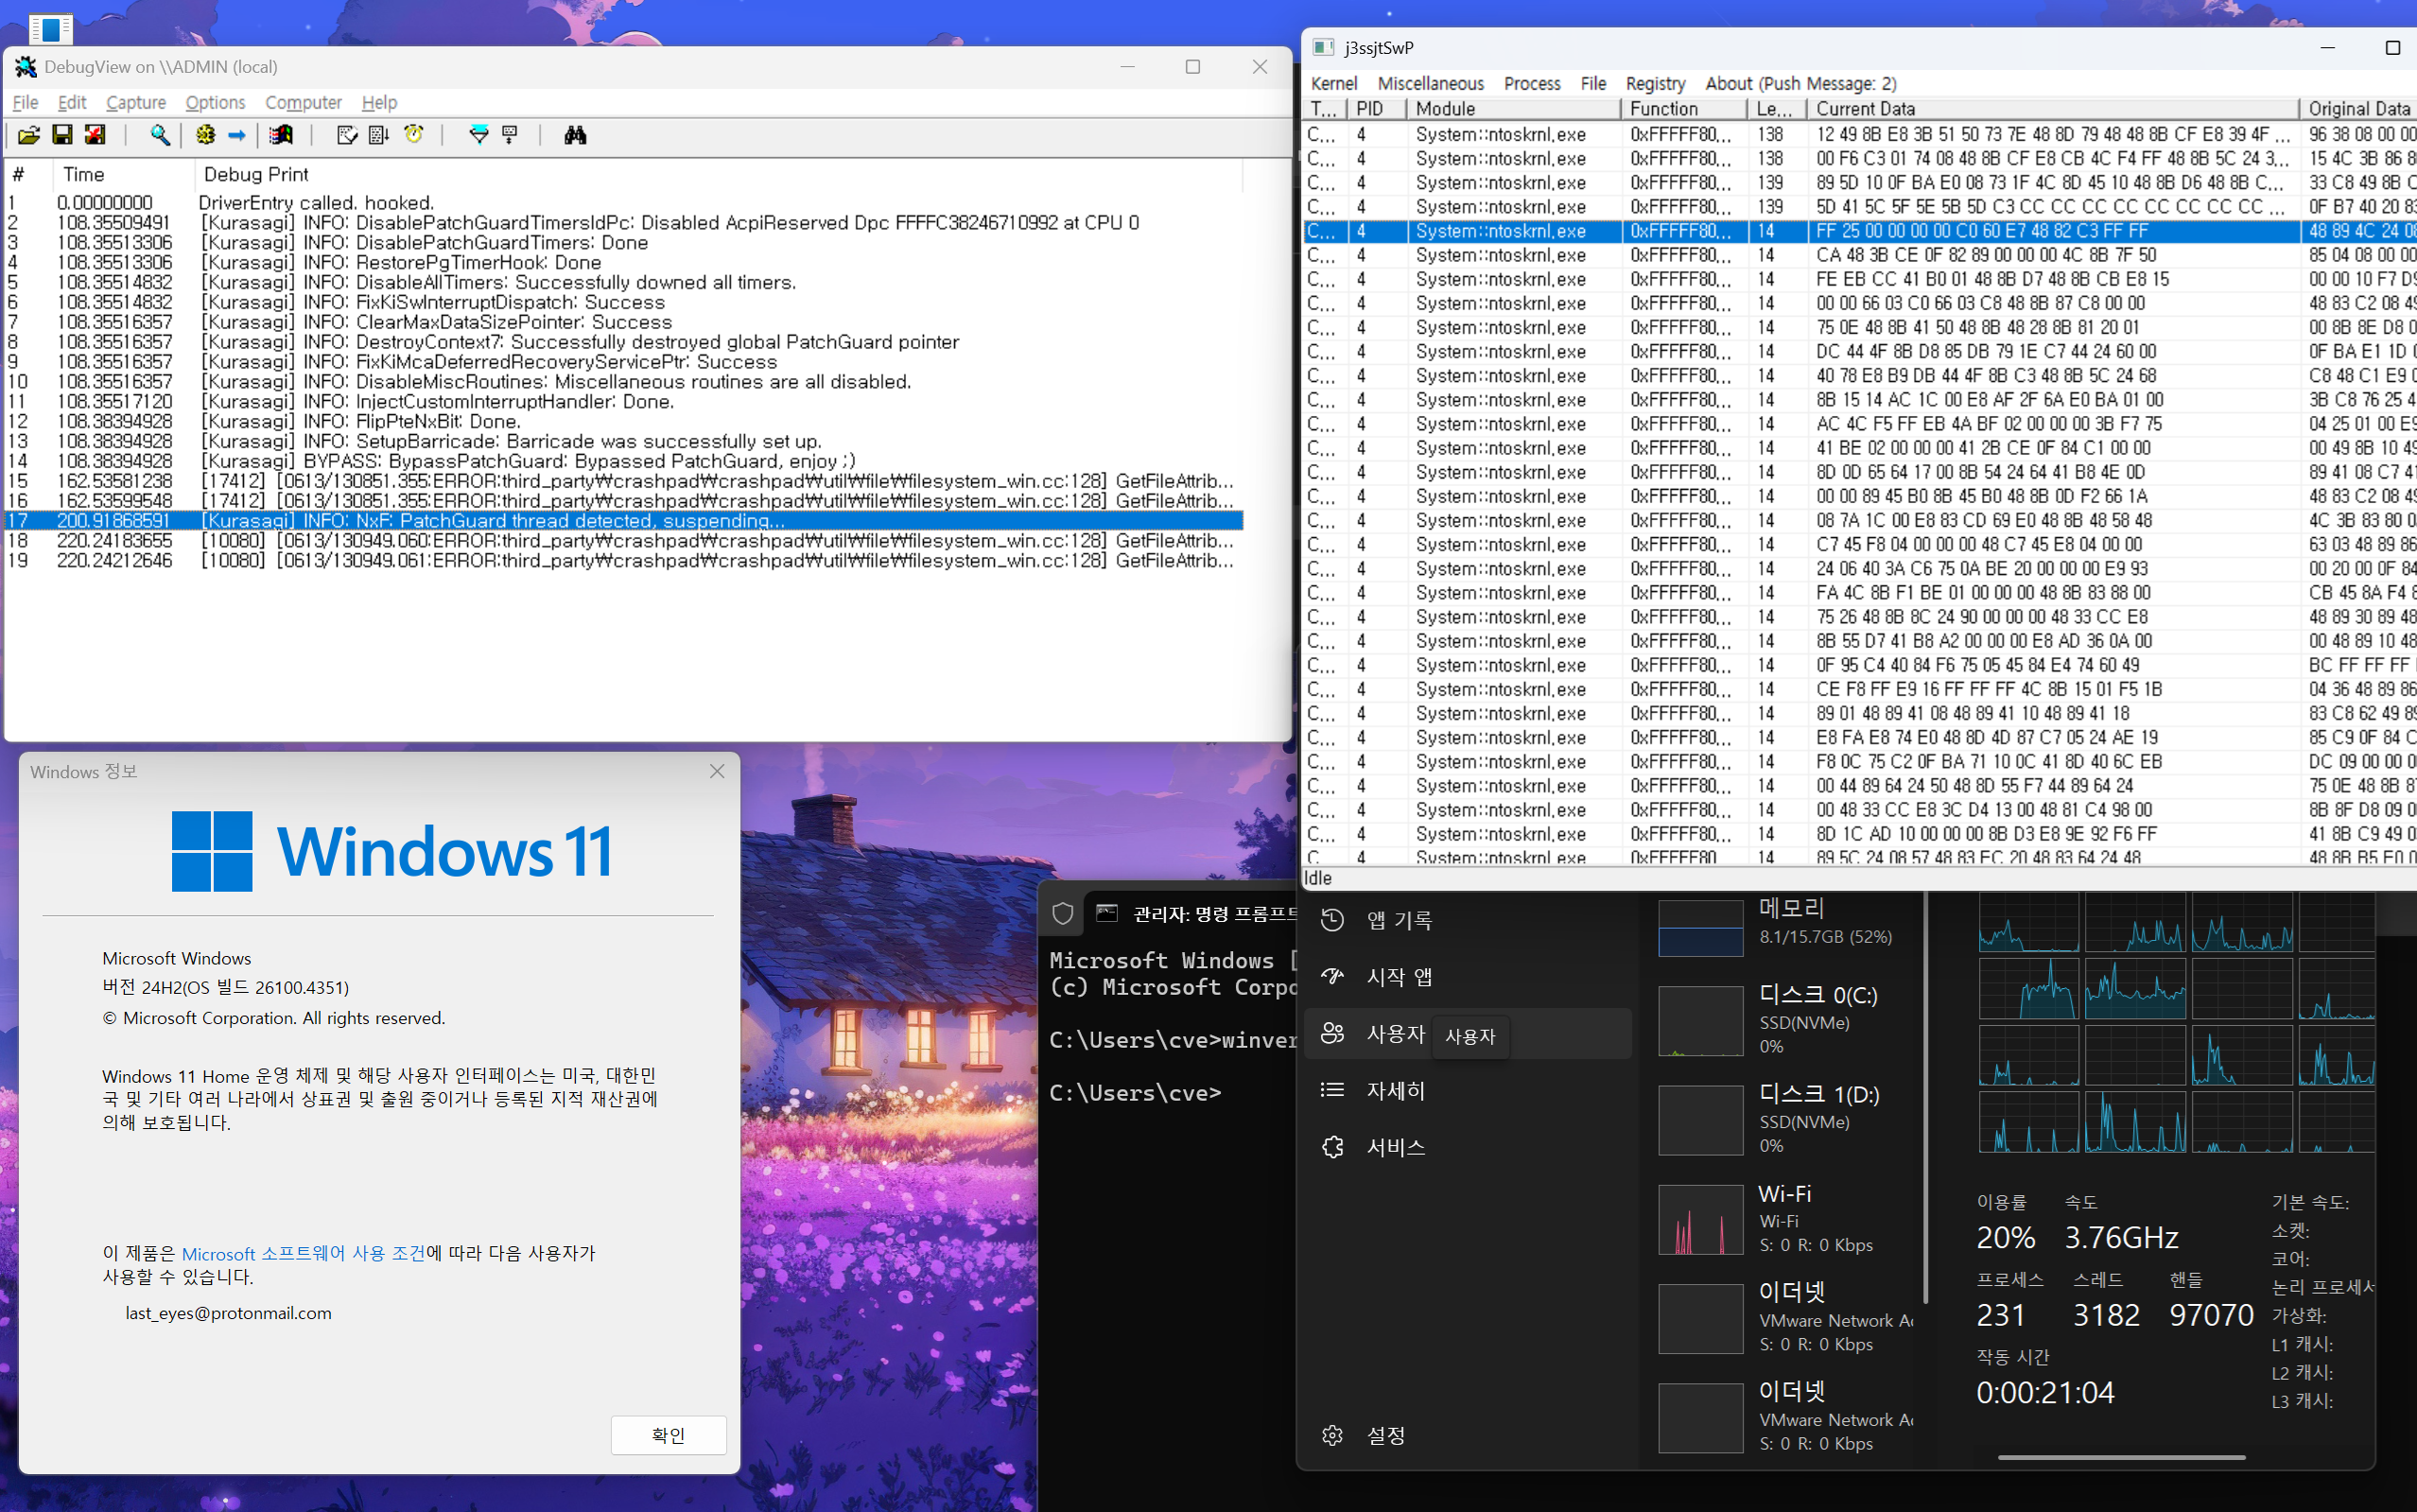 neomaster831/kurasagi
Windows 11 24H2-25H2 运行时 PatchGuard 绕过
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
自定义漏洞虚拟机(Ubuntu 14.04),专为教学多阶段渗透测试而设计。包含 10 个相互关联的挑战,涵盖取证、Web 漏洞利用(SQL 注入、XSS)、密码学和内核漏洞利用(OverlayFS/CVE-2015-1328),以实现完整的 root 权限接管。
 qduarte-42/snow-crash
网络安全入门。
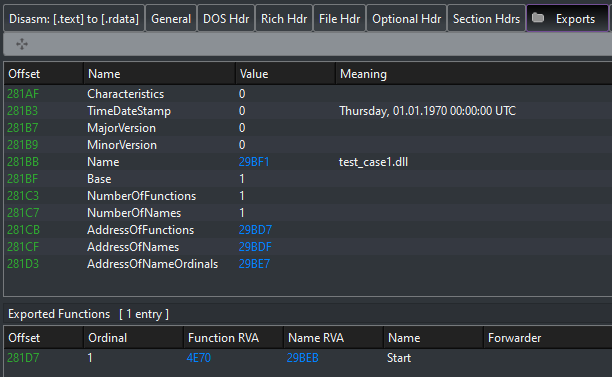
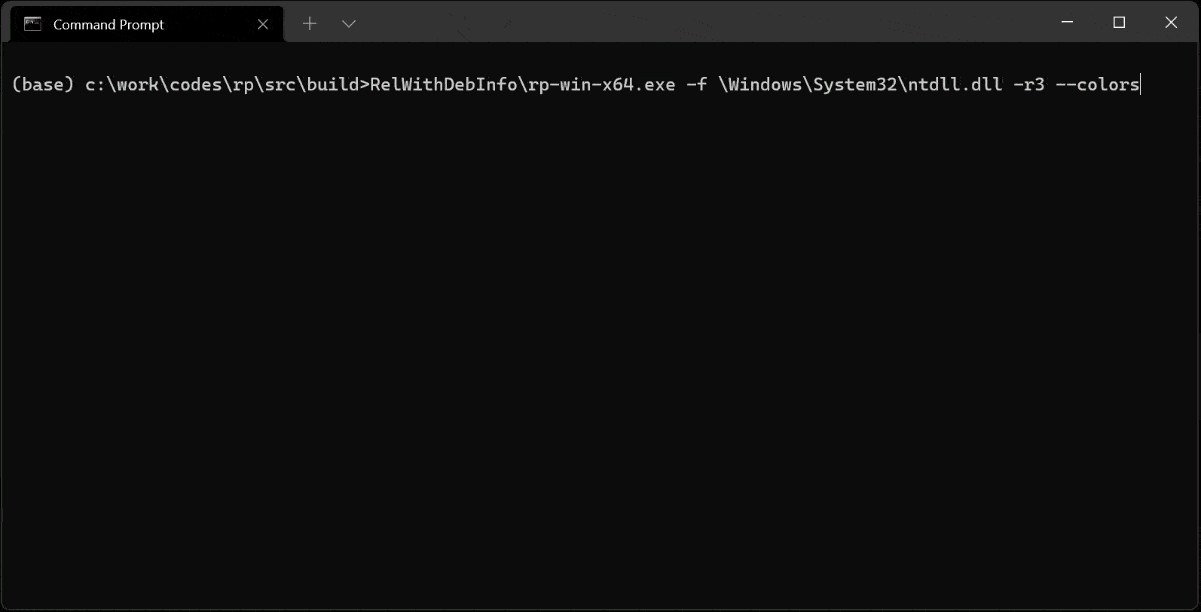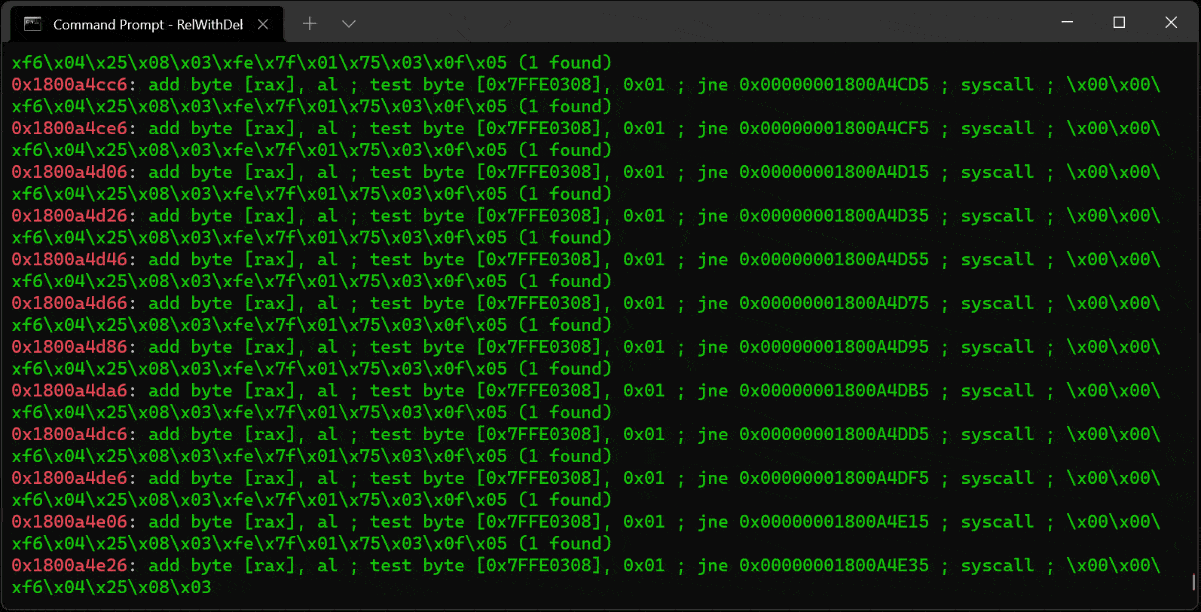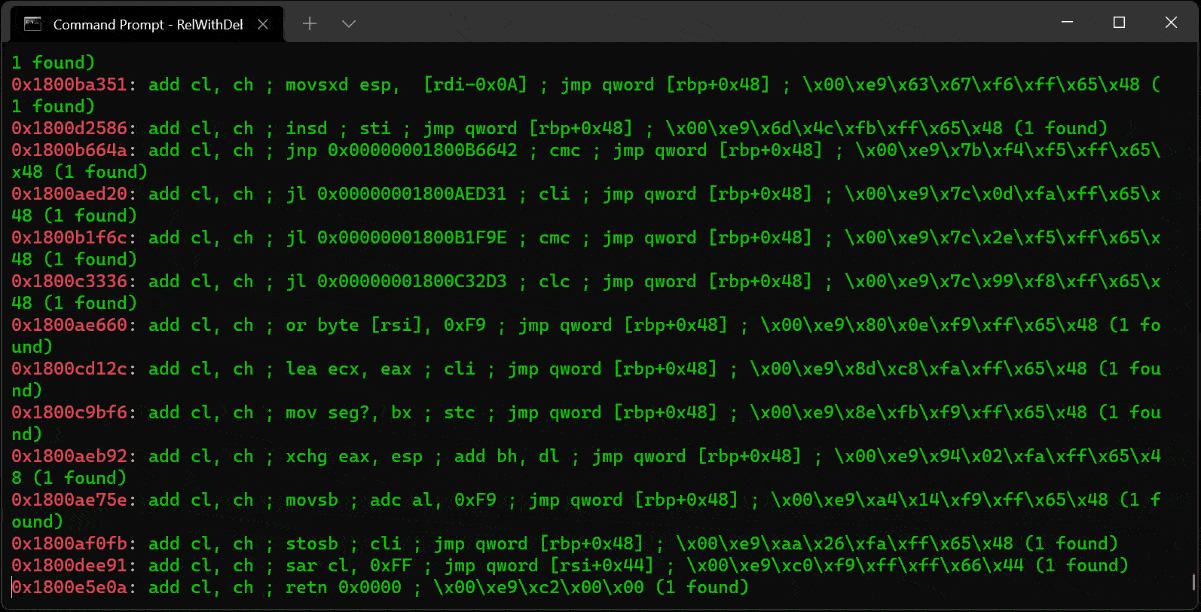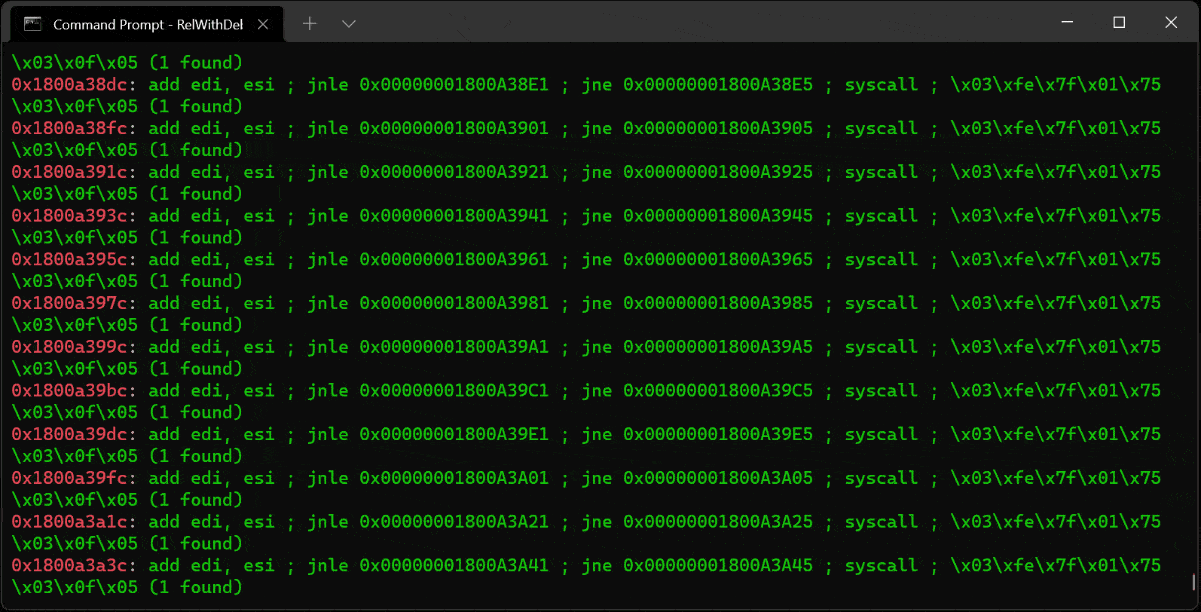 0vercl0k/rp
快速 C++ ROP gadget 查找器,适用于 PE/ELF/Mach-O 二进制文件,覆盖 x86/x64/ARM/ARM64 架构,能够高效构建返回导向编程链。
 bytereaper77/jump-over-aslr-btb
Jump Over ASLR:攻击分支预测器以绕过ASLR的技术
 hasherezade/pe_to_shellcode
将PE转换为shellcode
 gmh5225/ampa.sys-exp
非我编写的代码,仅供保存。
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术