

pwndbg
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
embedded-systems-securitystatic-analysismemory-forensics+12
 rr-debugger/rr
用于多线程应用确定性调试的录制与回放框架,支持反向执行、硬件观察点及高效的时间旅行调试。
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
 icsharpcode/ilspy
.NET 反编译器,支持PDB生成、ReadyToRun、元数据(及更多)——跨平台!
 dougwithseismic/dezlock-dump
运行时模式 + RTTI提取工具,适用于Deadlock、CS2、Dota等(Source 2)。无需source2gen。
 attify/firmware-analysis-toolkit
固件安全研究平台,结合二进制分析、污点追踪与仿真技术,覆盖物联网、边缘AI、移动设备及机器人领域。
 capstone-engine/capstone
多架构反汇编框架,提供轻量级、线程安全的 API,用于跨 20 多种硬件架构的二进制分析、逆向工程和恶意软件研究。
 lief-project/lief
跨平台库,用于解析、修改和抽象ELF、PE和MachO可执行格式。支持C++、Python和Rust API,并具备反汇编器、汇编器和调试信息功能。

 krxi/asmsense
小型语言模型,用于为剥离符号的 x86-64 二进制文件中的函数命名和描述,附带开放数据集、基线以及 LoRA 微调实验。
 advdebug/brovan
用户模式的 x86_64 二进制模拟器,用于恶意软件分析和逆向工程。支持 PE、ELF、内存转储和原始二进制文件,具备系统调用追踪、网络转储以及沙箱环境中的交互式调试功能。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 momo5502/sogen
🪅 Windows 与 Linux 用户空间模拟器
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
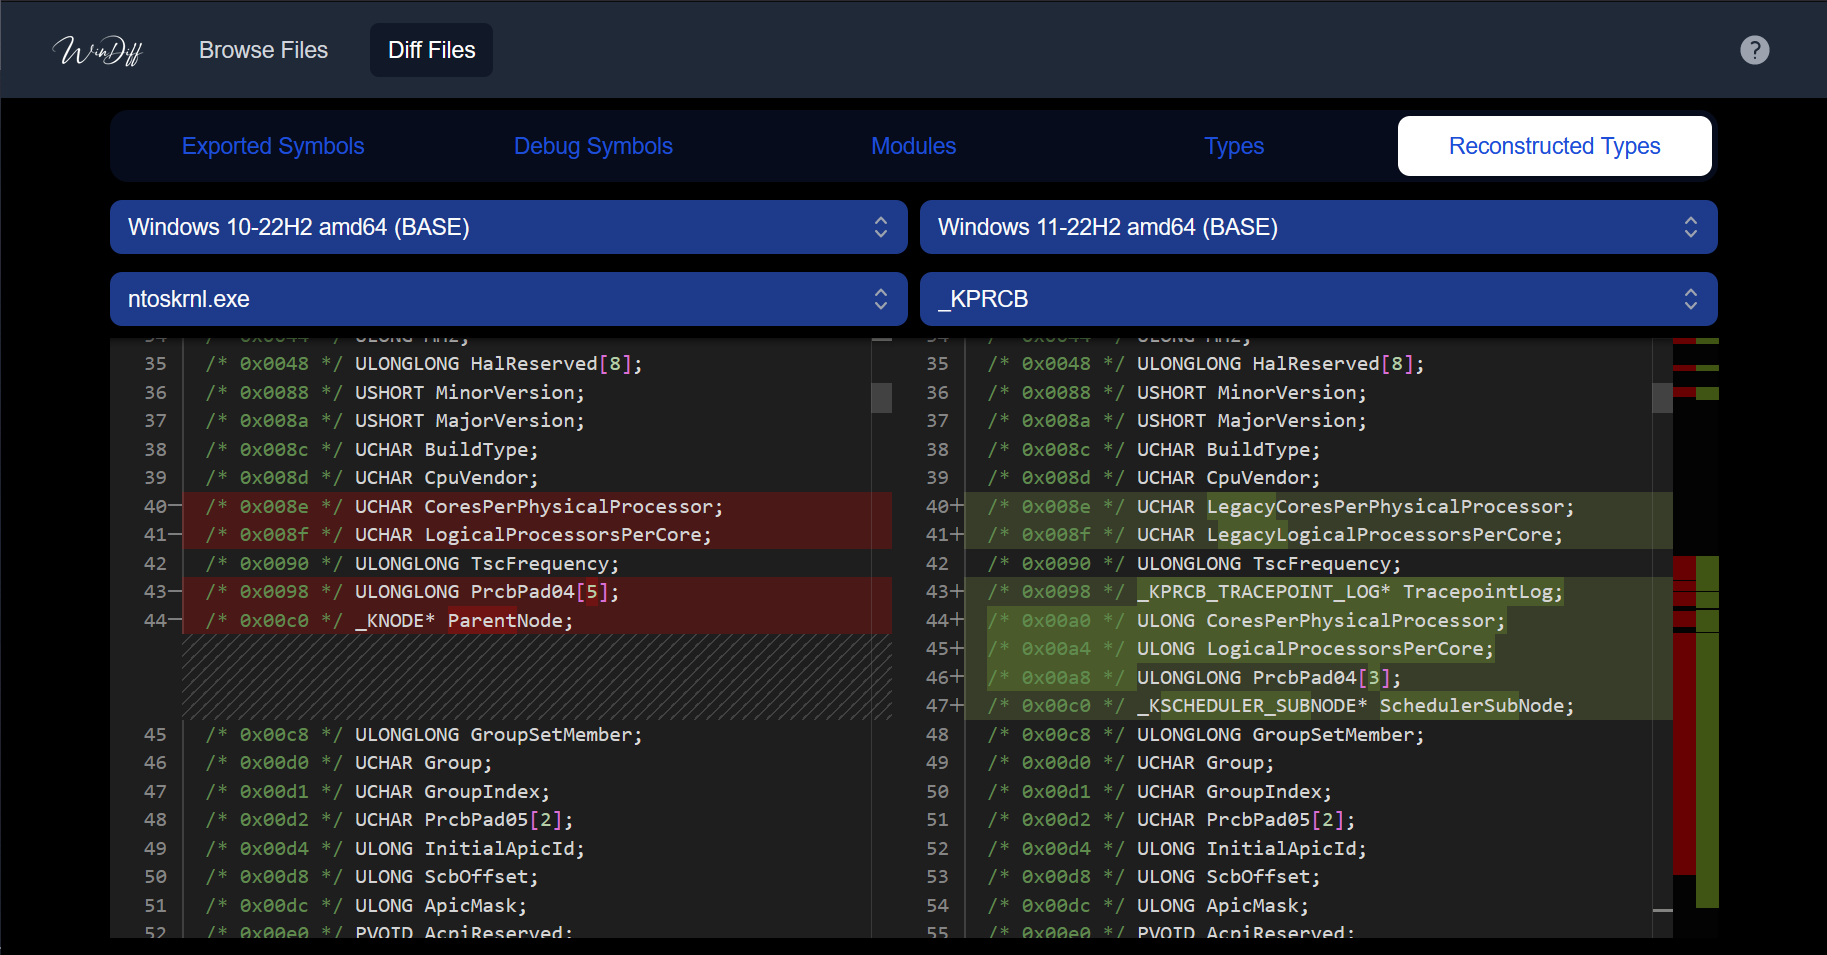 ergrelet/windiff
该工具允许通过Web界面和/或大语言模型,比较不同版本Microsoft Windows操作系统二进制文件的符号、类型和系统调用信息。
 horsicq/detect-it-easy
用于确定文件类型的程序,适用于 Windows、Linux 和 MacOS。

 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。