
sdk
 cosignet/sdk
轻量级 TypeScript + 零依赖 Python 客户端及其配方,用于将高风险操作置于绑定有效负载的通行密钥批准之后。
authentication-authorizationdevsecopsauthentication+3
 elevenpaths/latch-plugin-openvpn-as
Latch插件为OpenVPN访问服务器提供双因素认证(2FA)功能,利用基于时间的一次性密码(TOTP)来确保VPN连接的安全。
 jenderal92/owa-valid-login-checker
OWA 有效登录检查器
 kit-lang/packages/kit-oauth
OAuth 2.0 客户端库,适用于Kit应用程序,支持授权码、PKCE、客户端凭证和刷新令牌流程,内置GitHub、Google、Microsoft、Discord、Slack和GitLab的提供商预设。
 kit-lang/packages/kit-policy
灵活、可组合的授权框架,适用于 Kit(灵感来自 Action Policy)
 shibli2700/randomrepo
SecOpsMaesttro POC
 sudo-wp/sudowp-postgallery
已废弃的 WordPress 插件 "PostGallery" 的安全加固分支。修复了严重级别的任意文件上传漏洞(CVE-2025-13543)和访客访问漏洞。
 sudo-wp/sudowp-adminer
适用于 WordPress 的安全、零信任数据库管理工具。通过仅强制本地连接,修复关键的 SSRF 漏洞(CVE-2021-21311)。
 sudo-wp/sudowp-clickfunnels-zurich
一个基于旧版 ClickFunnels Classic WordPress 插件的安全补丁分支。修复了关键的存储型 XSS 漏洞(CVE-2022-4782),同时保留现有漏斗的原始 API 功能。
 kl4v3/axiom-protocol
Axiom 的目标是提供一个完全匿名、去中心化且抗审查的社交媒体平台。为实现这一目标,其架构严格区分为协议和客户端两部分。本仓库定义了协议、智能合约以及基于以太坊 Layer 2 网络的标准数据结构。
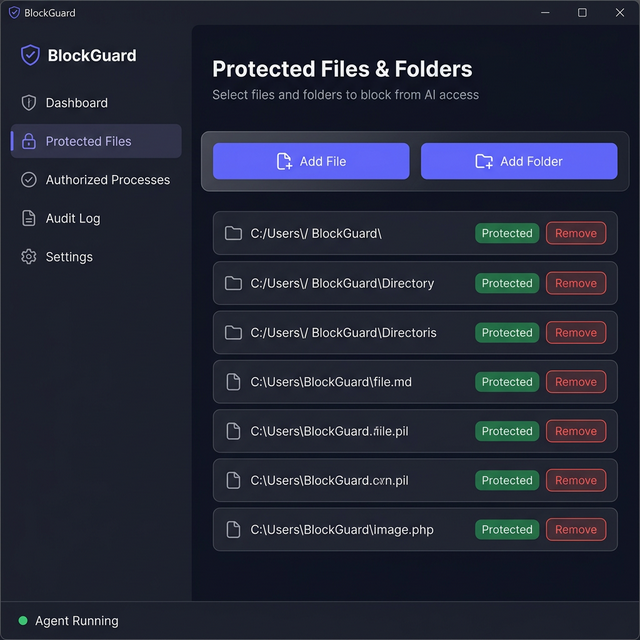 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Forms 的一个安全强化分支。修复了 CVE-2025-69015(访问控制缺陷),针对 PHP 8.2+ 进行了现代化改造,并强制执行严格的授权检查。
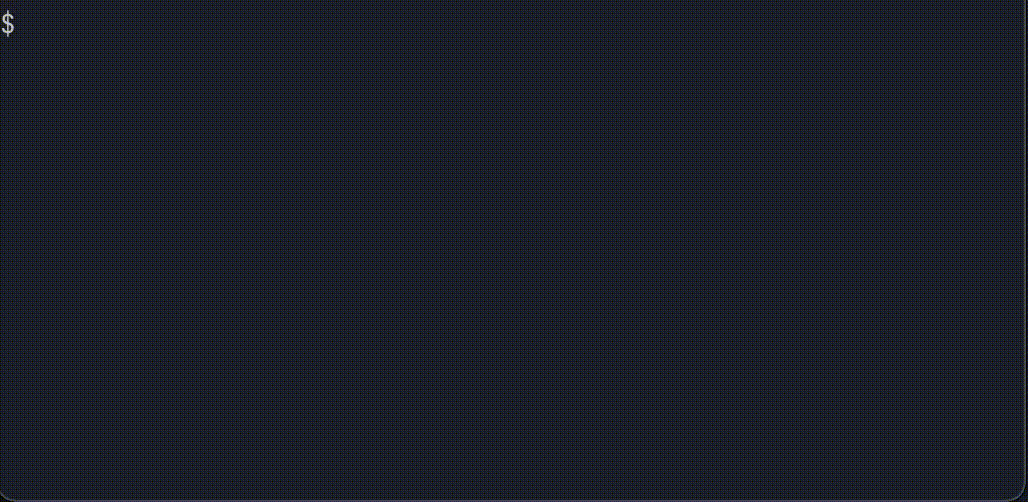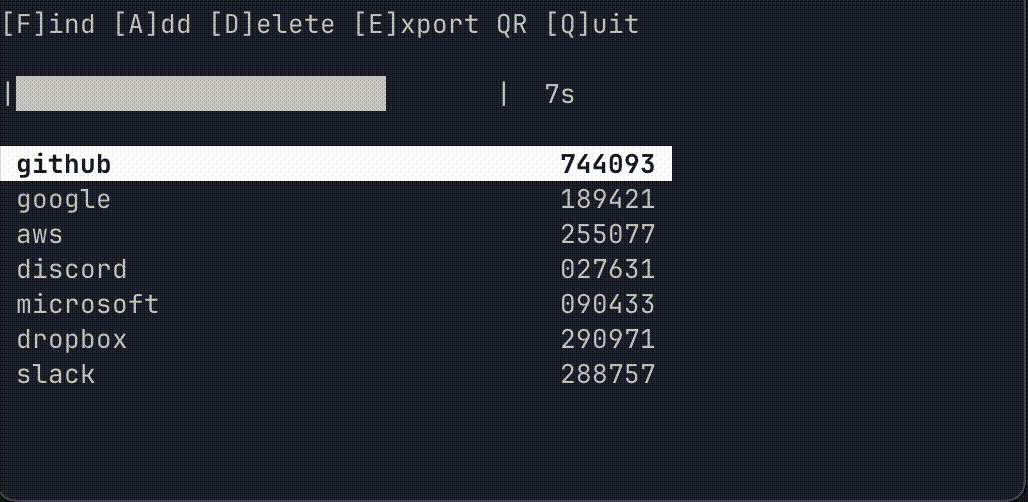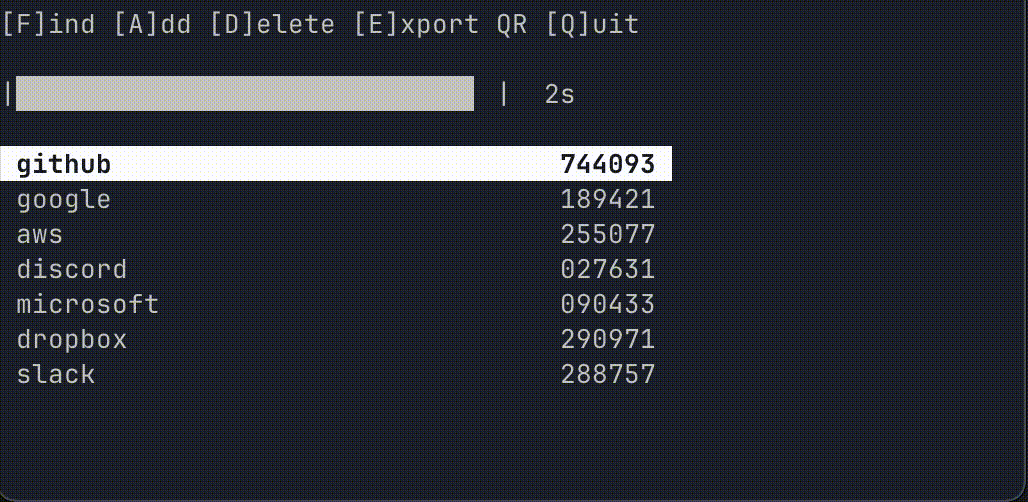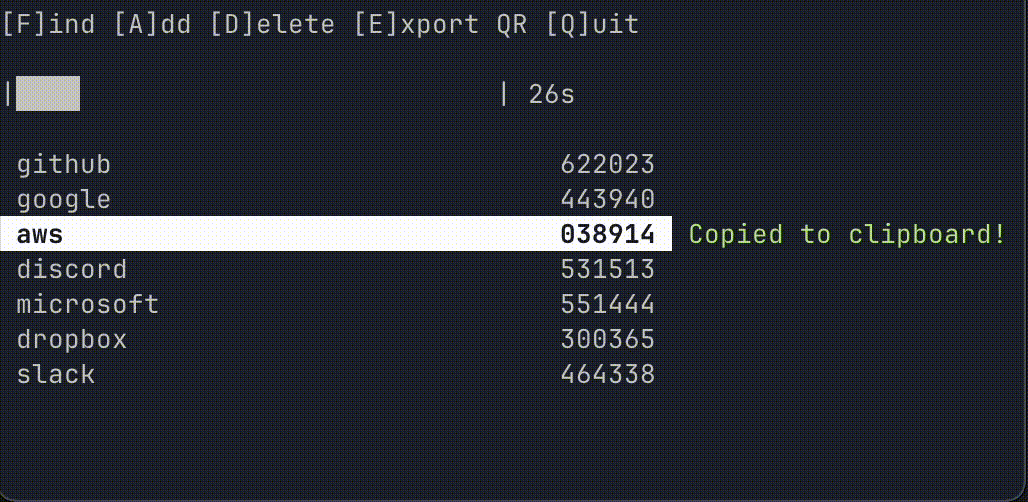 yen223/hotpot
一个简单且安全的命令行工具,用于管理基于TOTP的两因素认证码。
 thewaterbug/alpr-dashboard-patches
运行时补丁 用于 algertc/alpr-dashboard:异步日志修复及 CVE-2025-29927 Nginx 缓解措施
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
企业安全API库,为Java Web应用程序提供安全控制,包括身份验证、访问控制、输入验证、输出编码和加密操作,以降低应用风险。
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP企业安全API库,为Java Web应用程序提供安全控制,包括身份验证、访问控制、输入验证、加密和编码,以降低漏洞风险。
 shoucheng3/apache__shiro_cve-2023-34478_1-11-0
Java安全框架,提供认证、授权、加密和会话管理API,可保护从移动端到企业级的任何应用。