

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
116 结果
rust-deobf preview

rust-deobf

GitHubvahpem/rust-deobf

通过静态分析 + Unicorn 模拟,在不运行 Rust 二进制文件的情况下,还原混淆所隐藏的内容(字符串、crate、库函数、扁平化控制流)。适用于恶意软件分类、受保护应用审计。支持 ELF/PE/Mach-O,x86-64/ARM64/32 位。

ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
4
AI 辅助逆向 — 工具 — 第 7 页 | Kitploit
3天前
kraken preview

kraken

GitHubadam-atlassoftware/kraken

基于 Ghidra 反编译器构建的逆向工程工作台,采用原生无 Java 引擎,具备 AI 辅助函数分析、字节修补、沙箱模拟以及 CLI/MCP 自动化功能。

static-analysisdynamic-analysis-sandboxingcode-analysis+8
316天前
rea-rust preview

rea-rust

GitHubnanashili/rea-rust

REA 的 Rust 移植版,一款仅本地运行、支持 CLI/MCP 工作流并内置原生 Ghidra worker 的逆向工程工具

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
633天前
dsh-infinite-gen-5 preview

dsh-infinite-gen-5

GitHubminglink/dsh-infinite-gen-5

DeepSeek v4.1 flash 逆向工具(无限五代) 求 Star 收藏 ⭐欢迎大家提交项目的改进

packet-sniffing-analysisstatic-analysisdynamic-analysis-sandboxing+8
3.4k8天前
mcp-gamehacking preview

mcp-gamehacking

GitHub1llu50ry/mcp-gamehacking

MCP 服务器,提供包含 4,100+ 项技能的遊戲黑客与逆向工程知识库,内含源码归档、专用代理、子代理、插件以及面向 Claude、Cursor 和其他 MCP 客户端的工作流工具。
exploit-frameworksmemory-forensicsreverse-engineering+6
546天前
retrokit preview

retrokit

GitHubnautilusbits/retrokit

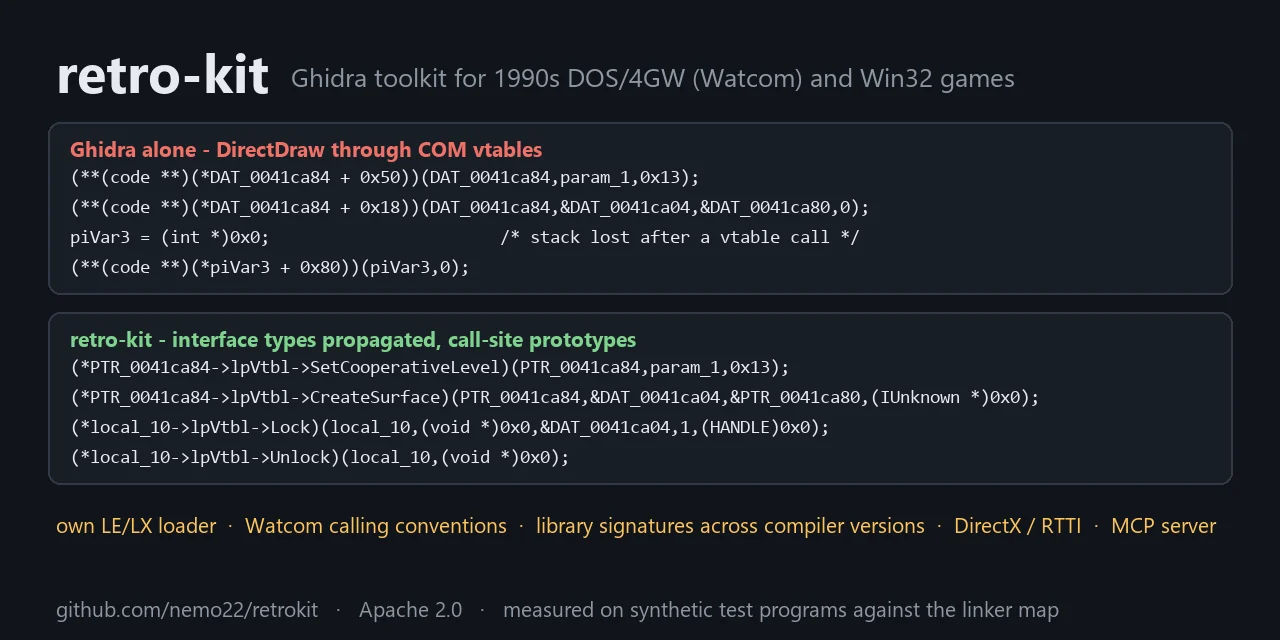
用于逆向工程 32 位 DOS 和 Win32 游戏(1993-2010)的无头 Ghidra 工具包:自带 LE/LX 加载器、Watcom 调用约定、库签名、MCP 服务器

static-analysisreverse-engineeringscripting-automation+4
3814天前
SuperGhidra preview

SuperGhidra

GitHubyuatemycat/superghidra

高性能 Ghidra 架构与 GPU 加速套件:LZ4/Zstd B 树编解码器、持久无锁守护进程、WGPU ARM64 扫描器、Z3 SMT 证明器与神经反编译器
android-securitystatic-analysisvulnerability-analysis+8
17天前
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Ghidra 无头模式的综合工具包

static-analysisvulnerability-analysiscode-analysis+3
3621年前
上一页1234567下一页