Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Sub7 — SubSeven 2.1.3 的源代码 | Kitploit
工具/GitLabGitLab/illwill/sub7
Payload生成后渗透利用恶意软件分析命令与控制远程访问木马
GitLabillwill/sub7

Sub7

SubSeven 2.1.3 的源代码

查看仓库
1514262年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Sub7

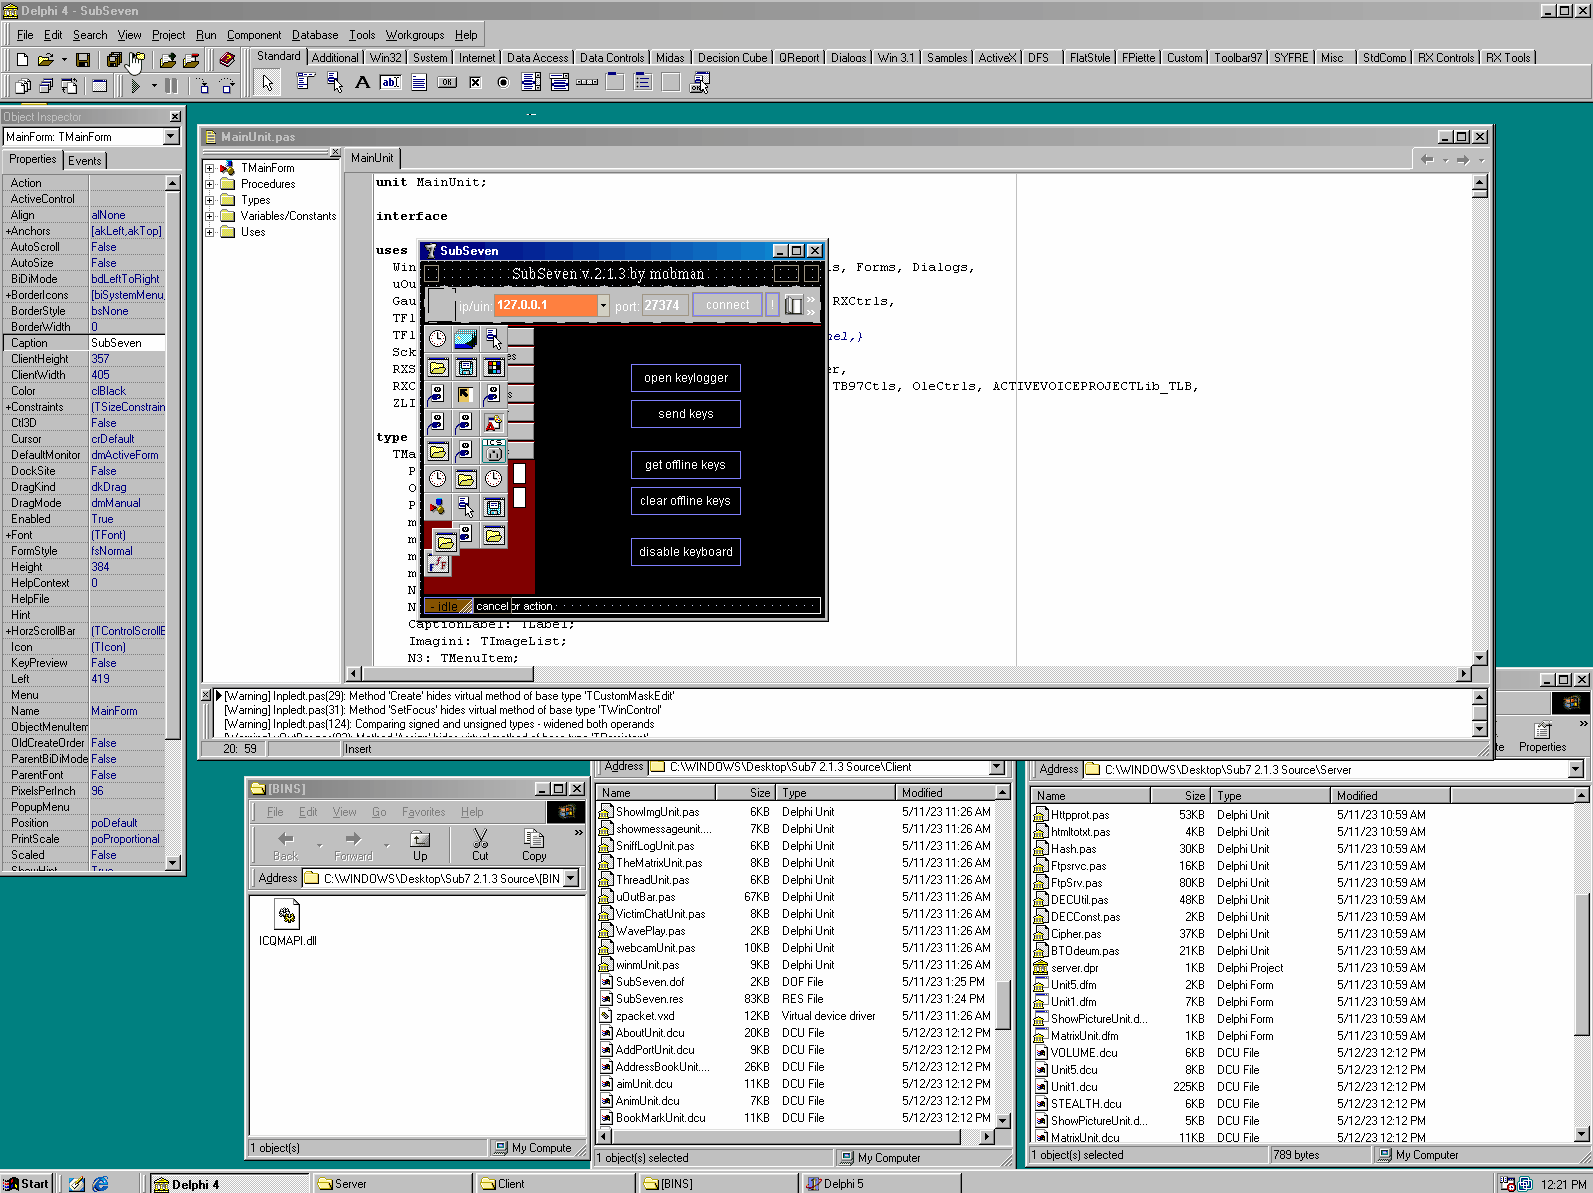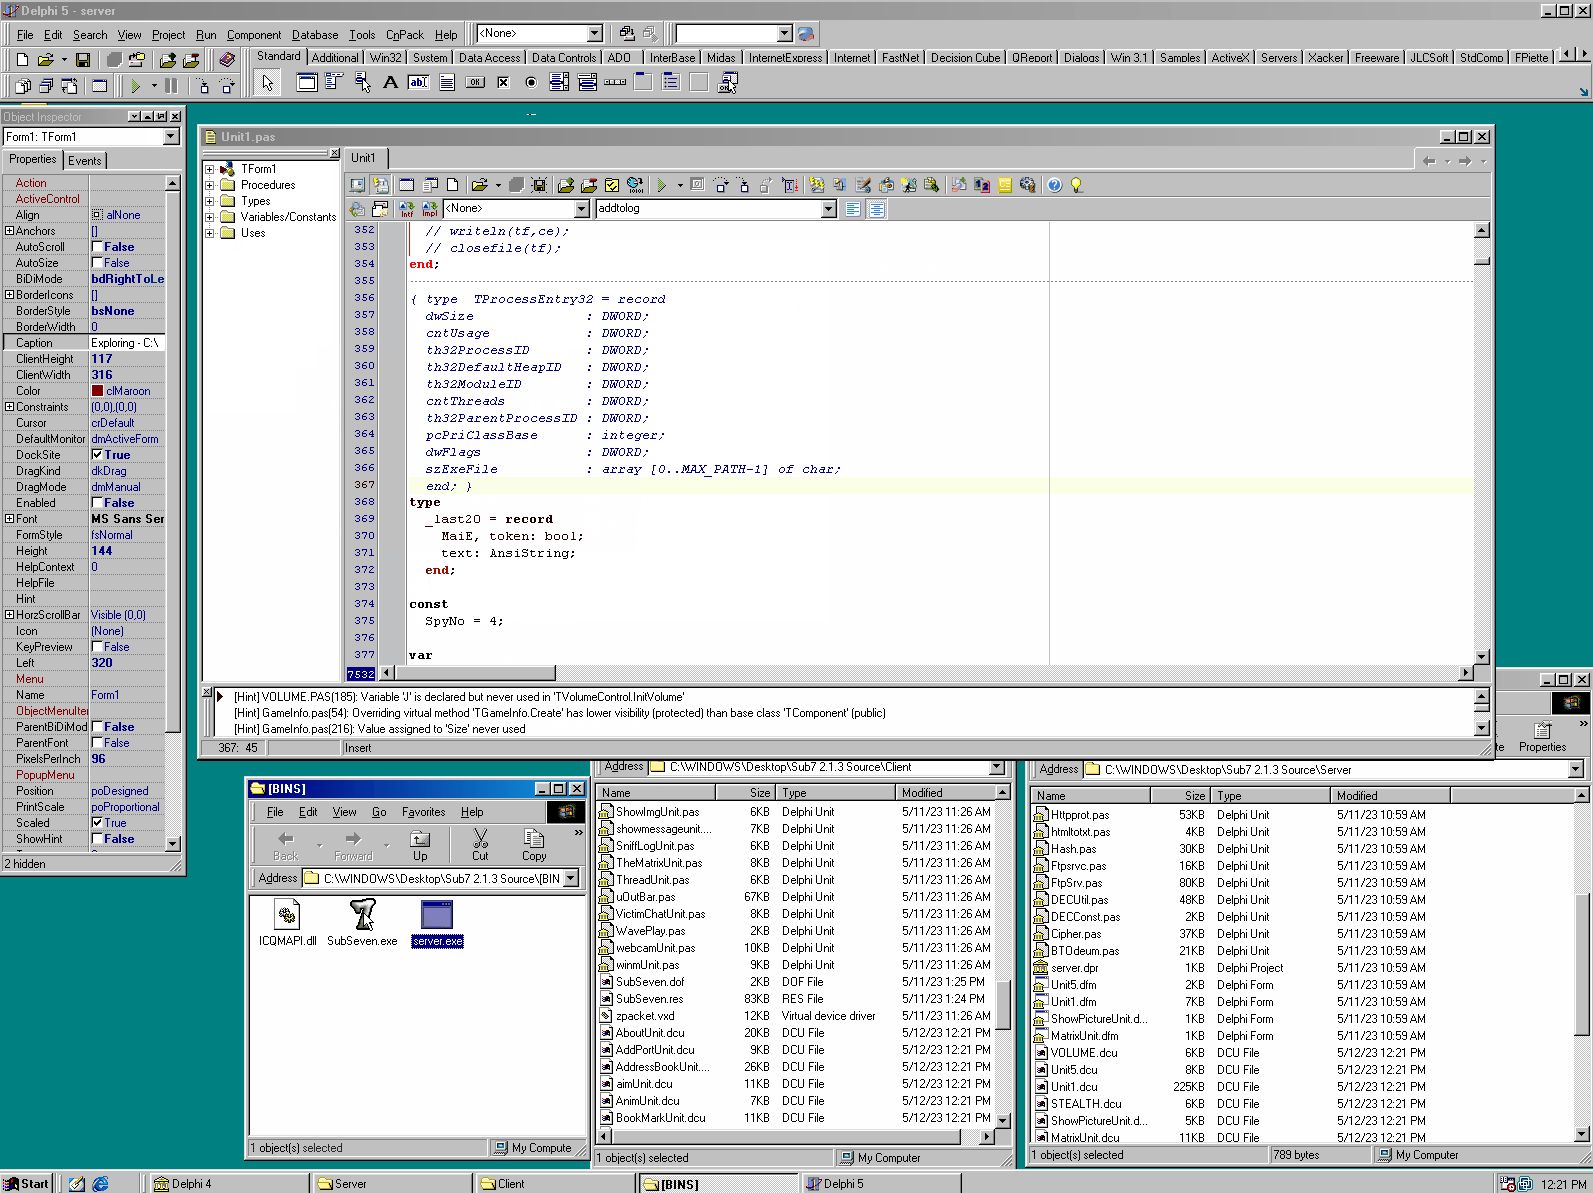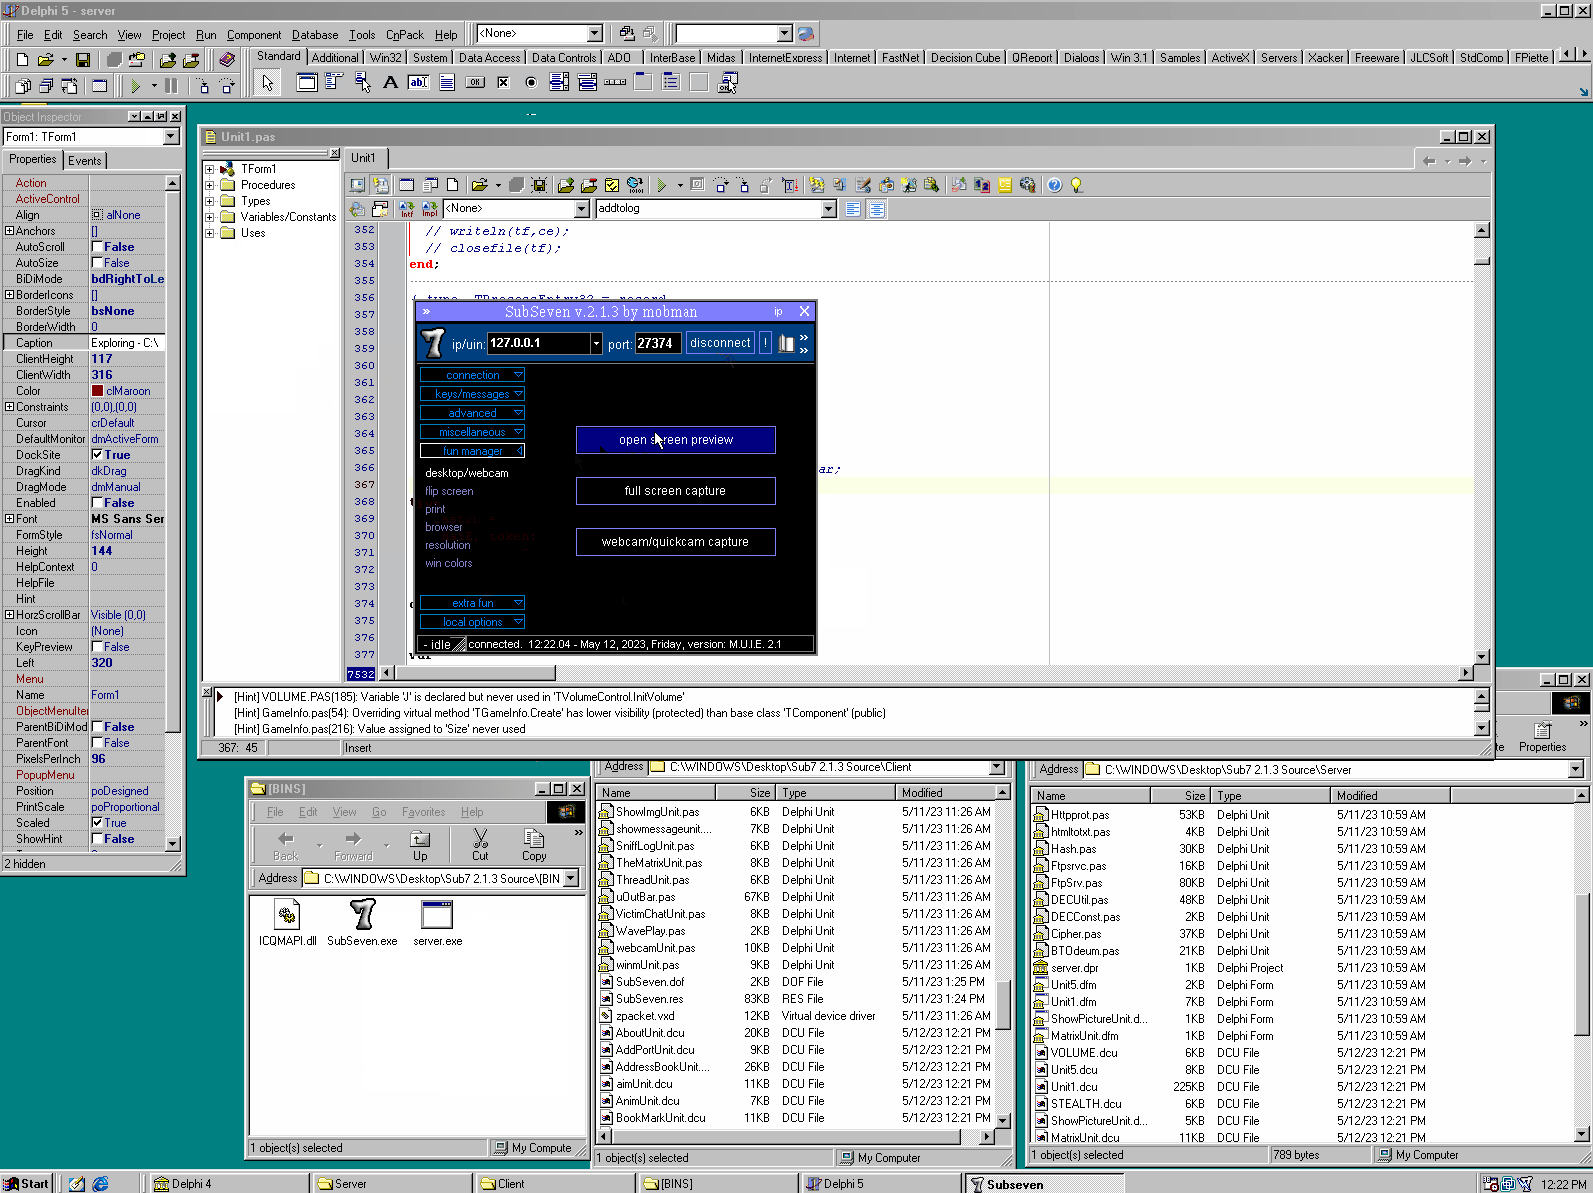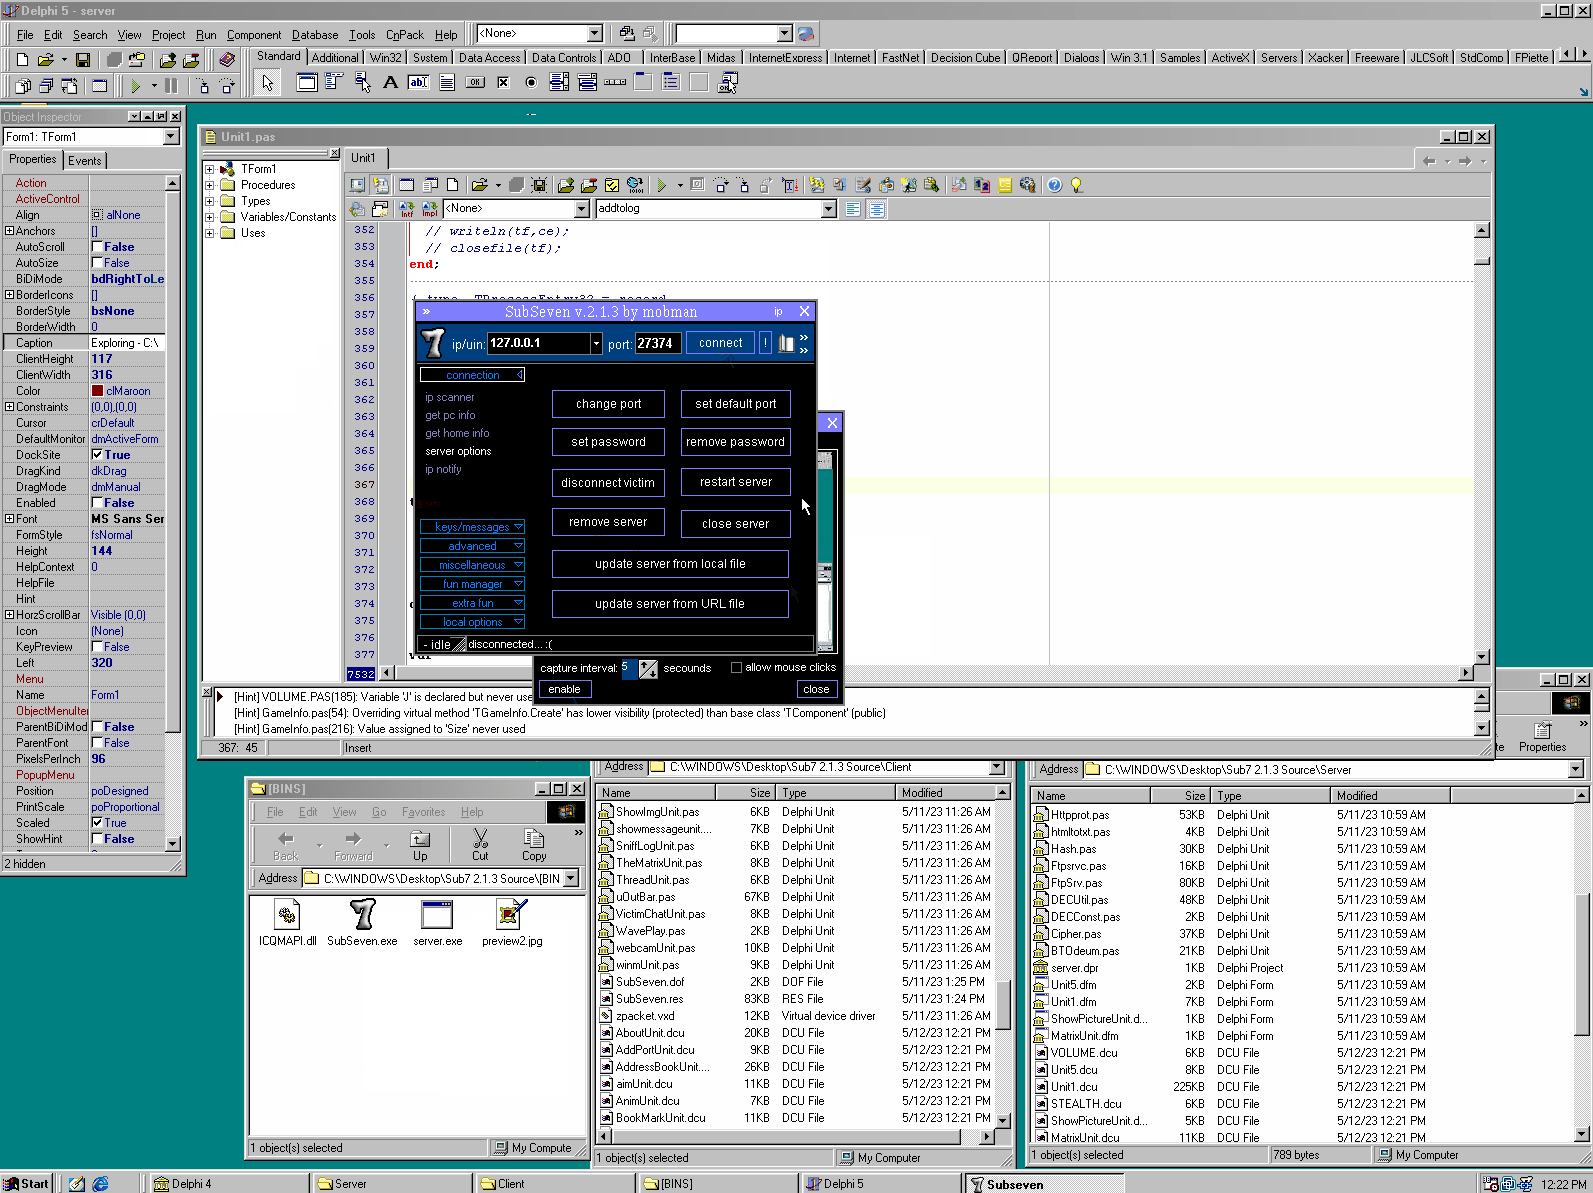
SubSeven 是一个由 mobman 用 Delphi 编写的后门程序或 R.A.T.(远程管理工具),允许他人通过网络连接完全访问 Windows 9X 系统。这是 Sub7 2.1.2 的源代码,于 2000 年 4 月发布,就在恶意 HDDKiller bat 文件被添加到 2.1.3 BONUS 版本之前。 我在过去 5 年中通过大量 OSINT 找到了 mobman,并直接从 mobman 那里获得了这份源代码,我写过相关文章 ::此处::。发布这份源代码是为了配合我于 9/30/23 在 BSidesCT 上的演讲。截至撰写本文时,收到的原始文件中缺少一些 Delphi4 组件。这些组件将在稍后发布,最终用户需要自行查找并正确编译。编译是通过创建 Windows98 虚拟机并使用 Delphi 4 编译实现的,如下所示。 Alt text

历史

Sub7 或 SubSeven 是一种最初于 1999 年发布的 (RAT) 远程访问木马程序。它的名字源于将 NetBus 倒拼(“suBteN”),并由一位化名为 'mobman' 的罗马尼亚程序员将 “ten” 换成 “seven”。 它由 3 个不同的组件组成:

  • 客户端 (SubSeven.exe):用于通过网络连接到服务器的 GUI。
  • 服务端 (server.exe):在受害机器上运行的后门。
  • EditServer (EditServer.exe):在部署前使用自定义设置编辑服务端。

版本

我只展示 mobman 本人制作的原始版本,而不是其他人编写的 2.3.X 版本。

  • SubSeven 1.0
  • SubSeven 1.1
  • SubSeven 1.2
  • SubSeven 1.3
  • SubSeven 1.4
  • SubSeven 1.5
  • SubSeven 1.6
  • SubSeven 1.7
  • SubSeven 1.8
  • SubSeven 1.9
  • SubSeven Apocalypse
  • SubSeven 2.0
  • SubSeven 2.1.0
  • SubSeven 2.1.1 Gold
  • SubSeven 2.1.2 Muie
  • SubSeven 2.1.3 Bonus
  • SubSeven 2.1.4 DEFCON8
  • SubSeven 2.1.4 Legends
  • SubSeven 2.2.0

致谢

mobman、Read101 和 DarkCoderSc

许可证

MIT

Discord

加入: #SUB7

下载工具