Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
zizmor — 静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。 | Kitploit
工具/GitHubGitHub/zizmorcore/zizmor
静态分析漏洞分析代码分析云安全DevSecOps秘密检测供应链安全错误配置
GitHubzizmorcore/zizmor

zizmor

静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。

查看仓库
6.0k230579小时16分前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

🌈 zizmor

zizmor CI Crates.io Packaging status GitHub Sponsors Discord

zizmor 是一款面向 CI/CD 系统的静态分析工具。

它能够发现并修复常见 CI/CD 配置中的安全问题,包括 GitHub Actions、Dependabot 和 pre-commit。zizmor 可以发现的部分问题包括:

  • 模板注入漏洞,可能导致攻击者控制的代码执行
  • 意外的凭据持久化和泄露
  • 授予运行器的过度权限范围和凭据
  • 冒充提交和易混淆的 git 引用
  • ...以及更多内容!

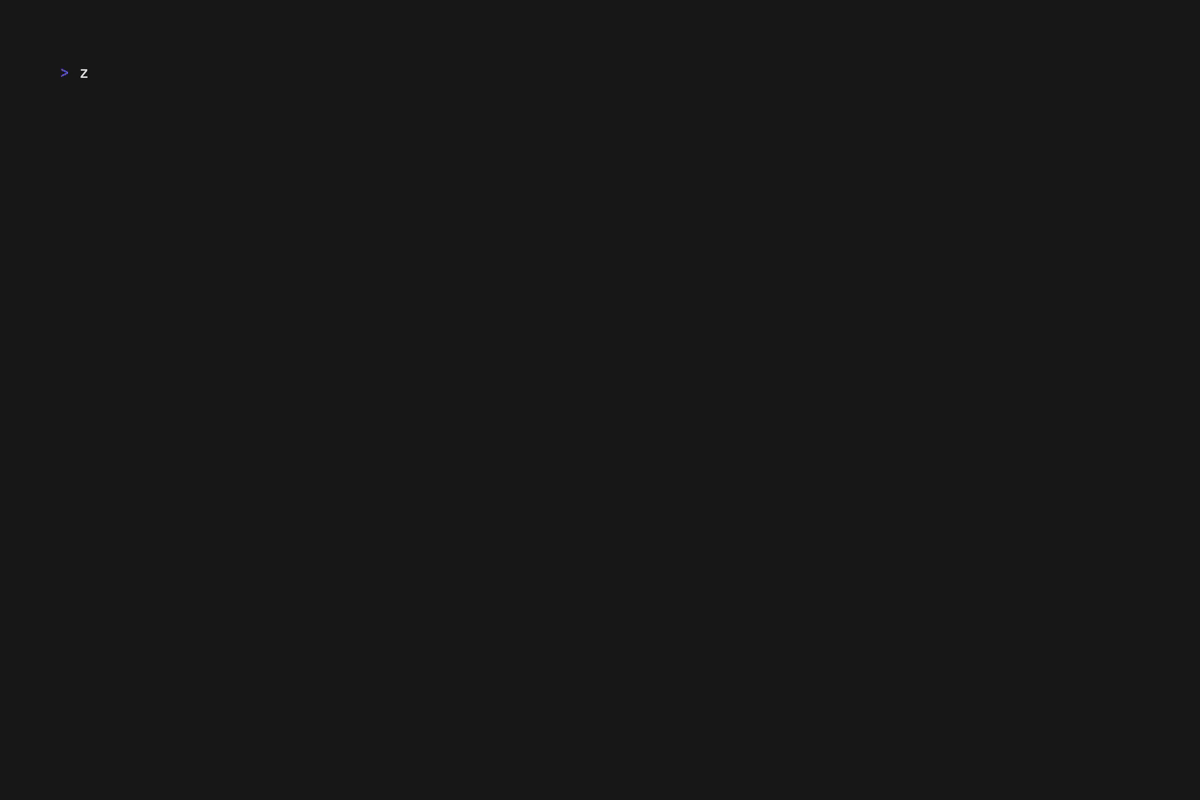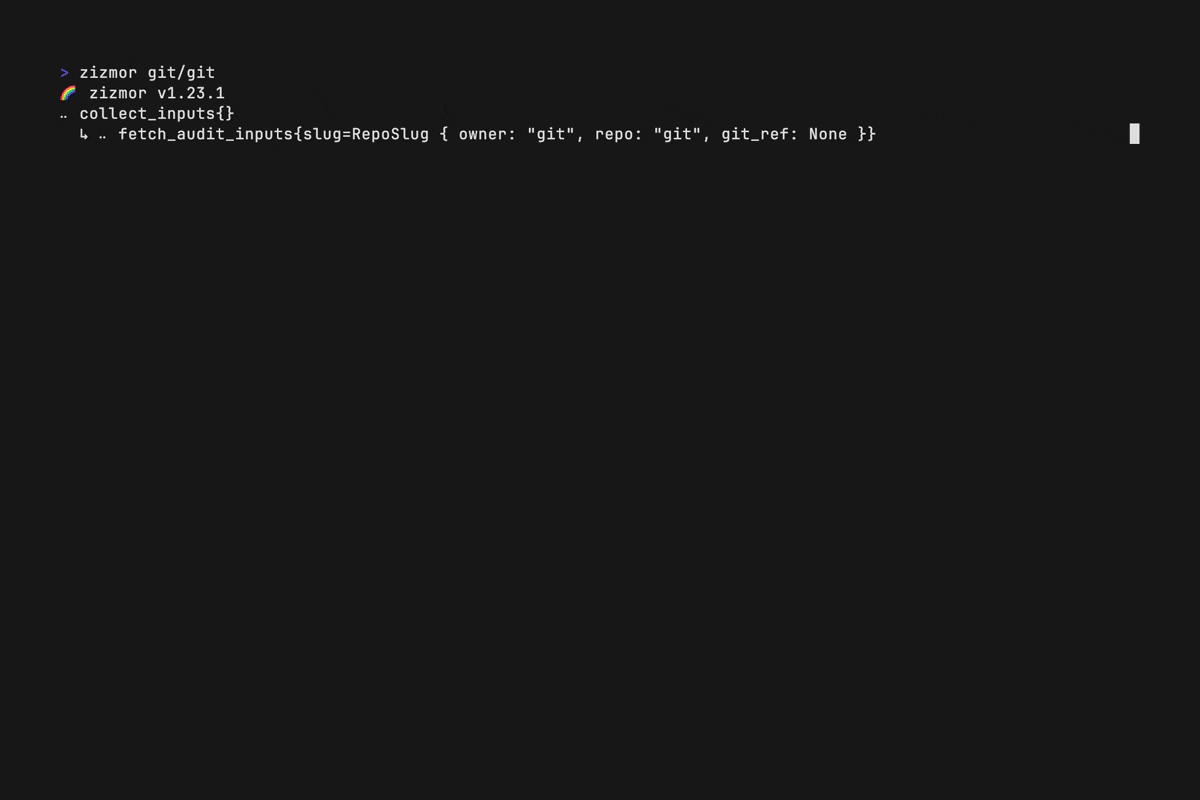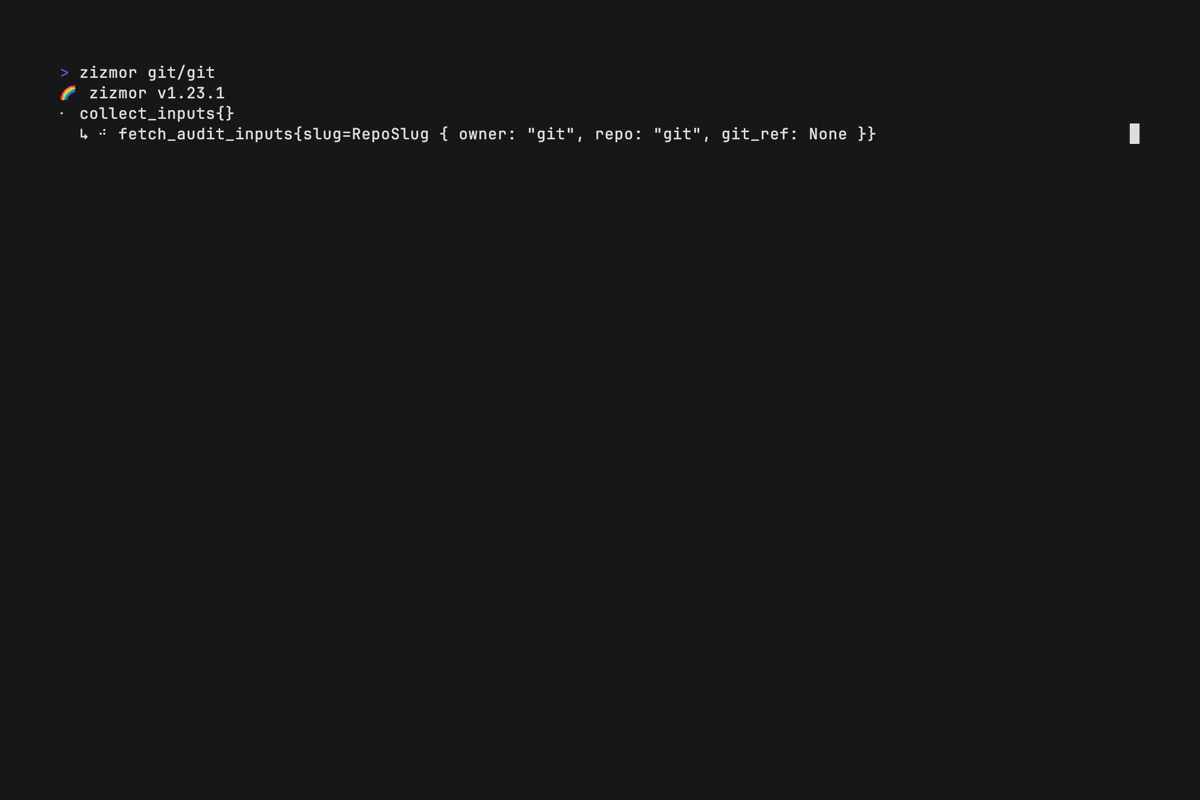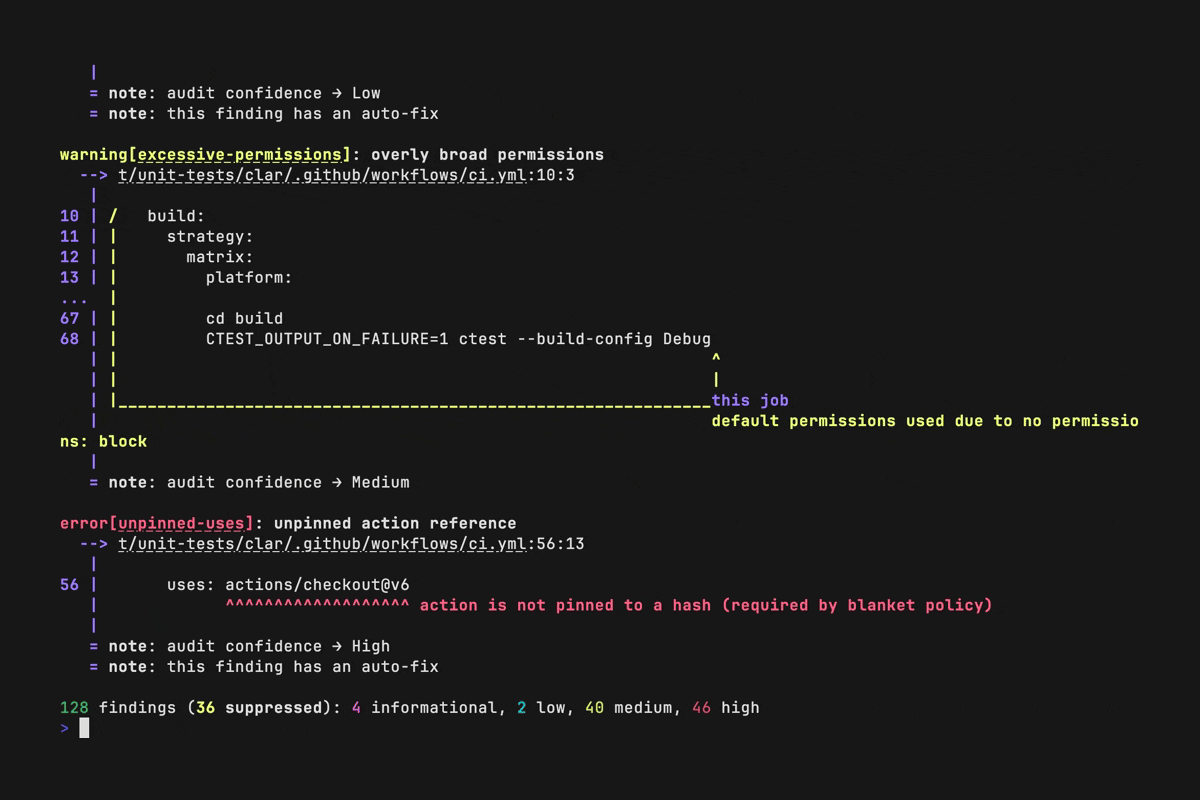
zizmor 演示

请参阅 zizmor 的文档 了解安装步骤、快速入门以及 详细使用指南。

许可证

zizmor 采用 MIT 许可证 授权。

贡献

请参阅我们的贡献指南!

名字的由来?

现在你可以拥有漂亮整洁的工作流了!

赞助者

zizmor 的开发得到了这些杰出赞助者的支持!

Logo 级赞助者

Grafana Labs

Trail of Bits

Kusari

Tracebit

Coder

glueckkanja AG

prospex

姓名级赞助者
Alexander Riccio Carol Willing

想在上方看到你的名字或 Logo 吗?不妨通过以下方式之一成为赞助者:

  • GitHub Sponsors(首选)
  • thanks.dev
  • ko-fi

Star 历史

Star History Chart
下载工具