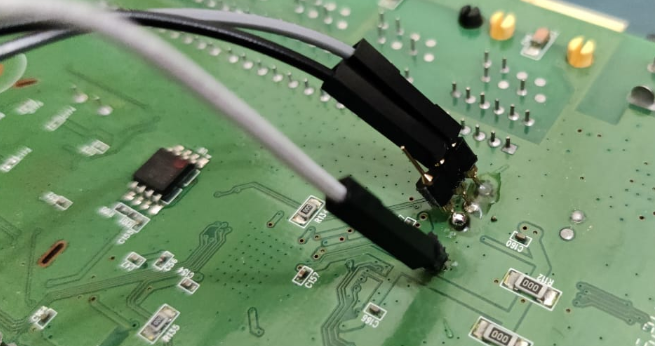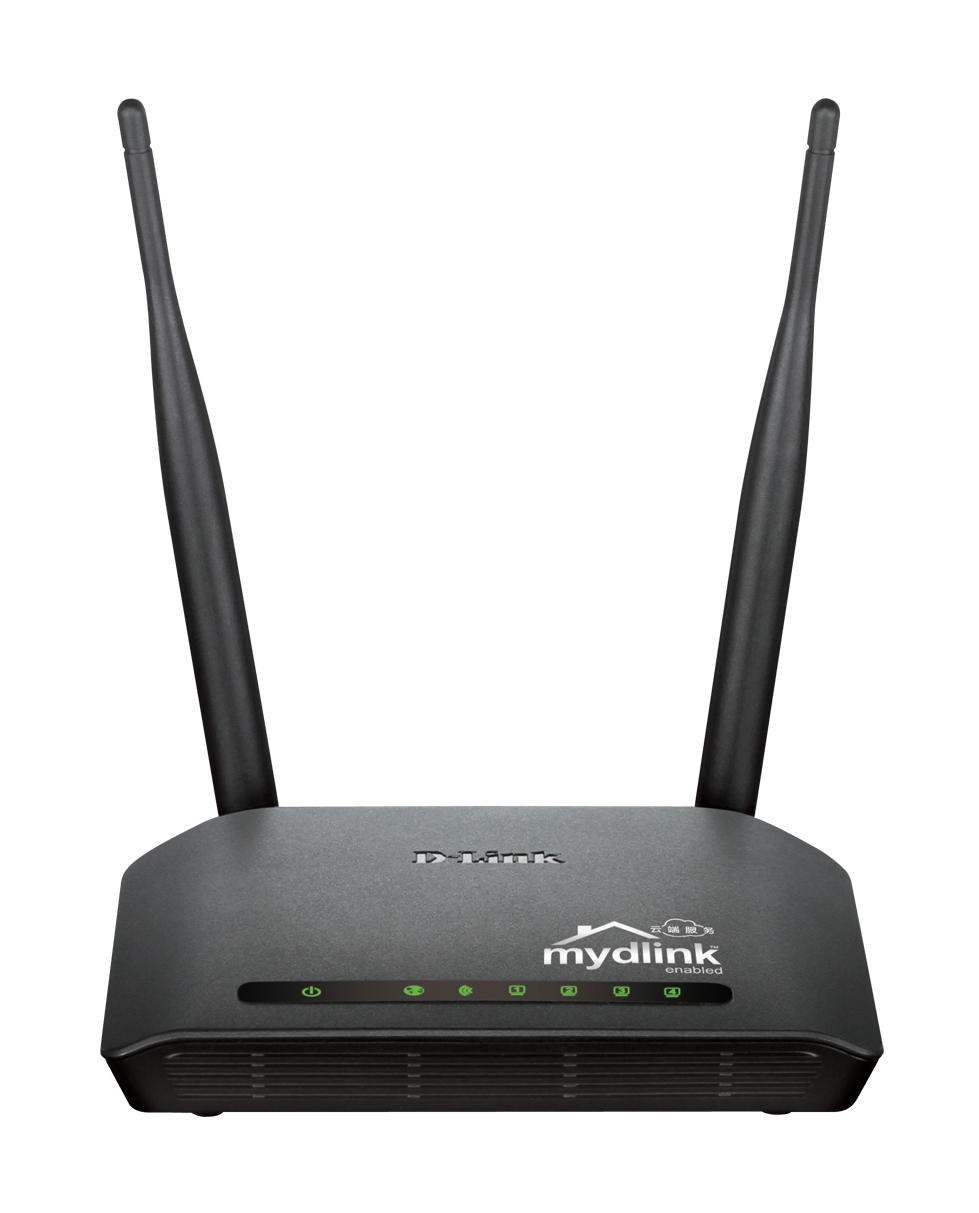
在 D-Link DIR-605L 路由器(硬件版本 F1,固件外部版本 V6.02CN02,运行 Linux 内核 2.4.18)中发现了一个严重的硬件安全漏洞。UART 调试接口缺乏适当的访问控制机制,任何拥有物理访问权限的攻击者均可连接到 UART 引脚,获取未经过身份验证的根 Shell 访问权限。此漏洞对应 CWE-1191:片上调试与测试接口访问控制不当。
设备型号:D-Link DIR-605L - 固件版本:V6.02CN02
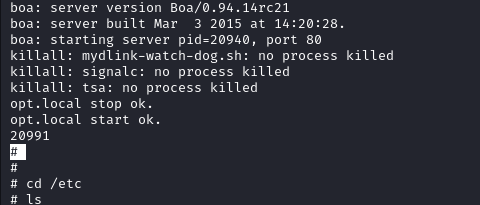
UART 调试接口通过设备引脚物理暴露,访问时无需任何身份验证或授权屏障。攻击者连接到这些 UART 引脚后,可在启动过程中或启动后立即访问设备的根 Shell,绕过所有基于软件的身份验证控制。这种直接的根 Shell 访问权限会破坏整个设备及其网络环境的机密性、完整性和可用性。
无需身份验证即可获得路由器的完整 root 级控制权。 能够修改设备配置、安装持久化恶意软件或拦截网络流量。 完全绕过设备内置的安全机制。 可能成为攻击连接网络及其他设备的跳板。
识别 D-Link DIR-605L(硬件 F1)上的 UART 引脚,并将其连接到串行接口。
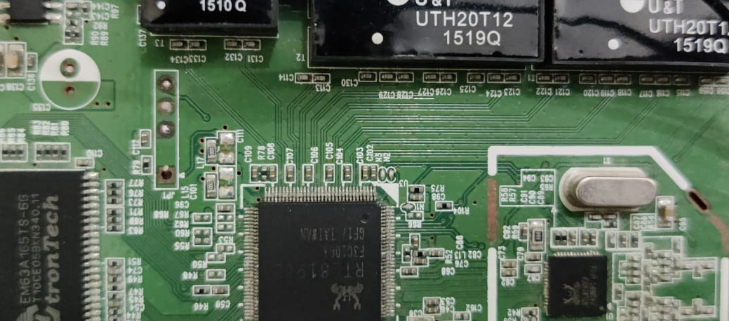
使用串行终端仿真器,以适当的波特率访问设备的引导加载程序输出和 Linux Shell 提示符。
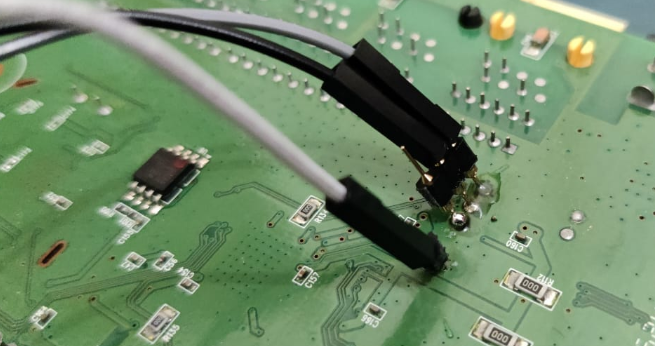
执行诸如 cat /etc/passwd 之类的命令,确认该接口上存在 root 用户且无密码保护。
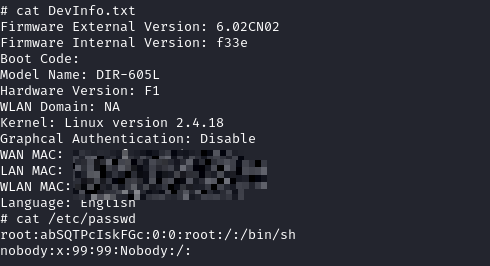
获得完全交互式的根 Shell 提示符(#),可在设备上执行任意命令。
CWE-1191:https://cwe.mitre.org/data/definitions/1191.html
Mohamed Danish (j3rry)