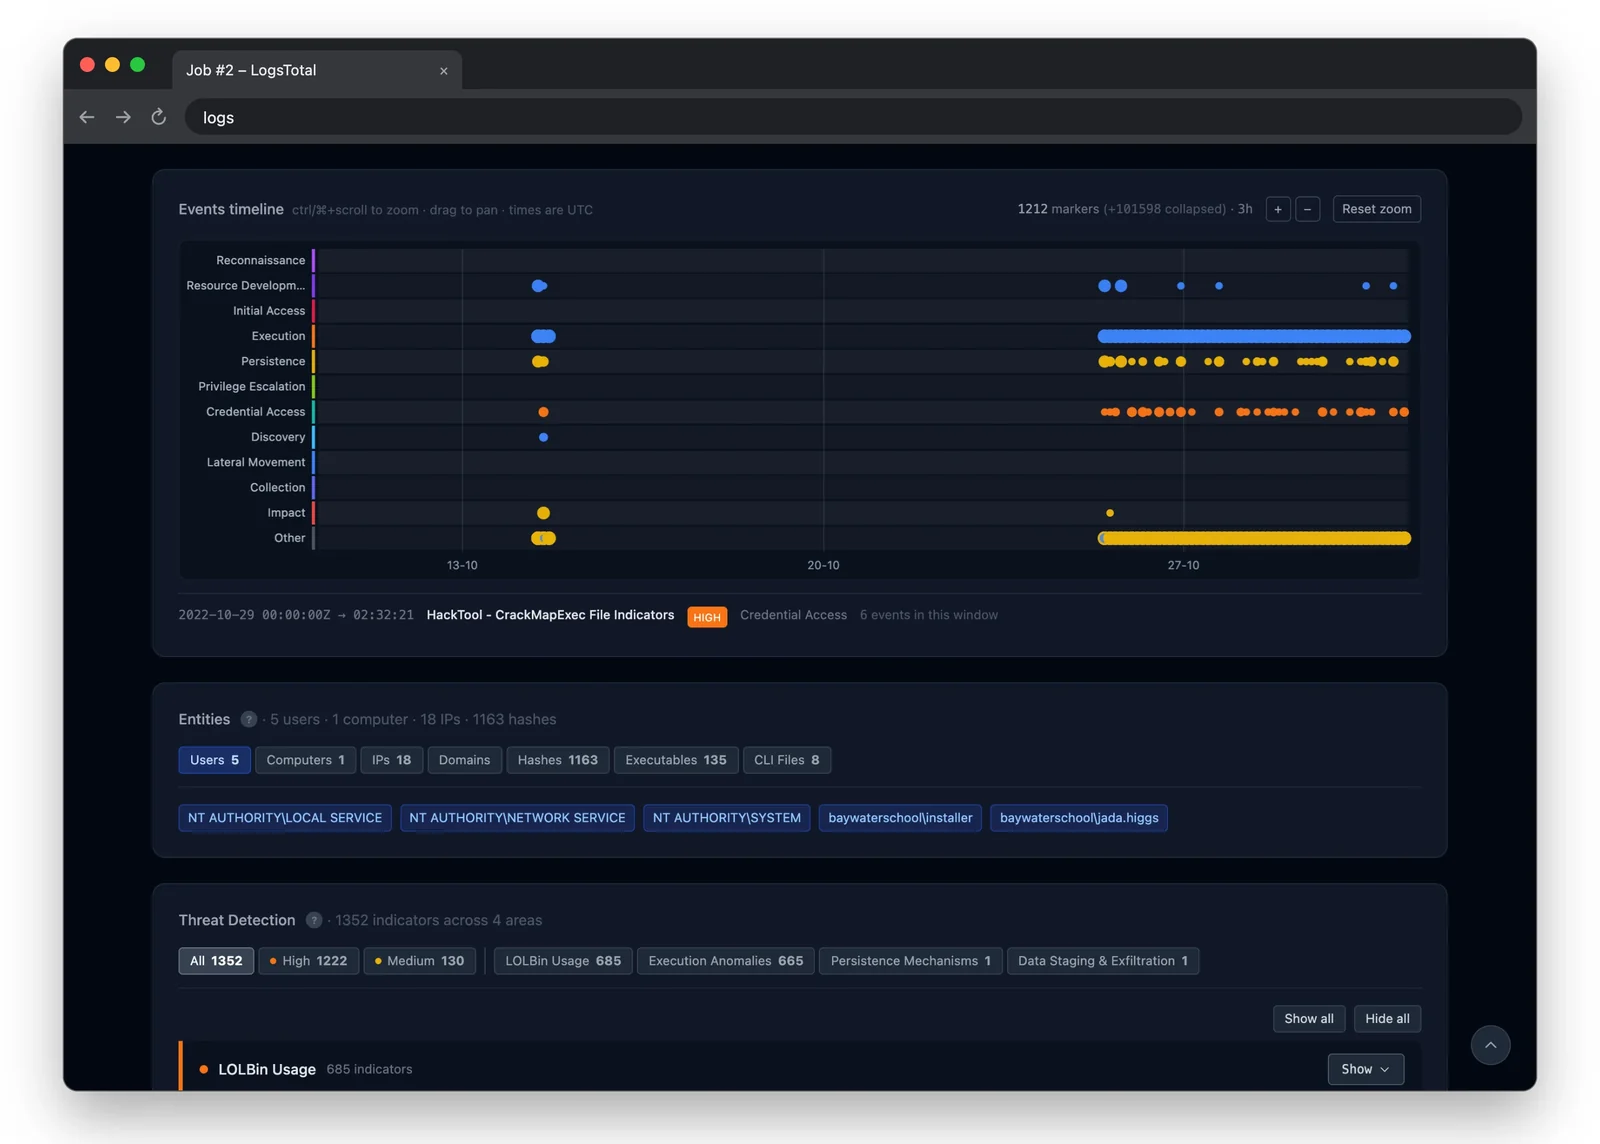
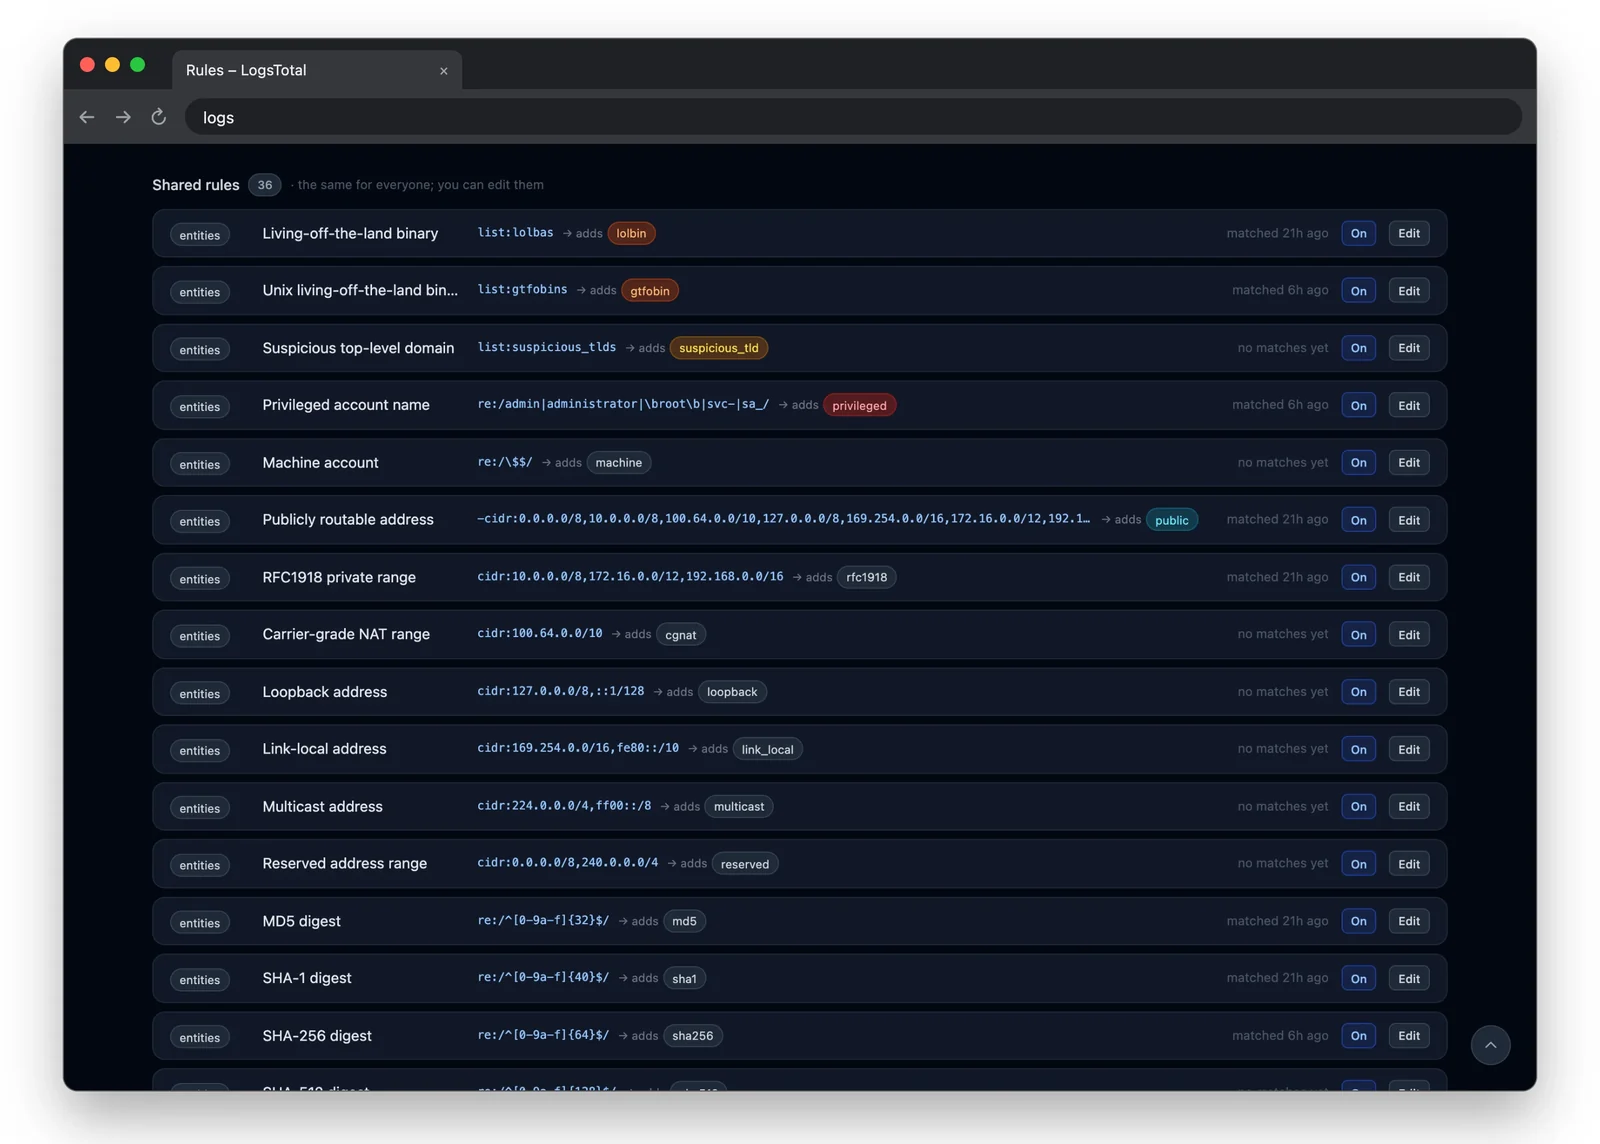
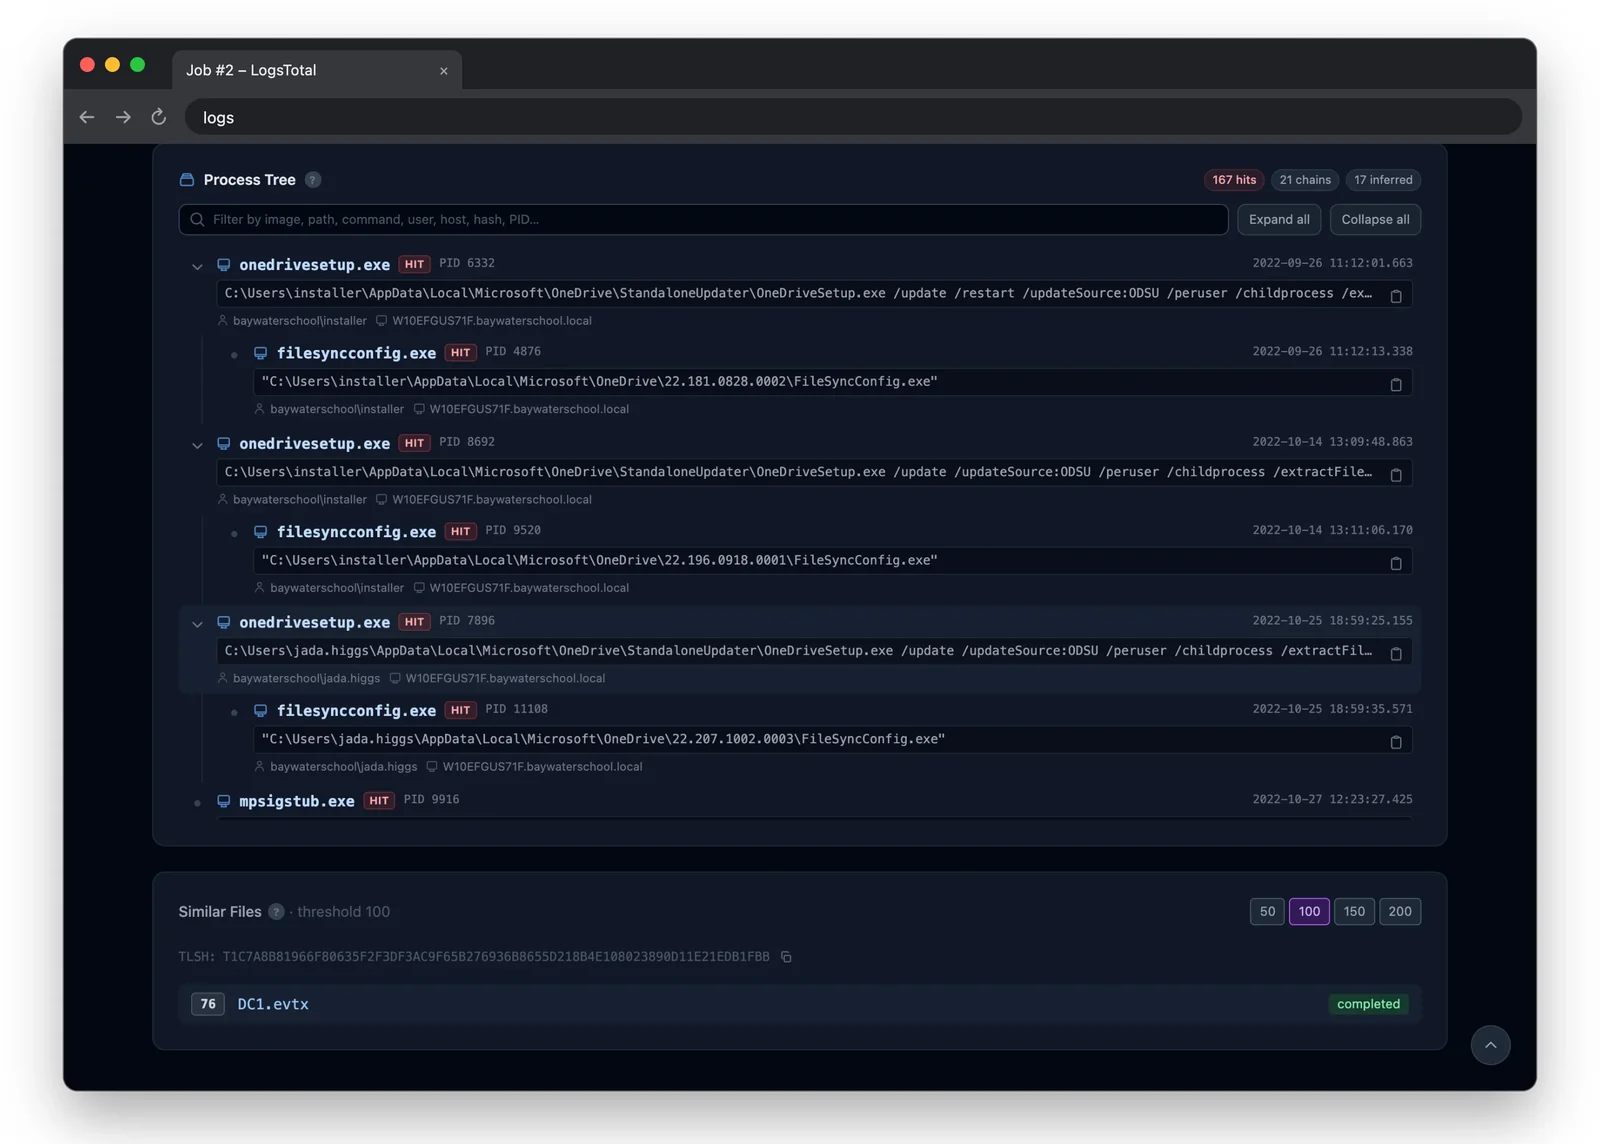
LogsTotal 是一个自托管的日志分析平台。放入一个日志文件——Windows EVTX 或 Event XML、Winlogbeat/EVTX JSON、auditd、syslog、journald 导出、Sysmon for Linux——多个 检测引擎会对其运行 Sigma 规则,并报告每个引擎的发现:按严重性分组的发现、 MITRE ATT&CK 上下文、涉及的实体,以及在此基础上提供的分析师工具。
提交文件或读取公开结果无需账户。
检测引擎: Zircolite、 Chainsaw、 Hayabusa、 ChopChopGo 和 RSigma。添加另一个引擎只需一个目录条目和一个适配器, 并带有类型化的输出映射,适用于二进制文件或 Docker 镜像——参见 添加工具适配器。
| 上传与工作流 | 检测 | 分析 |
|---|---|---|
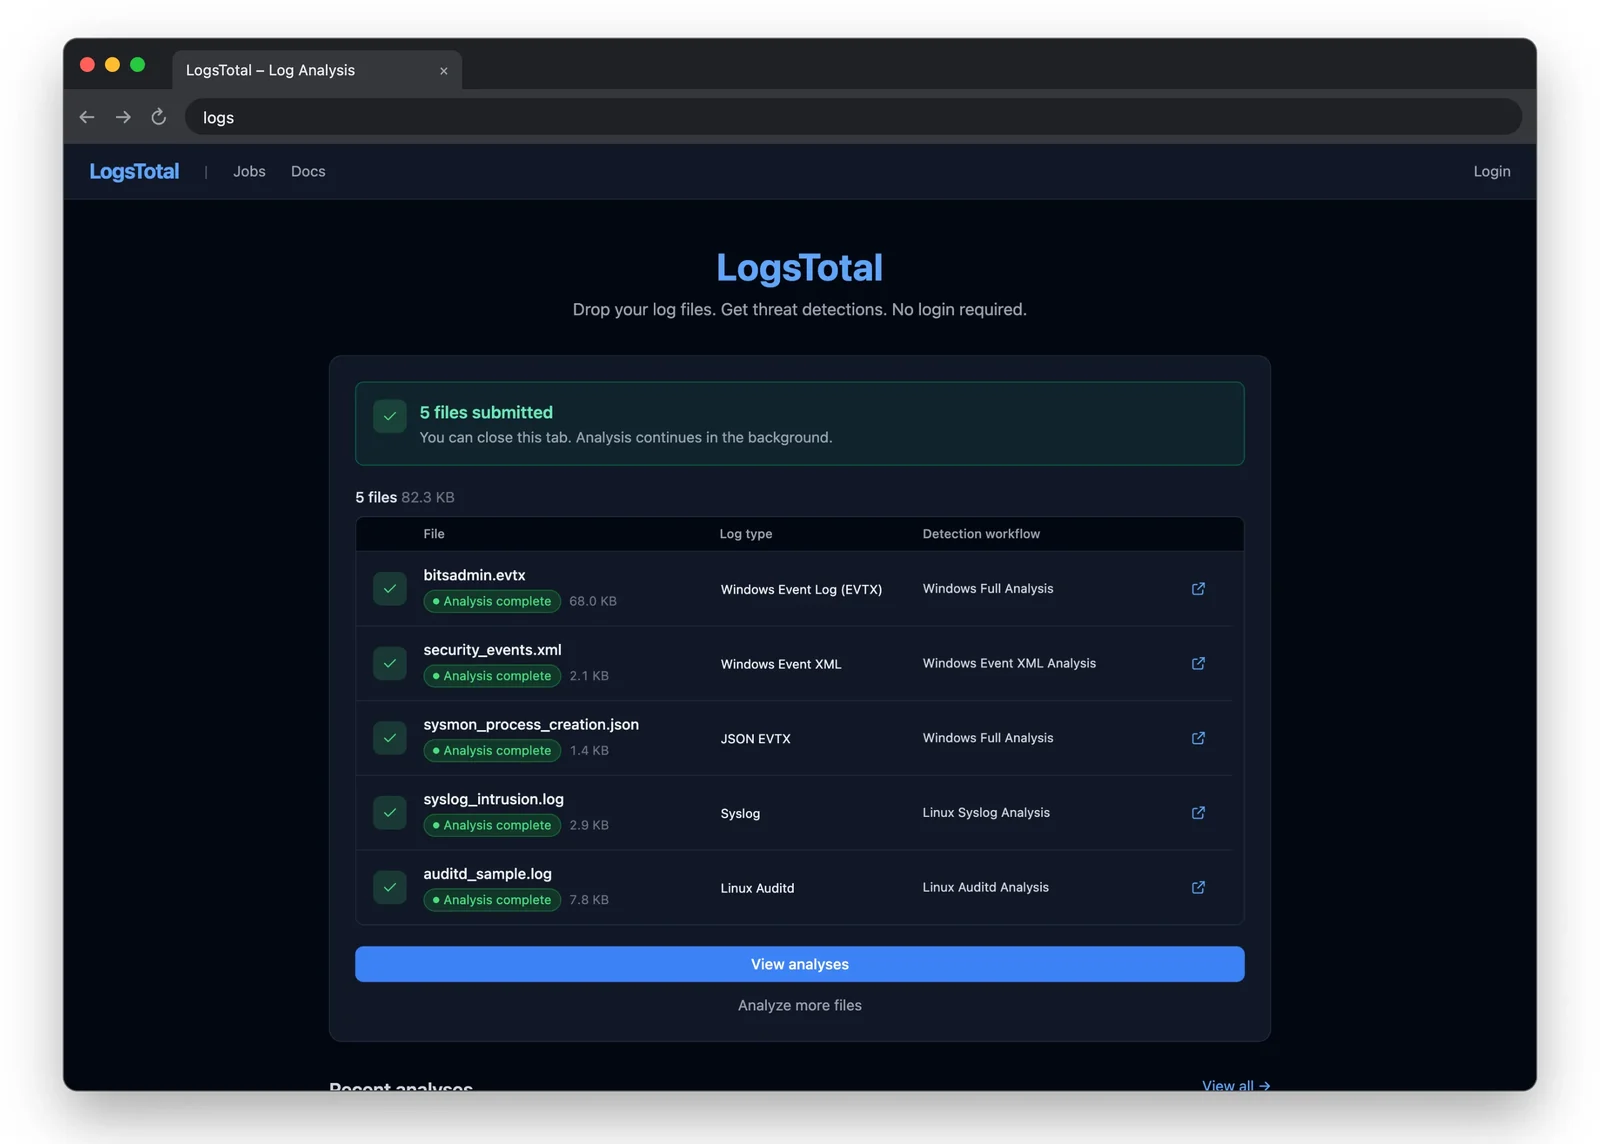 | 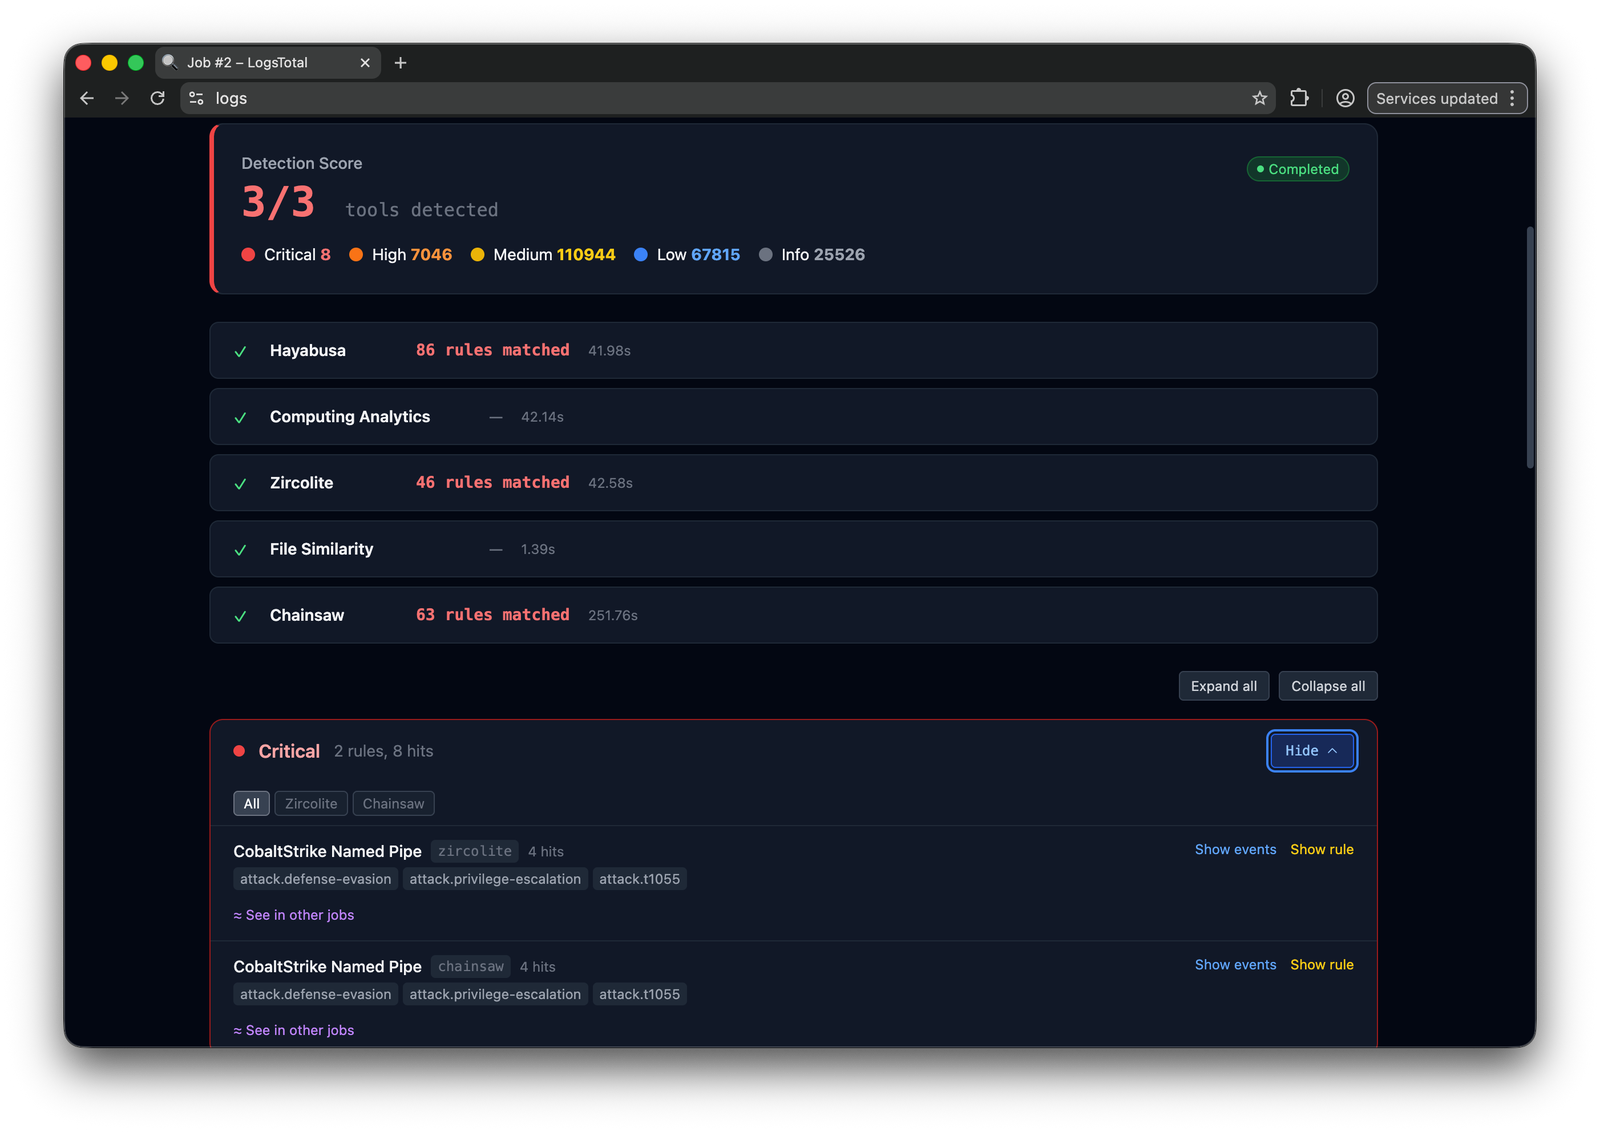 | 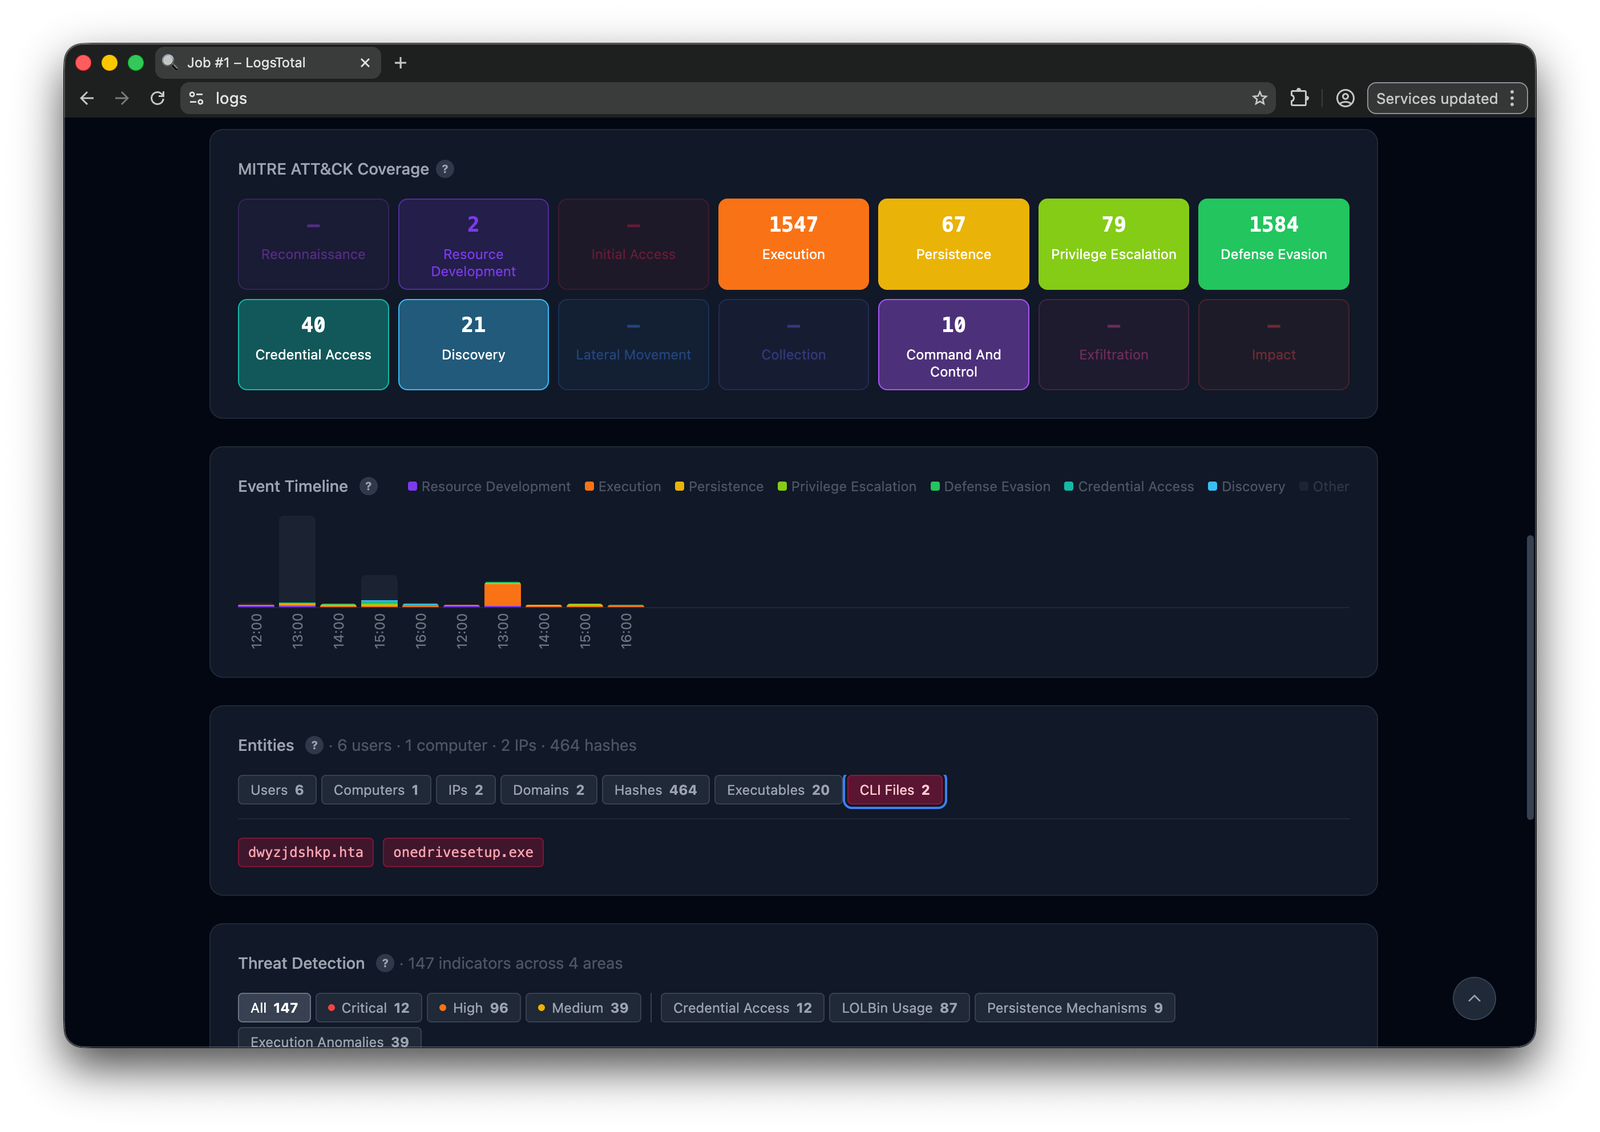 |
| 事件时间线 | 规则 | 进程树 |
 |  |  |
| 功能 | 管理员 | 成员 | 用户 | 匿名 |
|---|---|---|---|---|
| 上传与任务 | 是 | 是 | 是 | 是 |
| 私有提交 | 是 | 是 | 是 | 否 |
| 探索任务的每一个事件 | 是 | 是 | 自己的任务 | 否 |
| 情报(实体、案件、规则) | 是 | 是 | 否 | 否 |
| 管理页面与工作流 | 是 | 否 | 否 | 否 |
管理员在 /admin/users 分配角色。
7z(p7zip-full)、rsync 和 curl。./logstotal 自带固定版本的 Task。完整列表及安装命令见先决条件。
从发布页面下载 logstotal-<version>.7z。在主机上:
7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart
./logstotal quickstart 会创建 .env,生成所有密钥——包括仅打印一次的管理员密码,请务必保存——构建并检查整套服务,启动它,并等待其响应。可以安全地重复运行。
然后打开 http://<host>:8000,使用 .env 中的 ADMIN_EMAIL 和打印出的密码登录。分步操作版本、PostgreSQL 以及后续步骤见单主机安装。
要升级,请在同一目录下运行 ./logstotal upgrade:它会下载最新版本并应用。./logstotal upgrade:rollback 会恢复上一个版本,可作用于本主机或整个集群中的每台主机。每次回滚都会消耗其快照,因此运行两次会回退两个版本。参见升级与回滚。
管理员文档发布在 https://wagga40.github.io/LogsTotal/,每个版本都会将其包含在 docs/ 中:
./logstotal 命令面向分析师的指南(提交日志、读取结果、Intel)内置于应用程序中,位于 /docs。贡献者请从本地开发开始。



