trappsec 是一个开源框架,帮助开发者检测那些探测 API 业务逻辑的攻击者。通过嵌入逼真的诱饵路由和蜜罐字段——它们与真实 API 结构难以区分——攻击者会被引导去进行身份验证,从而将侦察行为转化为可操作的安全遥测数据。
专为那 1% 真正会查看安全告警的人打造,也为那 99% 只是喜欢拥有告警这个想法的人打造。
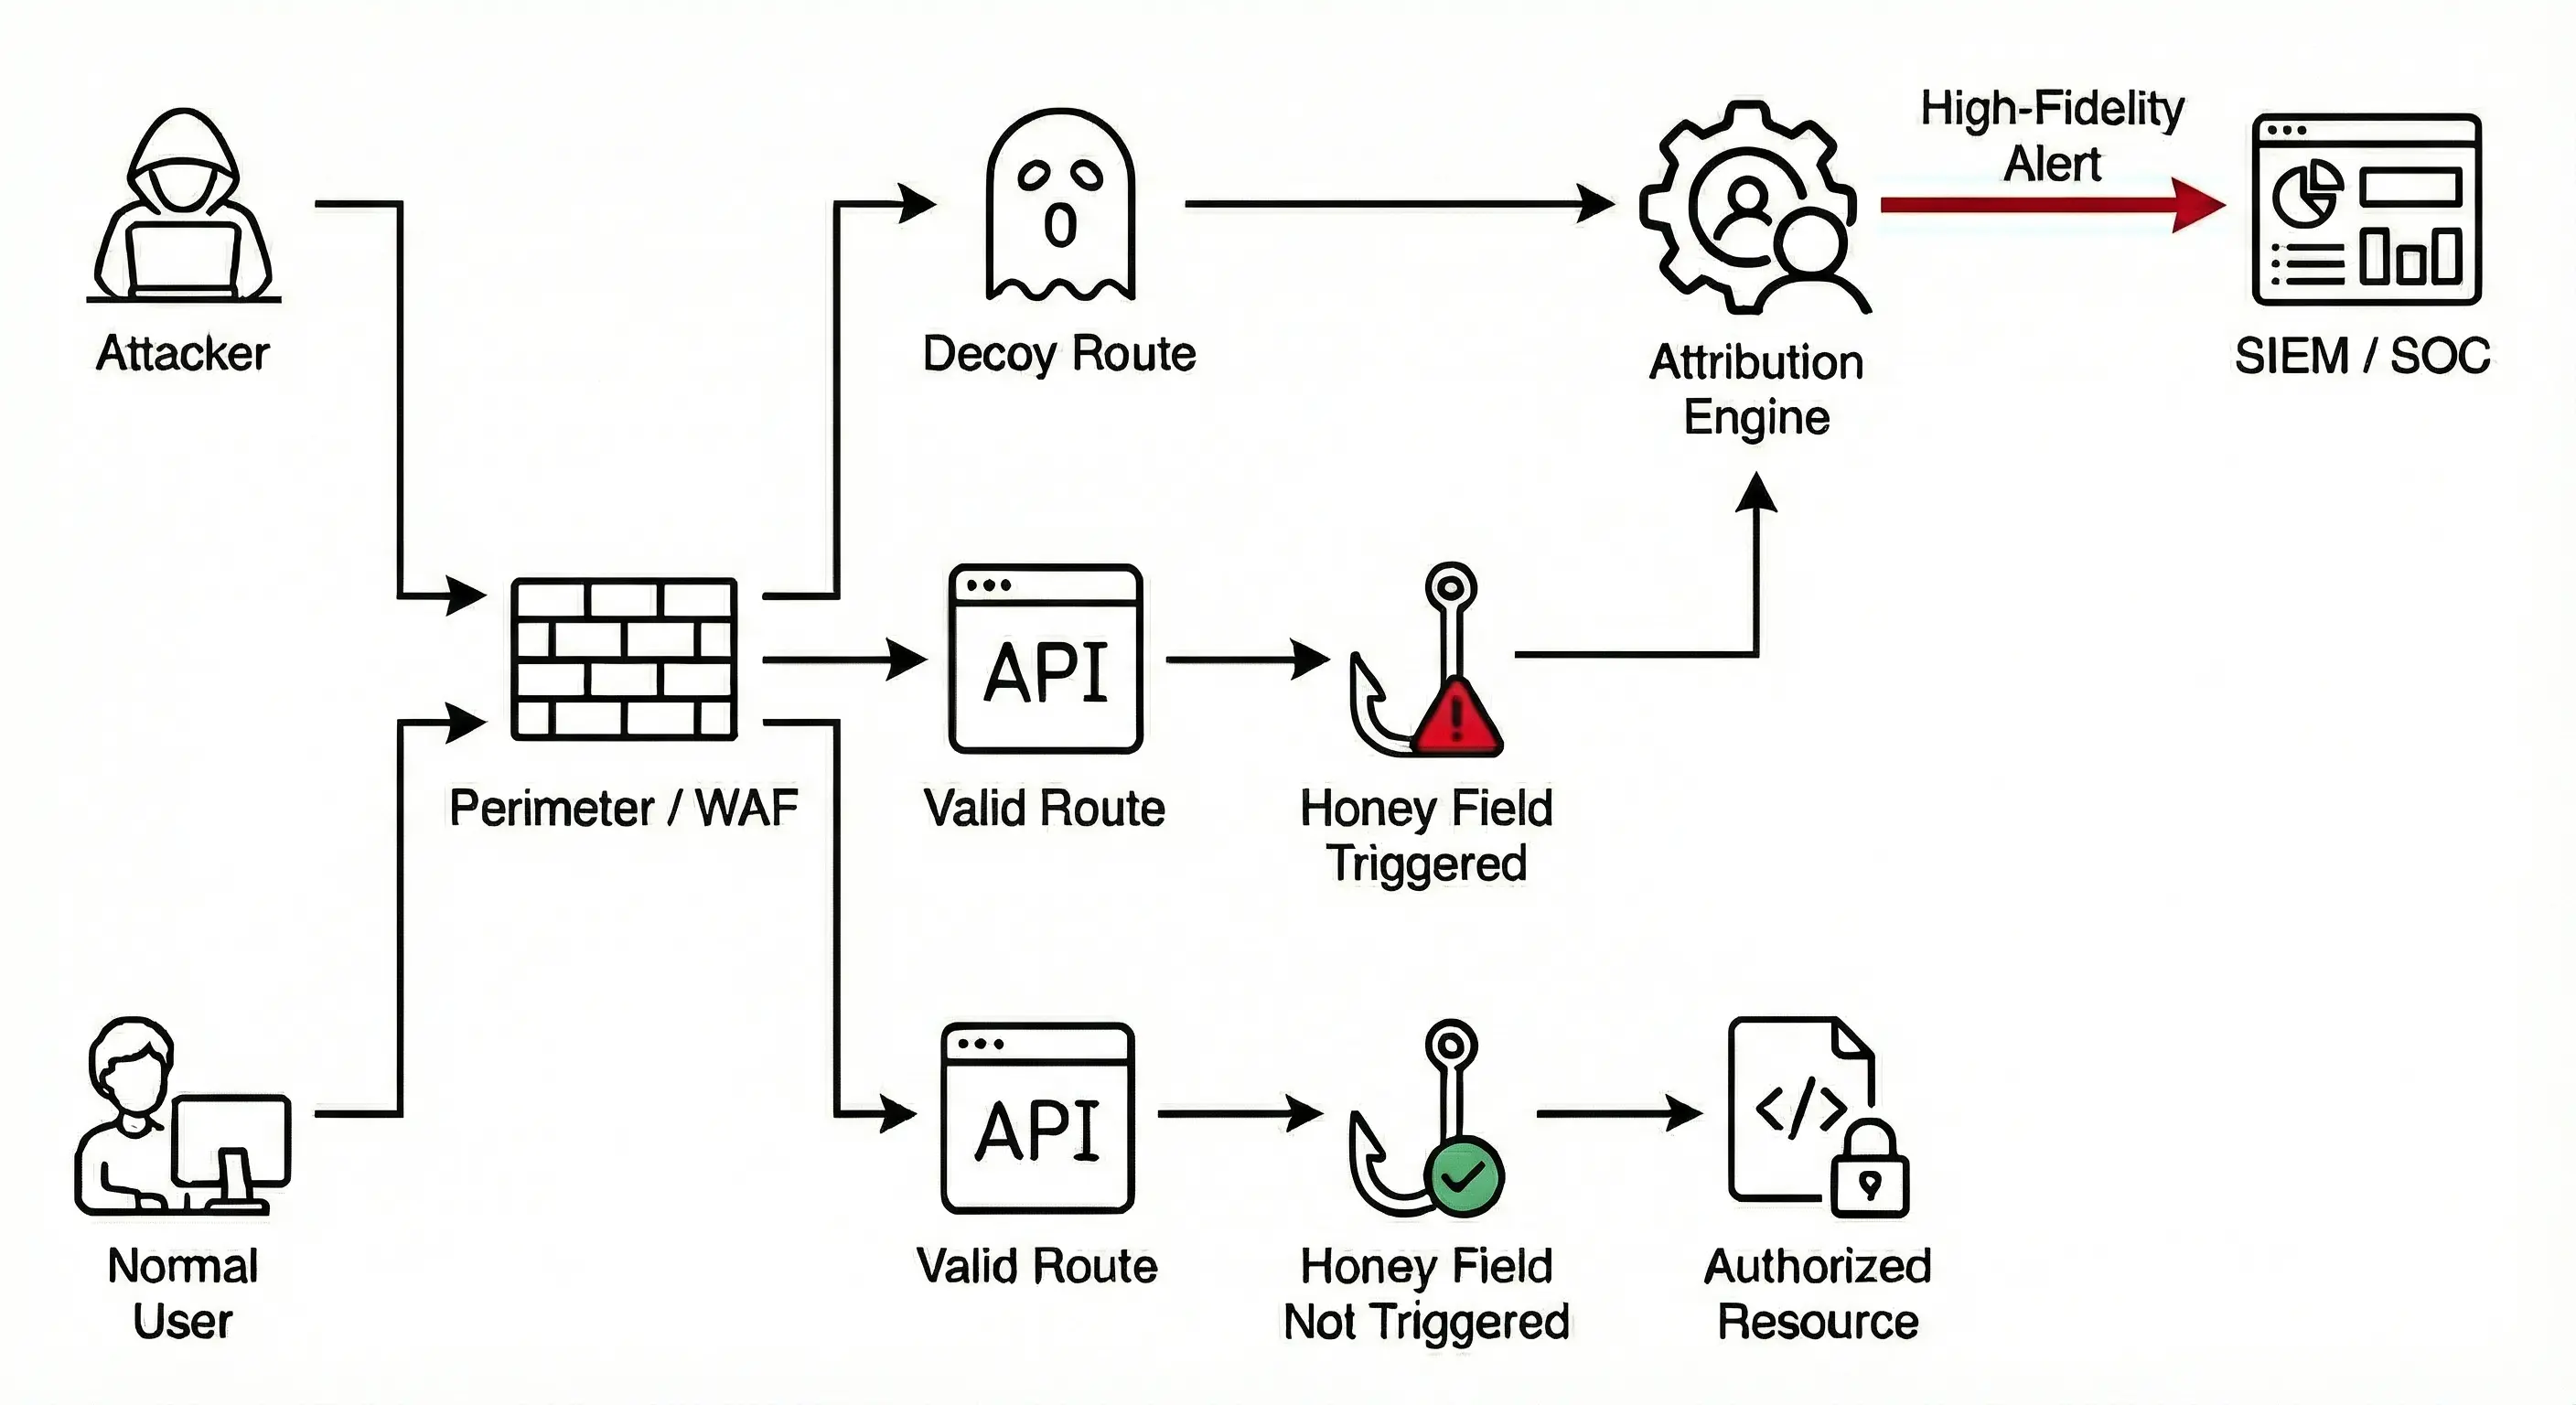
诱饵路由: 这些是“幽灵”端点,位于你真实逻辑之外,但看起来却像真的。通过在客户端代码中植入虚假引用,你可以引诱攻击者触发这些陷阱,从而通过自定义的静态或动态响应(可随认证状态自适应)来监控他们的行为。
蜜罐字段: 嵌入在合法 API 端点中的非功能性参数,充当无形的绊线。你可以将它们作为带有静态值的隐藏表单字段来引诱攻击者,或者利用 GET 响应中已有的“只读”属性作为蜜罐字段——一旦攻击者试图通过 POST 或 PUT 请求修改它们,就会触发告警。
身份归因: 框架钩子允许你将请求关联到已认证的用户身份。你还可以将陷阱映射到特定的意图(权限提升、侦察等)。两者结合,你就能获得高保真度的告警,安全团队可以快速且更有效地做出响应。
要求身份验证: 在一个大体无害但日益充斥着探测不该探测之物的人和扫描器(主要是扫描器)的互联网上,你不会想被噪音淹没。使用未认证的模板响应(如 401, Unauthorized)来引导他们带着认证去探测。
融入其中: 陷阱应该看起来完全像你 API 的正常组成部分。一个好的陷阱应该看起来像你 API 中平淡无奇、标准——甚至可能枯燥——的一部分。如果它看起来“好得不像真的”,攻击者就会忽略它。设计陷阱来捕捉那些试图理解或操纵你业务逻辑的人。
trappsec 可以直接集成到你现有的工作流中。默认情况下,事件会写入你标准的日志处理器,但也可以配置为集成到 OpenTelemetry 以实现可观测性,或集成到 Webhooks 以触发自动化响应或通知安全团队。
三个智能体技能可将你的编码智能体变成你自己应用的安全工程师。每个技能都会将更改写入你应用自身的代码中,不添加任何依赖,适用于任何技术栈,并通过 OpenTelemetry 上报——应用必须已经设置好追踪和日志。三者共享同一套模式:调用者身份在每个请求的服务器 span 上设置一次,来自欺骗和检测的发现仅携带规则的事实并与之关联,审计记录自身完整。
add-deception 设计蜜罐字段和诱饵路由,使其与你的 API 约定相匹配,并基于与相邻路由相同的身份验证、加载器和验证机制构建,同时提供看起来像是你的团队编写的前端诱饵。它会验证每个绊线都能触发,且任何真实用户都无法触发它们。add-detection 将你的应用已有的验证转化为检测:它找出那些拒绝输入且声明真实客户端无法产生的检查(UI 从不提供的值、与服务器不一致的合计、乱序的步骤、其他租户的 ID),并让每个检查报告是谁尝试的,而不改变任何响应。add-auditing 记录用户在你的产品中的行为,从对核心对象的日常编辑到与安全相关的操作(登录、角色变更、共享、导出、API 密钥、设置),以自包含的审计记录形式呈现,包含操作者、代表谁、租户、来源、资源、变更和结果。Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
然后让它为你的应用添加欺骗、添加检测或添加审计日志,或运行 /trappsec:add-deception、/trappsec:add-detection 或 /trappsec:add-auditing。
其他支持 Agent Skills 的智能体:将 plugins/trappsec/skills 中的技能复制到你的智能体技能目录中。
| 语言 | 框架 |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi、gorilla/mux 及其他 http.Handler 路由器 |
缺少你常用的框架?在此提出请求。
社区支持可通过 GitHub issues 和 discussions 获取。
如需商业支持或服务,请发送邮件至 [email protected]。









