如果这个项目对你的工作有帮助,请支持持续的维护和新功能开发。
ETH 捐赠钱包
0x11282eE5726B3370c8B480e321b3B2aA13686582

扫描二维码或复制上面的钱包地址。
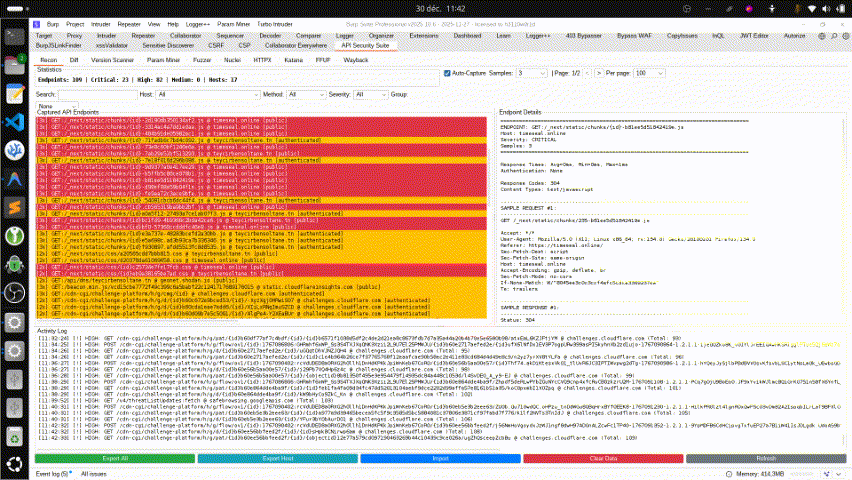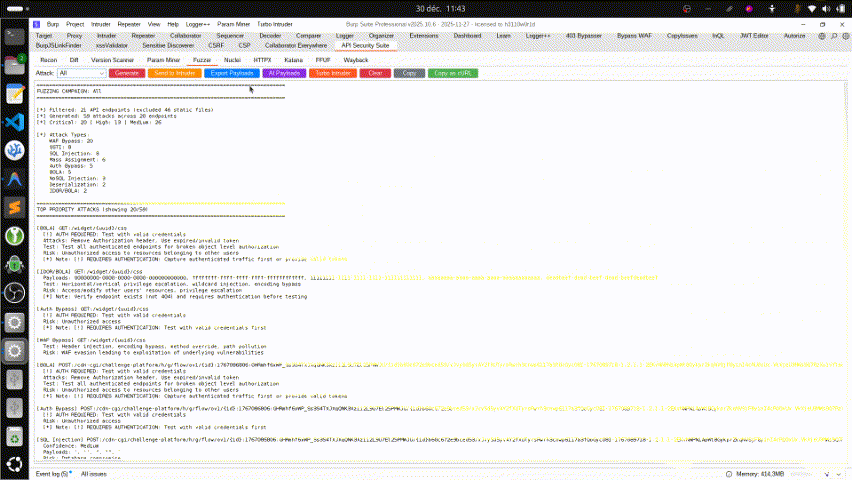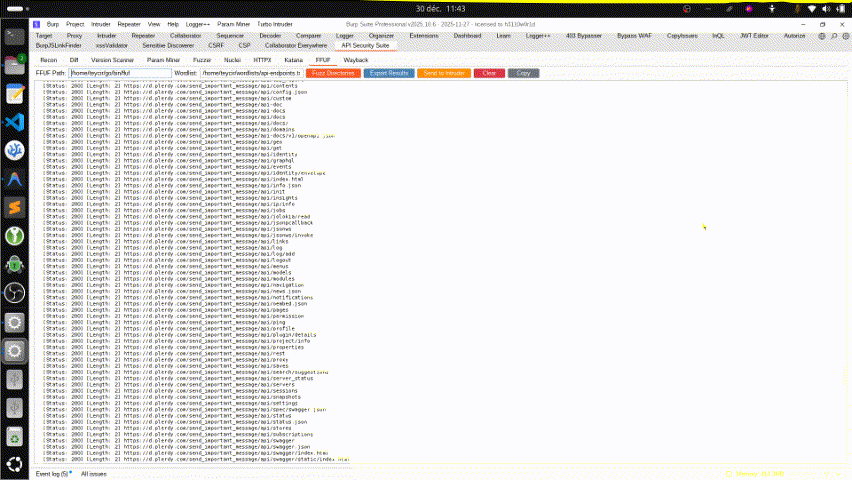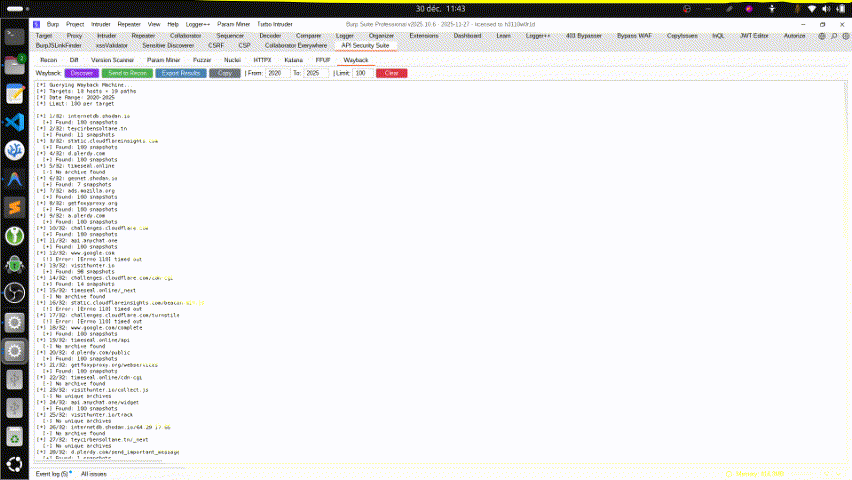


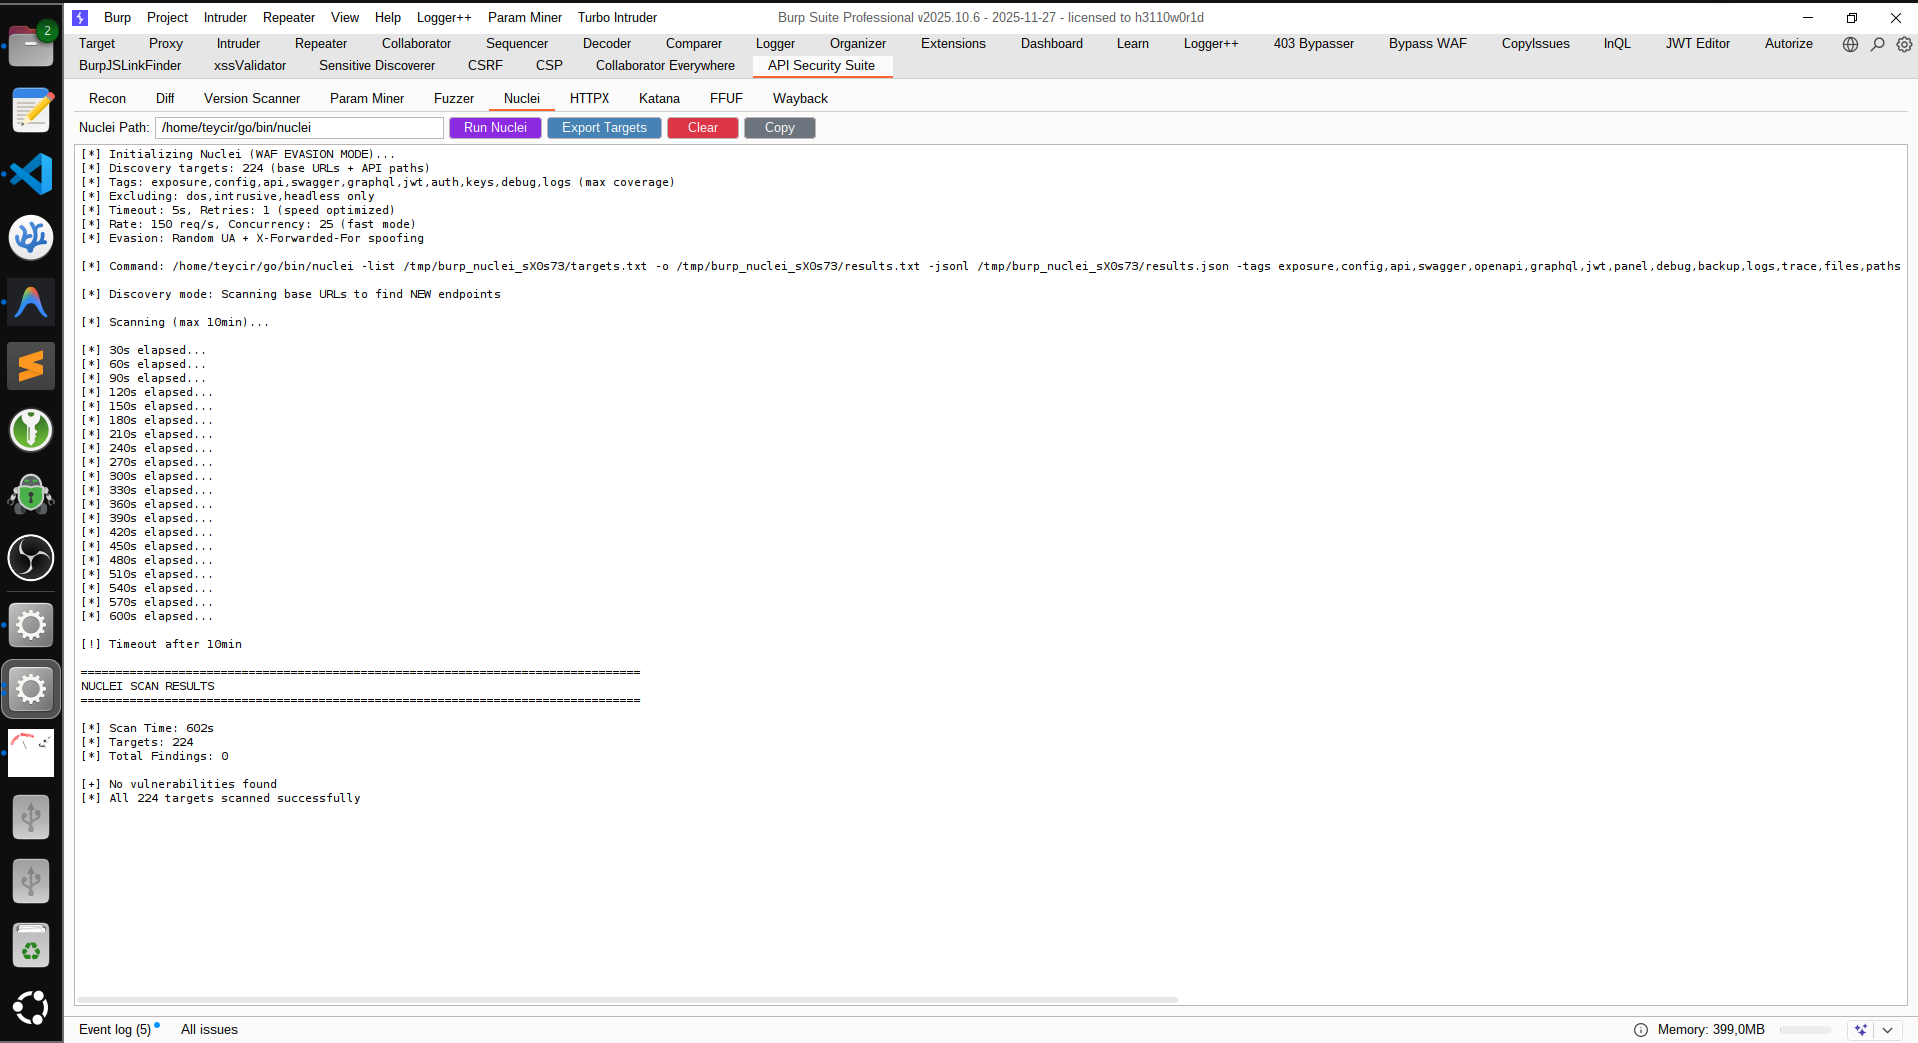
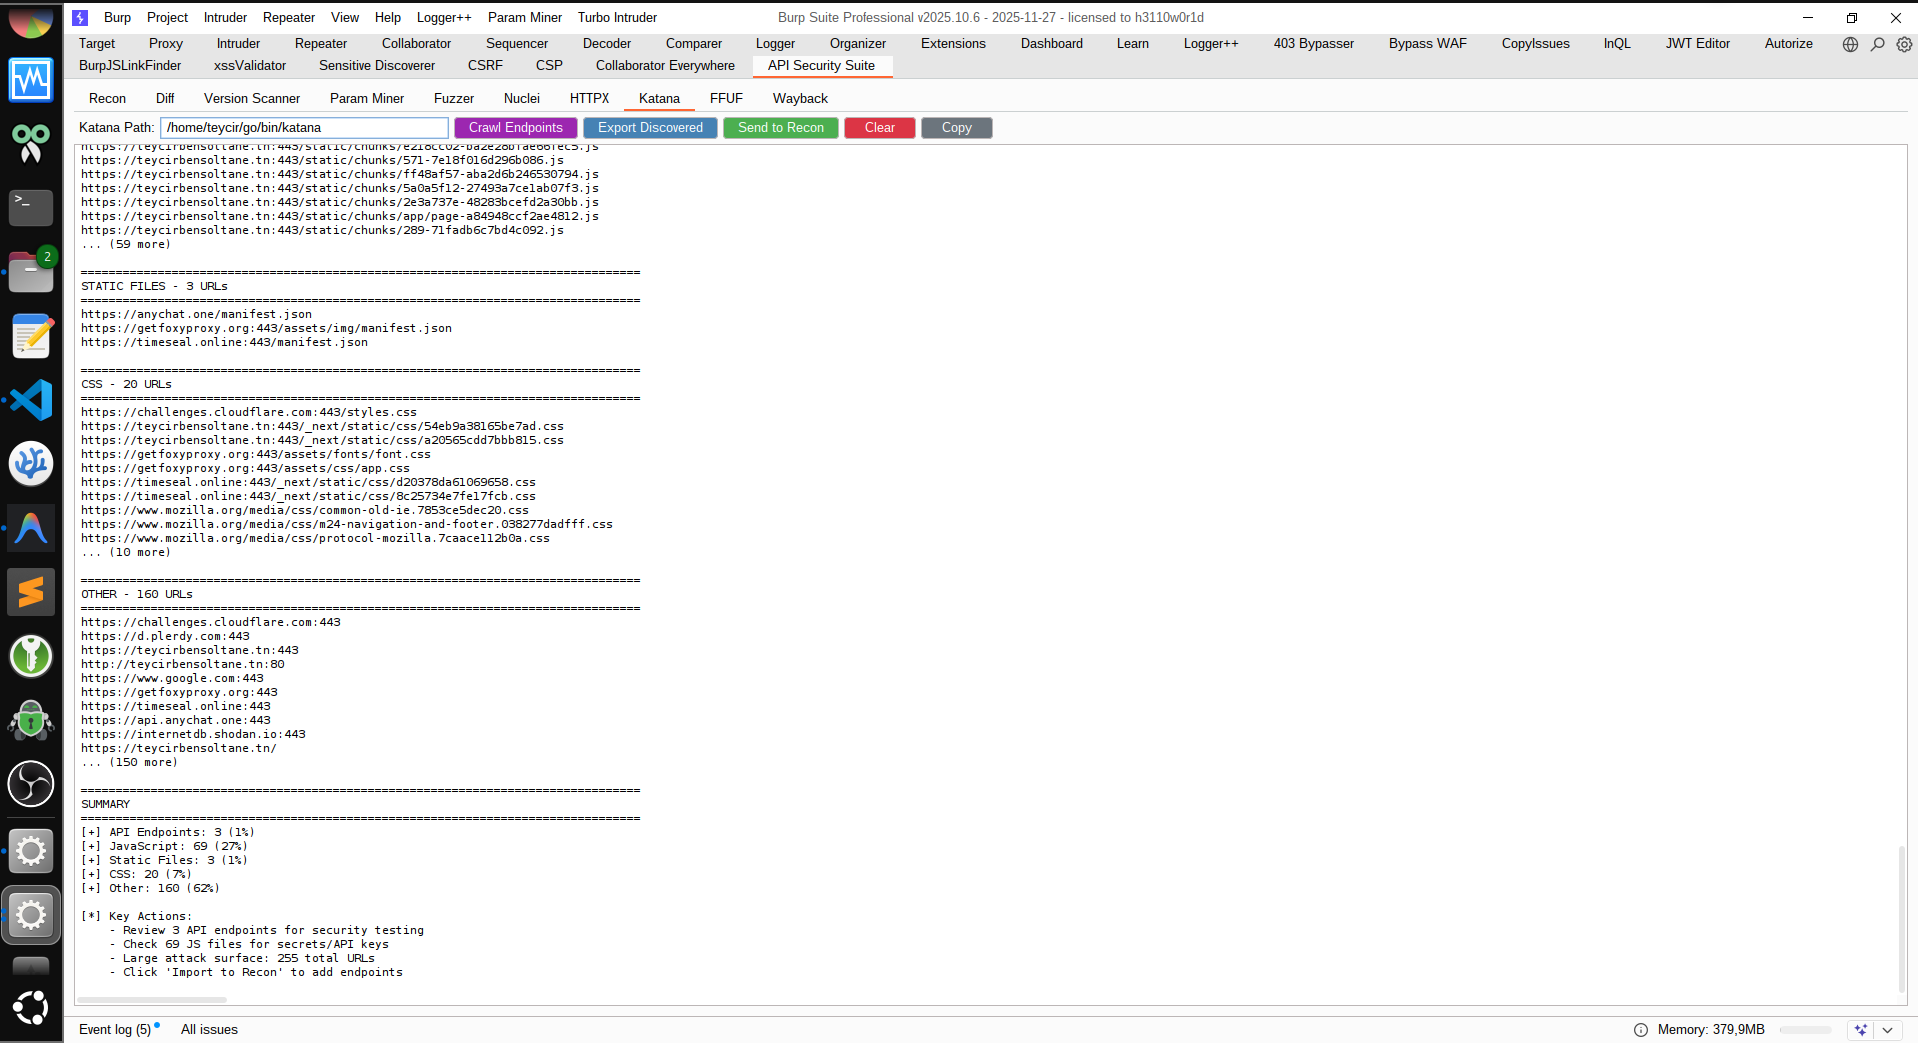
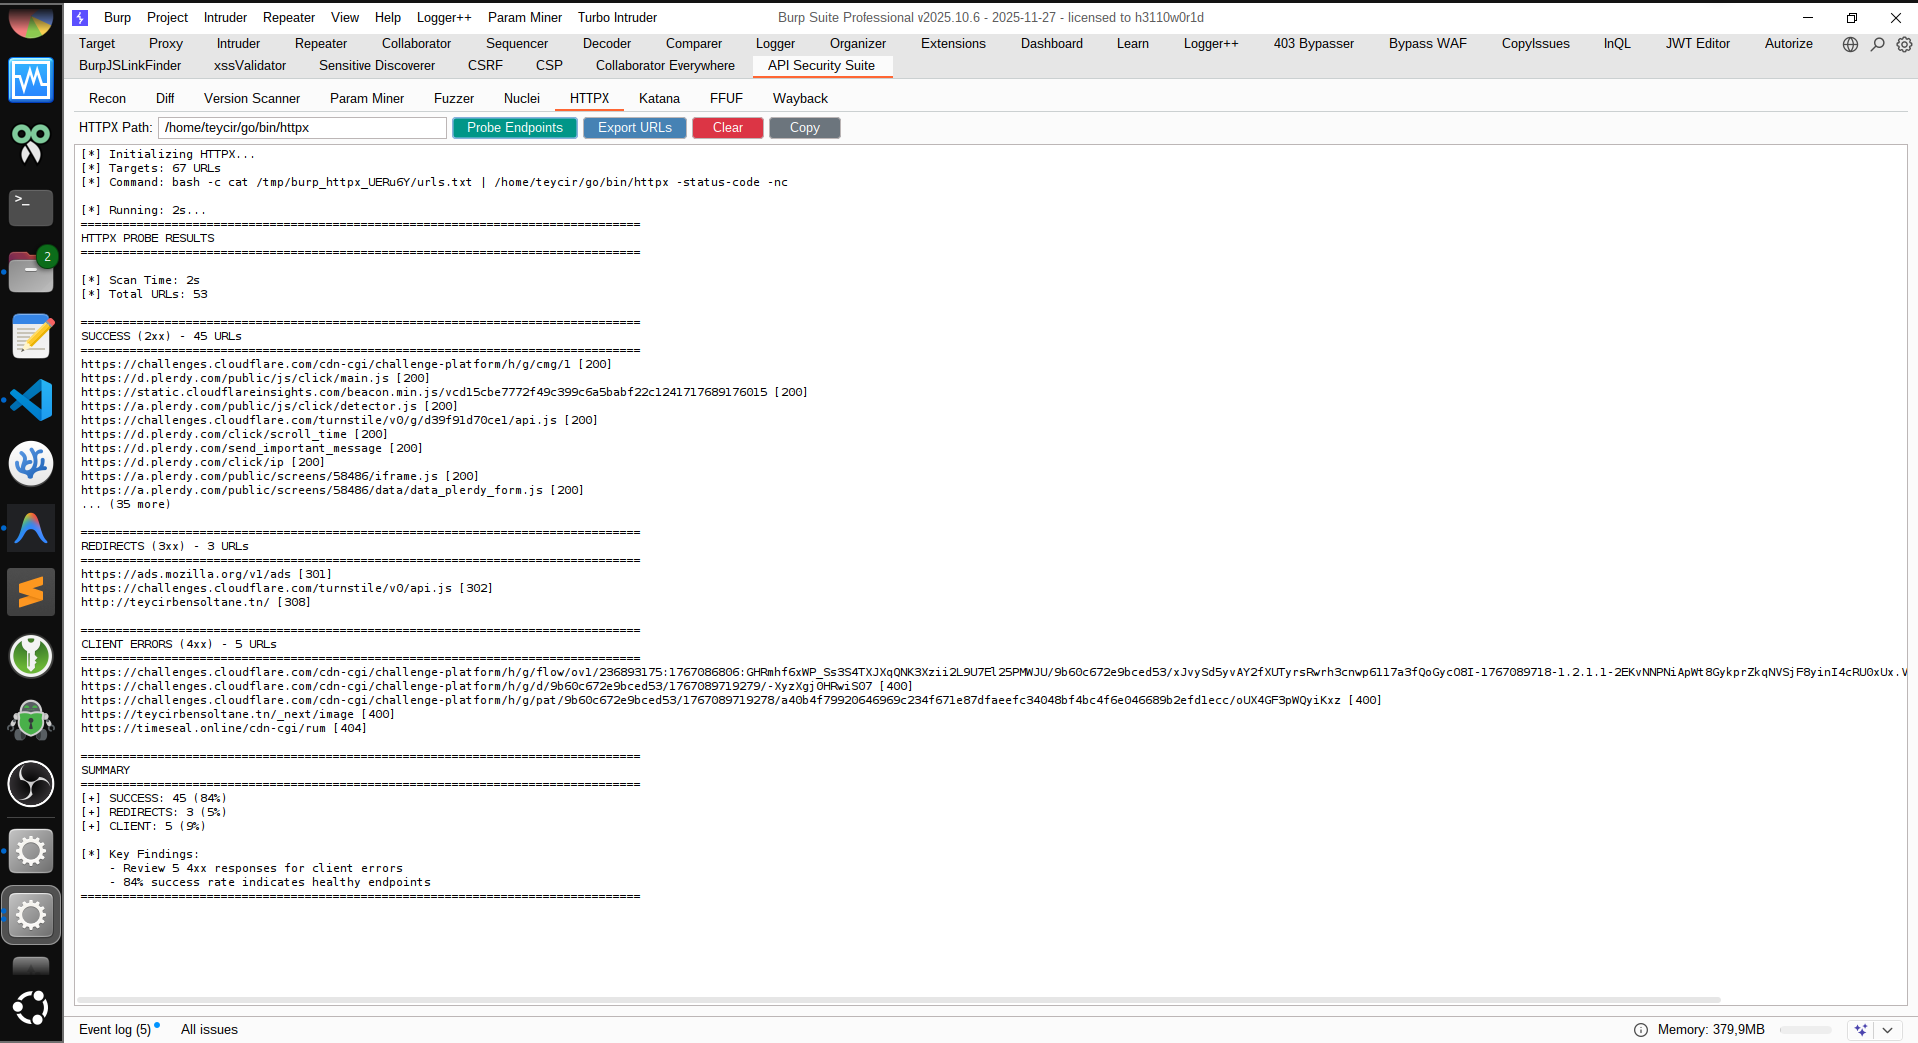
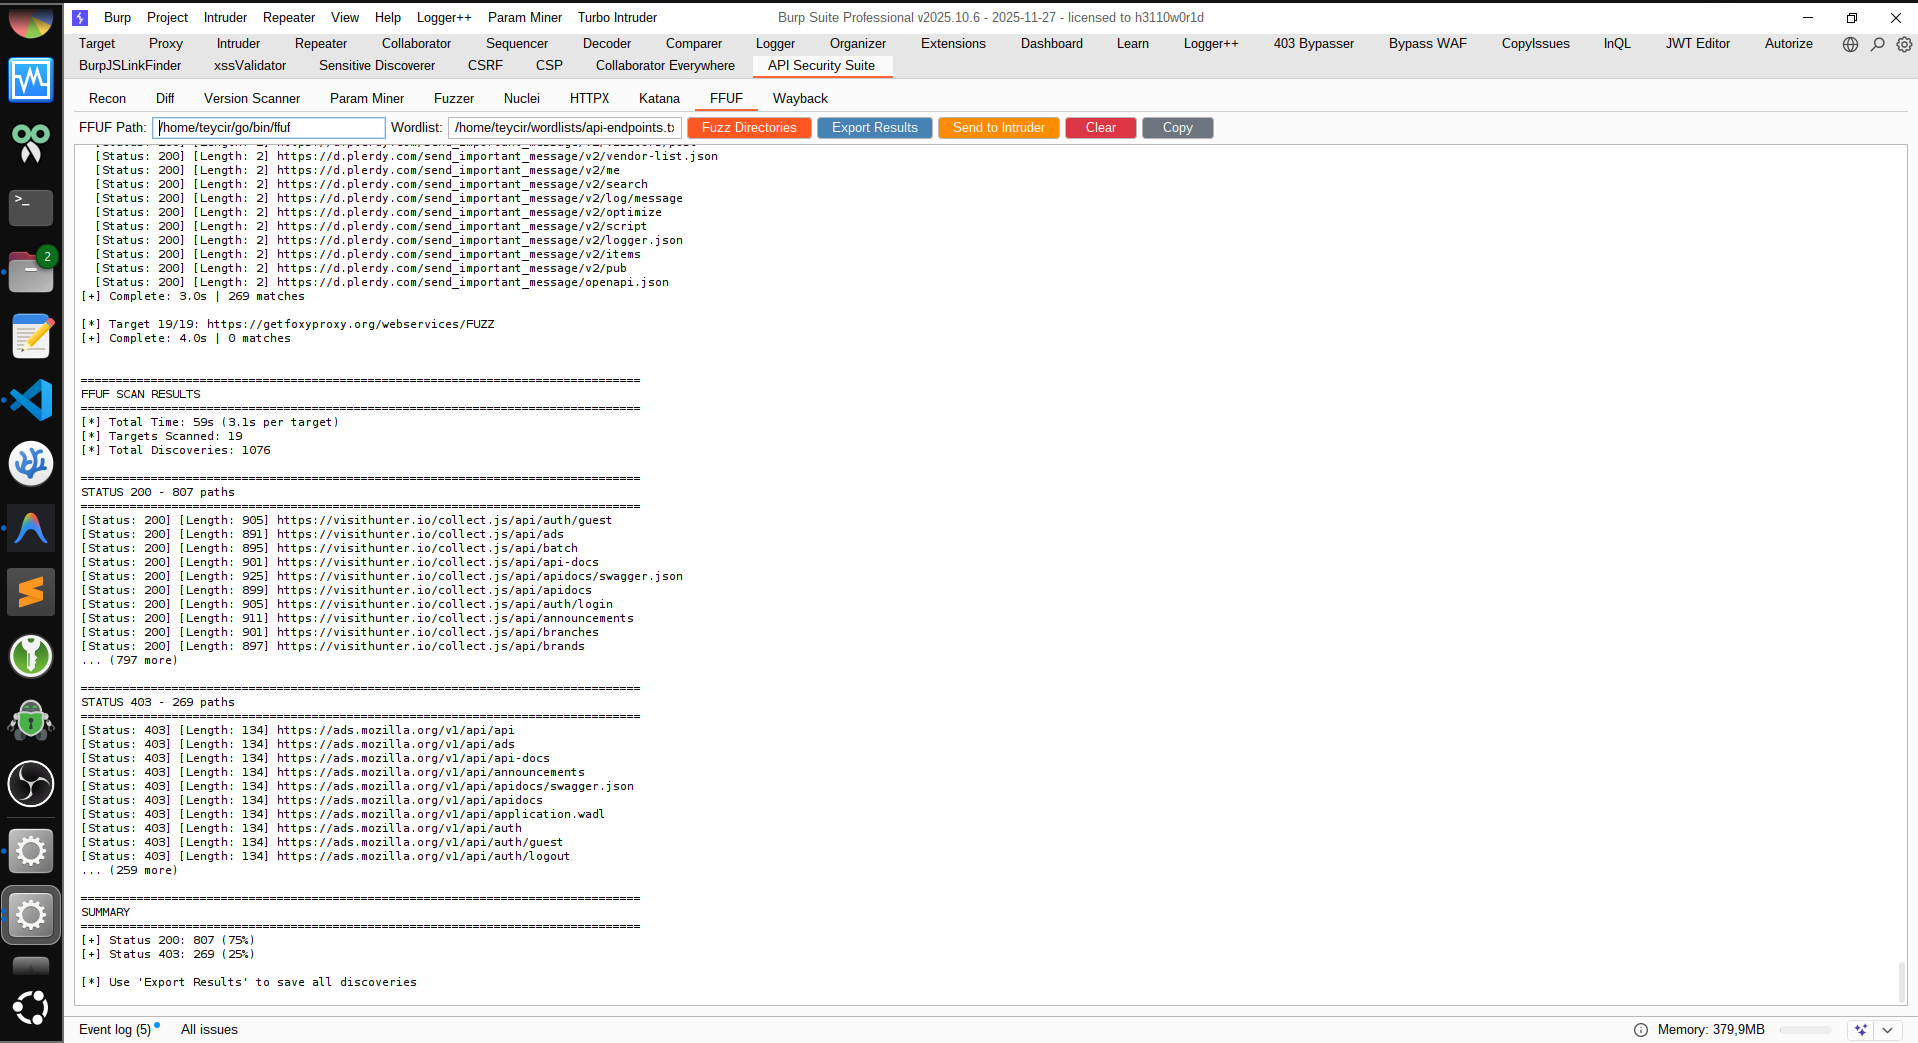
专业级的 Burp Suite 扩展,用于全面的 API 侦察、智能模糊测试和 AI 驱动的安全测试。
BurpAPISecuritySuite 将通常需要 10 多个独立扩展才能实现的功能整合到一个经过优化的扩展中。这一架构决策带来了显著的性能优势:
内存效率:同时运行多个 Burp 扩展会产生巨大的内存压力。每个扩展都维护自己的状态、UI 组件和事件监听器。一个包含多个选项卡的扩展可以有效共享资源,并降低整体内存占用。
降低 API 开销:Burp 的扩展 API 会处理来自每个已加载扩展的回调。使用 10+ 个扩展时,每个 HTTP 请求都会触发所有扩展的回调,产生乘数开销。一个扩展意味着一条回调链,显著减少 CPU 周期并提高响应速度。
共享上下文:集成的选项卡共享捕获的流量数据,避免重复处理。Recon 选项卡只捕获一次,其他所有选项卡(Fuzzer、Auth Replay、Passive Discovery 等)都在同一数据集上运行,无需重新解析请求。
启动更快:加载一个扩展比加载 10+ 个扩展快得多。Burp 只需初始化一次 UI 组件、注册回调和分配资源,而不是重复多次。
稳定性更好:扩展越少,潜在冲突、版本不匹配和兼容性问题就越少。单一代码库更易于测试、调试和维护。
这种设计理念优先考虑性能和用户体验,同时提供全面的 API 安全测试能力,而无需复杂的多扩展配置。
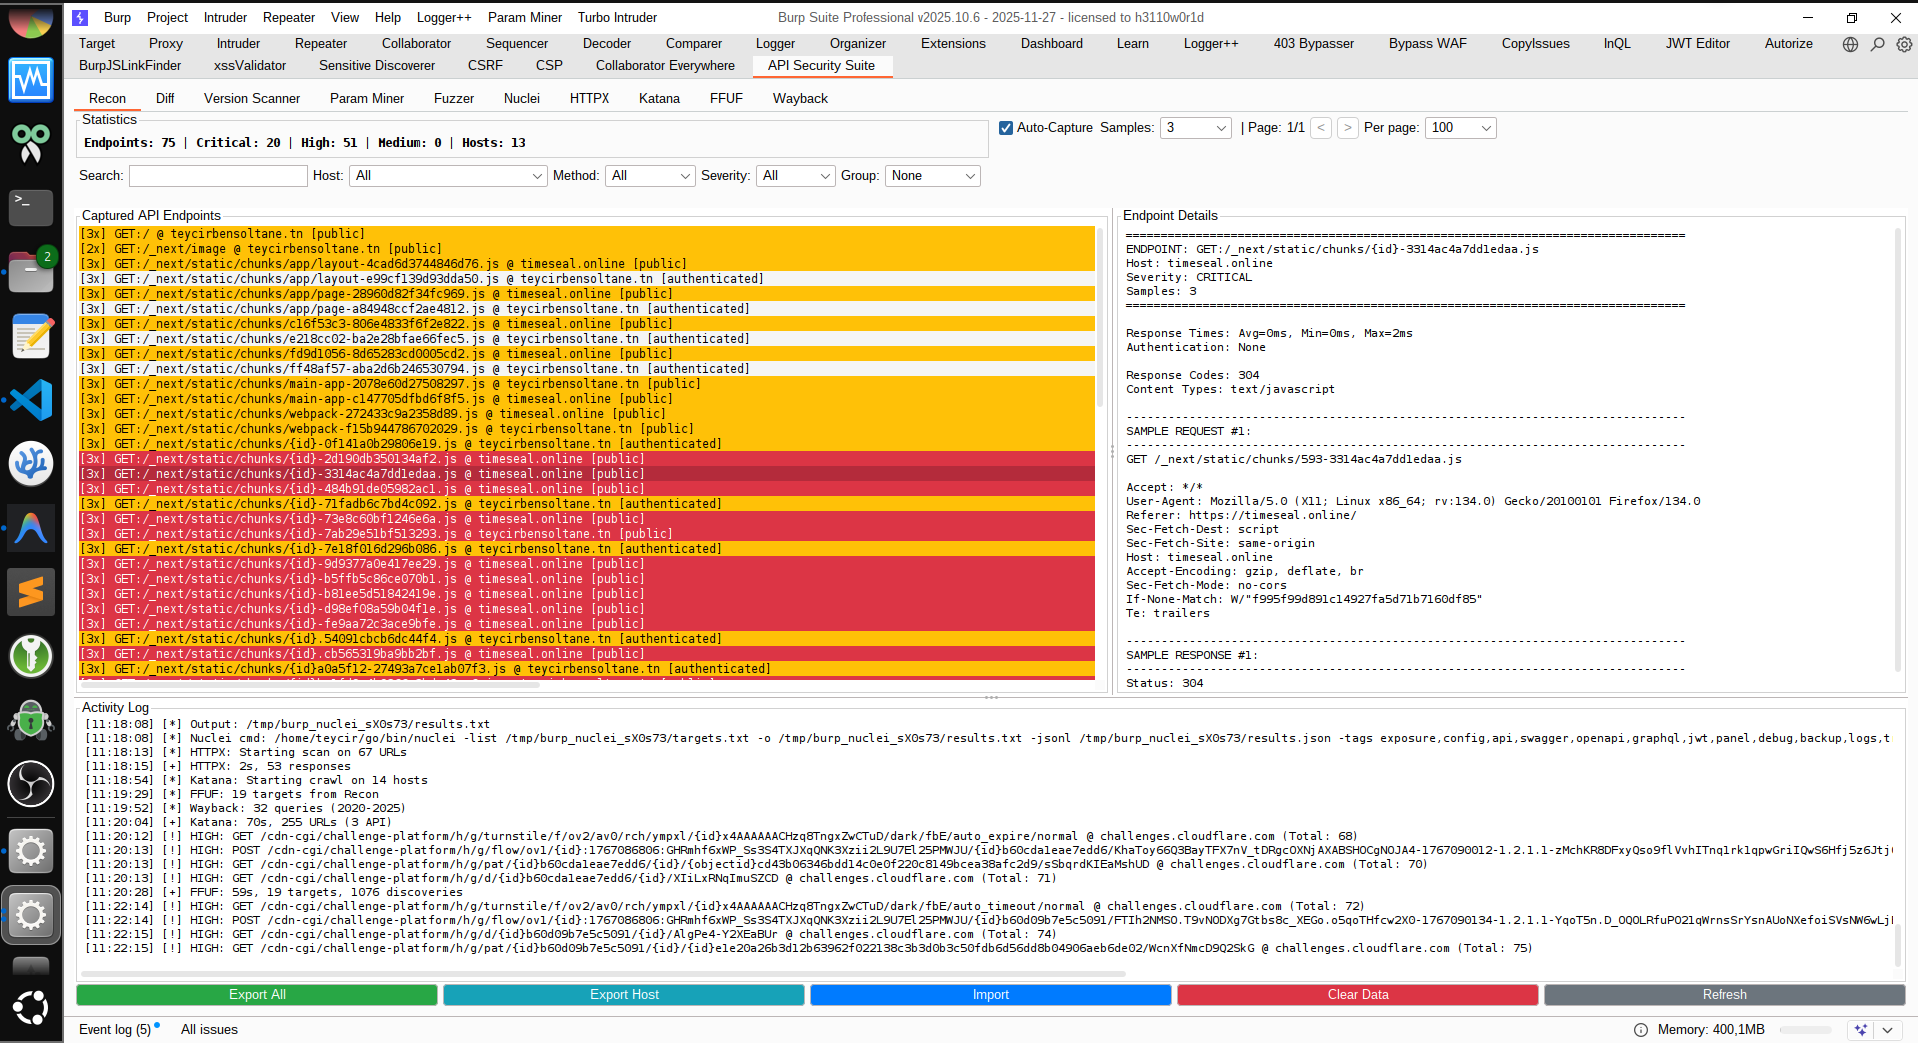
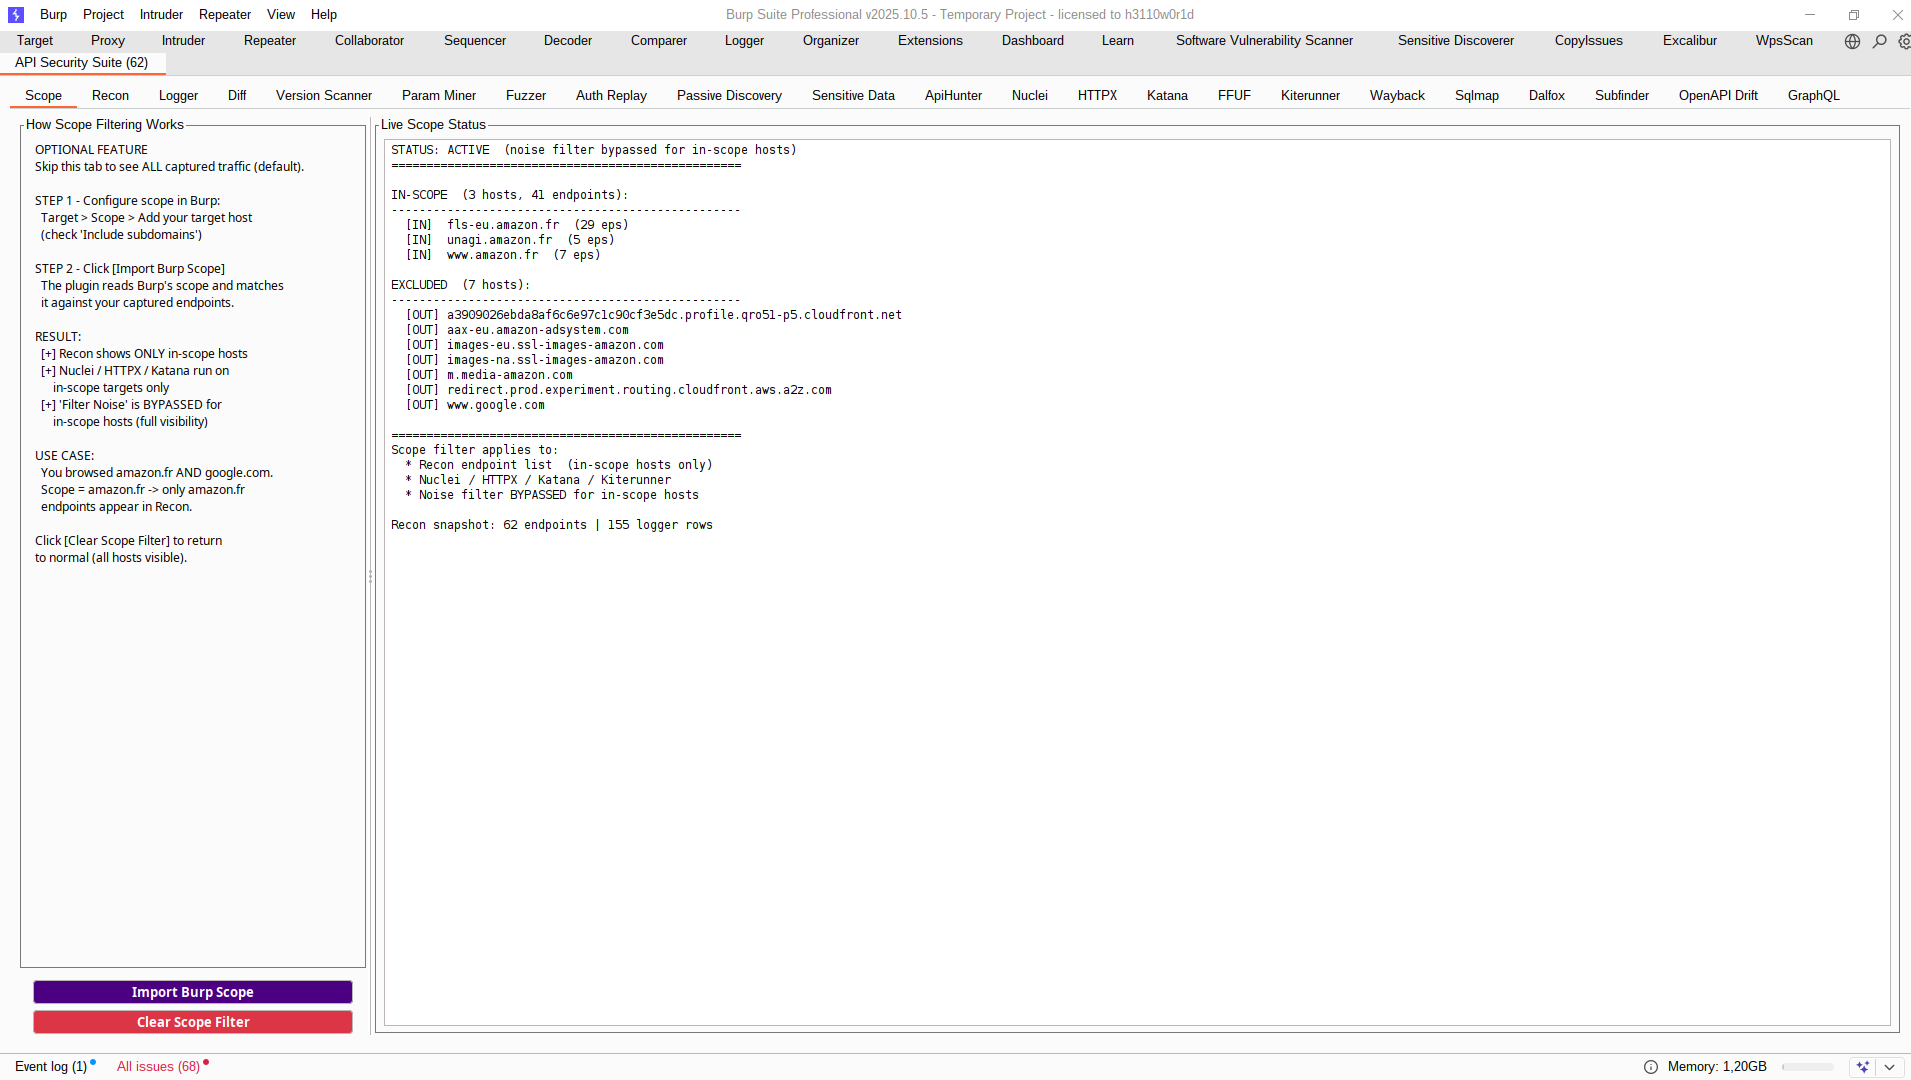
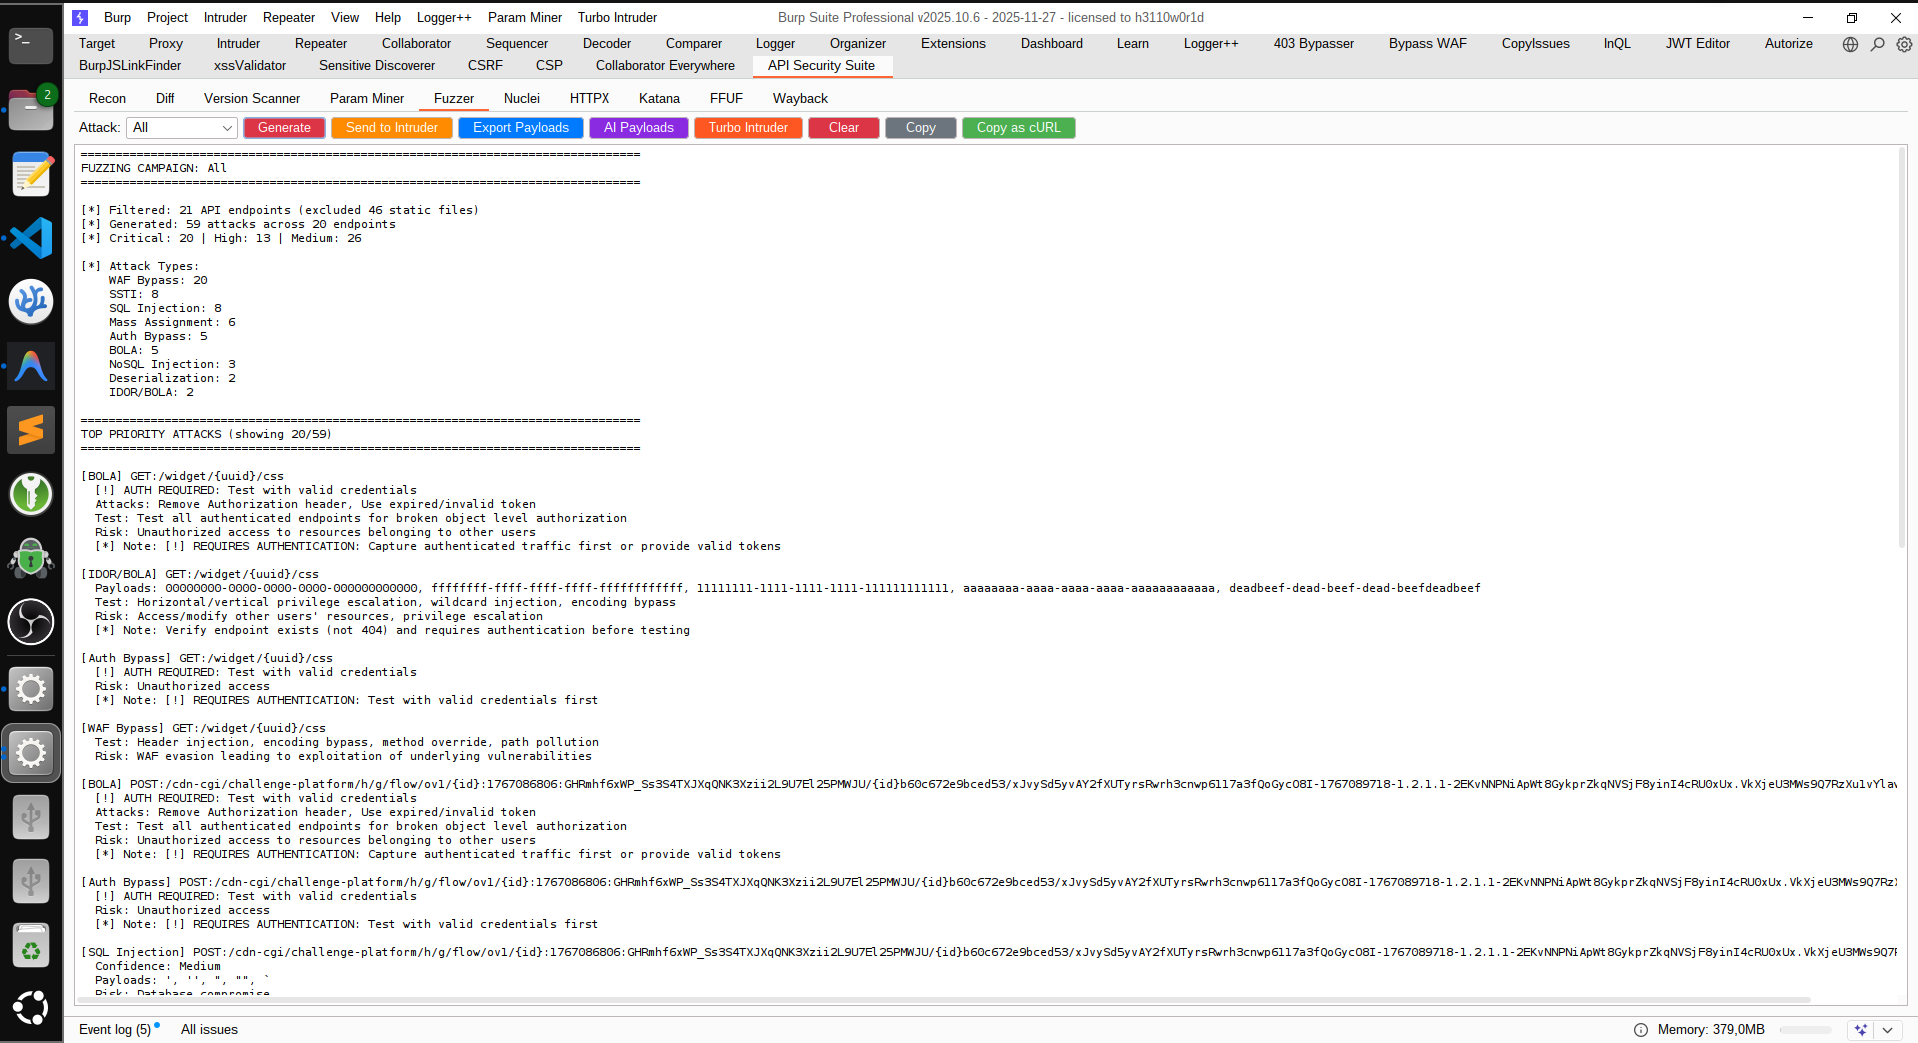
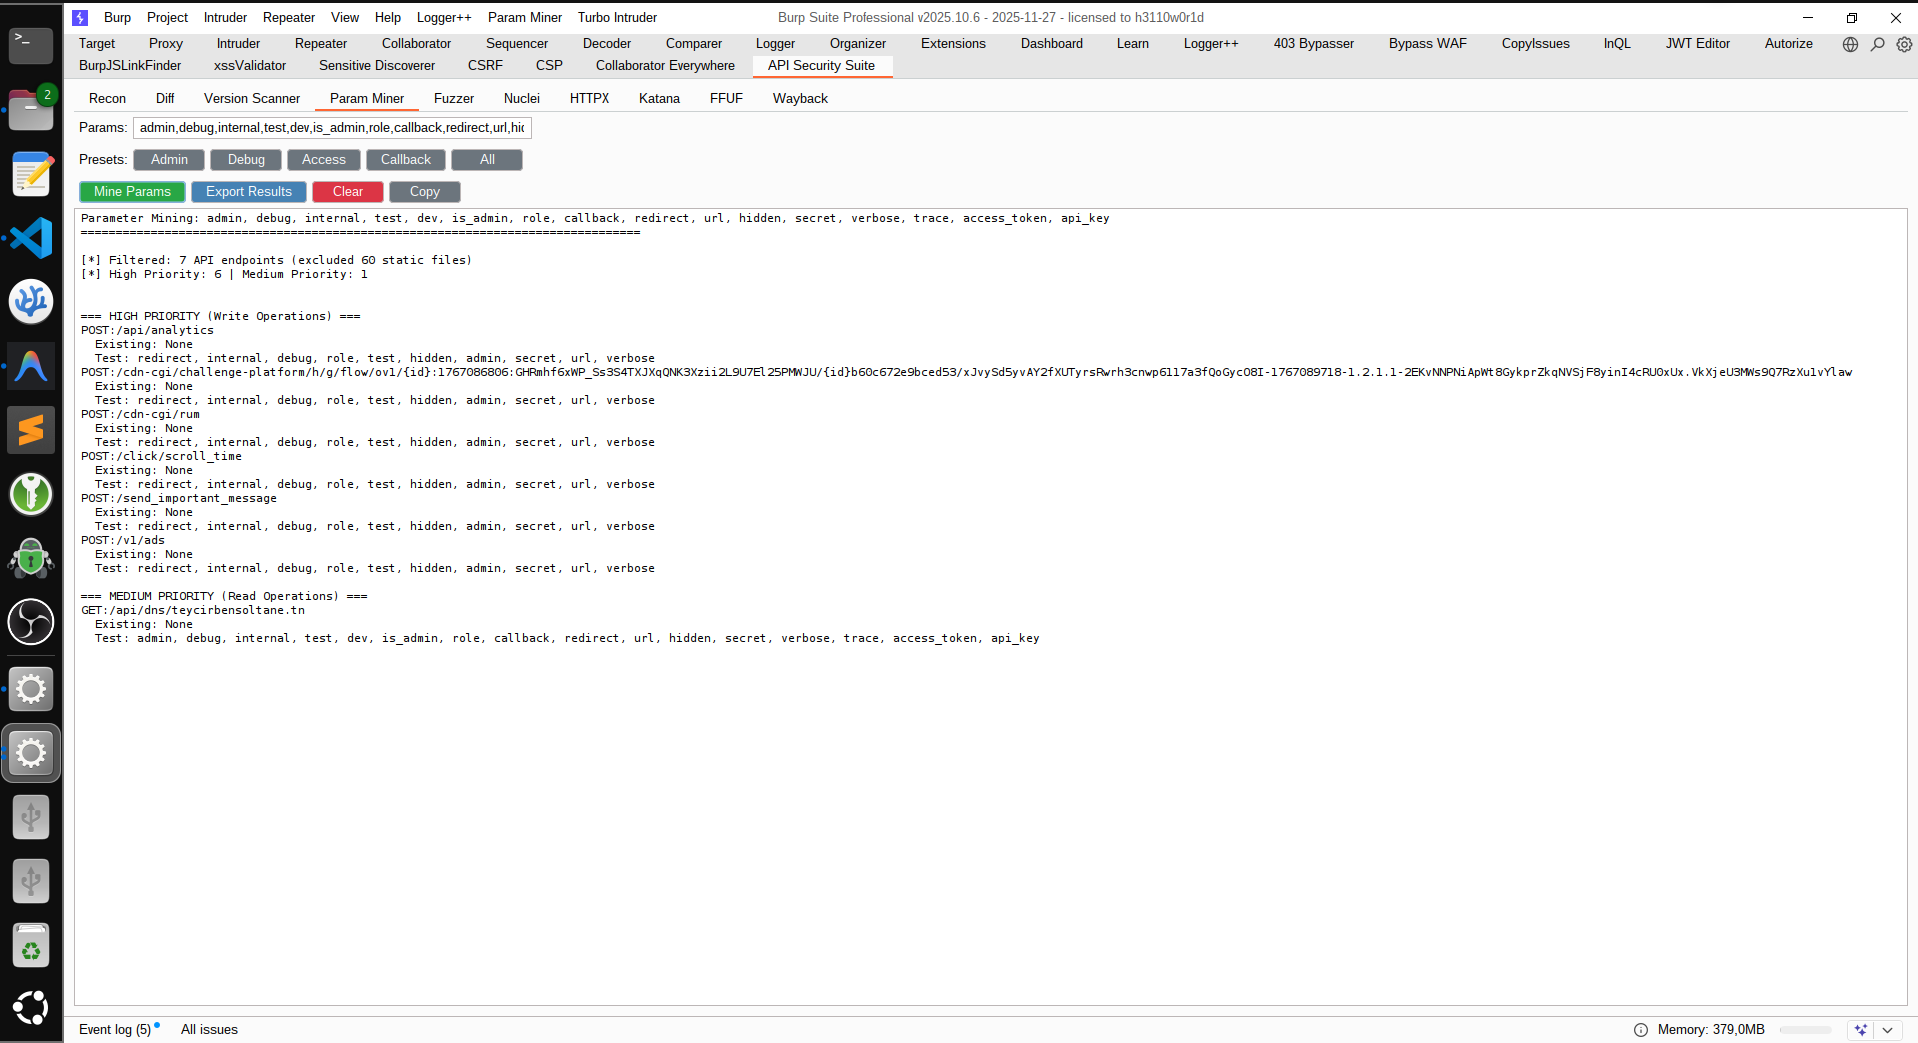
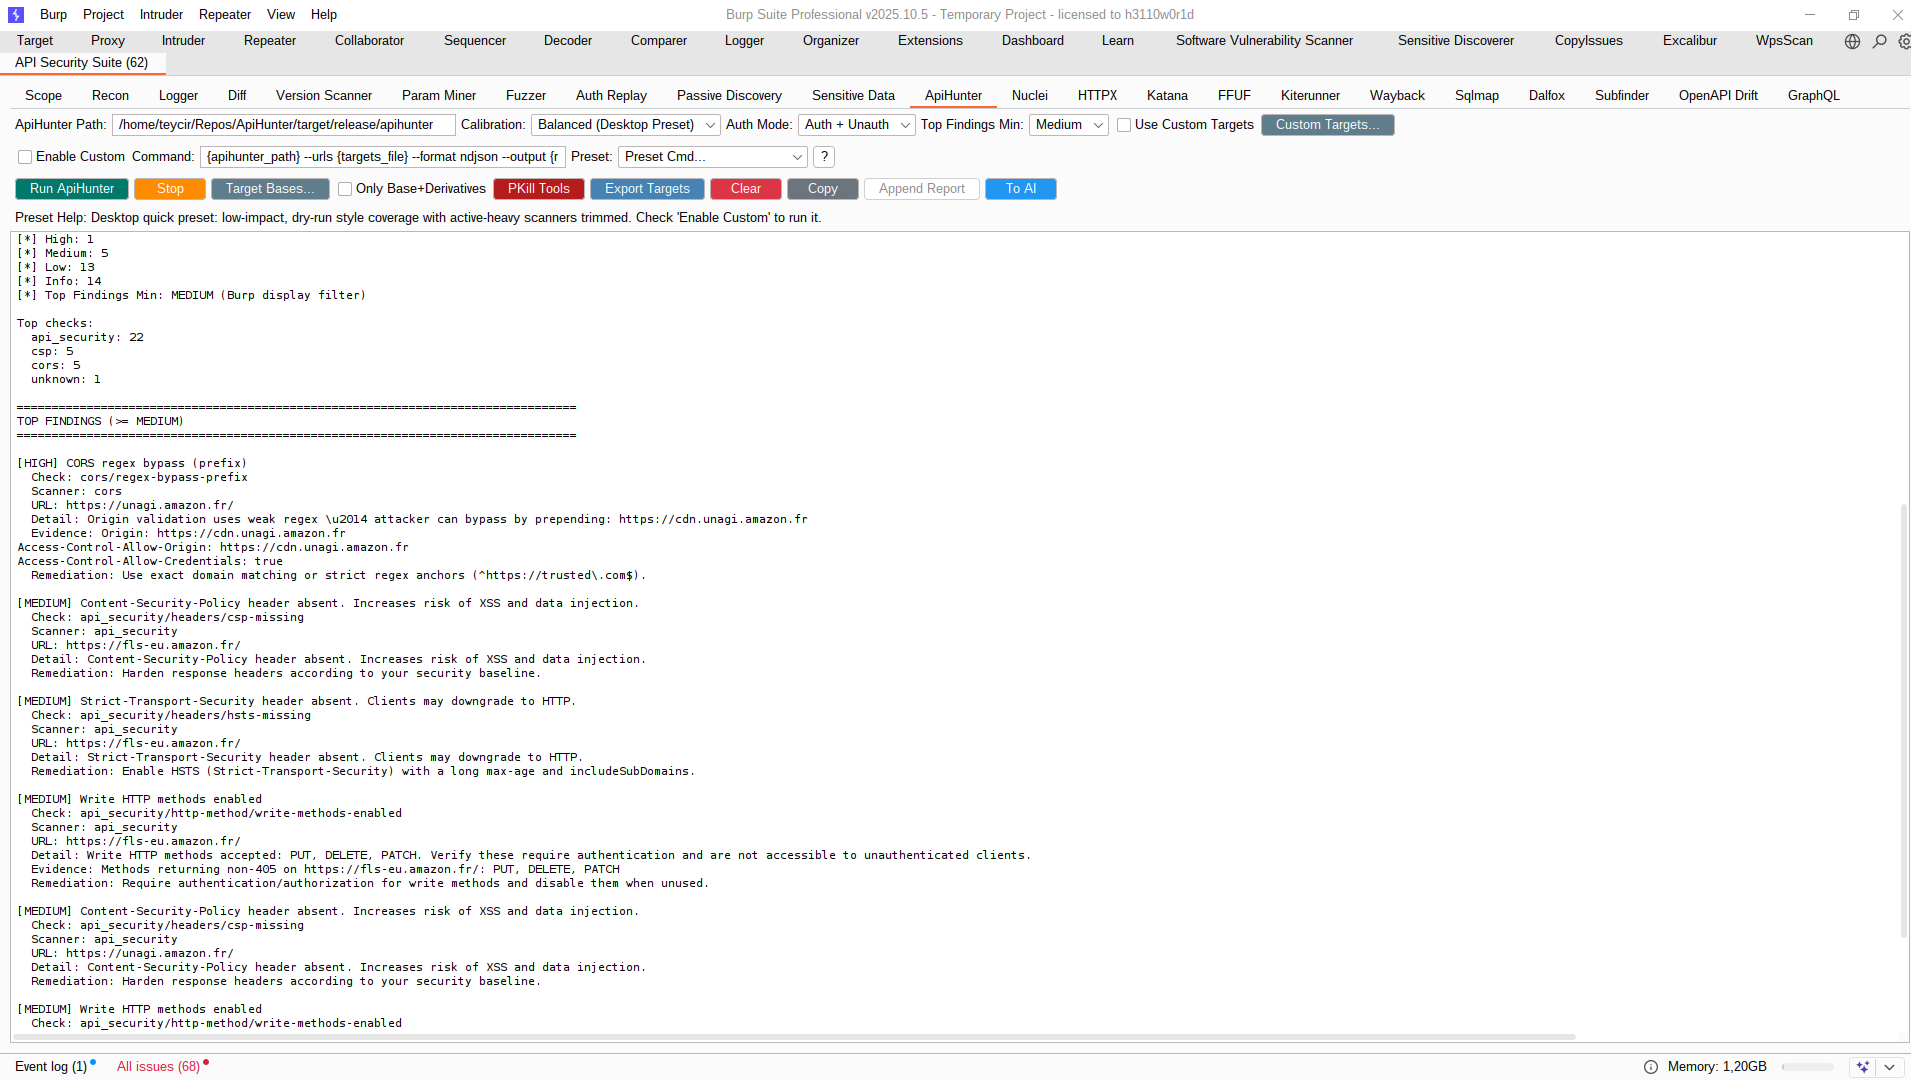
集成的补隙(gap-fill)+ 深度搜索运行器,经过校准以补充 Nuclei/HTTPX/Katana 的覆盖范围。
注意:ApiHunter 是一个采用 MIT 许可的开源工具,是 BurpAPISecuritySuite 的重要补充。它提供高级 API 侦察能力,可填补其他扫描器留下的空缺。安装和使用请参阅 https://github.com/Teycir/ApiHunter。