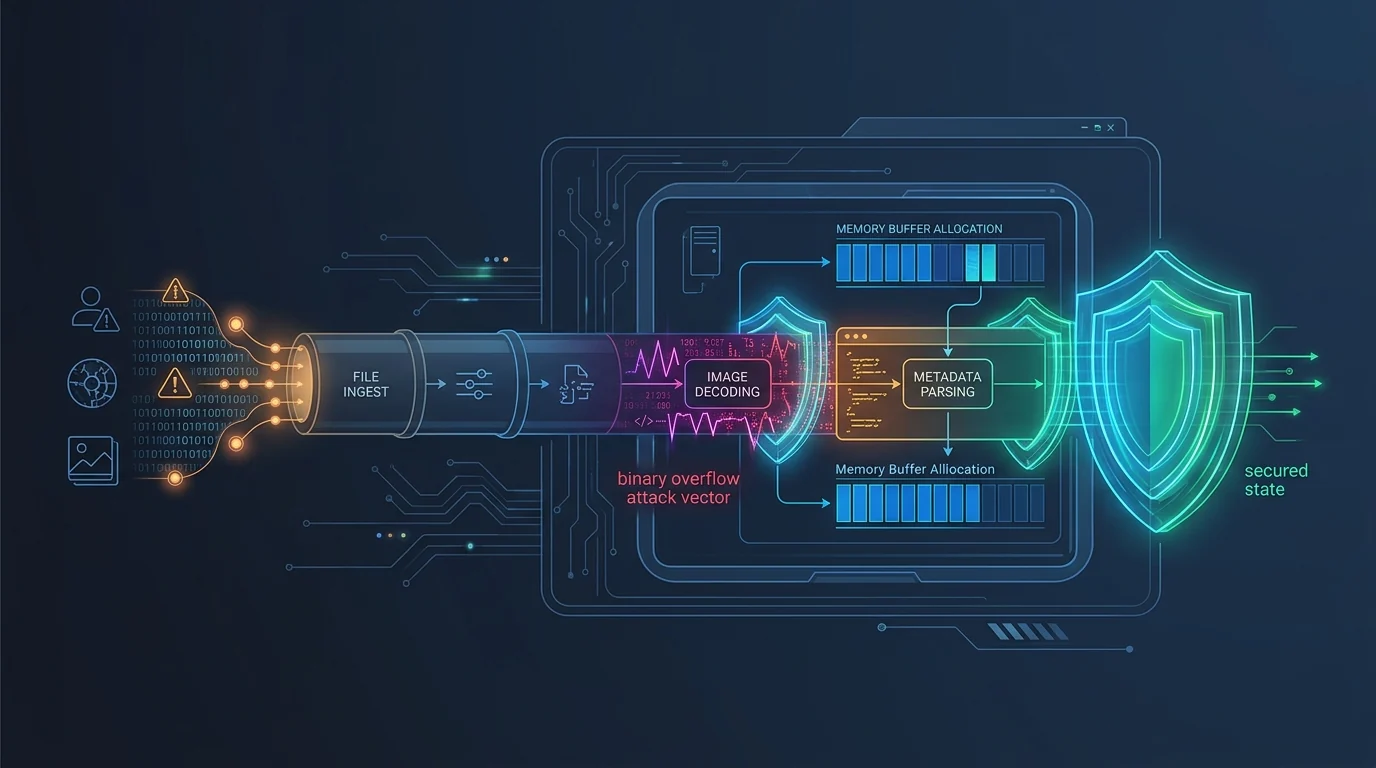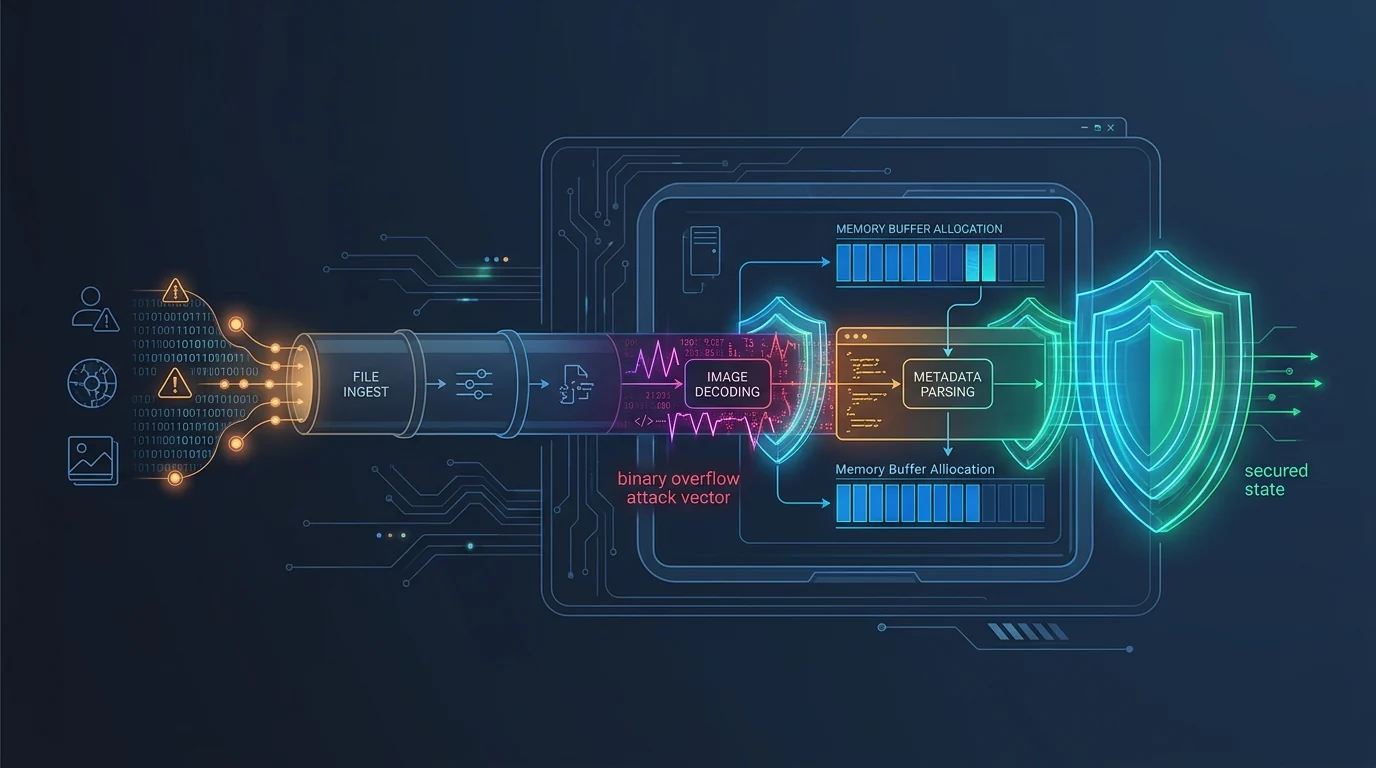
安全研究人员披露了 Pillow 中存在的一个严重远程代码执行(RCE)漏洞,编号为 CVE-2026-112900。Pillow 是一款广泛使用的 Python 图像处理库。该漏洞源于图像文件解析过程中输入验证不当和内存缓冲区管理缺陷,使得未经身份验证的远程攻击者能够通过提供特制的恶意图像文件实现任意代码执行。
我们最新的开发者安全公告详细说明了受影响的库版本、跨自动化处理管线的利用机制,以及必要的升级和输入清理措施。
请在我们的官方安全门户上阅读完整的技术安全分析:Python Pillow RCE (CVE-2026-112900)