Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
MiniVisorPkg — 支持启动操作系统的研究型 UEFI 虚拟机监控程序。 | Kitploit
工具/GitHubGitHub/tandasat/minivisorpkg
防御工具逆向工程安全虚拟化恶意软件分析硬件安全二进制分析论文与研究学习与教育
GitHubtandasat/minivisorpkg

MiniVisorPkg

支持启动操作系统的研究型 UEFI 虚拟机监控程序。

查看仓库
7589672年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

MiniVisor

Codacy Badge

这是一个作为 UEFI 和 Windows 驱动程序编写的研究型 hypervisor,面向 Intel 处理器,用于教育目的。

这个 MiniVisor 作为 UEFI 驱动程序,能够在操作系统启动之前检查系统活动;而作为 Windows 驱动程序,则允许开发者使用 WinDbg 等熟悉的工具进行调试。

展示

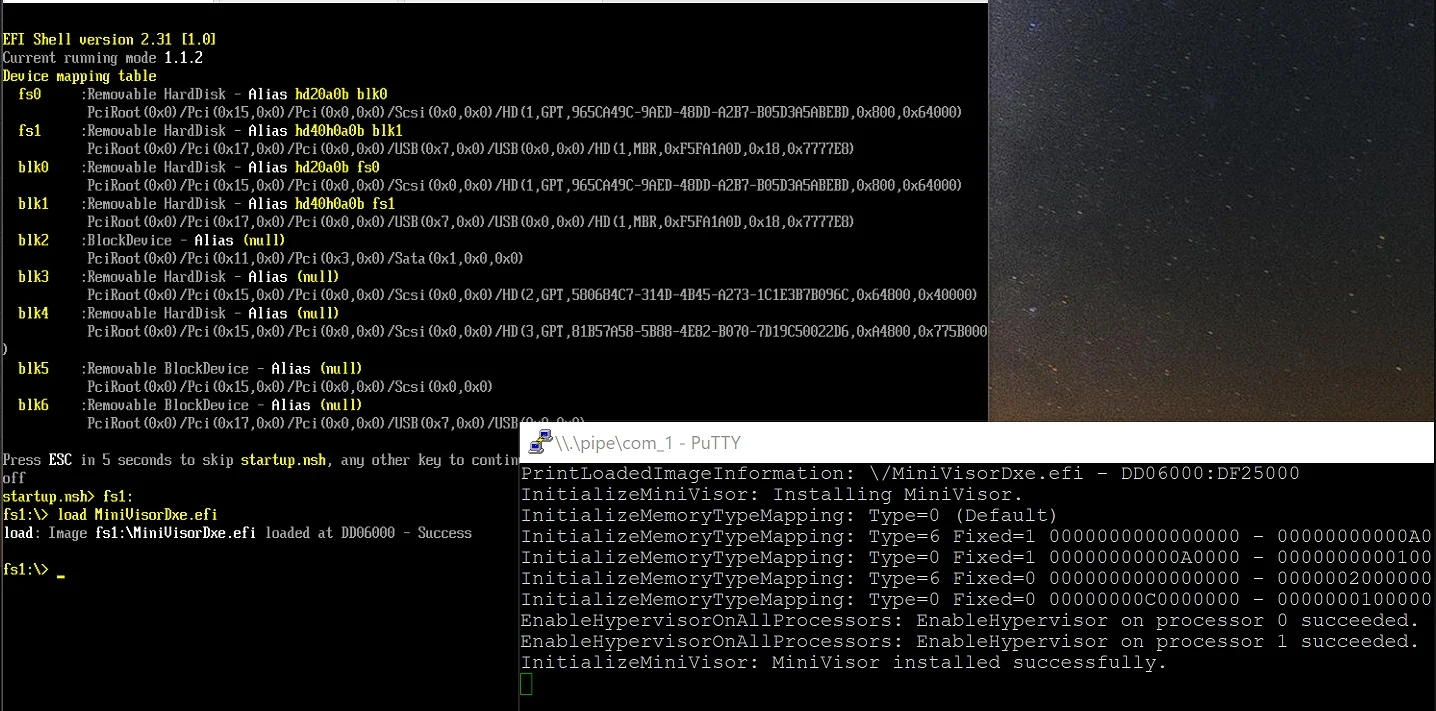
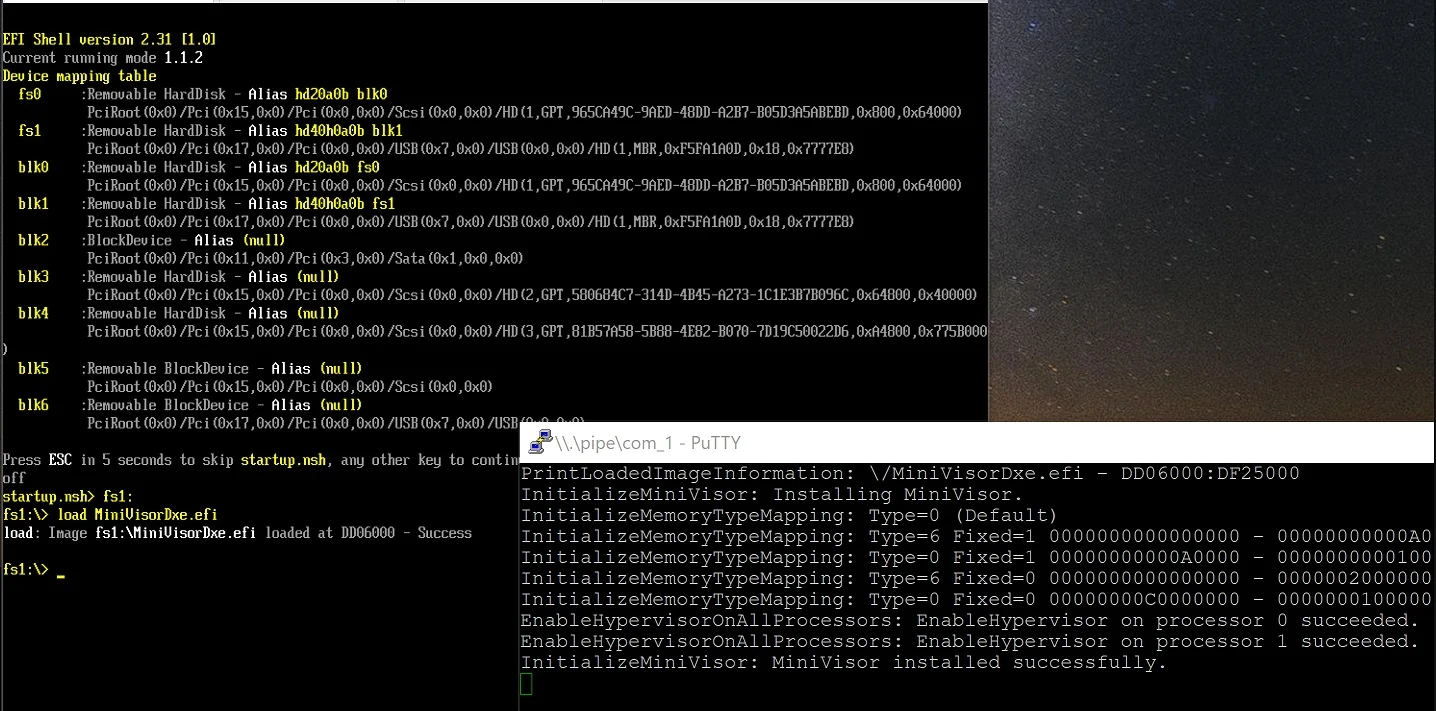
  • 从 UEFI shell 加载 hypervisor。 Readme_Showcase1.jpg

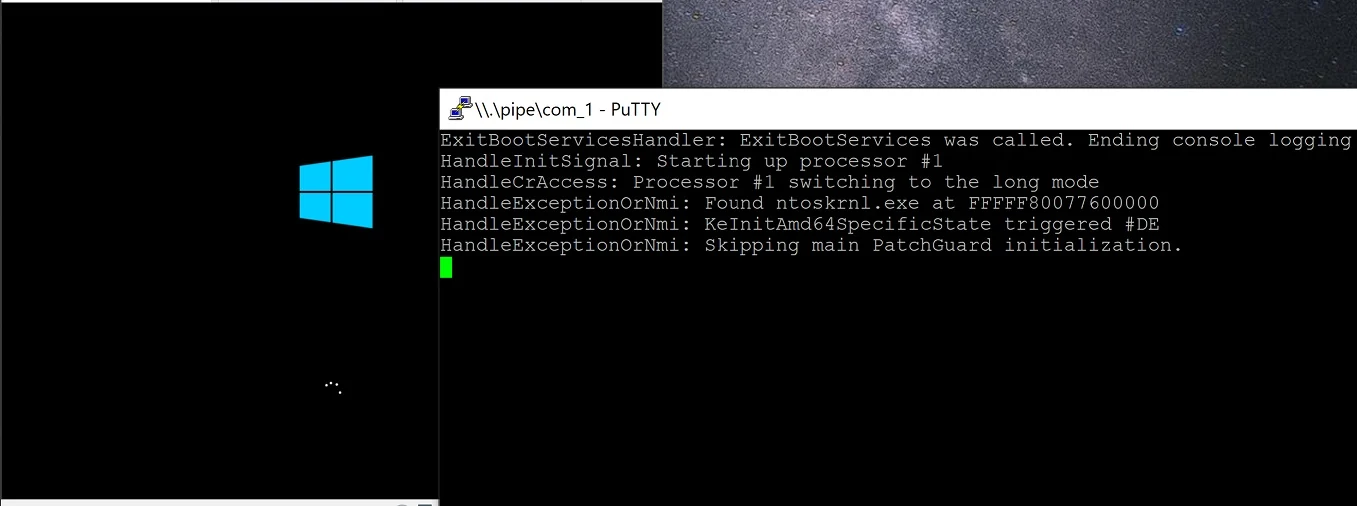
  • 记录启动活动并与 guest 交互。 Readme_Showcase2.jpg

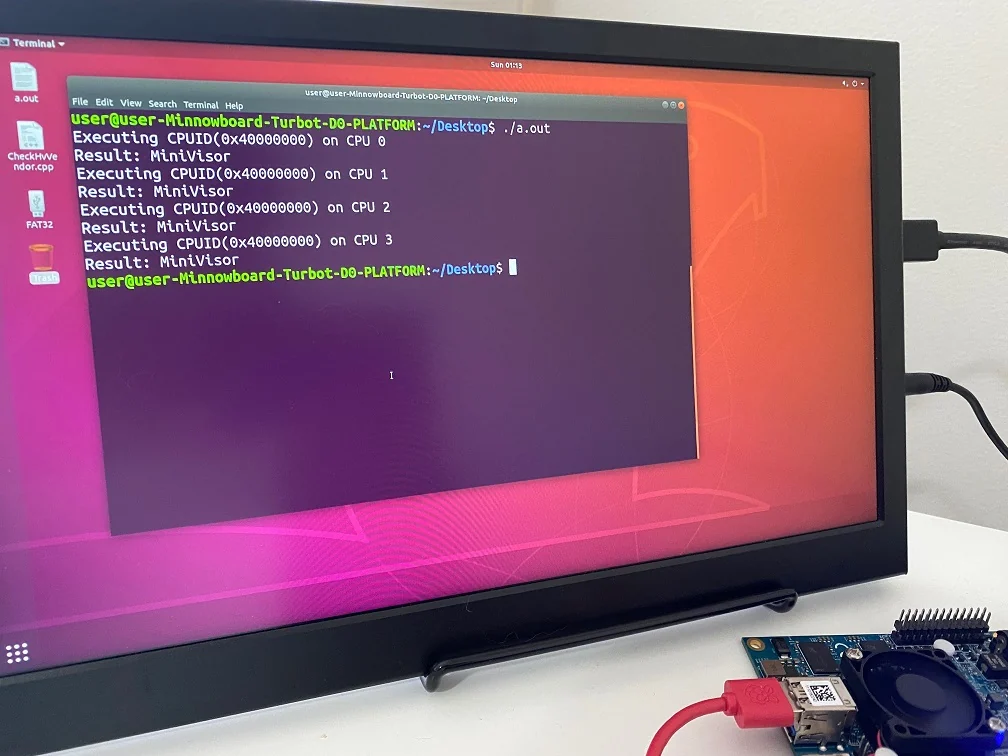
  • 在裸机上启动 Ubuntu。 Readme_Showcase3.jpg

动机

本项目的目标是与社区和研究人员分享一份关于编写 UEFI hypervisor 的额外学习资源。

有许多开源 hypervisor 的实现规模小且易于研究,但那些支持以 UEFI 驱动程序方式启动操作系统的实现仍然不多。

鉴于 UEFI 系统在 AMD64 生态系统中的普遍性,以及在裸机系统上贯穿操作系统启动过程监控、攻击和保护系统的独特能力,作者认为理解并能够开发这类 hypervisor 对研究具有重要价值。

系统要求

通用要求:

  • 支持 Intel VT-x 和 EPT 的处理器

UEFI 驱动程序的要求:

  • 基于 UEFI 的系统
  • 用于启动的 64 位 Windows 10、IoT Core 或 Ubuntu

Windows 驱动程序的要求:

  • 64 位 Windows 10

测试请参见 构建与调试。

优势与用例

虽然本项目并未实现或设计任何立即可用的功能,但基于 UEFI 的 hypervisor 相比基于 Windows 驱动程序的 hypervisor 具有多项优势,并且能够实现独特的功能。
  • 无需禁用 Hyper-V(基于虚拟化的安全)即可运行自定义 hypervisor
  • 无需启用测试签名模式
  • 从操作系统角度看,hypervisor 的存在没有任何直接指示
  • 检测 bootkit 和早期系统修改
  • 实现与操作系统无关的解决方案
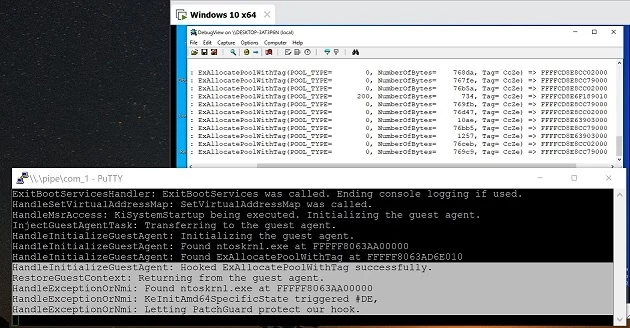
  • 在早期启动阶段安装钩子,并让 PatchGuard 保护它们 Readme_Showcase4.jpg

致谢

作者感谢以下项目的创建者和维护者:

  • Bareflank 和 STM —— 发布了代码库相对较小的基于 UEFI 的 hypervisor。
  • zpp_hypervisor —— 让我意识到编写基于 UEFI 的 hypervisor 是可行的。
  • EfiGuard —— 为 UEFI 开发新手提供了整洁的代码库和丰富的文档。
  • hvpp —— 提供了 UEFI 环境所需的若干技术。
  • ia32-doc —— 使我免于手动定义成千上万的常量和结构体。
下载工具