




攻击者 IP 优先级排序 (AIP) 是一款基于从蜜罐网络捕获的网络流量,生成高效且经济的 IP 黑名单的工具。
随着 5G 的到来,IoT 设备通常在没有防火墙保护的情况下直接连接。因此,我们需要体积小、高效且经济的黑名单。AIP 的结构如下所示。
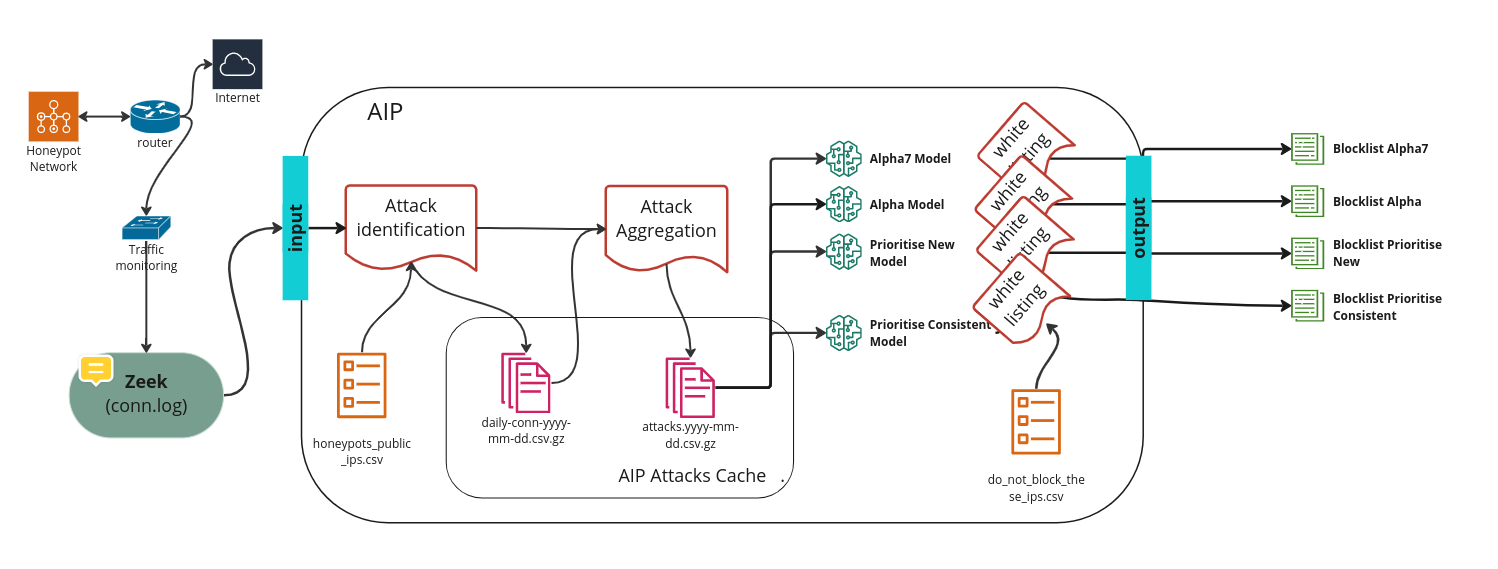
每个 AIP 模型基于特定标准生成自己的黑名单。主要模型包括:
AIP 可以通过 Docker(推荐)或直接使用 Python 运行。无论哪种方式,它都需要两样东西:
Zeek 日志 位于 data/raw/,每天一个文件夹(例如 data/raw/2024-10-22/conn.*)。使用 Docker 时,你可以将 AIP 指向你的 Zeek 日志文件夹,而无需复制它们。
你的蜜罐 IP 位于 data/external/。复制示例文件并编辑它们:
cp data/external/honeypots_public_ips_example.csv data/external/honeypots_public_ips.csv
cp data/external/do_not_block_these_ips_example.csv data/external/do_not_block_these_ips.csv
honeypots_public_ips.csv(必需):你的蜜罐的公网 IP。AIP 只查看发送到这些 IP 的流量。do_not_block_these_ips.csv(可选):绝不能出现在黑名单中的 IP。在 AIP 文件夹中,假设你的 Zeek 日志位于 /opt/zeek/logs/:
docker run --rm \
  -v /opt/zeek/logs/:/home/aip/AIP/data/raw:ro \
  -v ${PWD}/data/:/home/aip/AIP/data/:rw \
  --name aip stratosphereips/aip:latest bin/aip
这会运行今天的所有模型。要使用下面的任何命令,请将它们写在 bin/aip 之后。例如,要运行某一天的所有模型:
docker run --rm \
  -v /opt/zeek/logs/:/home/aip/AIP/data/raw:ro \
  -v ${PWD}/data/:/home/aip/AIP/data/:rw \
  --name aip stratosphereips/aip:latest bin/aip run-models --start-date 2026-10-12 --end-date 2026-10-12
要自行构建镜像,请参阅 Docker 指南。
git clone https://github.com/stratosphereips/AIP.git ~/AIP
cd ~/AIP
python3 -m venv aip-venv
source aip-venv/bin/activate
pip install -r requirements.txt
export PYTHONPATH=$(pwd)/lib
bin/aip --help
每次打开新终端时,请再次运行 source aip-venv/bin/activate 和 export PYTHONPATH 这一行。
| 你想要做什么 | 命令 |
|---|---|
| 运行今天的所有模型 | bin/aip |
| 运行某一天的所有模型 | bin/aip run-models --start-date 2026-10-02 --end-date 2026-10-02 |
| 运行多天的所有模型 | bin/aip run-models --start-date 2026-10-01 --end-date 2026-10-12 |
| 仅运行一个模型 | 添加 --model,可选值为 Alpha、Alpha7、Prioritize_New、Prioritize_Consistent 或 Random_Forest |
| 从某日期到昨天重建攻击者历史 | bin/aip rebuild-kb --start-date 2026-10-01 |
需要了解的事项:
--end-date,则默认为今天。因此仅使用 --start-date 会运行从该日期到今天的每一天。data/output/<model name>/ 中。bin/aip 之后立即添加 -v(进度)或 -d(完整详情),例如 bin/aip -v run-models。bin/aip --help 查看所有选项。Stratosphere AIP 工具采用 GNU General Public License v3.0 许可。
此工具由布拉格捷克技术大学 Stratosphere 实验室开发。这是 Stratosphere 黑名单生成项目 的一部分。
此工具最初源自 Thomas O'Hara 的学士论文 The Attacker IP Prioritizer: An IoT Optimized Blacklisting Algorithm (2021)。




