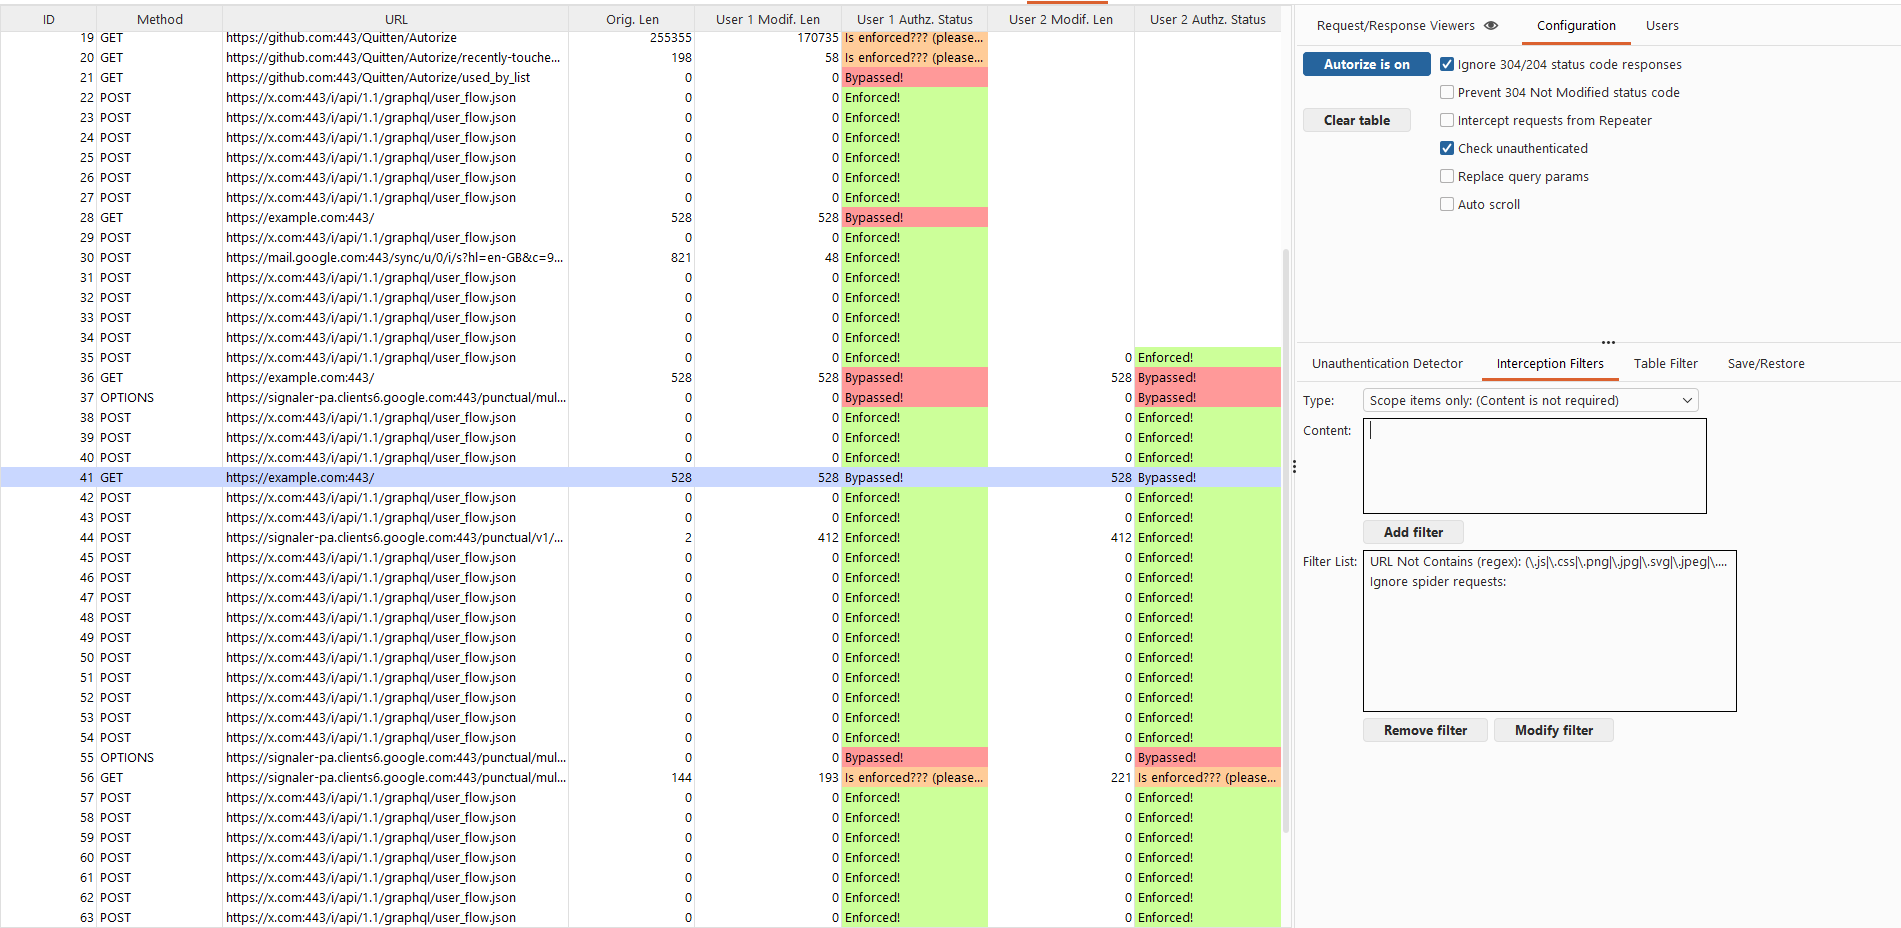
Autorize 是一款开源的 自动授权与身份验证实施检测 扩展,适用于 Burp Suite。
它旨在帮助应用安全工程师和渗透测试人员,以 规模化 且 最小化手动操作 的方式,识别 Web 应用中的 授权绕过 和 身份验证漏洞。
Autorize 会被动监控 高权限用户 产生的流量,自动使用 低权限 或 未认证 上下文重放请求,并分析服务器响应,以判断访问控制是否得到正确实施。
该扩展由应用安全研究员及实践者 Barak Tawily 使用 Jython 编写。
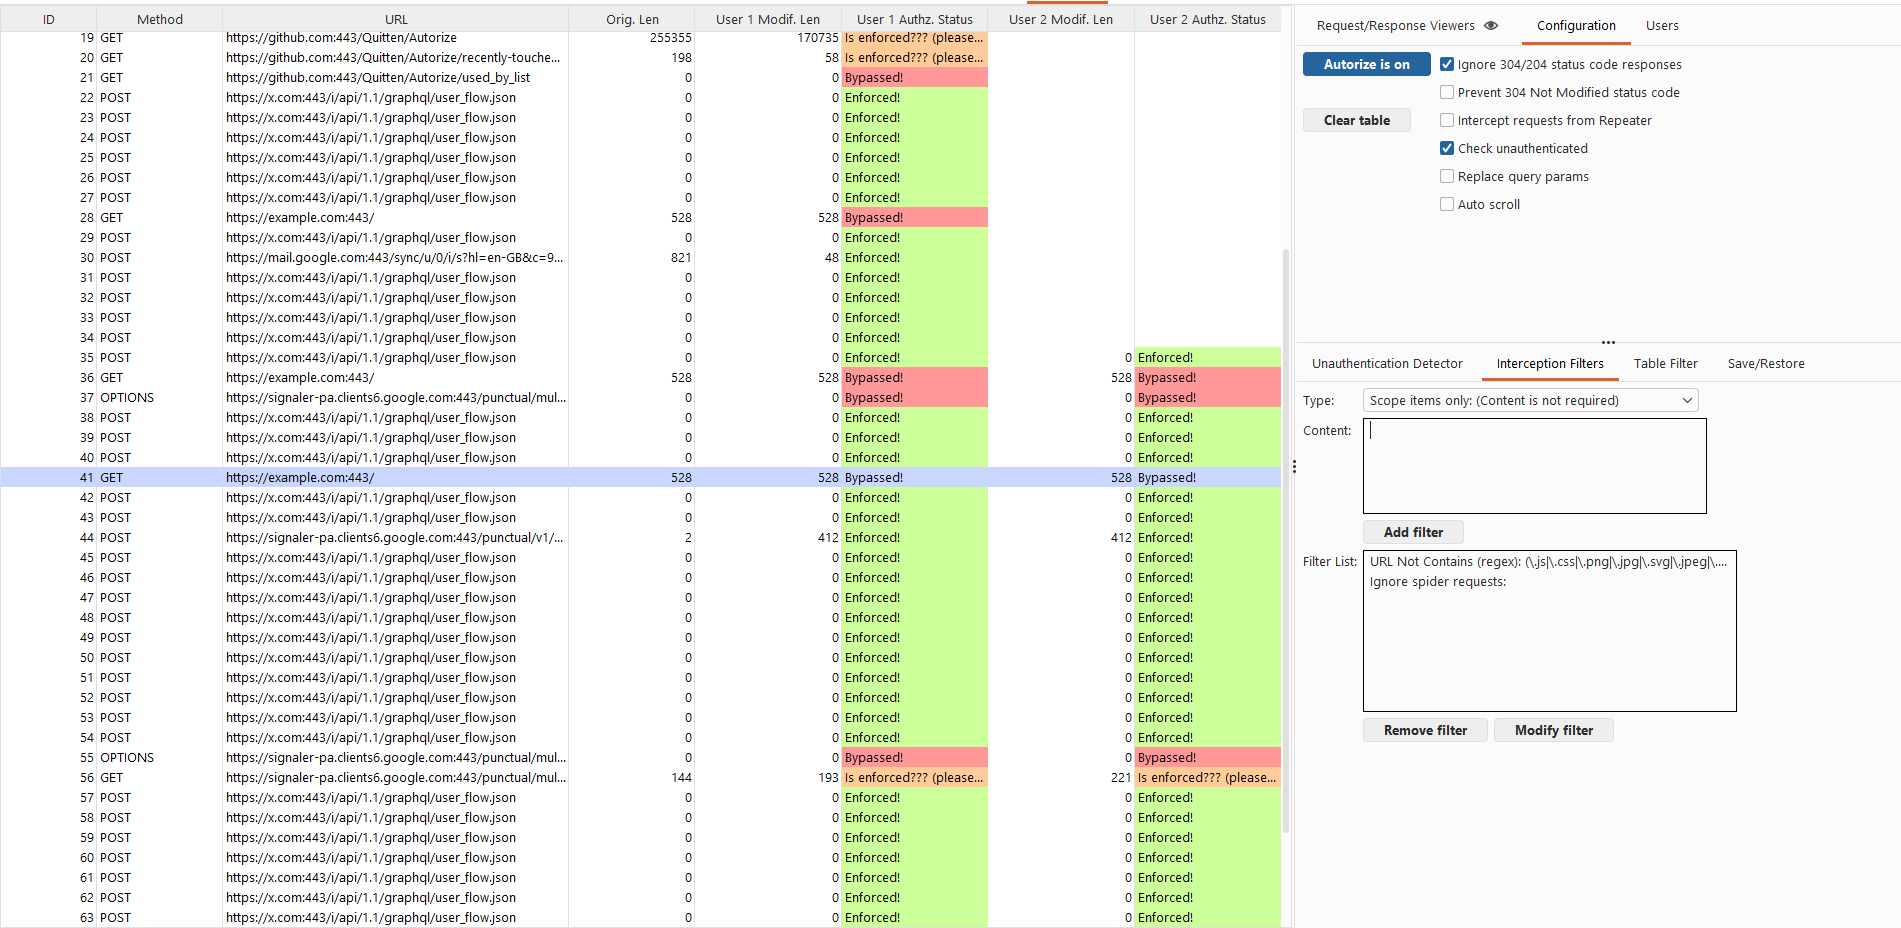
Autorize 在 经过身份验证的测试 中尤为高效,而传统爬取和扫描工具在此类场景下往往效果不足。
下载 Burp Suite
https://portswigger.net/burp/download.html
下载 Jython Standalone
https://www.jython.org/download.html
在 Burp 中配置 Jython
安装 Autorize
git clone https://github.com/Quitten/Autorize.git
Autorize.py验证安装
安装后打开 Autorize 选项卡。
导航至 Autorize → Configuration。
插入 低权限用户授权请求头:
注意
此处定义的请求头若已存在则 替换,若缺失则 添加。
可选设置:
点击 “Intercept is off” 开始拦截。
将浏览器配置为通过 Burp 代理流量。
以高权限用户身份 浏览应用。
在 Autorize 表格中观察结果。
选中任意条目进行查看:
Autorize 为每个测试的端点分配以下状态之一:
授权或身份验证 未实施。
访问控制 已正确实施。
Autorize 无法可靠判断实施状态,需要 手动指纹配置。
当无法自动确定实施情况时,你可以配置 实施检测器。
有两种检测器类别:
如果修改后的请求返回的响应包含:
You are not authorized to perform this action
将这段字符串(或正则表达式)作为指纹添加到实施检测器中。Autorize 随后会自动识别相似响应中的授权实施。
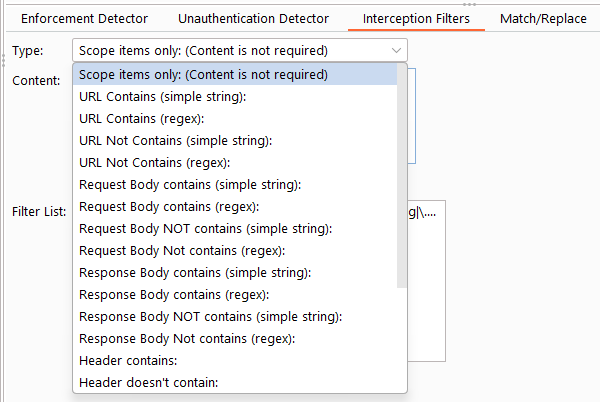
拦截过滤器控制 哪些请求被 Autorize 分析,有助于减少噪音并提升性能。
Autorize 包含默认过滤器,用于排除图片、脚本等静态资源。
示例配置:
Autorize 支持同时 配置多个低权限用户,允许你对比不同角色或会话的授权行为。
每个已配置的用户在表格右侧拥有 专属的请求/响应查看器。当你选中一行时,所有可见的用户查看器会自动更新并显示各自的数据。这意味着你可以 并排查看用户1和用户2的响应,快速发现授权实施上的差异。
点击用户列中的单元格(例如“User 1 Modif. Len”或“User 1 Authz. Status”)会 将该用户的查看器展开至全尺寸,便于聚焦检查。点击 URL 列 则恢复所有可见查看器的对比模式。
“Request/Response Viewers” 选项卡的标签页头部包含一个 眼睛图标按钮。点击它会打开一个弹出菜单,你可以在此切换哪些查看器区域可见:
这样你可以自定义右侧面板,只显示你关心的对比内容。例如:
可见性选择会动态调整面板布局,为剩余查看器提供更多垂直空间。
欢迎贡献。
欢迎提出问题、提交拉取请求或提出改进建议。
Barak Tawily
CTO @ Enso Security
应用安全研究员 – https://quitten.github.io/
前应用安全顾问 @ AppSec Labs