Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
chameleon — 19 个可定制的蜜罐,用于监控网络流量、机器人活动以及用户名/密码凭证(DNS、HTTP 代理、HTTP、HTTPS、SSH、POP3、IMAP、SMTP、RDP、VNC、SMB、SOCKS5、Redis、Telnet、PostgreSQL、MySQL、MSSQL、Elasticsearch 和 LDAP) | Kitploit
工具/GitHubGitHub/qeeqbox/chameleon
防御工具信息收集网络安全威胁情报
GitHubqeeqbox/chameleon

chameleon

19 个可定制的蜜罐,用于监控网络流量、机器人活动以及用户名/密码凭证(DNS、HTTP 代理、HTTP、HTTPS、SSH、POP3、IMAP、SMTP、RDP、VNC、SMB、SOCKS5、Redis、Telnet、PostgreSQL、MySQL、MSSQL、Elasticsearch 和 LDAP)

查看仓库
839126323年前Kitploit 审核通过
分享

19个可定制的蜜罐,用于监控网络流量、机器人活动以及用户名/密码凭证(DNS、HTTP代理、HTTP、HTTPS、SSH、POP3、IMAP、STMP、RDP、VNC、SMB、SOCKS5、Redis、TELNET、Postgres、MySQL、MSSQL、Elastic和LDAP)

如果你想在自己的项目中实现这些蜜罐,请查看 QeeqBox蜜罐

Chameleon被认为非常有效。这是一个主动防御工具。该系统模拟开放的、未受保护的端口,并应对漏洞探测尝试 — Dean Chester,cooltechzone 主编

把蜜罐带进你的生活 by Héctor Herrero, bujarra
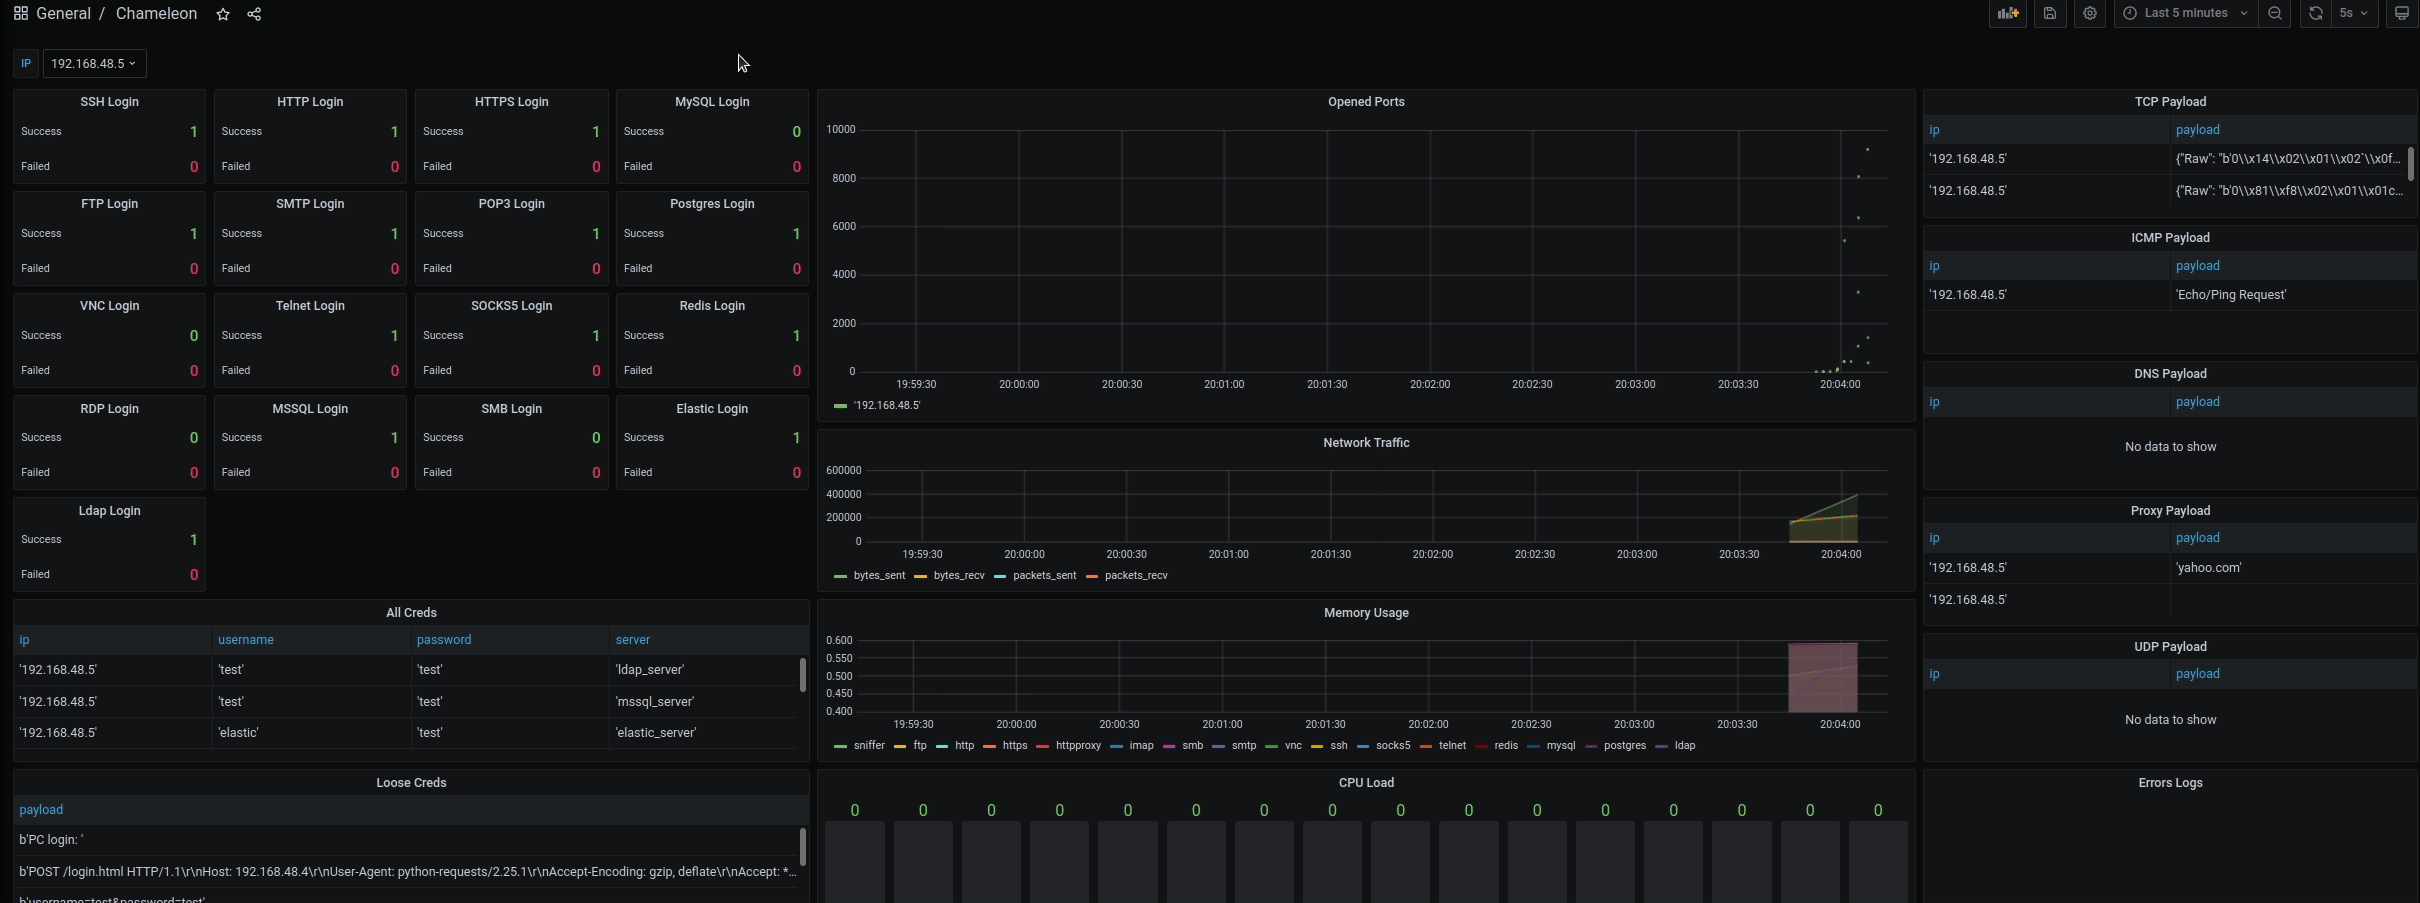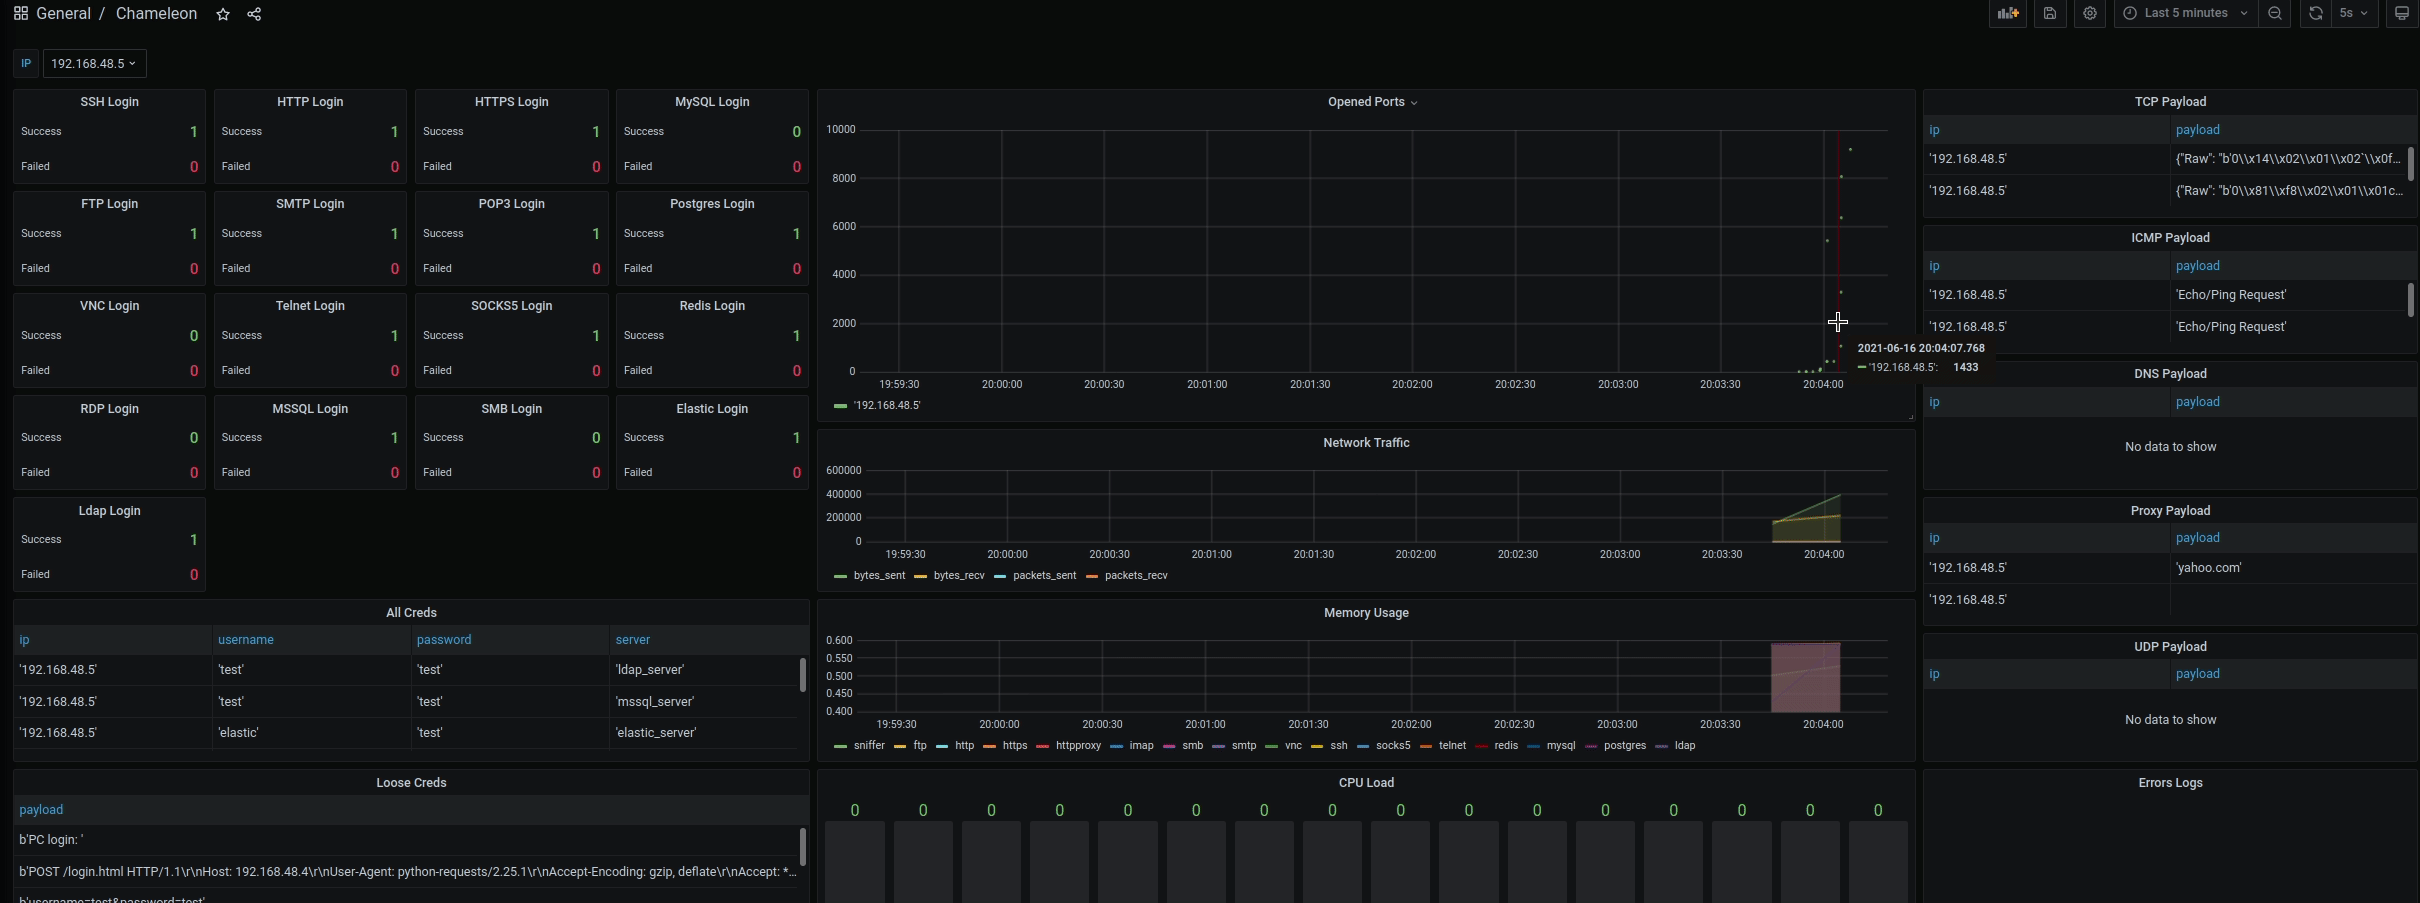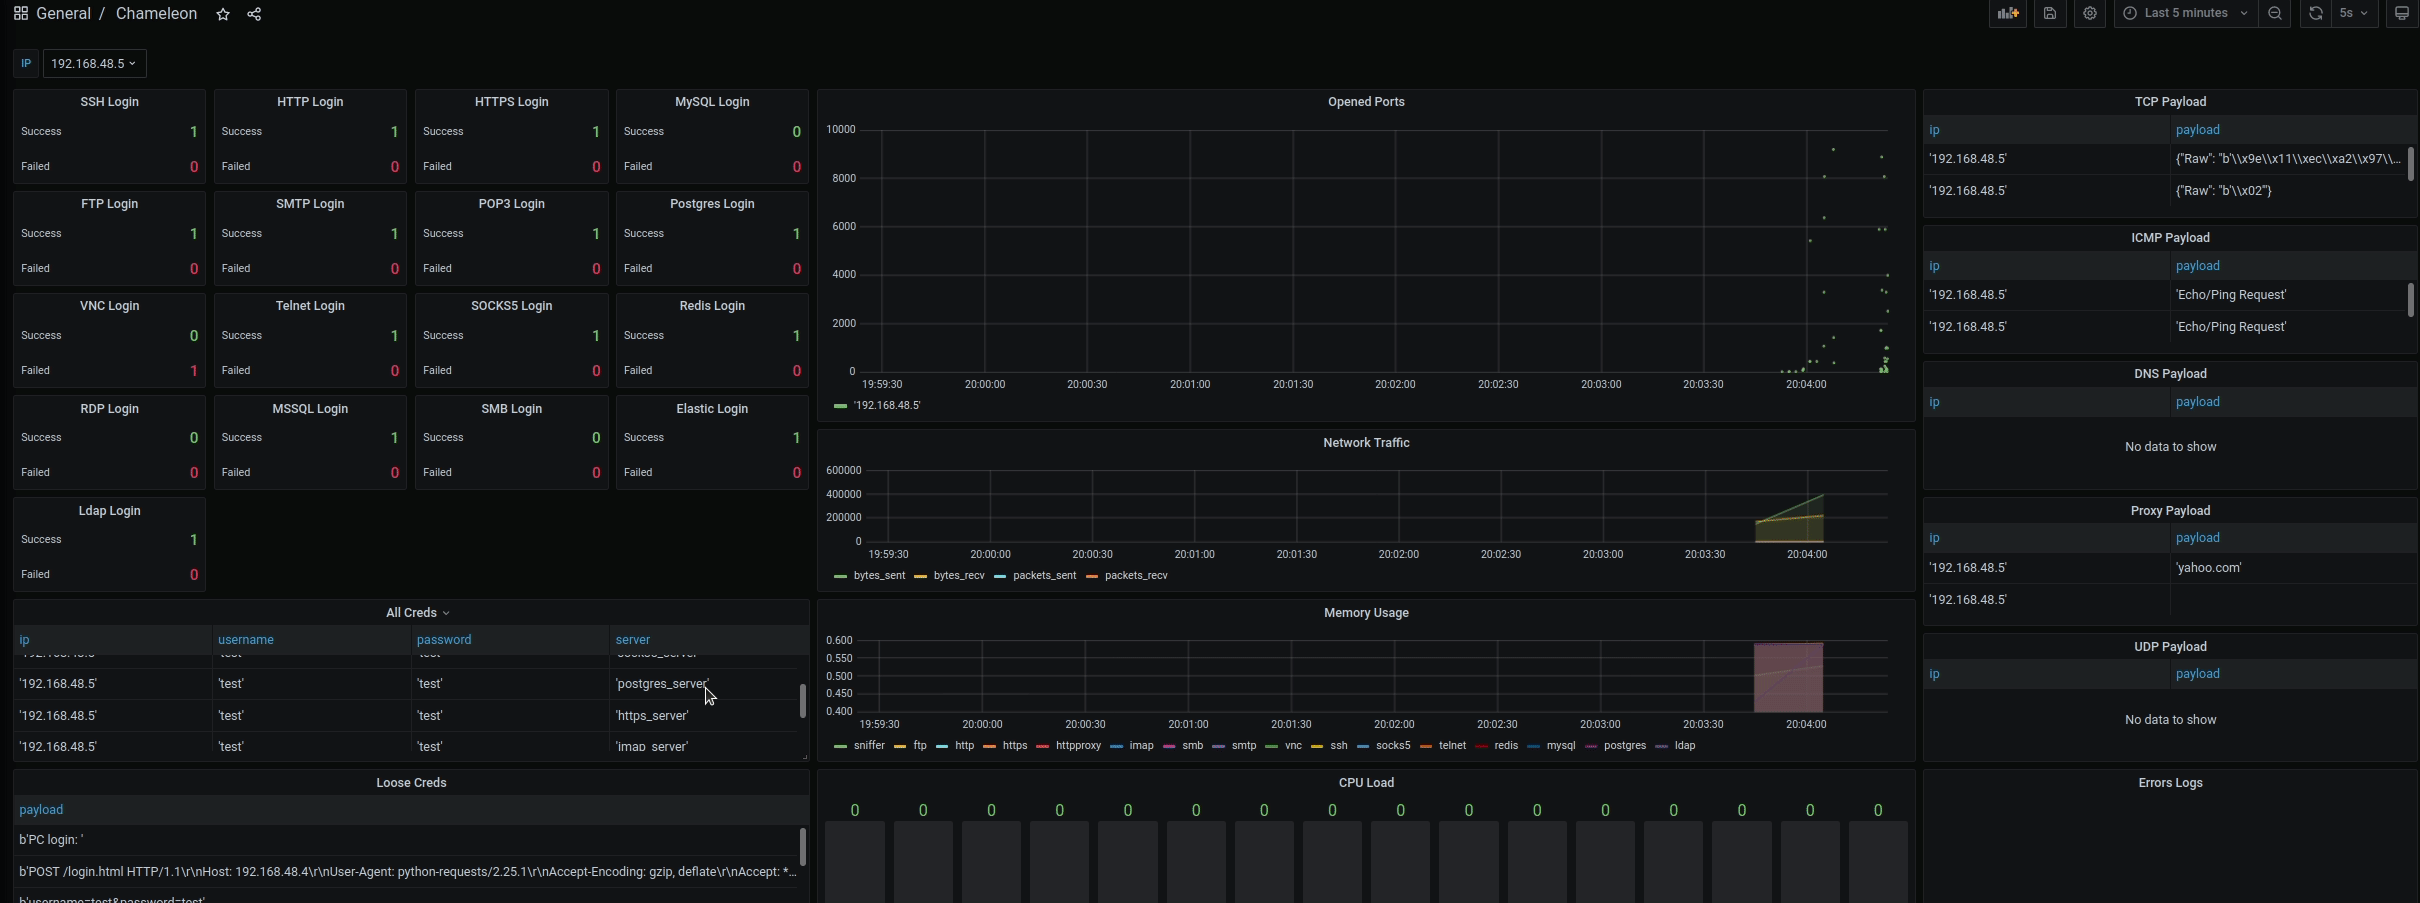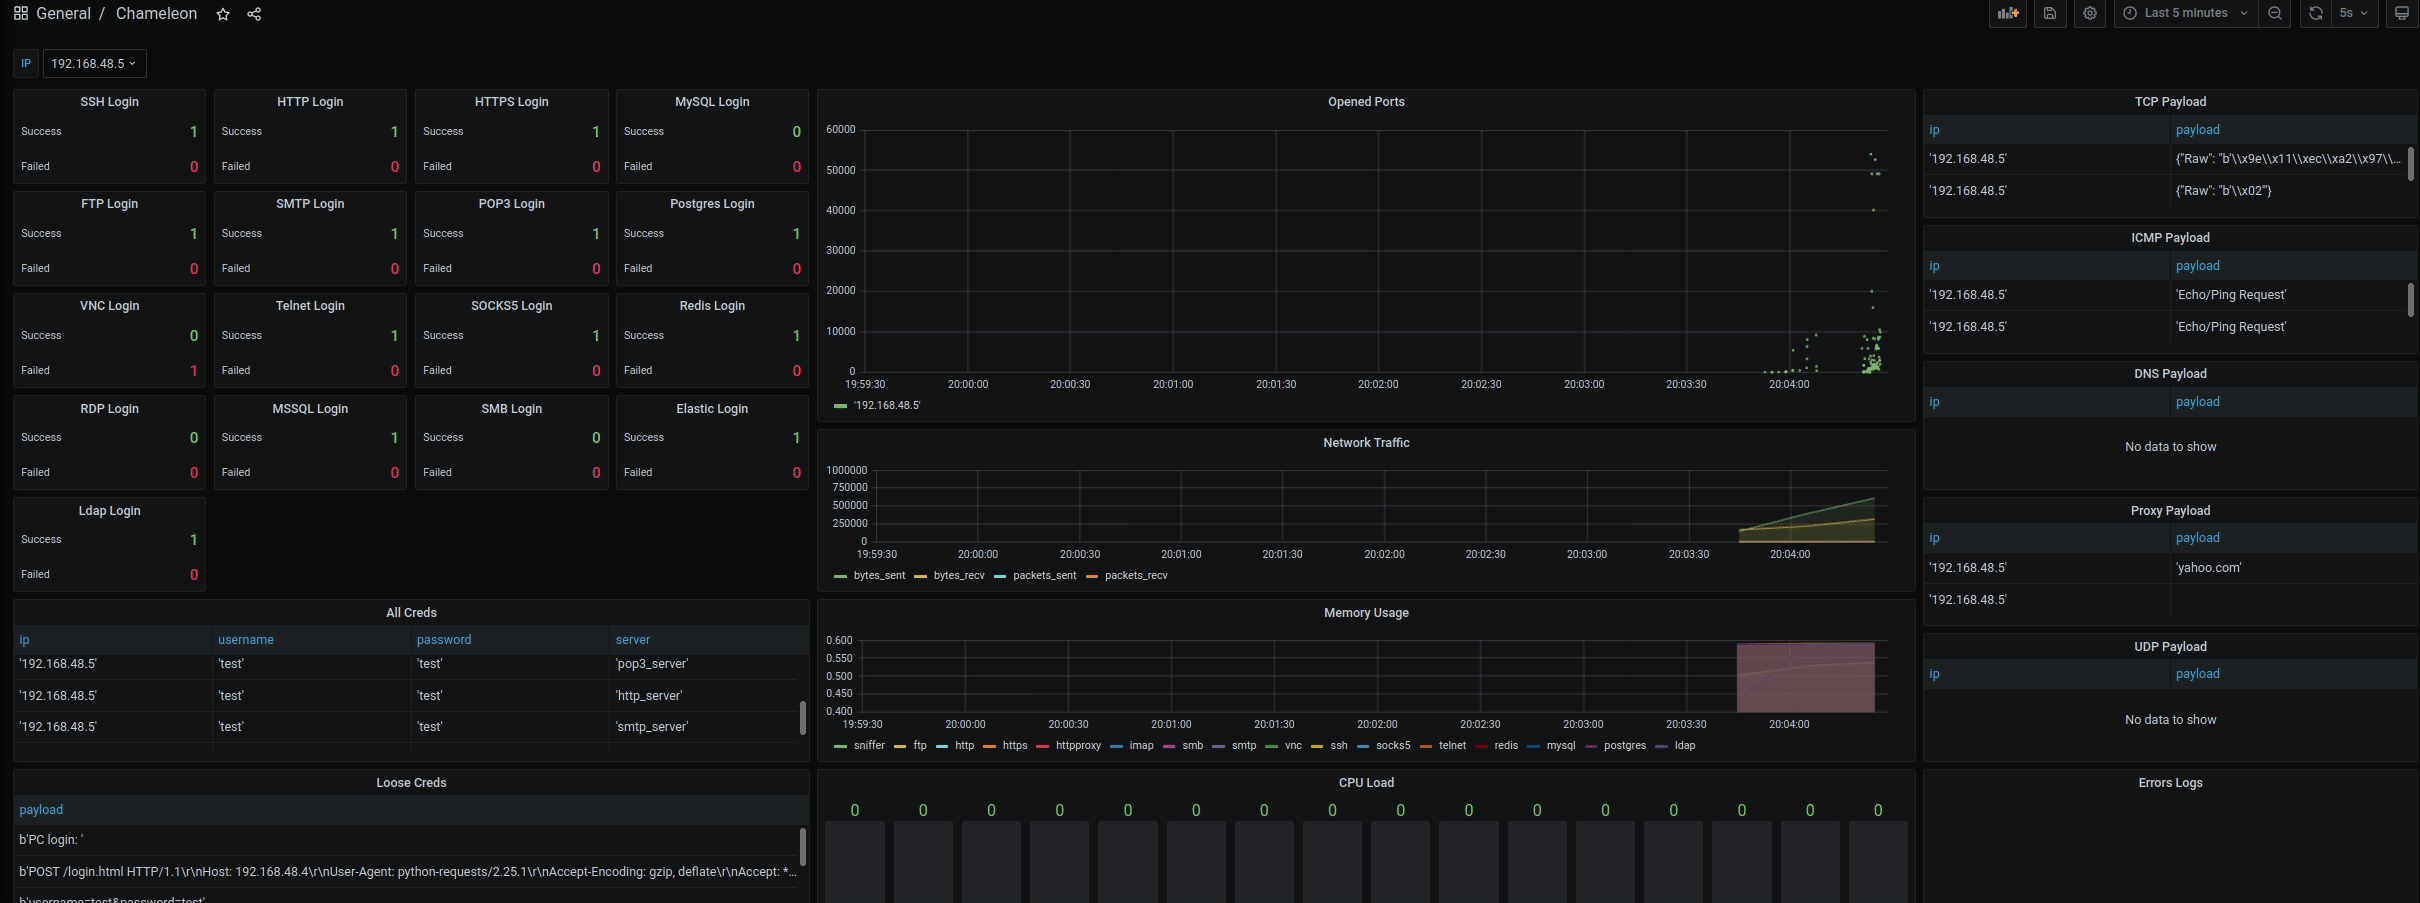
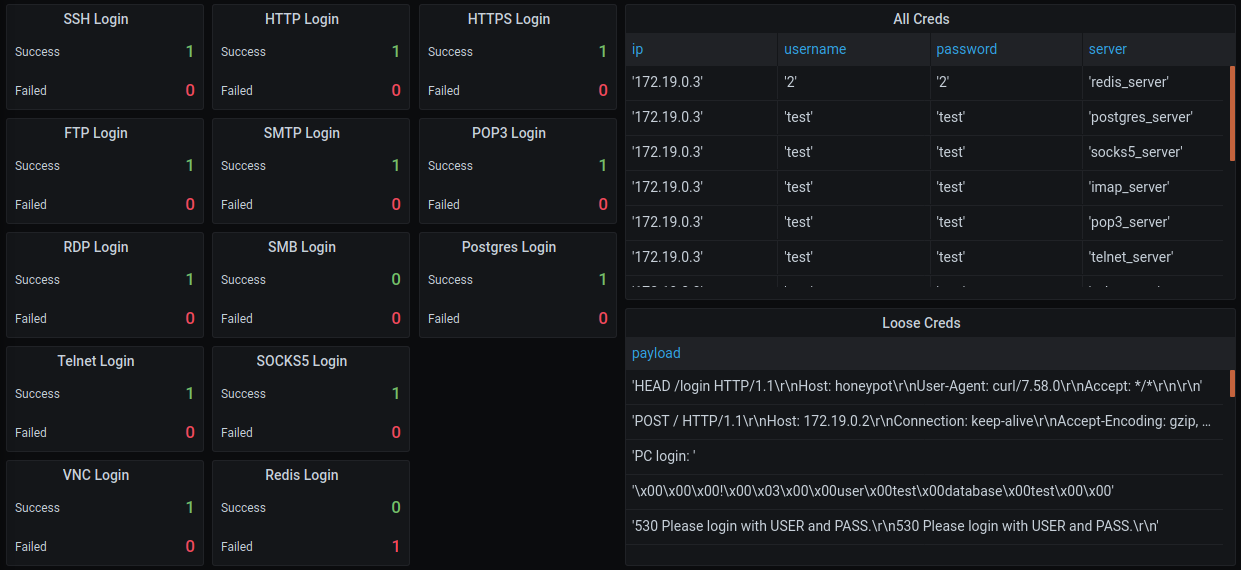
Grafana 界面

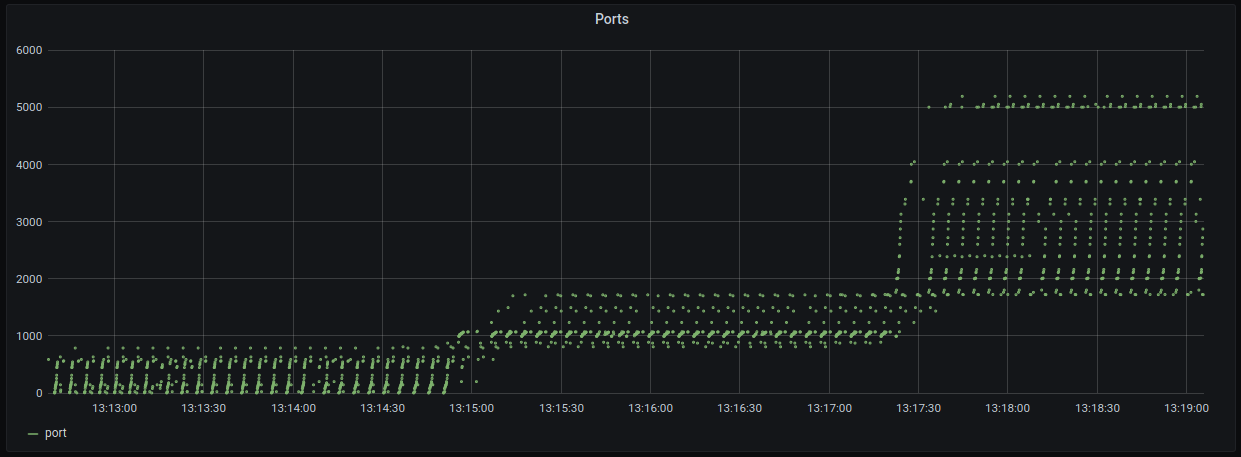
NMAP 扫描

凭证监控

通用功能

  • 模块化方法(蜜罐作为脚本运行或作为对象导入)
  • 大多数蜜罐作为服务器运行(只有少数模拟应用层协议)
  • 使用用户名、密码和横幅设置服务器(默认用户名和密码为 test)
  • 解析 ICMP、DNS TCP 和 UDP 载荷,并与常见模式进行比对
  • 可视化 Grafana 界面,用于监控结果(按 IP 过滤 - 默认显示所有)
  • 非结构化和结构化日志经过解析后插入 Postgres 数据库
  • 所有蜜罐均包含用于测试服务器的客户端
  • 默认情况下所有端口均开放并监控
  • 易于自动化,并可部署在 AWS EC2 上
  • 更多功能等待探索

安装与运行

在 Ubuntu 18 或 19 系统上(测试模式)

git clone https://github.com/qeeqbox/chameleon.git
cd chameleon
sudo chmod +x ./run.sh
sudo ./run.sh test

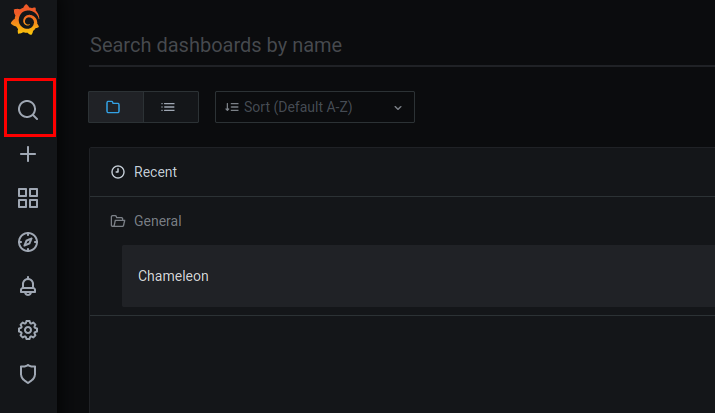
初始化过程完成后,Grafana 界面 http://localhost:3000 将自动打开(用户名为 admin,密码为 admin)。如果看不到 Chameleon 仪表盘,请点击左侧栏的搜索图标并添加它。

在 Ubuntu 18 或 19 系统上(部署模式)

git clone https://github.com/qeeqbox/chameleon.git
cd chameleon
sudo chmod +x ./run.sh
sudo ./run.sh deploy

初始化过程完成后,Grafana 界面 http://localhost:3000 将自动打开(用户名为 changeme457f6460cb287,密码为 changemed23b8cc6a20e0)。如果看不到 Chameleon 仪表盘,请点击左侧栏的搜索图标并添加它。

等待几秒钟直到蜜罐显示 IP 地址

...
honeypot_1  | Your IP: 172.19.0.3
honeypot_1  | Your MAC: 09:45:aa:23:10:03
...

你可以从本地系统与蜜罐进行交互

ping 172.19.0.3
或针对它运行任何网络工具
nmap 172.19.0.3

嵌套 - Docker

sudo docker run -it --privileged -v /var/run/docker.sock:/var/run/docker.sock ubuntu:latest
git clone https://github.com/qeeqbox/chameleon.git
cd chameleon
sudo chmod +x ./run.sh
sudo ./run.sh test

或者,将你所需的非阻塞服务器作为对象导入(SSH 服务器)

你可以通过使用这个包来实现:honeypots

如果看不到 Chameleon 仪表盘,请点击左侧栏的搜索图标并添加它

Raspberry Pi 3B+ (先设置 zram 以避免死锁)

依赖(仅服务器)

apt-get update -y && apt-get install -y iptables-persistent tcpdump nmap iputils-ping python python-pip python-psycopg2 lsof psmisc dnsutils
pip install scapy==2.4.4 netifaces==0.10.9 pyftpdlib==1.5.6 sqlalchemy==1.3.23 pyyaml==5.4.1 paramiko==2.7.1 impacket==0.9.22 twisted==20.3.0 psutil==5.8.0 requests==2.25.1 redis==3.5.3 mysql-connector-python==8.0.23 pygments==2.5.2
pip install -U requests[socks]
pip install -Iv rsa==4.0
pip install rdpy==1.3.2

当前服务器/模拟器

  • DNS(基于 Twisted 的服务器)
  • HTTP 代理(基于 Twisted 的服务器)
  • HTTP(基于 Twisted 的服务器)
  • HTTPS(基于 Twisted 的服务器)
  • SSH(基于 socket 的服务器)
  • POP3(基于 Twisted 的服务器)
  • IMAP(基于 Twisted 的服务器)
  • STMP(基于 smtpd 的服务器)
  • RDP(基于 Twisted 的服务器)
  • SMB(基于 impacket 的服务器)
  • SOCKS5(基于 socketserver 的服务器)
  • TELNET(基于 Twisted 的服务器)
  • VNC(基于 Twisted 的模拟器)
  • Postgres(基于 Twisted 的模拟器)
  • Redis(基于 Twisted 的模拟器)
  • Mysql(基于 Twisted 的模拟器)
  • Elasticsearch(基于 http.server 的模拟器)
  • Mssql(基于 Twisted 的模拟器)
  • Oracle(即将推出)
  • LDAP(可能)

变更记录

  • 2020.V.01.05 添加了 mysql
  • 2020.V.01.04 添加了 redis
  • 2020.V.01.03 将 ftp 服务器切换为 twisted
  • 2020.V.01.02 将 http 和 https 服务器切换为 twisted
  • 2020.V.01.02 修复了 grafana 界面中 IP 更改问题

资源

Twisted, 文档, Impacket, 文档, Grafana, 文档, Expert, Twisted, robertheaton

其他授权

使用本框架即表示您接受以下所有软件包的许可条款:grafana, tcpdump, nmap, psycopg, dnsutils, scapy, netifaces, pyftpdlib, sqlalchemy, pyyaml, paramiko, impacket, rdpy, psutil, requests, FreeRDP, SMBClient, tigervnc

免责声明/说明

  • 请勿在未进行适当配置的情况下部署
  • 设置安全组规则并删除默认凭据
  • 几乎所有服务器和模拟器都是精简版 - 你可以根据需要进行调整
  • 如果遗漏了某个资源或依赖项,请告知我

其他项目

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →