Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Bugs-feed — Bug's feed 是一个本地托管的门户网站,你可以在其中搜索最新的新闻、视频、CVE、漏洞…… | Kitploit
工具/GitHubGitHub/pwnedshell/bugs-feed
OSINT (开源情报)漏洞分析信息收集威胁情报网络爬虫Archived
GitHubpwnedshell/bugs-feed

Bugs-feed

Bug's feed 是一个本地托管的门户网站,你可以在其中搜索最新的新闻、视频、CVE、漏洞……

查看仓库
9316404年前Kitploit 审核通过
分享

GitHub forks GitHub Repo stars GitHub issues GitHub Linkedin


Logo

Bug's feed

Bug's feed 是一个本地托管的门户,你可以在其中搜索最新的新闻、视频、CVE、漏洞……它实现为 PWA 应用,因此你可以摆脱浏览器,直接将其用作桌面应用。浏览不同的标签页,查看最新的漏洞,或者一次性在所有标签页中搜索。它还带有一个配置面板,你可以在其中自定义标签和视频频道。


🐝 关于项目

⚠️ 这是我的第一个大型项目。它并不完美,需要改进。请参阅贡献指南。

作为一名黑客和开发爱好者,我喜欢为自己制作最新漏洞的脚本。
问题:外界信息浩如烟海。每天都有大量新漏洞被发现,无数相关的推文被写出,相应的视频也被录制。
解决方案:将所有信息集中在一个地方,并使其易于分解,以便提取相关知识。

Bug's feed 是一个基于 Docker 容器化的 Flask 应用,它利用 Selenium、Twint 和 FeedParser 抓取 Hackerone、Youtube、Bugcrowd、Exploit Database 或 Twitter 等不同网站,并将结果存储在 Mongo 数据库中。
大多数请求都会通过 Tor 并带有随机用户代理。

除了对 Twitter、YouTube、牛津和 Bugcrowd 的请求(将来可能会改变)。
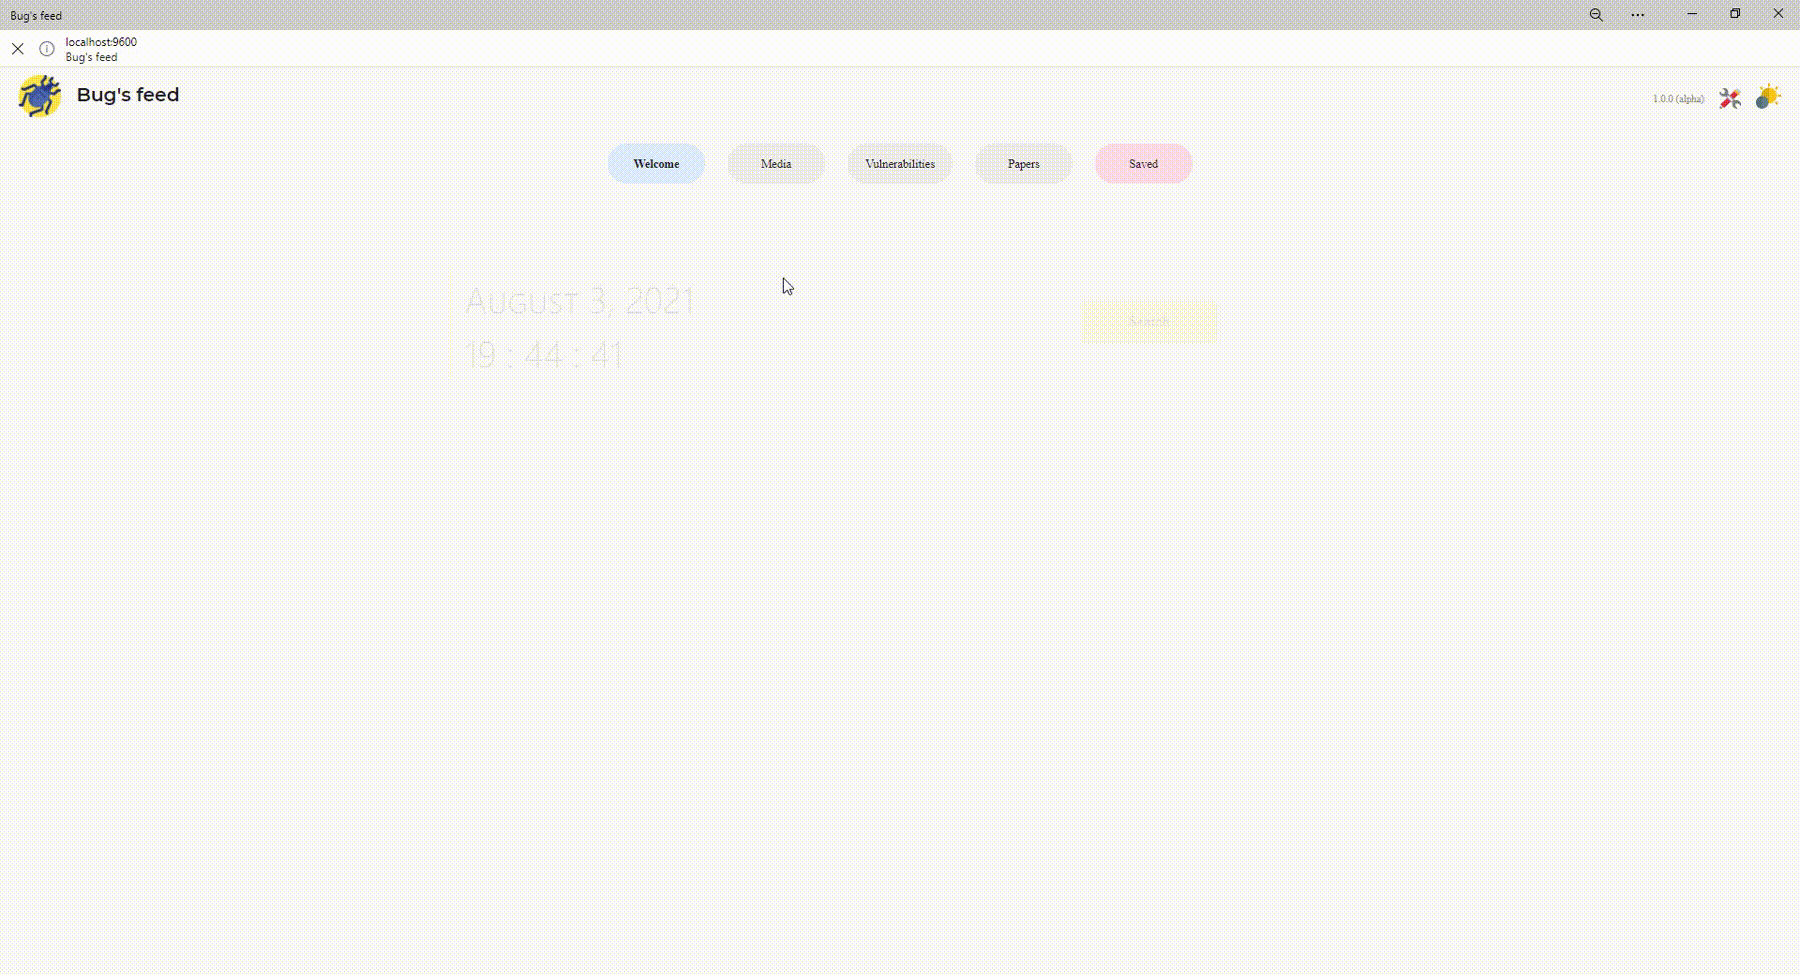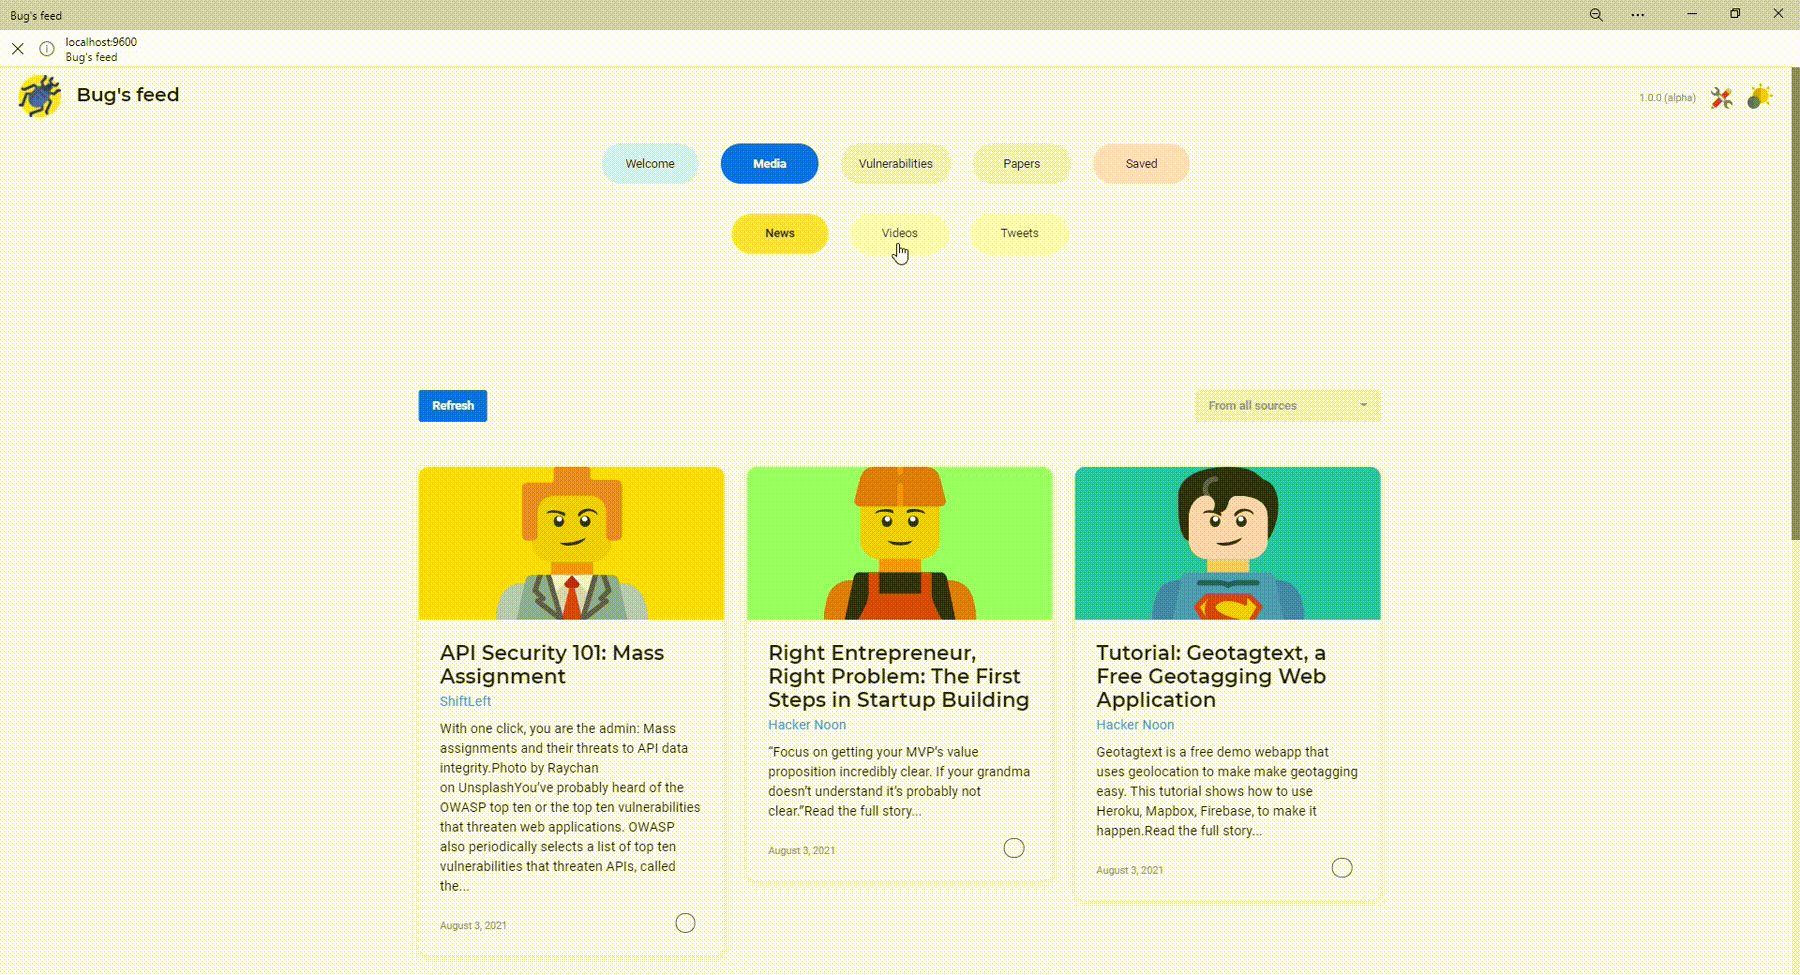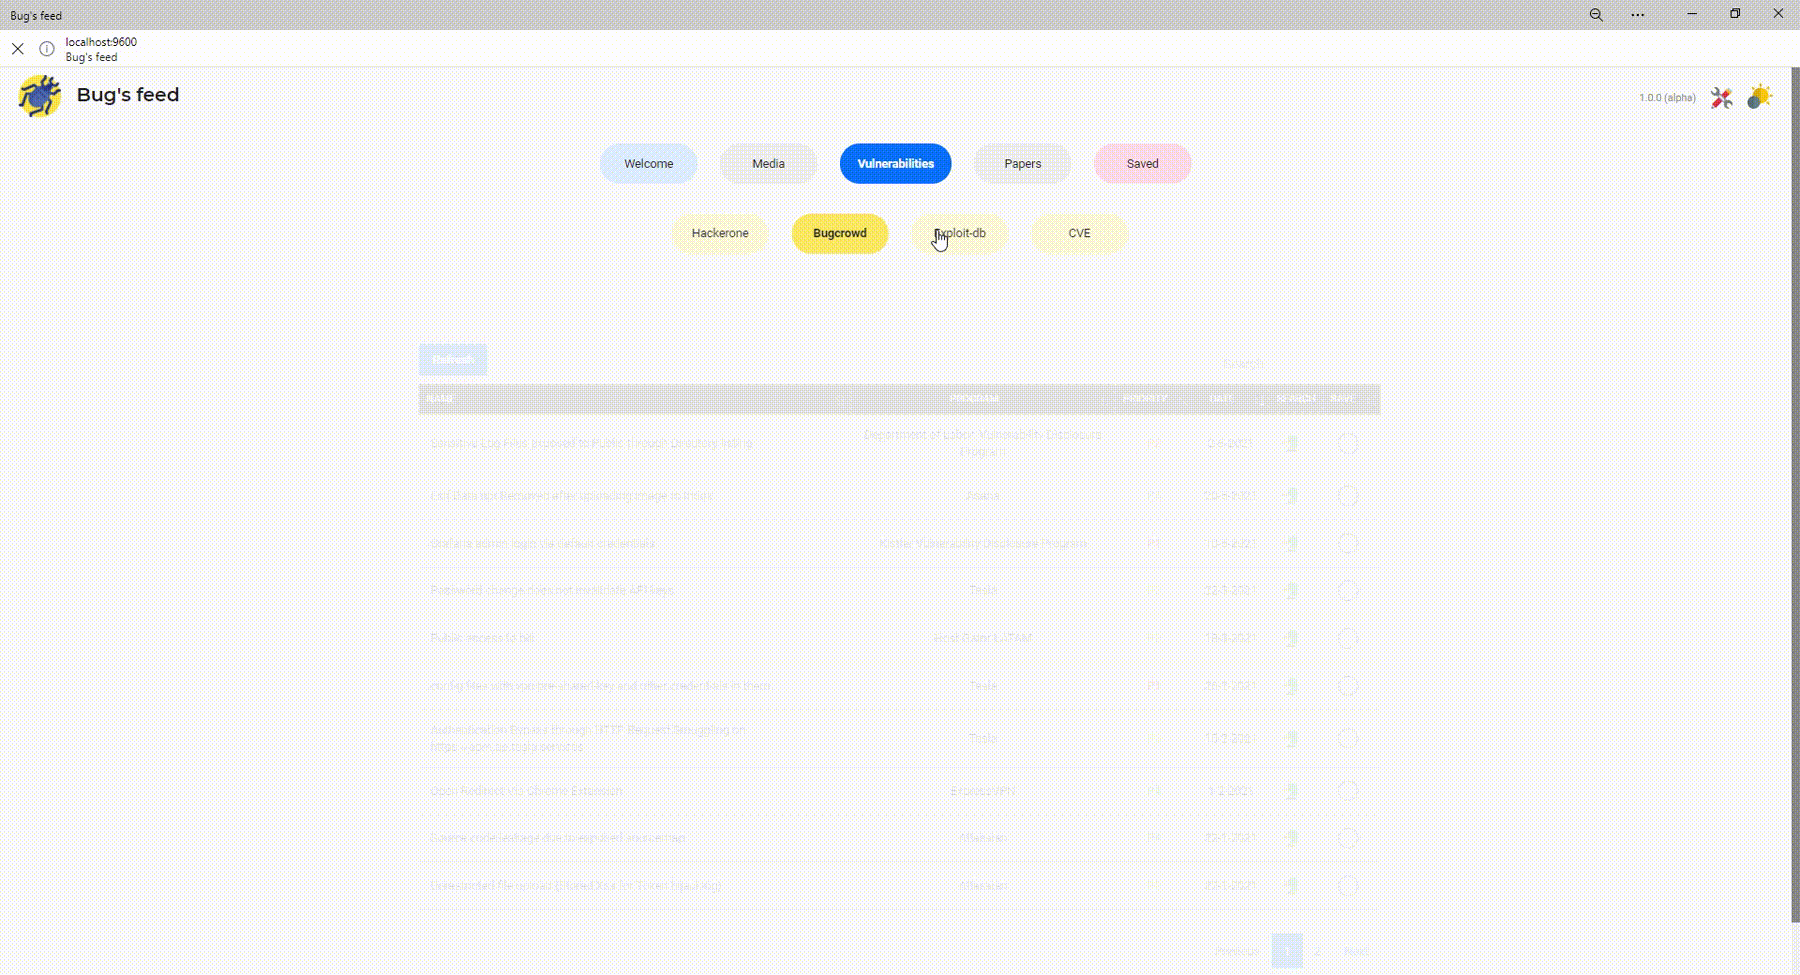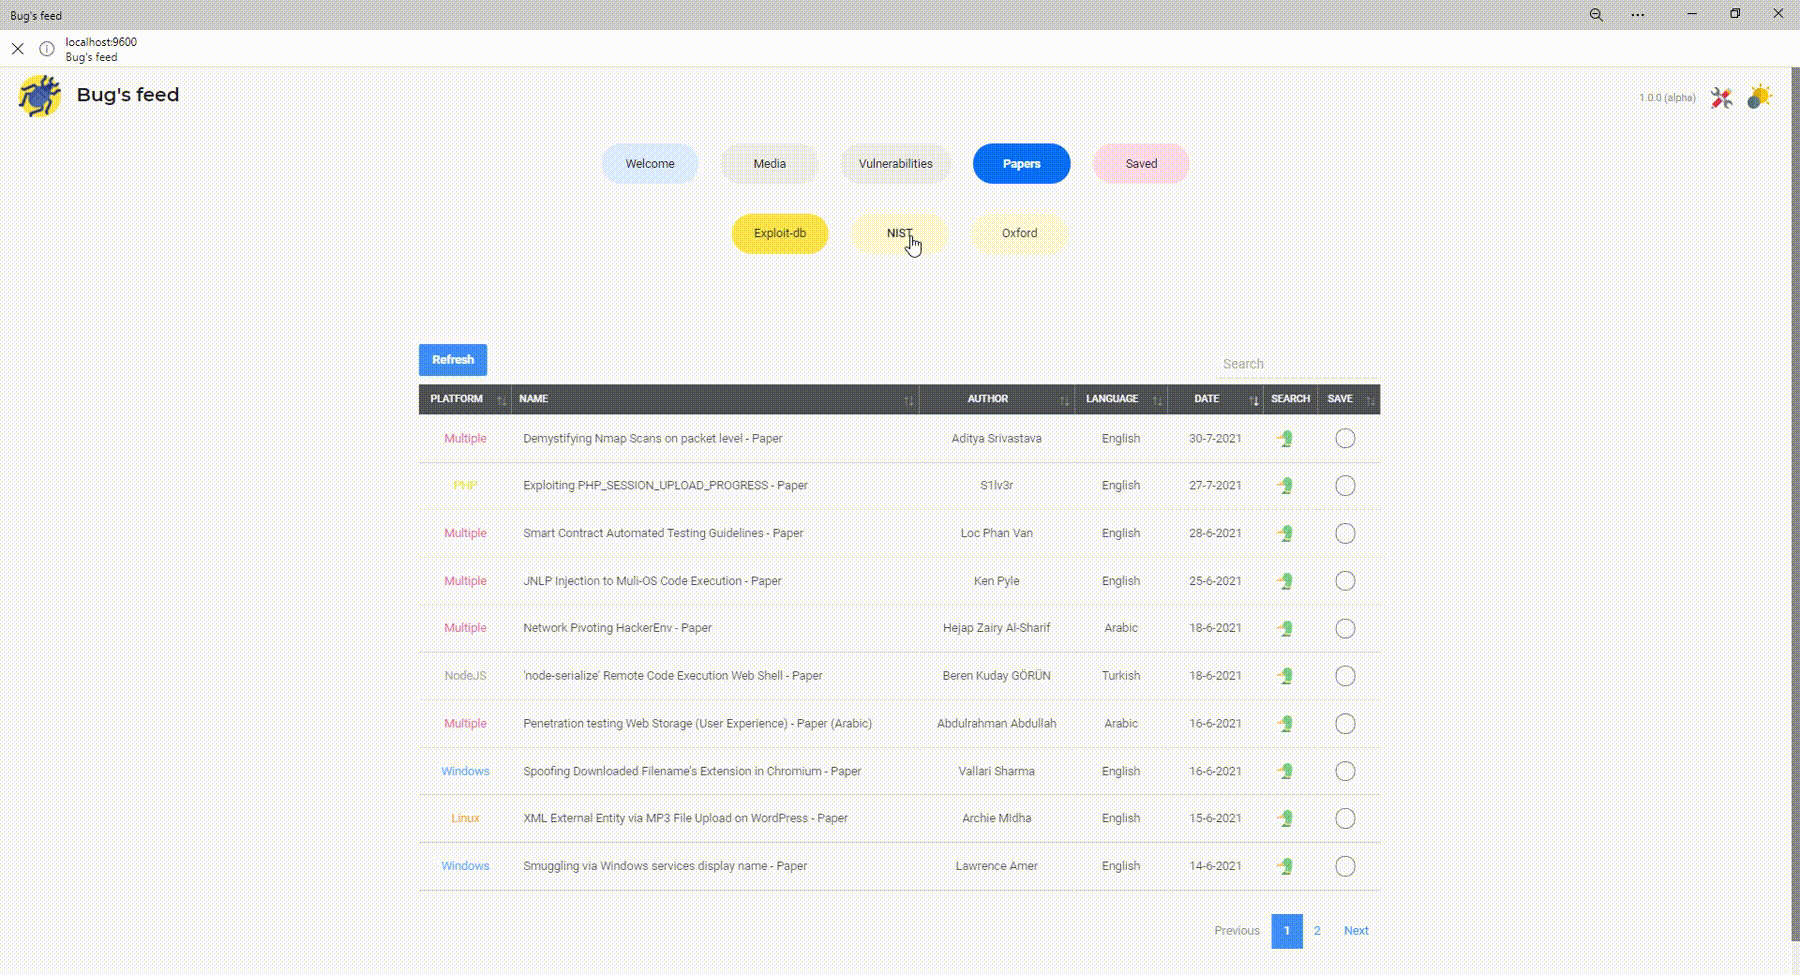
Gif

⚠️ 抓取如此多的信息,依赖不同的网站,很容易导致某些脚本失效。如果出现问题,请考虑使用手动刷新按钮。

🦟 先决条件

  • Docker
  • Docker-compose

🦗 安装

🥢 你可以在 .env 文件中定义端口。

📦 发行版

下载最新发行版并运行 docker-compose up -d

🌱 源代码

# 克隆 Bugs-feed
git clone https://github.com/pwnedshell/Bugs-feed.git

# 进入 Bugs-feed 文件夹
cd Bugs-feed/

# 运行 docker compose
docker-compose up -d

🦋 用法

  1. 访问 localhost:9600
  2. 等待 5 分钟(仅限首次)
  3. 下载桌面应用(可选)
  4. 狩猎时间到了!

🐜 贡献

这个项目是我独自开发的。我还有其他项目需要兼顾,无法全身心投入于此。请随意贡献。我会尽快修复 bug 并实现更多功能。

  1. Fork 本项目
  2. 创建你的特性分支 (git checkout -b feature/AmazingFeature)
  3. 提交你的更改 (git commit -m 'Add some AmazingFeature')
  4. 推送到分支 (git push origin feature/AmazingFeature)
  5. 发起一个 Pull Request

🐍 免责声明

该项目旨在方便获取近期漏洞信息,但所有信息均指向被抓取的原始页面。使用所获取的信息责任自负。

🐛 许可证

基于 GNU General Public License v3.0 分发。更多信息请参见 LICENSE。
🐌 致谢


Ismael Esquilichi

👷🏻 🤔

Raúl Martín

🎒

ThirstyBytes

🌎
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →