


面向 Android 和 iOS 应用的运行时应用自我保护(RASP)。
rasp 保护你已经构建好的应用。它向 APK、AAB 或 IPA 中添加一个小型运行时,受保护的应用在使用过程中会检查其运行的设备以及自身。无需修改应用的源代码。
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
插件是编译进运行时的代码(API、示例)。它可以添加自己的检查,并接收每次运行的观测结果,例如将其发送到某处。未构建插件的运行时会自行保留观测结果,而发布构建不会记录它们。
packer/,Python)将运行时添加到应用中,并以未签名形式返回。runtime/,C++)在受保护的应用内运行并执行检查。为你的平台构建运行时(详情):
cd runtime
cmake --preset android
cmake --build --preset android
将构建好的文件放到 packer 查找它们的位置:参见
packer/src/rasp_packer/android/resources/ 和
packer/src/rasp_packer/ios/resources/ 中的 README。
安装 packer:
cd packer
uv sync --locked
保护应用:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
使用你的发布密钥对 app-protected.apk 进行签名,然后发布。
该打包器同时也是一个 Python 库:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| 分组 | Android | iOS | 检测内容 |
|---|---|---|---|
root | ✓ | Root 文件、可写系统分区、SELinux 和构建属性 | |
jailbreak | ✓ | 越狱文件、沙箱逃逸和进程派生 | |
debugger | ✓ | ✓ | 附加到应用的调试器 |
hooks | ✓ | ✓ | 注入到应用中的 Frida 及其他库 |
integrity | ✓ | 运行时代码在内存中被修改 | |
mitm | ✓ | ✓ | VPN 隧道,以及 iOS 上的代理 |
identity | ✓ | ✓ | 应用的重新打包副本(始终启用) |
emulator | ✓ | ✓ | 模拟器或 iOS 模拟器 |
virtualizer | ✓ | 应用运行在另一个应用的容器内 |
--checks(或在 Python 中使用 checks=)传入分组。identity 始终会被添加。--checks 时,只运行 identity。每项检查及其报告的信号在 runtime/README.md 中描述。
| 受保护的 Android 应用 | Android 12(API 31)或更高版本。打包器会将较低的最低 SDK 提升至 31。 |
| 受保护的 iOS 应用 | iOS 12.0 或更高版本 |
| 打包器 | Python 3.14、uv |
| 运行时构建 | CMake 4.4、来自 LLVM 23 的 Clang;Android 需要 Android NDK、SDK 和 JDK;iOS 需要 Mac 上的 Xcode |
packer/README.md:打包器、其选项、构建 ID 和检查项。runtime/README.md:运行时、每项检查、构建和日志。TODO.md:尚未完成的已知工作。不想自己构建运行时,或者想看看受保护的应用在真实设备上会发现什么?Ostorlab 平台上的移动 ADR(移动应用检测与响应)使用 rasp 保护你的应用并展示其事件:
在 Ostorlab 平台上创建账户并打开 Mobile ADR。
上传你的 APK 或 IPA,选择检查项,然后下载受保护的应用 (保护应用)。
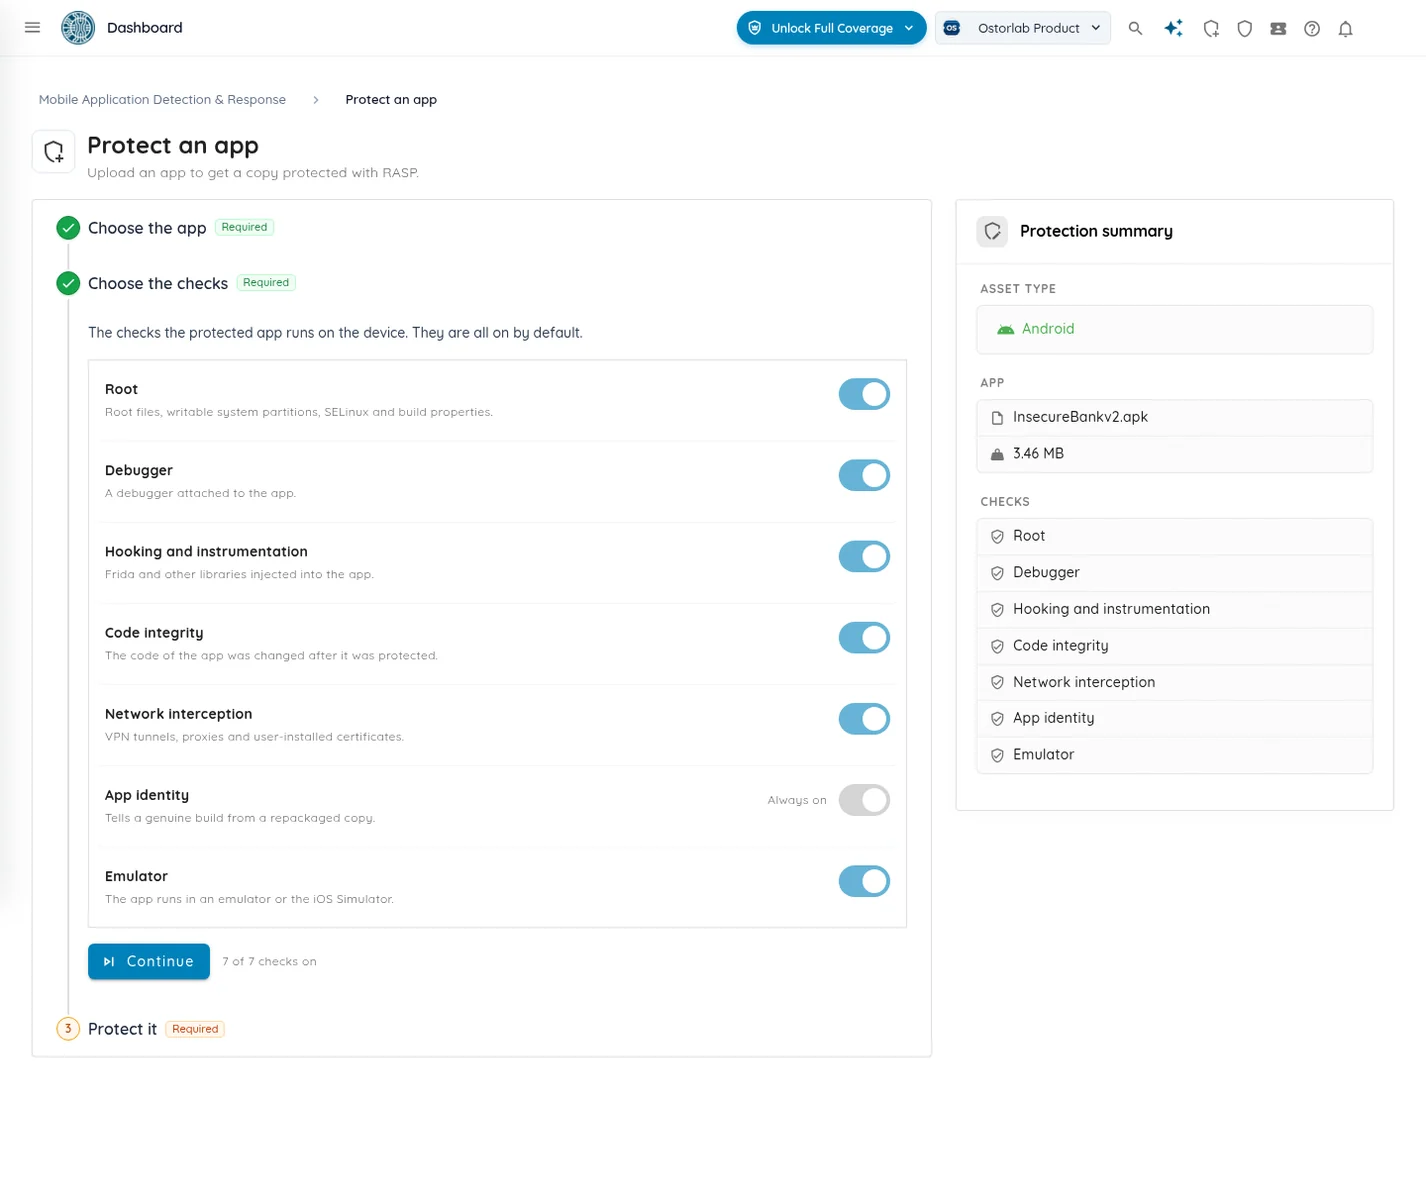
像往常一样签名并发布。
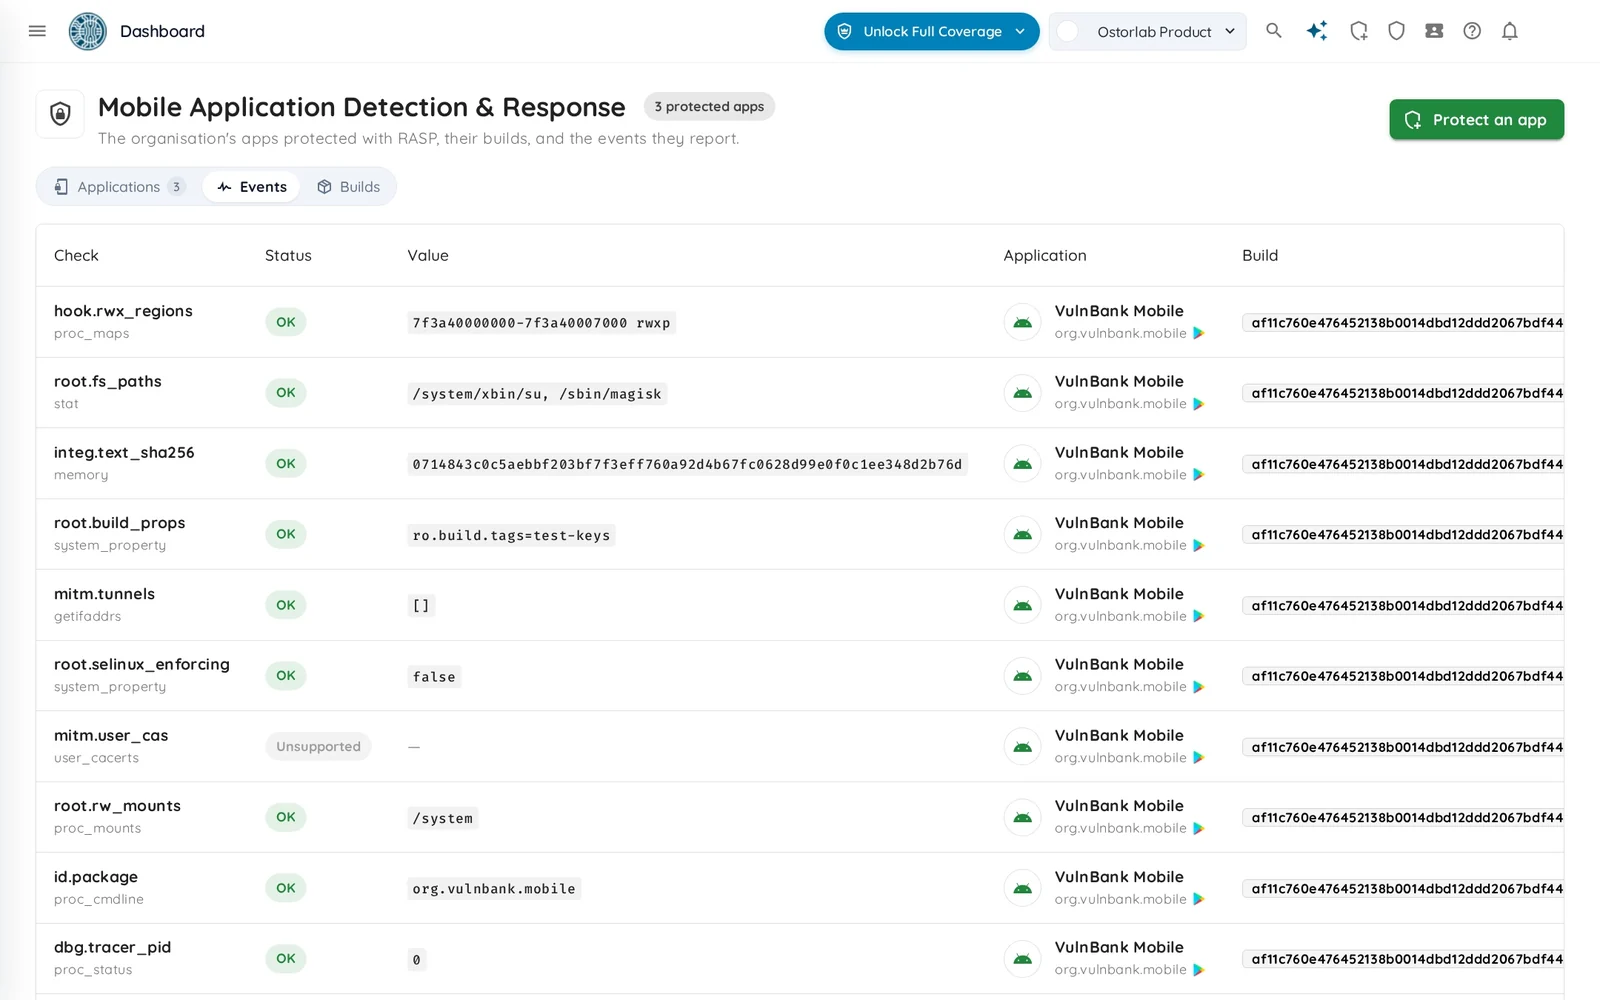
在 Events 标签页中查看事件:每项检查在设备上的运行情况、发现了什么(root 文件、Frida、VPN 隧道……),以及该检查是否能够运行(事件)。
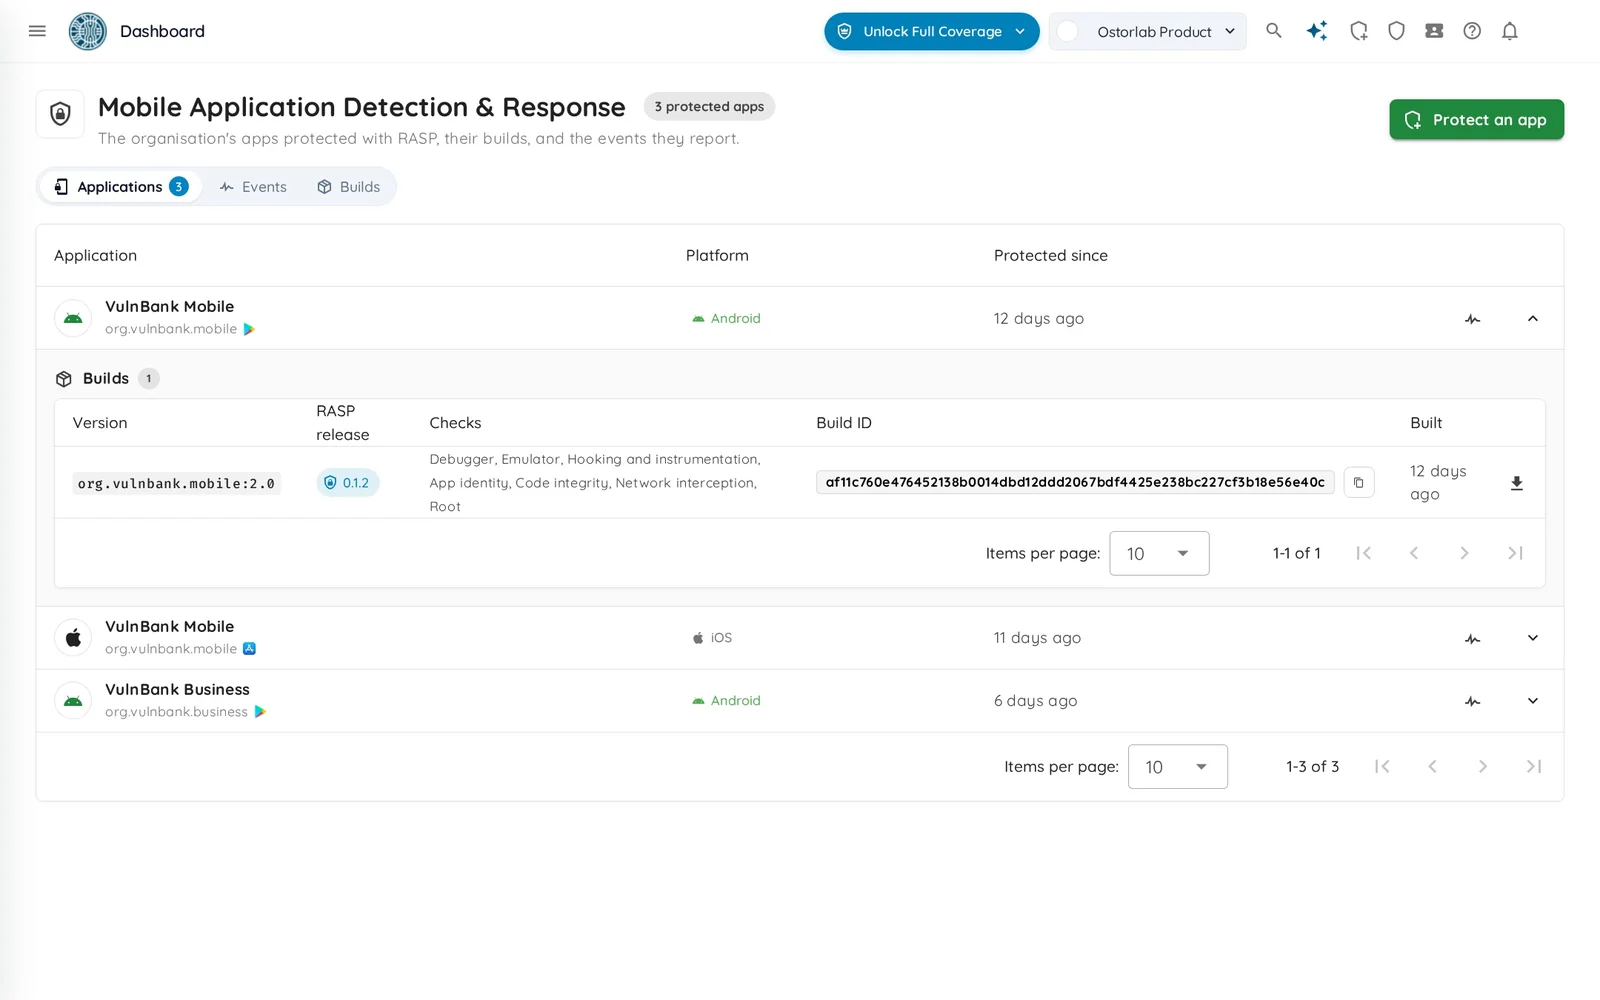
查找你应用的每个受保护版本,及其检查项和 RASP 版本 (应用与构建)。
欢迎贡献:请提交 issue 或 pull request。所有更改都通过 pull request 进行。
packer/README.md 中列出的检查(格式、lint、类型、测试)。runtime/CONTRIBUTING.md。其中列出了构建强制执行的规则以及
审查者会检查的规则。请不要在公开 issue 中报告漏洞。请参阅 SECURITY.md。









