Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
netbird — 基于身份的零信任网络平台,构建点对点 WireGuard 覆盖网络,具备细粒度访问策略、SSO/MFA 和自托管管理。 | Kitploit
工具/GitHubGitHub/netbirdio/netbird
加密/解密工具网络映射网络安全云安全DevSecOps隐私保护身份与访问管理 (IAM)身份验证远程访问工具
GitHubnetbirdio/netbird

netbird

基于身份的零信任网络平台,构建点对点 WireGuard 覆盖网络,具备细粒度访问策略、SSO/MFA 和自托管管理。

31.1k1.9k4小时50分前Kitploit 审核通过
分享
查看仓库网站

NetBird 标志

SonarCloud 告警状态 BSD-3 许可证 NetBird Slack 社区论坛 Gurubase:向 NetBird Guru 提问

在 netbird.io 开始使用 NetBird
查看 文档
加入我们的 Slack 频道或我们的社区论坛


🚀 我们正在招聘!欢迎加入我们:https://netbird.io/careers

🤖 NetBird Agent Network(测试版)

面向 AI 智能体的身份感知访问控制——通过加密的 NetBird 隧道,以无密钥方式访问 LLM API 和私有 资源。参见 agent-network/ 或 阅读文档:netbird.ai。

NetBird 将免配置的点对点私有网络与集中式访问控制系统整合到单一平台中,让您能够轻松为组织或家庭创建安全的私有网络。

连接。 NetBird 创建基于 WireGuard 的覆盖网络,自动通过加密隧道连接您的机器,免去了开放端口、复杂防火墙规则、VPN 网关等繁琐操作。

安全。 NetBird 通过应用精细的访问策略实现安全的远程访问,同时让您能够从单一位置直观地管理这些策略。适用于任何基础设施。

https://github.com/user-attachments/assets/10cec749-bb56-4ab3-97af-4e38850108d2
自托管 NetBird(视频)

观看视频

主要功能

连接性管理安全自动化平台
✓ 内核 WireGuard✓ 管理 Web UI✓ SSO 与 MFA 支持✓ 公共 API✓ Linux
✓ 点对点连接✓ 自动对等节点发现与配置✓ 访问控制:组与规则✓ 用于批量配置的 Setup keys✓ macOS
✓ 连接中继回退✓ IdP 集成✓ 活动日志记录✓ 自托管快速启动脚本✓ Windows
✓ 通往外部网络的路由✓ 私有 DNS✓ 流量事件✓ 使用 JWT 同步 IdP 组✓ Android
✓ 基于域名的 DNS 路由✓ 自定义 DNS 区域✓ 设备状态检查✓ Terraform provider✓ Android TV
✓ 出口节点✓ 多用户支持✓ 点对点加密✓ Ansible collection✓ iOS
✓ IPv6 双栈覆盖网络✓ 多账户配置文件切换✓ 带集中访问策略的 SSH✓ Apple TV
✓ 浏览器 SSH 与 RDP✓ 使用 Rosenpass 实现抗量子✓ FreeBSD
✓ 带自动 TLS 的反向代理✓ 定期重新认证✓ pfSense
✓ OPNsense
✓ MikroTik RouterOS
✓ OpenWRT
✓ Synology
✓ TrueNAS
✓ Proxmox
✓ Raspberry Pi
✓ Serverless
✓ Container

使用 NetBird Cloud 快速开始

  • 在 https://app.netbird.io/install 下载并安装 NetBird。
  • 按照步骤使用 Google、Microsoft、GitHub 或你的电子邮件地址注册。
  • 查看 NetBird 管理界面。

自托管 NetBird 快速入门

这是试用自托管 NetBird 的最快方式。如果你已经拥有一个公共域名和一台虚拟机,大约 5 分钟即可完成入门。对于使用不同 IdP 的安装,请遵循使用自定义身份提供商的进阶指南。

基础设施要求:

  • 一台至少具有 1 个 CPU 和 2 GB 内存的 Linux 虚拟机。
  • 该虚拟机应可通过 TCP 端口 80 和 443 以及 UDP 端口 3478 公开访问。
  • 一个指向该虚拟机的公共域名。

软件要求:

  • 带有 Compose 插件的 Docker(Compose v2 或更高版本)。请参阅 Docker 安装指南。

步骤

  • 下载并运行安装脚本:
export NETBIRD_DOMAIN=netbird.example.com; curl -fsSL https://github.com/netbirdio/netbird/releases/latest/download/getting-started.sh | bash
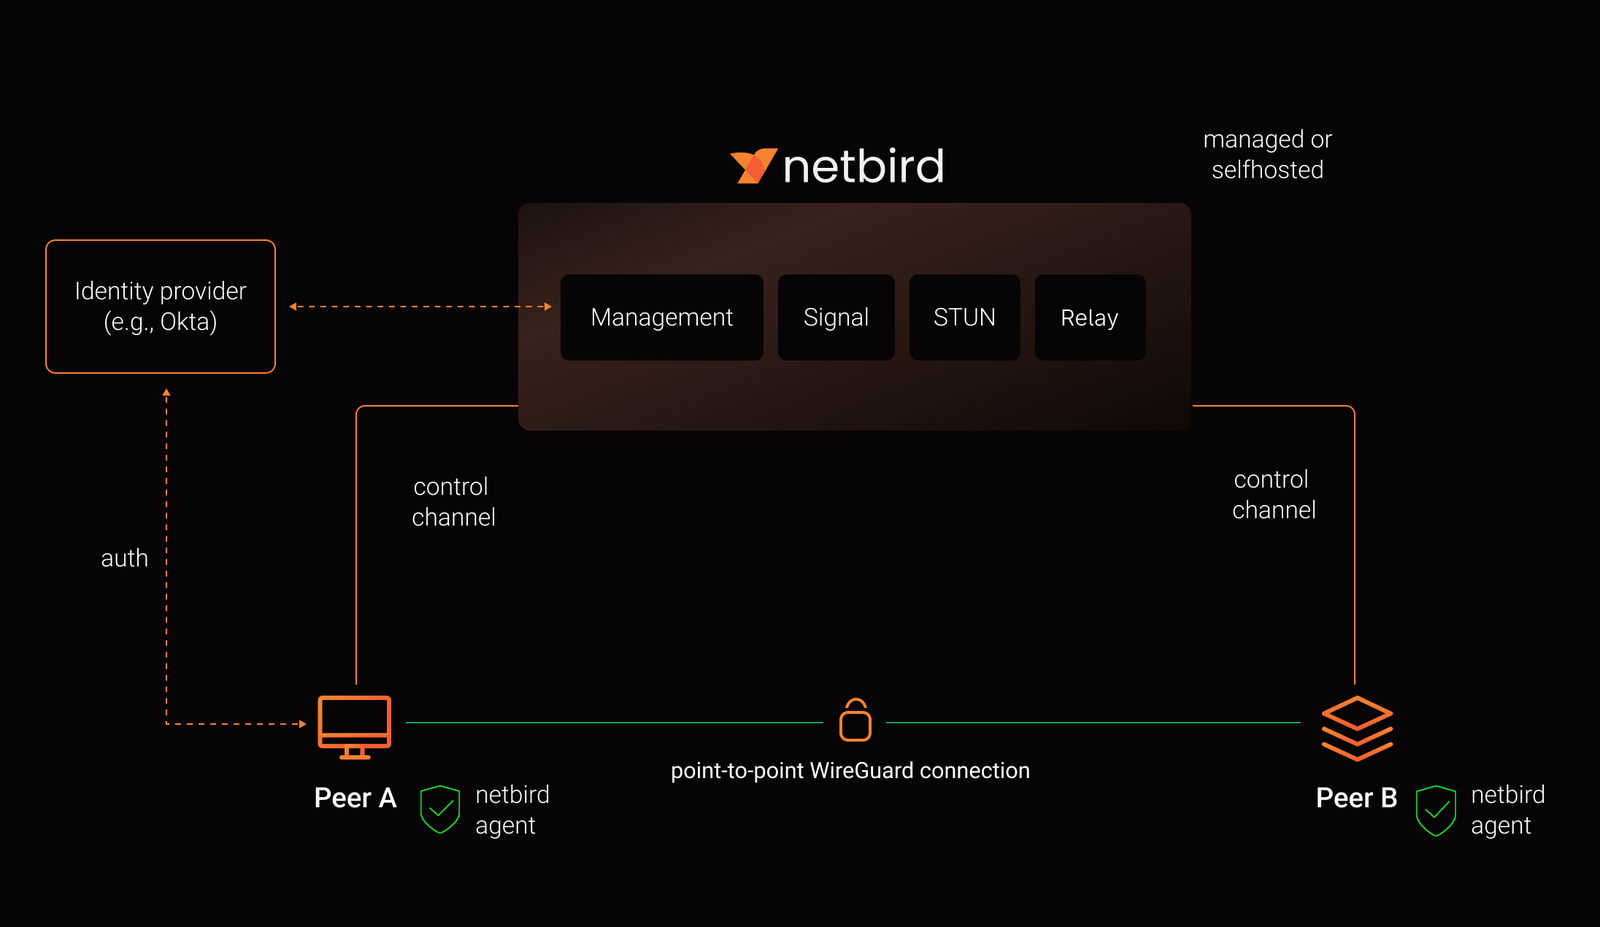
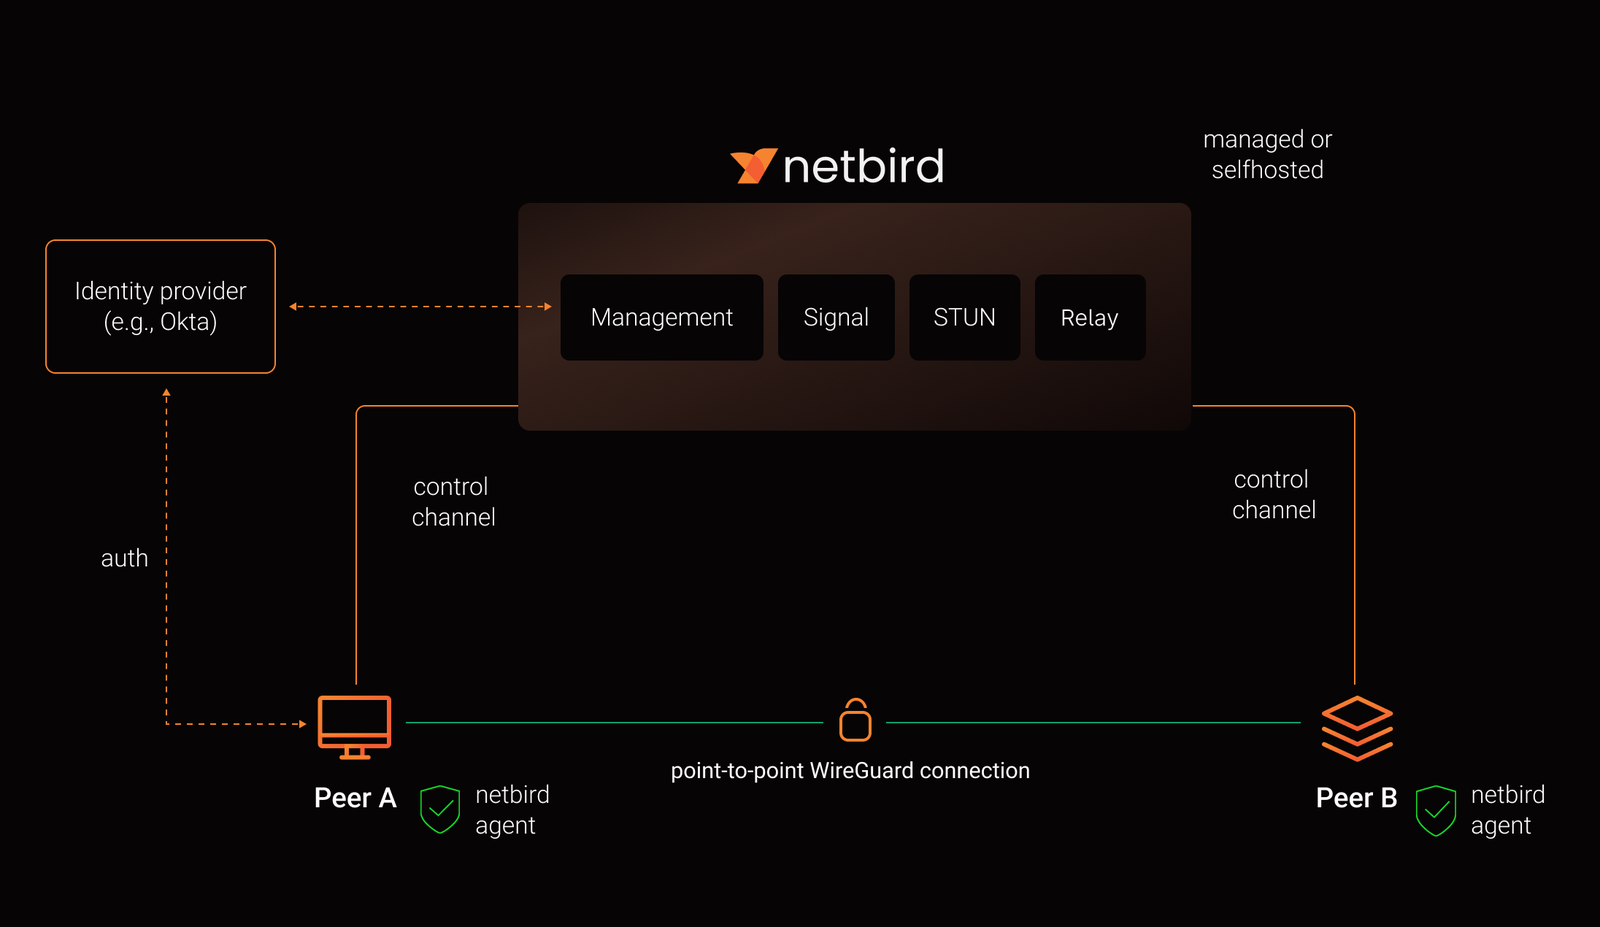
NetBird 内部机制简介

  • 网络中的每台机器都运行 NetBird agent,由它管理 WireGuard。
  • 每个 agent 都连接到 Management Service,该服务保存网络状态、管理对等节点 IP,并向 agent 分发更新。
  • Agent 使用 ICE(通过 pion/ice)来发现用于点对点连接的连接候选。
  • 候选地址借助 STUN 服务器发现。
  • Agent 通过 Signal Service 协商连接,交换带有候选地址的端到端加密消息。
  • 当 NAT 穿透失败(例如移动运营商级 NAT)且无法建立直接 p2p 连接时,系统会回退到 Relay Service,并通过它建立安全的 WireGuard 隧道。

NetBird 高层架构图

详情请参阅完整的架构概览。

报告缺陷和请求功能

NetBird 采用讨论优先的工作流程。缺陷报告和功能请求从 Discussions 开始,而不是作为 issue 提交。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    340
  • 4

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    314
  • 5

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    307
  • 6

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    295

探索所有工具

浏览我们的工具集合

查看所有工具 →