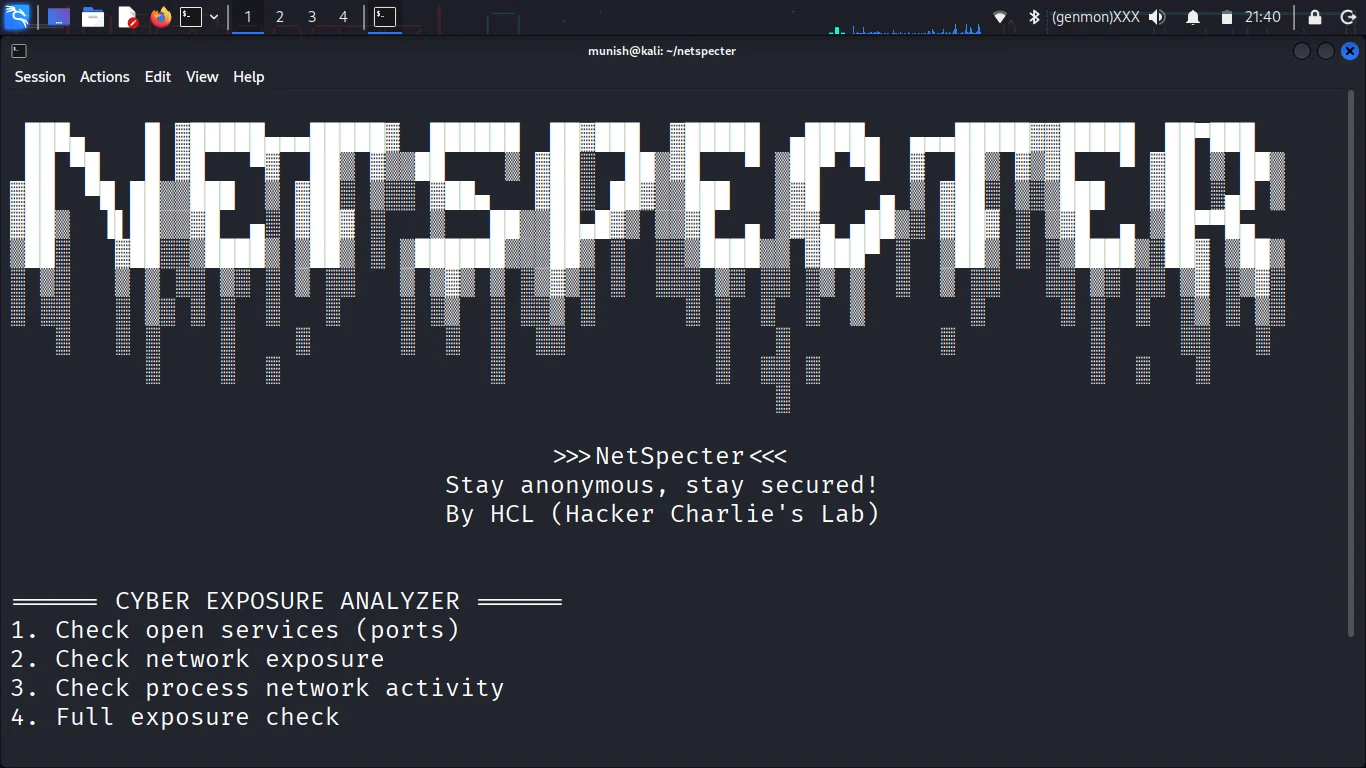
NetSpecter 是一个轻量级的实时网络安全监控系统,旨在帮助用户了解其系统的暴露面、检测异常活动,并通过透明的分析建立安全意识。
NetSpecter 以防御性安全为核心构建,弥合了系统可见性与实际风险理解之间的差距。
现代系统运行着数十个大多数用户并不知晓的后台进程和网络服务。 这种可见性的缺失在系统活动与用户认知之间造成了鸿沟。
NetSpecter 的构建旨在回答一个简单的问题:
“我的系统现在在做什么,它安全吗?”
🔍 开放端口分析 检测监听服务并识别暴露的接口
🌐 网络暴露检测 判断系统是处于 NAT 之后还是直接暴露
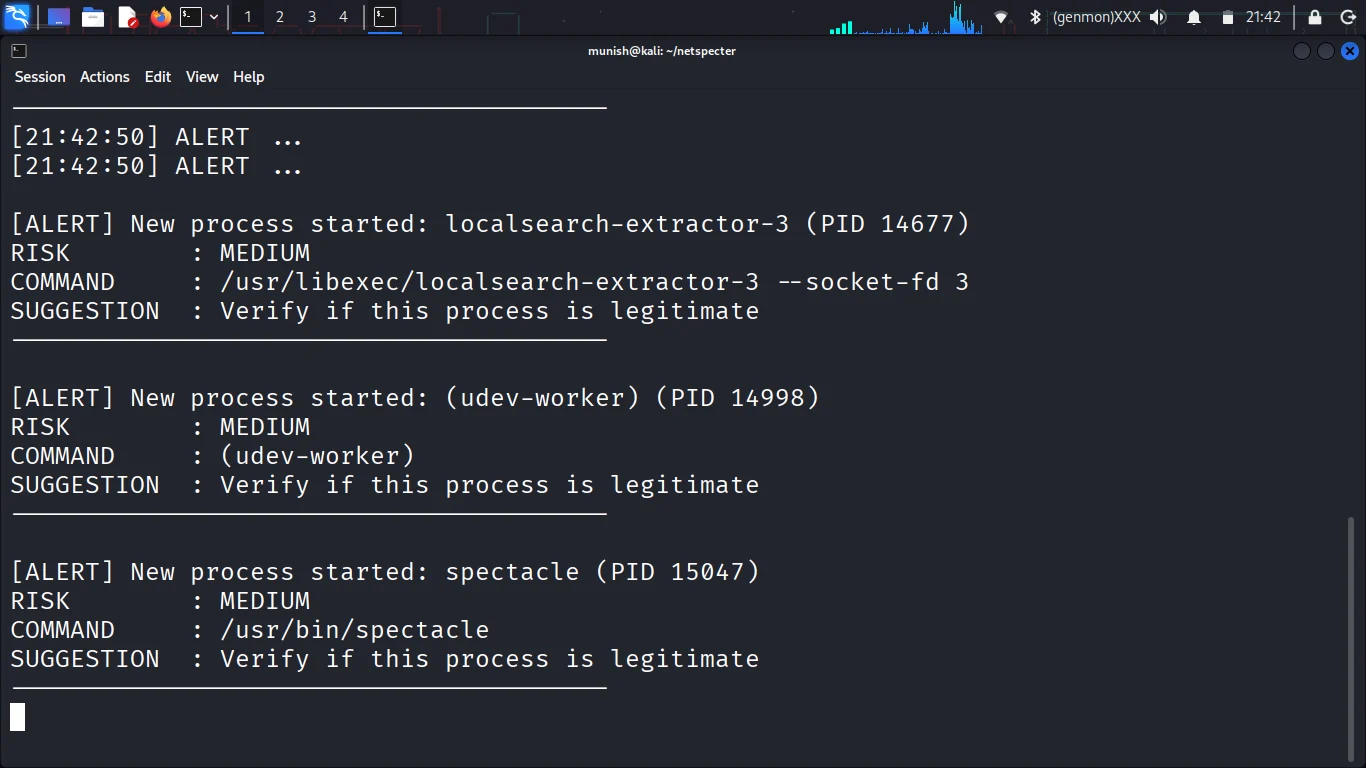
⚙️ 进程活动监控 实时跟踪进程的创建与终止
📊 风险分类引擎 将发现的问题归类到有意义的安全领域:
🧠 智能告警系统 突出显示相对于基线行为的变化,而非用海量日志淹没用户
🔄 持续监控模式 检测:
NetSpecter 遵循基线-增量监控模型:
这种设计确保了:
[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------
NetSpecter 严格来说是一个防御性网络安全工具。
本项目遵循道德安全实践和负责任的使用原则。
git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py
NetSpecter 不仅仅是一个工具,更是一个学习平台,适用于:
Munish Manohar (Mr. Hacker Charlie)
网络安全爱好者,专注于道德黑客、系统安全和实用学习工具。
本项目采用 MIT 许可证授权。
欢迎贡献。 如果您想改进检测逻辑、性能或可用性,欢迎提交 issue 或 pull request。
NetSpecter 旨在发展成为一个全面的开源安全监控平台,让个人无需深厚的技术专业知识即可理解和保护自己的系统。
“保持匿名,保持安全!”