| CVE | CVE-2026-112869 |
| 插件 | We're Open! (opening-hours) |
| 受影响版本 | <= 2.6 |
| 修复版本 | 2.7 |
| 严重程度 | CVSS 7.1 高危 |
| 攻击者要求 | 无需账户。受害者只需打开攻击者控制的页面即可。 |
| 公告 | Patchstack |
| 技术分析 | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! 在其默认设置下为未登录访客注册了 AJAX 动作 we_are_open_wp_ajax。我发现该处理程序将 elements[0][content] 传入 wp_kses_stripslashes(),并将允许的 HTML 列表作为第二个参数。该函数只接受一个参数,且不会过滤标签,因此该值未经任何过滤便出现在由 admin-ajax.php 以 text/html 形式提供的 JSON 响应中。任何其他源的页面都可以自动向该动作提交跨站 POST 请求,随后载荷便会在访客浏览器中以 WordPress 站点的源执行 JavaScript。
1. 检查反射。 该脚本发送一个未认证的 POST 请求,并报告载荷是否以活动标记的形式返回。目标来自第一个参数或 TARGET 环境变量,默认为 http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
退出状态:0 表示已复现,1 表示未复现,2 表示请求失败或响应为空。
2. 展示脚本在浏览器中执行。 该脚本还会写入 poc-oh-attacker-page.html,指向目标。从不同的源(不同端口即可)提供该文件并打开:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
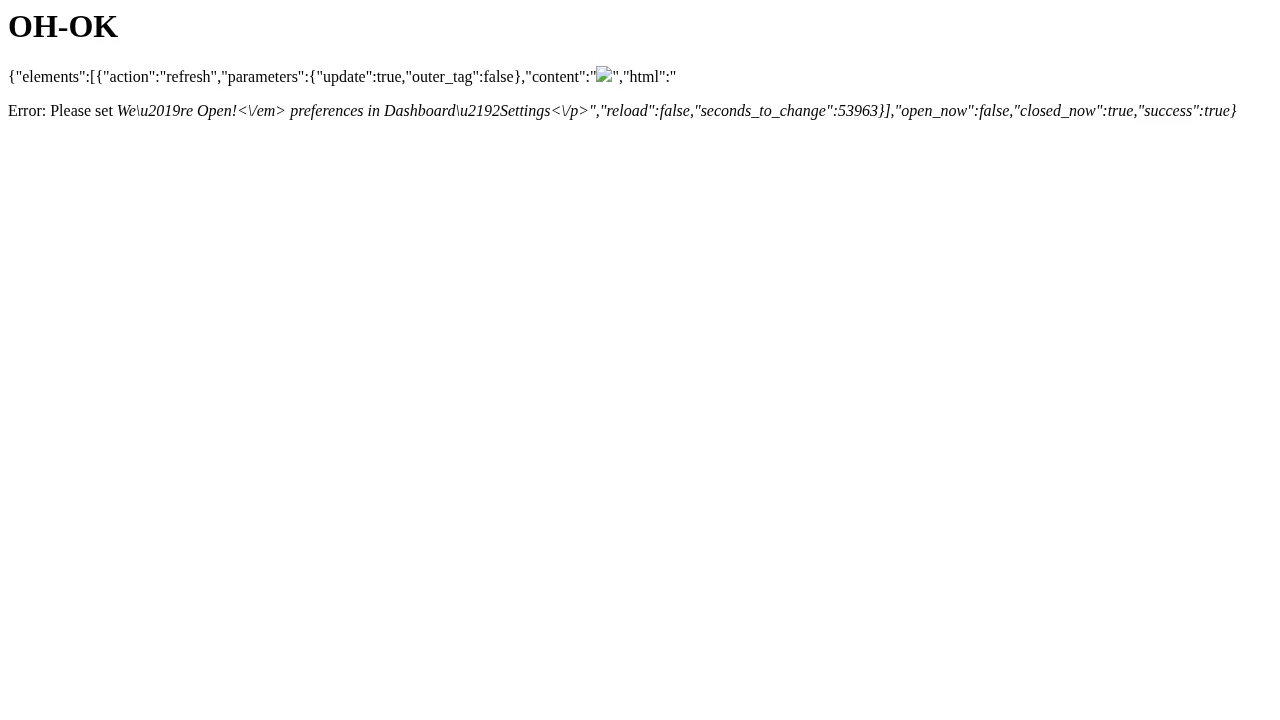
表单会自动提交,浏览器随后落在目标的 admin-ajax.php 上。生成的页面标题为 OH-OK,标签页标题显示为 OH-OK,window.OHPROOF === "OH-OK" 且 location.origin 为目标。OH-OK 在浏览器内部由字符编码构建,从不出现在请求中,因此只有当注入的脚本执行时它才会出现。
两个静态页面的工作方式相同。它们以 http://localhost:8080, 为目标,因此若要针对其他主机,请编辑表单 action,然后从不同的源提供它们并打开。
| 文件 | 用途 |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | 发送未认证请求,打印反射的 content 值,为目标写入攻击者页面,并以结果作为退出状态。 |
poc-cross-origin-autosubmit.html | 自动提交的攻击者页面。载荷计算 OH-OK 并将其写入页面标题和标题元素。 |
poc-reflected-xss.html | 自动提交的攻击者页面。载荷设置 window.XSSFIRED = 1 并将页面标题改写为站点的域名。 |
images/cross-origin-xss-executed.png | 跨站投递后浏览器落到的页面,标题为 OH-OK。 |
仅用于授权的安全测试和教育目的。请仅针对你拥有或获准测试的系统运行。
由 Mor Golan 发现并报告,他是以色列的 CVE 猎人和漏洞赏金猎人。