Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cyberchef-recipes — 一份 cyber-chef 配方及精选链接的列表 | Kitploit
工具/GitHubGitHub/mattnotmax/cyberchef-recipes
磁盘取证加密/解密工具网络取证钓鱼攻击恶意软件分析数字取证威胁情报学习与教育事件响应精选资源日志分析
2.2k280242年前Kitploit 审核通过

最受欢迎

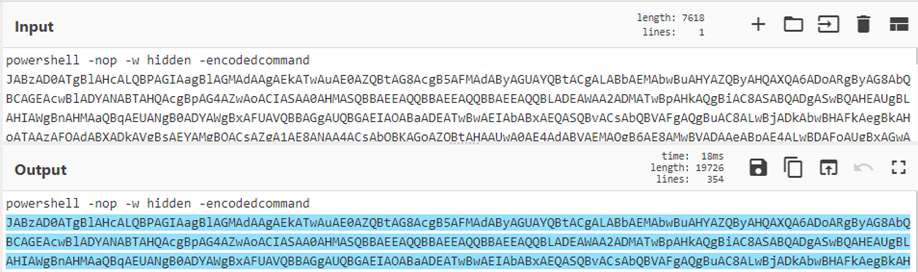
查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
GitHub
mattnotmax/cyberchef-recipes

cyberchef-recipes

一份 cyber-chef 配方及精选链接的列表
查看仓库

cyberchef_banner_1500

CyberChef 是由 GCHQ 开发的自诩为“网络瑞士军刀”的工具。它是一个非常出色的工具,可在您的网页浏览器中进行数据转换、提取和处理。

工具的创造完全归功于 @GCHQ。参见:https://gchq.github.io/CyberChef/

常规提示

  • 下载 CyberChef 并完全在客户端运行。除某些操作外,它不需要互联网连接。这样你的所有数据都是安全的。
  • 不要试图把 CyberChef 硬塞进它无法完成的任务中。它能做很多事,但它不是一门成熟的编程语言!

实用的正则表达式

掌握正则表达式是利用 CyberChef(或任何 DFIR 工作)进行数据操作的关键。以下是一些我反复使用的正则表达式。

提取编码数据

  • 提取 Base64:[a-zA-Z0-9+/=]{30,}

    • 这里的“30”是一个任意数字,可根据脚本进行调整。
      base64
  • 提取十六进制:[a-fA-F0-9]{10,}

    • 也可调整为 {32}(MD5)、{40}(SHA1)、{64}、SHA256 以提取各种哈希值 hex
  • 提取字符代码:[\d]{2,3}(,|’)

    • 在此示例中,它将提取格式为 ('30, 40, 50, 60') 的字符代码 charcode

前瞻断言与后顾断言

  • 正向后顾断言:(?<=foo)(.*)
    • 提取 'foo' 之后的所有内容,但不包含 'foo'
  • 正向前瞻断言:^.*(?=bar)
    • 提取 'bar' 之前的所有内容,但不包含 'bar'
  • 前瞻/后顾组合:(?<=')(.*?)(?=')
    • 提取位于 ' 和 ' 之间的所有内容 combo

使用 API 和 CyberChef

CyberChef 提供了一个名为 HTTP Request 的操作(参见配方 22),它允许向外部资源发起 HTTP 请求。由于同源策略(SOP)或缺乏跨源资源共享(CORS)配置,许多请求无法正常工作。SOP 是现代浏览器中的一项安全措施,它阻止你读取那些未通过 CORS 明确允许跨站访问的服务器响应。请查看 @GlassSec 关于 CyberChef 的演讲,其中包含不带 web-security 启动 Chrome 的技巧,以便对原本受限的 API(如 Virus Total)发起 HTTP 请求。

CyberChef 配方

以下是一些 CyberChef 配方示例:

配方 1:提取 Base64、原始解压并美化代码

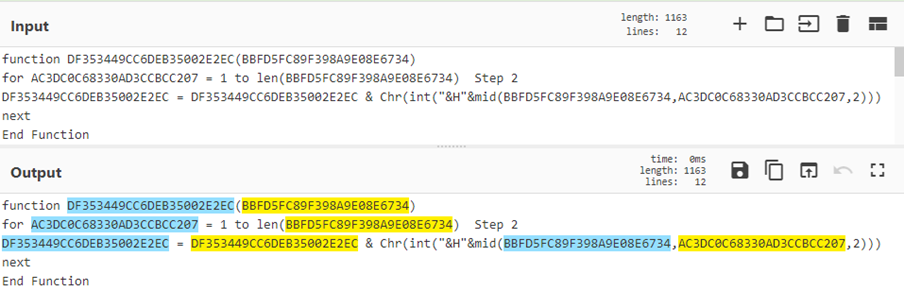
配方 2:调用混淆

配方 3:从 CharCode 转换

配方 4:组策略首选项密码解密

配方 5:使用循环和标签

配方 6:Google ei 时间戳

配方 7:多阶段 COM 脚本小程序到 x86 汇编

配方 8:提取十六进制数据并转换为十六进制转储,以处理内嵌的 PE 文件

配方 9:反转字符串、字符替换、从 Base64 解码

配方 10:从 Squid 代理缓存中提取对象

配方 11:提取 GPS 坐标并转换为 Google 地图 URL

配方 12:大数处理

配方 13:使用寄存器(Registers)解析 DNS PTR 记录

配方 14:解码 POSHC2 可执行文件

配方 15:解析 $MFT $SI 时间戳

配方 16:解码 PHP gzinflate 和 Base64 WebShell

配方 17:从 PowerShell Meterpreter 反向 TCP 脚本中提取 Shellcode

配方 18:使用子部分和合并功能解析回收站

配方 19:使用正则表达式高亮识别混淆的 Base64

配方 20:在去混淆的恶意脚本中使用 Yara 规则

配方 21:对恶意 LNK 文件所附十六进制编码的 VBE 脚本进行内联去混淆

配方 22:使用 HTTP Request 和寄存器(Registers)进行 JA3 API 搜索

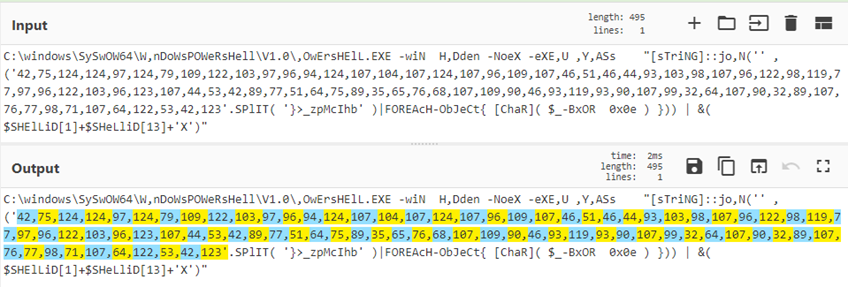
配方 23:使用正则表达式捕获组破解恶意 DOC 文件中嵌入的 DOSfuscation

配方 24:从六字节字符串中选取一个随机字母

配方 25:创建 WiFi 二维码

配方 26:提取并解码多阶段 PHP WebShell

配方 27:解码 Auto Visitor PHP 脚本

配方 28:使用条件跳转对 Cobalt Strike Beacon 去混淆以获取 Shellcode

配方 29:使用子部分和寄存器操作日志文件时间戳

配方 30:针对 Cobalt Strike Beacon 的 CharCode 混淆 PowerShell 加载器

配方 31:去混淆 .NET 二进制文件中的编码字符串

配方 32:从混淆的注册表数据中提取恶意 Gootkit DLL

配方 33:识别 Emotet PowerShell 脚本中嵌入的 URL

配方 34:分析 OOXML 文件中的 URL

配方 35:解密 REvil PowerShell 勒索软件样本

配方 36:创建 CyberChef 密码生成器

配方 37:从沙箱中压缩的电子邮件到恶意 URL

配方 38:飞机、骷髅与信封 - Live and Let PowerShell

配方 39:解密 GoldMax(又称 Sunshutte)加密配置文件

配方 40:摩尔斯电码狂热

配方 41:PHP 混合十六进制和八进制编码

配方 42:带多层混淆的 PHP WebShell

配方 43:Magento 网页窃取器去混淆

配方 44:解密 JobCrypter 勒索软件

配方 45:Sqiud 代理日志时间戳转换

配方 46:针对具体情况定制你的正则表达式

配方 47:Trickbot Visual Basic 脚本

配方 48:vjw0rm 表情符号狂热

配方 49:反汇编 EICAR 测试文件

配方 50:解析安全描述符定义语言输出

配方 51:Base-45 解码器

配方 52:随机化项目列表

配方 53:将 Olevba 输出转换为 PowerShell

配方 54:Windows 事件 ID 1029 哈希值

配方 55:对 BazarLoader(又称 TA551)恶意文档去混淆

配方 56:从 PCAP 计算并查找 JA3 或 JA3S 哈希值

配方 57:用 CyberChef 制作表情包

配方 58:从恶意文档中提取 IcedID 第二阶段 URL

配方 59:解析 Cobalt Strike Beacon 配置

配方 60:解码受 Microsoft Safelinks 保护的 URL

配方 61:从 Qakbot Excel 恶意文档中提取第二阶段 URL

配方 62:将 Emotet 恶意文档转换为 PowerShell

配方 63:从 Dridex 混淆的 VBS 中提取 URL

配方 64:将字符串转换为 VirusTotal Grep 查询

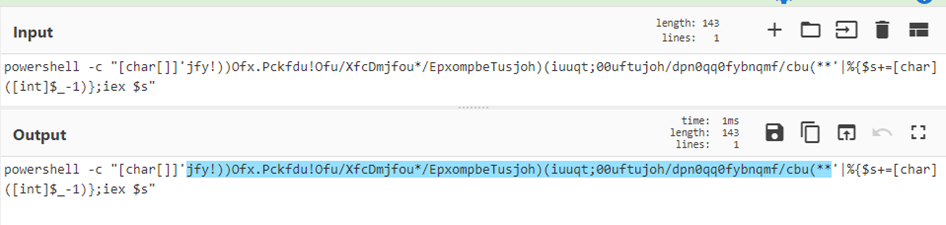
配方 65:去混淆 MSF Venom PowerShell 反向 Shell 载荷

配方 66:嵌套子部分示例

配方 67:将 MSI ProductCode 转换为注册表安装程序 ProductID

配方 68:转换 Java 有符号字节数组

配方 69:从 Bumblebee PowerShell 脚本中提取 DLL 载荷

下载工具